Datenschutz-Grundverordnung (DSGVO): Warum sie für Sie wichtig ist

Daten sind Gold, und angesichts dieses neuen Goldrausches haben die europäischen Gesetzgeber die Datenschutz-Grundverordnung (DSGVO) eingeführt, um den Schutz personenbezogener Daten zu stärken.
Sind Sie unsicher, wie Sie die DSGVO-Konformität in Ihren E-Mail-Praktiken angehen sollen? Kein Grund zur Sorge. Im Folgenden entmystifizieren wir dieses Datenschutzgesetz und verraten Ihnen, was Mailgun tut, um Sie bei der Einhaltung der Vorschriften zu unterstützen.
Was ist DSGVO-Konformität?
Die DSGVO ist ein 2018 von der Europäischen Union (EU) erlassenes Datenschutz- und Datensicherheitsgesetz , das die Verarbeitung personenbezogener Daten regelt, um Verbrauchern mehr Transparenz und Kontrolle über ihre persönlichen Daten zu geben.
Kurz gesagt führt die DSGVO eine Reihe von Vorschriften auf, die Unternehmen bei der Erhebung und Verarbeitung personenbezogener Daten von in der EU lebenden Personen einhalten müssen, unabhängig davon, ob diese EU-Bürger sind oder nicht. Gemäß der DSGVO haben Personen das Auskunftsrecht, um eine Kopie ihrer erhobenen personenbezogenen Daten anzufordern. Die DSGVO zielt auch darauf ab, Unternehmen dafür zur Verantwortung zu ziehen, wie sie Verbraucherdaten nutzen.
Wann die DSGVO Anwendung findet, hängt davon ab, ob Ihr Unternehmen personenbezogene Daten von Personen in der EU verarbeitet, selbst wenn Ihr Unternehmen außerhalb dieser Region tätig ist.
Selbst wenn Ihr Unternehmen nicht in Europa ansässig ist, sind Sie gesetzlich zur DSGVO-Konformität verpflichtet, wenn Sie mit Daten von Personen in der EU interagieren. Nehmen wir beispielsweise an, Sie sind ein amerikanisches Unternehmen mit E-Mail-Abonnenten in Dänemark. Da Ihr Unternehmen mit den personenbezogenen Daten eines EU-Einwohners interagiert, müssen Sie DSGVO-konform sein.
Diese Verpflichtung umfasst auch die Benennung eines Datenschutzbeauftragten (DSB), wenn Ihre Kerntätigkeiten die umfangreiche Überwachung oder Verarbeitung besonderer Datenkategorien, wie Gesundheits- oder biometrische Daten, beinhalten. Der DSB überwacht die Compliance-Bemühungen und fungiert als Ansprechpartner für Ihre lokale Aufsichtsbehörde.
Die Nichteinhaltung führt zu hohen Geldstrafen. Die Strafen belaufen sich auf bis zu 20 Millionen Euro oder 4 % Ihres weltweiten Jahresumsatzes – je nachdem, welcher Betrag höher ist. Darüber hinaus haben Personen, deren Daten Sie erhoben oder verarbeitet haben, das Recht, Schadensersatz zu fordern.
Da so viel auf dem Spiel steht, sehen wir uns die DSGVO-Anforderungen genauer an, um sicherzustellen, dass Sie alles richtig machen. Im Folgenden werfen wir einen kurzen Blick auf die Geschichte der DSGVO, gehen einige wichtige Begriffe und Definitionen durch, besprechen, wie Sie die DSGVO-Konformität erreichen können und was Mailgun tut, um ebenfalls DSGVO-konform zu bleiben.
Was ist die Geschichte der DSGVO?
Datenverstöße und -missbrauch haben sich im vergangenen Jahrzehnt wie ein Lauffeuer verbreitet. Aufsehenerregende Social-Media-Fälle wie der Cambridge-Analytica-Skandal haben ein massives öffentliches Interesse an Cybersicherheit und Datenschutz geweckt.
Obwohl die EU-Datenschutzrichtlinie von 1995 den Grundstein für den Datenschutz legte, verhandelten die EU-Gesetzgeber weiterhin über einheitliche Regeln in allen Mitgliedstaaten, um den Schutz personenbezogener Daten zu gewährleisten. Das Europäische Parlament verabschiedete die DSGVO erfolgreich im Jahr 2016, und seit dem 25. Mai 2018 werden die Vorschriften von der Datenschutzbehörde oder Aufsichtsbehörde jedes Landes aktiv durchgesetzt.
Seitdem hat die DSGVO ähnliche Datenschutzprinzipien und Vorschriften zur Informationssicherheit in vielen Ländern außerhalb der EU inspiriert, darunter Argentinien, Brasilien, Chile, Japan, Mauritius, Südafrika, Südkorea und die Türkei. Darüber hinaus weisen der britische Data Protection Act und der California Consumer Privacy Act (CCPA) viele Ähnlichkeiten mit der DSGVO auf.
Die DSGVO und ähnliche Gesetze werden zum neuen Goldstandard für den Verbraucher-Datenschutz.
Welche Kritikpunkte gibt es an der DSGVO?
Obwohl die DSGVO die Messlatte für die Datensicherheit höher gelegt hat, sah sie sich seit ihrer Verabschiedung mit folgender Kritik konfrontiert:
- Die DSGVO ist vage und schwer zu interpretieren.
- Die DSGVO wird nicht einheitlich durchgesetzt. Als Vorschrift bleiben die Auslegung und Durchsetzung der DSGVO den EU-Mitgliedstaaten überlassen.
- Ältere Datenschutzvorschriften in den EU-Mitgliedstaaten führen zu widersprüchlichen Standards, die für internationale Unternehmen schwer einzuhalten sind.
- Der DSGVO mangelt es an Orientierungshilfen, was zu Unsicherheit bei internationalen Datenströmen führt.
Einige Unternehmen weisen auch auf den Verwaltungsaufwand hin, der mit der Ernennung eines DSB und der Durchführung von Datenschutz-Folgenabschätzungen (DSFA) verbunden ist. Diese sind erforderlich, wenn neue Technologien oder umfangreiche Verarbeitungen hohe Risiken für individuelle Rechte bergen könnten.
Was sind einige Schlüsselkonzepte der DSGVO?
Die DSGVO ist 88 Seiten lang und voller Juristendeutsch. Lassen Sie uns zunächst einige Schlüsselkonzepte betrachten, um die DSGVO-Konformität zu verstehen.
Was ist eine natürliche Person?
Eine natürliche Person ist jeder einzelne Mensch. Im juristischen Sprachgebrauch wird der Begriff „natürliche Person“ zur Unterscheidung von einer „juristischen Person“ verwendet, bei der es sich um eine private Organisation wie ein Unternehmen oder eine öffentliche Organisation wie die Regierung handeln kann. Eine juristische Person ist kein Mensch. Beispielsweise sind Sie, Ihre Abonnenten und Ihre Nutzer alle natürliche Personen. Die DSGVO zielt darauf ab, die Rechte natürlicher Personen zu schützen.
Was sind personenbezogene Daten (PII)?
Die DSGVO konzentriert sich auf den Schutz personenbezogener Daten (PII). PII sind alle persönlichen Daten, die zur Identifizierung einer natürlichen Person verwendet werden können. In Ihren Geschäftspraktiken interagieren Sie möglicherweise mit einigen Arten von PII, einschließlich Namen, E-Mail-Adressen, Standortinformationen, IP-Adressen, biometrischen Daten, genetischen Daten, politischen Meinungen, religiösen Überzeugungen und Geschlecht.
Was ist Datenverarbeitung?
Datenverarbeitung ist jede Aktion, die mit Daten durchgeführt wird. Diese Aktionen umfassen die Datenerfassung, Aufzeichnung, Organisation, Strukturierung, Speicherung, Löschung oder Nutzung. Die DSGVO regelt die Datenverarbeitung, um sicherzustellen, dass Unternehmen mehr Transparenz darüber bieten, wie sie PII von Verbrauchern erheben und nutzen.
Was ist eine betroffene Person?
Die DSGVO definiert eine betroffene Person als eine natürliche Person, deren PII verarbeitet werden. Wenn Ihre Abonnenten und Nutzer Ihnen ihre PII, wie Namen und E-Mail-Adressen, zur Verfügung stellen, sind sie Ihre betroffenen Personen.
Was ist ein Datenverantwortlicher?
Ein Datenverantwortlicher ist der Entscheidungsträger dafür, warum und wie PII verarbeitet werden. Sie gelten als Datenverantwortlicher, wenn Sie mit individuellen Details über Ihre Nutzer interagieren.
Was ist ein Datenverarbeiter?
Ein Datenverarbeiter ist ein Drittanbieter wie Mailgun, der Datenverarbeitungsaktivitäten im Auftrag eines Datenverantwortlichen durchführt. Manchmal können Datenverarbeiter personenbezogene Daten nicht unabhängig verarbeiten und verlassen sich auf Unterauftragsverarbeiter, um die Hauptarbeit zu erledigen. Für Unterauftragsverarbeiter gelten dieselben Prinzipien der DSGVO-Konformität wie für den Haupt-Datenverarbeiter. Bei Mailgun nutzen wir Unterauftragsverarbeiter wie Amazon Web Services, Rackspace, die Google Cloud Platform und Softlayer. Diese Entitäten stellen die zugrunde liegende Infrastruktur bereit, auf der wir Mailgun hosten, und müssen ebenfalls DSGVO-konform sein.
Wie Sie sehen, wirkt sich die DSGVO auf Ihre Geschäftspraktiken aus, da Sie im Rahmen Ihrer E-Mail-Kampagnen Daten erheben und verarbeiten. Sehen wir uns die in der DSGVO dargelegten Datenschutzprinzipien an, damit Sie konform bleiben können.
Was sind die Datenschutzprinzipien der DSGVO?
Die DSGVO legt sieben Prinzipien für Datenschutz und Datenverantwortlichkeit fest, die Datenverantwortliche und Datenverarbeiter befolgen müssen, um DSGVO-konform zu sein:
- Rechtmäßigkeit, Verarbeitung nach Treu und Glauben und Transparenz: Sie müssen Daten auf rechtmäßige, faire und für die betroffene Person nachvollziehbare Weise verarbeiten.
- Zweckbindung: Sie dürfen Daten nur für berechtigte Interessen zur Ausübung Ihrer Geschäftstätigkeit verarbeiten. Wenn Sie deren PII erheben, müssen Sie der betroffenen Person diese Zwecke ausdrücklich mitteilen.
- Datenminimierung: Sie sollten die Datenmenge, die Sie für Ihre berechtigten Interessen erheben und verarbeiten, auf das Notwendigste beschränken.
- Richtigkeit: Sie müssen PII korrekt und auf dem neuesten Stand halten.
- Speicherbegrenzung: Sie dürfen PII nur so lange speichern, wie es für den angegebenen Zweck erforderlich ist.
- Integrität und Vertraulichkeit: Sie müssen PII sicher verarbeiten, um deren Integrität und Vertraulichkeit zu gewährleisten. Beispielsweise können Sie eine Ende-zu-Ende-Verschlüsselung und andere organisatorische Maßnahmen nutzen, um unbefugten Zugriff zu verhindern.
- Rechenschaftspflicht: Datenverantwortliche und Datenverarbeiter sind dafür verantwortlich, die DSGVO-Konformität in Bezug auf all diese Prinzipien nachzuweisen.
Zusätzlich zu diesen Datenschutzprinzipien legt die DSGVO auch spezifische Rechte für betroffene Personen fest.
Welche Rechte haben betroffene Personen gemäß der DSGVO?
Als Datenverantwortlicher oder Datenverarbeiter ist es von entscheidender Bedeutung, sich der Rechte der betroffenen Personen bewusst zu sein, von denen Sie personenbezogene Daten erheben. Die DSGVO führt die folgenden Rechte auf, die betroffenen Personen mehr Kontrolle über die personenbezogenen Daten geben, die sie Anbietern von Diensten überlassen:
- Das Informationsrecht
- Das Auskunftsrecht
- Das Recht auf Berichtigung
- Das Recht auf Löschung, auch bekannt als das Recht auf Vergessenwerden
- Das Recht auf Einschränkung der Verarbeitung
- Das Recht auf Datenübertragbarkeit
- Das Widerspruchsrecht
- Rechte im Zusammenhang mit automatisierter Entscheidungsfindung und Profiling
Mit diesen Rechten im Hinterkopf sehen wir uns einige Best Practices an, um als Datenverantwortlicher die DSGVO-Konformität zu erreichen.
Was bedeutet die DSGVO für Datenverantwortliche?
Im DSGVO-Jargon gilt jeder, der PII erhebt, als Datenverantwortlicher. Speichern Sie individuelle Details über Ihre Kontakte, wie deren Standort, Privatadresse, Telefonnummer oder E-Mail? Wenn ja, sind Sie ein Datenverantwortlicher.
Als Datenverantwortlicher müssen Sie die oben genannten Datenschutzprinzipien befolgen. Sie haben zwei Hauptverantwortlichkeiten: vollständige Offenlegung und Transparenz.
Was sind einige Best Practices für eine vollständige Offenlegung?
Sie müssen jedes Mal vollständig offenlegen, dass Sie PII erheben, wenn Sie Ihre Nutzer oder Abonnenten bitten, ihre persönlichen Daten anzugeben. Darüber hinaus müssen Sie Ihre Nutzer darüber informieren, warum Sie die von ihnen bereitgestellten persönlichen Daten benötigen. Wir wissen, dass Daten und Analysen Ihr Unternehmen vorantreiben. Wenn Sie jedoch nicht angeben können, warum Sie eine bestimmte persönliche Angabe benötigen, ist es wahrscheinlich am besten, gar nicht erst danach zu fragen.
In einigen Fällen können Sie Pseudonymisierungstechniken nutzen, die es erschweren, eine Person anhand ihrer individuellen Kontaktattribute zu identifizieren. Die Pseudonymisierung maskiert Werte in Ihrer Datenbank, um die Identität der betroffenen Person zu verbergen, und konzentriert sich stattdessen auf Werte, die aus anderen Quellen leicht zu ermitteln sind.
Bedenken Sie, dass eine Pseudonymisierung allein nicht ausreicht. Sie können sie jedoch mit anderen Sicherheitsmaßnahmen wie einer Ende-zu-Ende-Verschlüsselung kombinieren. Selbst mit diesen zusätzlichen Maßnahmen besteht weiterhin das Risiko, dass jemand ausgehend von den PII Rückschlüsse zieht, um die betroffene Person zu identifizieren. Daher ist eine ordnungsgemäße Offenlegung gegenüber Ihren betroffenen Personen für die DSGVO-Konformität erforderlich.
Was sind einige Best Practices zur Wahrung der Transparenz?
Als Datenverantwortlicher müssen Sie zudem Transparenz wahren. Sie müssen sicherstellen, dass betroffene Personen wissentlich in die Erhebung und Verarbeitung ihrer personenbezogenen Daten einwilligen. Sie können Double-Opt-in-Verfahren nutzen, um sicherzugehen, dass Ihre Nutzer E-Mails von Ihnen erhalten möchten. Nachdem Sie diese ausdrückliche Einwilligung erhalten haben, sollten Sie bei jeder Interaktion mit Ihrem Nutzer auf klare Einwilligungserklärungen achten.
Stellen Sie schließlich sicher, dass Sie den betroffenen Personen eine offensichtliche und leicht zugängliche Option bieten, ihre Einwilligung zur weiteren Datenerfassung oder -verarbeitung zu widerrufen. Mit anderen Worten: Sie müssen eine Abmeldeoption in Ihren E-Mails anbieten.
Die Bestätigung der Einwilligung bei bestehenden Nutzern und die ordnungsgemäße Sicherung ihrer personenbezogenen Daten mag überwältigend erscheinen. Letztendlich kommt es jedoch darauf an, Ihre Nutzer darüber auf dem Laufenden zu halten, was Sie mit ihren personenbezogenen Daten tun. Es ist ratsam, einen klaren Nachweis zu führen, um dies für mögliche Compliance-Audits belegen zu können.
Indem Sie die DSGVO-Prinzipien befolgen, leisten Sie Ihren Beitrag als Datenverantwortlicher, der die personenbezogenen Daten seiner Nutzer schützt.
Nachdem Sie nun über das nötige Rüstzeug verfügen, um Ihren Teil als Datenverantwortlicher beizutragen, gehen wir die Änderungen durch, die wir bei Mailgun vorgenommen haben, um als Datenverarbeiter die DSGVO-Konformität zu erfüllen.
Was bedeutet die DSGVO für Datenverarbeiter wie Mailgun?
Nicht nur von Datenverantwortlichen wird erwartet, dass sie eingehende Daten schützen. Auch Datenverarbeiter wie Mailgun sind verpflichtet, diese Datenschutzmaßnahmen umzusetzen. Wir müssen auch in der Lage sein, zu erklären, welche personenbezogenen Daten erhoben werden und wie diese rechtmäßig verarbeitet werden. Kurz gesagt verarbeitet Mailgun Daten nur auf Grundlage ausdrücklicher Anweisungen, wie etwa der API- und SMTP-Anfragen, die wir von unseren Kunden erhalten.
Wir haben hart daran gearbeitet, unsere Plattform mit Funktionen auszustatten, die es unseren Kunden erleichtern, die auf unserer Plattform gespeicherten personenbezogenen Daten selbst zu verwalten und zu überprüfen. Auf diese Weise können Mailgun-Kunden, wenn sie die Löschung oder Korrektur personenbezogener Daten wünschen, den Prozess direkt über unser Team einleiten.
In der folgenden Tabelle sehen Sie, wie lange wir personenbezogene Daten speichern:
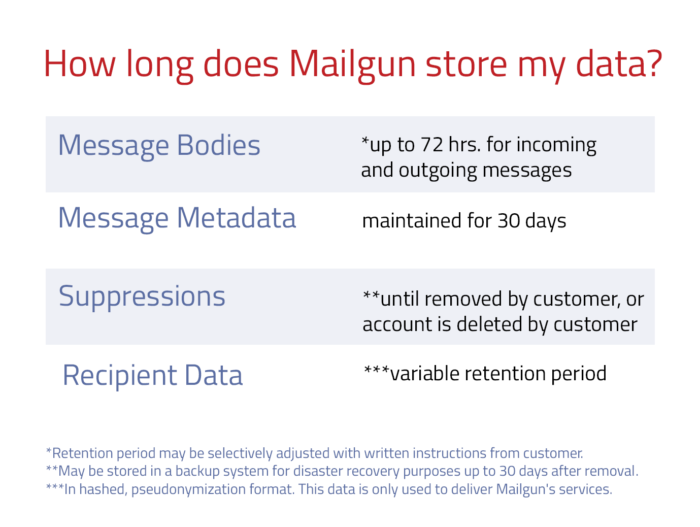
Gemäß der DSGVO verarbeiten wir Kundendaten innerhalb eines begrenzten Zeitraums.
Wir wissen, dass die Durchführung von E-Mail-Kampagnen unweigerlich mit personenbezogenen Daten verbunden ist. Bei Mailgun setzen wir uns jedoch dafür ein, Ihnen die besten Tools an die Hand zu geben, damit Sie DSGVO-konform sein können. Wir nehmen den Verbraucher-Datenschutz ernst und haben unsere Vereinbarungen zur Datenverarbeitung aktualisiert, um DSGVO-konform zu sein.
Nächste Schritte
Die Einhaltung von Datenschutzprinzipien und die Wahrung der Rechte betroffener Personen mag wie eine entmutigende Aufgabe erscheinen, aber wir wissen, dass Sie das schaffen. Wir bei Mailgun setzen uns für den Datenschutz unserer Nutzer ein, und jetzt verfügen auch Sie über die Tools und Best Practices, um DSGVO-konform zu handeln.
Erfahren Sie mehr darüber, wie wir die DSGVO-Konformität sicherstellen.
Haftungsausschluss: Die EU-Datenschutzgesetze, einschließlich der DSGVO, sind komplex. Dieser Blogbeitrag sollte nicht als Rechtsberatung angesehen werden. Bitte wenden Sie sich an einen Rechtsexperten, um Einzelheiten dazu zu erfahren, wie sich die DSGVO auf Ihren spezifischen Geschäftsfall auswirkt.