Deliverability
Internetsicherheit: Abwehr von Spam

Wussten Sie, dass die überwältigende Mehrheit der E-Mails, die täglich im Internet kursieren, Spam ist?
Sie fragen sich vielleicht: „Warum versenden Leute Spam?“ Die kurze Antwort lautet: Es ist lukrativ.
Die meisten von uns wissen zwar, dass man niemals auf Nachrichten klicken sollte, die nach Spam aussehen, dennoch fallen immer noch einige unschuldige Nutzer darauf herein. Leider reicht das bereits aus, damit es sich für den Spammer lohnt. Die Anzahl der Spam-Nachrichten, die täglich in unsere Postfächer gelangen, wird jedoch von der Anzahl der Nachrichten, die am Gateway blockiert werden, bei Weitem übertroffen. Das liegt daran, dass sich Anti-Spam-Lösungen im Laufe der Jahre weiterentwickelt haben und kontinuierlich verbessert werden.
Aus diesem Grund sind Mailgun und andere E-Mail-Service-Provider zu Zielen für böswillige Akteure geworden, die seriöse E-Mail-Server ausnutzen möchten, um ihre Nachrichten zuzustellen. Wir haben im Laufe der Jahre viele dieser versuchten und manchmal erfolgreichen Angriffe gesehen und aus den verwendeten Taktiken wertvolle Lehren gezogen. Aber was nützt es, diese Informationen für uns zu behalten, wenn sie anderen helfen können? Wir möchten unsere Erfahrungen teilen, in der Hoffnung, dass andere, die ihren Kunden ähnliche Dienste anbieten, besser vorbereitet und geschützt sind, falls sie ebenfalls ins Visier geraten.
Wie genau versuchen böswillige Akteure also, Mailgun-Konten auszunutzen? Es gibt einige Möglichkeiten, aber in diesem Beitrag konzentrieren wir uns auf drei. Meistens erfolgen die Versuche der Täter in Form von Credential Stuffing, gezielten Angriffen mit öffentlichen Informationen und Namespace Traversal. Im Folgenden gehen wir auf jeden dieser Punkte ein. Außerdem erklären wir, wie Sie sich schützen können und was wir tun, um den Angriffen entgegenzuwirken.
Credential Stuffing
Ich will ehrlich sein: Ich hatte die schlechte Angewohnheit, Passwörter für verschiedene Websites, bei denen ich registriert war, wiederzuverwenden. Den meisten von uns geht es so, weil man sich Passwörter auf diese Weise leichter merken kann. Wer möchte sich schon unzählige verschiedene Passwörter merken? Nun, das ist genau die Einstellung, auf die Spammer hoffen. Wir alle haben von massiven Datenlecks gelesen, bei denen möglicherweise persönliche Informationen von Nutzern gestohlen wurden. Zu diesen Informationen gehören fast immer Passwörter und/oder E-Mail-Adressen. Ob Sie betroffen sind, können Sie herausfinden unter hier. Sobald sie diese Informationen haben, können Sie sicher sein, dass viele verschiedene böswillige Nutzer darauf zugreifen werden, die fest entschlossen sind, sie auszunutzen.
Das Problem ist, dass sie nicht nur versuchen, diese Informationen zu nutzen, um Zugriff auf Konten des gehackten Dienstes zu erhalten. Sie verwenden diese Anmeldedaten auch, um Anmeldungen bei anderen Diensten wie Mailgun zu versuchen. Wir haben genau solche schändlichen Aktivitäten beobachtet, bei denen ruhende Konten, die seit Ewigkeiten nicht genutzt wurden, plötzlich durch eine Anmeldung von einer noch nie zuvor gesehenen IP-Adresse wieder zum Leben erwachen. Das bedeutet, dass Spammer wiederverwendete Passwörter erfolgreich ausnutzen. Vielleicht haben Sie in der Vergangenheit E-Mails von gehackten Unternehmen erhalten, in denen Sie aufgefordert wurden, Ihr Passwort nicht nur für deren Dienst, sondern auch an anderen Stellen zu ändern. Genau das ist der Grund dafür.
Wie kann ich mich schützen?
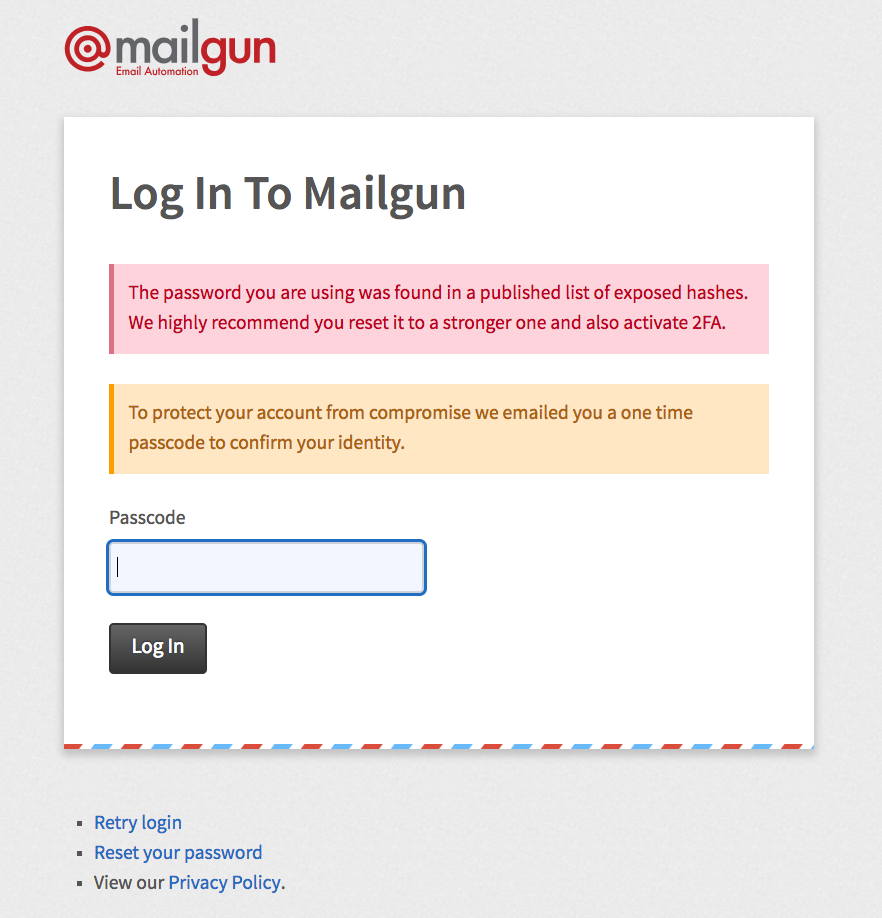
Verwenden Sie Ihre Passwörter erstens nicht wieder und ziehen Sie bitte die Nutzung eines Passwort-Managers in Betracht. Hier bei Mailgun helfen wir beim Schutz von Konten durch die Nutzung von haveibeenpwned.com und deren Datenbank mit über 500 Millionen Passwörtern, die zuvor bei Datenlecks offengelegt wurden. Falls unsere Kunden ein Passwort verwenden, das in dieser Datenbank zu finden ist, benachrichtigen wir den Nutzer bei der Anmeldung (siehe Screenshot) und schlagen vor, das Passwort auf ein sichereres zurückzusetzen. Wir nutzen dies auch als Gelegenheit, um auf einen weiteren Schutz des Kontos durch die Aktivierung der Zwei-Faktor-Authentifizierung hinzuweisen, denn man kann nie sicher genug sein.
Gezielte Angriffe mit öffentlichen Informationen
Nehmen wir hypothetisch an, Sie wären ein Spammer und wollten eine Liste von Unternehmen finden, die Mailgun für den E-Mail-Versand nutzen, um zu versuchen, deren Konto auszunutzen. Für Sie und mich mag das abschreckend klingen, aber nicht für Spammer. Sie könnten sich natürlich bei einer Reihe von Websites anmelden und E-Mail-Kopfzeilen überprüfen, um zu sehen, woher die Nachricht stammt, und dann eine Liste erstellen.
Das würde zu lange dauern, und wie Sweet Brown sagen würde: „Dafür hat niemand Zeit.“ Der schnellere Weg, den diese böswilligen Akteure unserer Erfahrung nach gehen, besteht darin, DNS zu verwenden, um Listen von Domains abzurufen.
Aber was können sie mit einer Liste von Domains tun, die Mailgun nutzen? Wenn ich Spammer richtig einschätze – und ich denke, das tue ich –, würden sie diese Domains für Phishing nutzen wollen. Ich weiß, man kann Domains nicht für Phishing nutzen … man braucht E-Mail-Adressen dafür. Hierbei sind Web-Crawler ins Spiel. Mit dieser Liste von Domains kann man einen Web-Crawler einsetzen, E-Mail-Adressen auf den Websites dieser Domains auslesen und voilà: Man hat nun E-Mail-Adressen, die mit der Domain verknüpft sind.
Diese gesammelten E-Mail-Adressen sind jedoch nicht zwangsläufig mit Mailgun-Konten verknüpft. Es ist sehr wahrscheinlich, dass Sie auf Ihrer Website zahlreiche E-Mail-Adressen wie contact@ und support@ haben, die nicht für Anmeldezwecke verwendet werden. Das bedeutet jedoch nicht, dass der Spammer es nicht versuchen wird. Wie in der Einleitung erwähnt, reicht es schon, wenn man ein paar Mal Glück hat, damit sich die ganze Arbeit lohnt. Wir haben dieses Verhalten sogar bei einigen unserer persönlichen Mailgun-Konten beobachtet, bei denen Adressen, die nur auf unseren Websites zu finden sind, für Phishing missbraucht wurden.
Was kann ich dagegen tun?
Der beste Schutz vor solchen Angriffen ist auch hier die Zwei-Faktor-Authentifizierung. Sie bietet zwar keinen hundertprozentigen Schutz, macht es dem Angreifer jedoch deutlich schwerer. Sie können sich zudem schützen, indem Sie bei eingehenden Nachrichten äußerst wachsam sind und lernen, Phishing-Versuche zu erkennen. Zur Auffrischung haben wir einige Tipps zum Erkennen von Phishing in diesem Beitrag zusammengestellt. Werfen Sie gerne einen Blick darauf.
Was passiert jedoch, wenn Sie auf einen dieser Phishing-Versuche hereinfallen und Ihr Konto versehentlich an einen solchen Angreifer übergeben? Es ist nicht alles verloren. Wir haben einen Service entwickelt, der Anmeldungen überwacht und nach Auffälligkeiten sucht. Dabei werden unter anderem der Standort und eine Vielzahl weiterer Aspekte überprüft. Wenn wir etwas feststellen, das diesen Kriterien entspricht, fordern wir die sich anmeldende Person auf, einen Passcode zu verifizieren, der an die hinterlegte E-Mail-Adresse gesendet wird. Nur wenn die Verifizierung erfolgreich ist, kann die Anmeldung erfolgen.
Namespace Traversal
Man sollte meinen, dass Credential Stuffing und Crawler-Phishing ausreichen, um diese Leute zu beschäftigen. Dem ist leider nicht so. Der letzte Angriffsvektor, den wir behandeln, ist Namespace Traversal. Bei dieser Art von Angriff durchlaufen die Übeltäter im Grunde Benutzernamen, um Konten zu finden, die auf einer Plattform existieren. Sie tun dies, indem sie Anmelde- und/oder Registrierungsseiten missbrauchen. Das funktioniert so: Sie finden eine Kontoregistrierungsseite, geben einen Benutzernamen und/oder eine E-Mail-Adresse ein. Wenn die Nutzung zugelassen wird, handelt es sich nicht um ein Konto. Erhalten Sie jedoch eine Fehlermeldung, dass das Konto bereits existiert – Volltreffer.
Natürlich würde es sich nicht lohnen, dies manuell und einzeln zu tun. Erstellt man jedoch ein Skript, das eine Liste von E-Mail-Adressen durchläuft, lassen sich Konten ziemlich schnell finden. Sobald sie wissen, dass ein Konto existiert, können sie versuchen, diese E-Mail-Adresse für Phishing zu missbrauchen oder sich per Brute-Force Zugriff auf das Konto zu verschaffen. Wir haben Anzeichen für böswillige Personen gesehen, die Anmeldungen versuchen, indem sie häufig genutzte Passwörter für eine Vielzahl von Konten verwenden. Wenn Ihr Passwort also eines von diesenist, ändern Sie es bitte.
Wie gehen wir dagegen vor?
Rate-Limiting ist die Lösung. Wir lassen nur eine bestimmte Anzahl von Versuchen von einer IP-Adresse in einem vorgegebenen Zeitraum zu, bevor wir mit dem Rate-Limiting beginnen und/oder Anfragen ablehnen. Ehrlich gesagt ist dies einfach eine Konsequenz von Anmeldesystemen, die auf E-Mail-Adressen basieren. Aus diesem Grund setzen wir an mehreren Endpunkten über NGINX Rate-Limiting ein. Das Schöne an NGINX ist, dass sich damit benutzerdefinierte Rate-Limits für bestimmte Endpunkte durchsetzen lassen. Wenn Sie also ein Registrierungsformular haben, das anfällig für Missbrauch ist, wie in unserem Beispiel, können Sie das Rate-Limit auf genau dieses Formular beschränken.
Ein weiterer Vorteil von NGINX ist die Flexibilität, die es bietet. Wenn Sie bestimmte IP-Adressen auf eine Positivliste oder Sperrliste setzen müssen, ist das problemlos möglich – mit dem zusätzlichen Vorteil, dass Sie vor Brute-Force-Passwortangriffen und DDoS-Angriffen geschützt sind. Falls Sie noch keine derartige Lösung im Einsatz haben oder einfach mehr über Rate-Limiting mit NGINX erfahren möchten, werfen Sie einen Blick auf diesen Artikel , der vom NGINX-Team veröffentlicht wurde.
Offenlegung von Anmeldedaten
Überraschung. Ich weiß, ich hatte angekündigt, wir würden nur drei Angriffsvektoren behandeln, aber ich habe gelogen. Es tut mir nicht leid … Ich hatte nicht das Gefühl, dass ich einen Beitrag über Kontoübernahmen verfassen könnte, ohne zumindest die ärgerlichste Form von allen zu erwähnen: die Offenlegung von Anmeldedaten. Würden Sie mir glauben, wenn ich Ihnen sage, dass geheime Anmeldedaten manchmal einfach offen für alle sichtbar im Internet veröffentlicht werden? Was ist daran noch geheim? Falls Sie mir nicht glauben, muss ich Sie leider enttäuschen. Wir sehen jeden Tag Mailgun-Passwörter, die in öffentlichen GitHub-Repositories offengelegt werden und nur darauf warten, gestohlen zu werden. Zum Glück für unsere Kundschaft haben wir einen Dienst entwickelt, der nach solchen offengelegten Anmeldedaten sucht. Wenn wir fündig werden, handeln wir sofort, indem wir das Konto deaktivieren und die verantwortliche Person benachrichtigen.
In der Vergangenheit haben wir erlebt, dass offengelegte Anmeldedaten innerhalb von Minuten, nachdem sie auf GitHub indexiert wurden, abgegriffen und verwendet wurden. Bitte speichern Sie daher unter keinen Umständen irgendwelche Anmeldedaten in öffentlichen Repositories. Sie werden definitiv von den falschen Leuten gefunden.
So ist das nun einmal: Spammer bleiben Spammer. Seien Sie also vorsichtig. Vielleicht fragen Sie sich nun: „Nick, warum teilen Sie diese Informationen? Die Spammer werden das lesen und ihre Taktik ändern.“ Vielleicht, aber wahrscheinlich nicht. Und falls doch, werden wir wachsam sein.