IT & Engineering
Passwort-Meter sind nichts für Menschen

Das neue Jahr ist erst ein paar Monate alt und wie immer geht der Kampf gegen böswillige Akteure weiter.
Mailgun nimmt die Sicherheit der Konten unserer Nutzer sehr ernst. Wenn ein Konto kompromittiert wird, hört der Spaß auf. Da so viele Faktoren zur Kompromittierung eines Kontos beitragen können, sind wir einen Schritt zurückgetreten, um uns die verschiedenen Angriffsvektoren anzusehen, die von böswilligen Akteuren genutzt werden, um sich Zugang zu Konten zu verschaffen.
Die Grundlage dafür war eines der ersten Dinge, die man bei der Erstellung eines Kontos einrichtet – das Passwort. Ein starkes Passwort ist entscheidend für eine gute Sicherheitslage. Da das Erfinden eines starken Passworts jedoch mühsam sein kann, greifen viele Nutzer auf einfache und/oder schwache Passwörter zurück. Um sie vor Kompromittierungen zu schützen, müssen wir sie in die richtige Richtung lenken.
Passwort-Meter
Als wir anfangs nach einem neuen Weg suchten, um Kompromittierungen zu verringern, indem wir Nutzer dazu ermutigen, bessere Passwörter zu wählen, hielten wir ein Passwort-Meter im Anmeldeformular für eine gute Idee.
Von hier aus sahen wir uns eine ganze Reihe bestehender Beispiele an, um herauszufinden, was die Branche tut und was verbessert werden könnte, da Passwort-Meter nicht neu sind. Passwort-Meter bestehen in der Regel aus den folgenden Regeln oder Anforderungen. Ihr Passwort:
- Muss mindestens acht Zeichen lang sein
- Muss mindestens einen Großbuchstaben enthalten
- Muss mindestens einen Kleinbuchstaben enthalten
- Muss mindestens eine Zahl enthalten
- Muss mindestens ein Sonderzeichen aus einer bestimmten Auswahl zulässiger Symbole enthalten
Die oben genannten Regeln sind ziemlich standardmäßig, aber sie funktionieren nicht gut.
Wann immer jemand über Passwörter spricht, findet sich häufig ein Verweis auf einen bestimmten Comic, der genau dieses Thema behandelt (dieser hier, hier falls Sie ihn nicht kennen). Es gibt viel Material dieser Art, das hervorragend verdeutlicht, worauf wir hier hinauswollen:
Menschen sind nicht gut darin, sich starke Passwörter auszudenken.
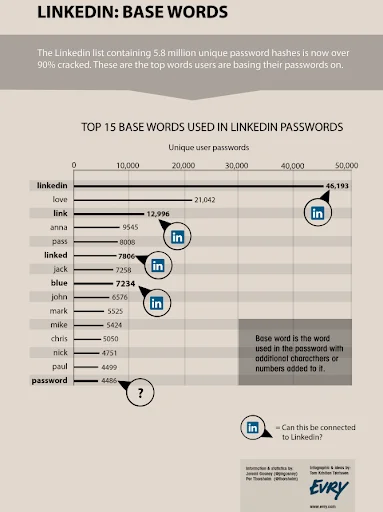
Auch wenn die Integration all dieser Regeln in ein Passwort den Anschein erweckt, dass man die Leute in die richtige Richtung lenkt, bedeutet das nicht, dass es für Computer schwerer zu knacken ist. Das liegt daran, dass Menschen sehr schlechte Zufallsgeneratoren in ihren Köpfen haben. Zunächst einmal verwenden Menschen meistens Wörter, die für sie eine besondere Bedeutung haben. Das menschliche Gehirn kann jedoch auch darauf getrimmt werden, assoziierte Wörter zu verwenden, wenn es einer bestimmten Umgebung ausgesetzt ist. Die folgende Analyse der LinkedIn-Datenpanne ist ein typisches Beispiel dafür:
Bewertungen rechtfertigen
Vor diesem Hintergrund mussten wir nun die Frage beantworten, wie wir die Stärke eines von einem Nutzer erstellten Passworts beurteilen würden.
Zunächst stellten wir fest, dass die effektivste Methode zur Eindämmung von Kontoübernahmen aufgrund unsicherer Passwörter darin besteht, diese mit einer Datenbank kompromittierter Hash-Werte abzugleichen. Die Datenbank, die wir selbst nutzen, stammt von https://haveibeenpwned.com
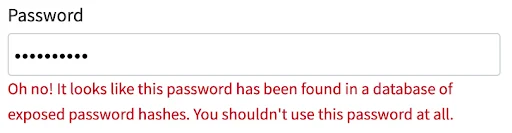
Wenn ein Nutzer versucht, ein bereits kompromittiertes Passwort festzulegen, sollte es nicht möglich sein, den Vorgang fortzusetzen. Als zusätzlicher Vorteil wird der Nutzer so hoffentlich dazu ermutigt, dieses Passwort zu ändern, falls er es für andere Dienste nutzt.
Daher markieren wir auch Passwörter, die kürzer als zehn Zeichen sind oder Informationen enthalten, die zuvor im Anmeldeformular angegeben wurden: Domain-Name, tatsächlicher Name, Firmenname usw.
Aber was ist, wenn das Passwort nicht in der Liste der kompromittierten Passwort-Hashes steht und alle anderen Anforderungen erfüllt, aber so einfach ist wie „Password0001!“?
Entropie
Eine weitere Möglichkeit, die Stärke eines Passworts zu messen, ist die Berechnung seiner Entropie. „Passwort-Entropie ist ein Maß dafür, wie unvorhersehbar ein Passwort ist. [Sie] basiert auf dem verwendeten Zeichensatz bzw. den Zeichensätzen… sowie der Passwortlänge“ [1].
Die Passwort-Entropie wird in der Regel in „Bits“ gemessen und lässt sich berechnen, indem die Entropie jedes Zeichens ermittelt wird, wobei der Logarithmus zur Basis 2 der Anzahl der Zeichen im verwendeten Zeichensatz mit der Anzahl der Zeichen in der Passwort-Zeichenfolge selbst multipliziert wird.
Wenn man schwache Passwörter berücksichtigt, die noch nicht geleakt oder geknackt wurden, ist die Nutzung der Passwort-Entropie zur Anzeige einer Nachricht für einen Nutzer über ein Passwort-Meter nützlich, um diesem aufzuzeigen, dass er etwas Besseres verwenden sollte.
Die Messung der Stärke eines Passworts nur anhand seiner Entropie ist jedoch fehlerhaft.
Nehmen wir zum Beispiel das Passwort „Password01!“, das ziemlich häufig vorkommt und leicht zu erraten ist. Wir sehen, dass ein einfaches Passwort-Meter etwas anderes behauptet:
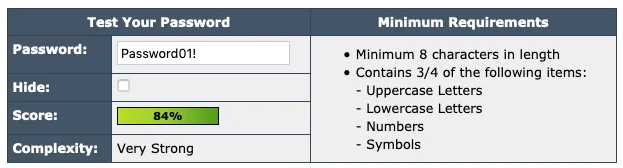
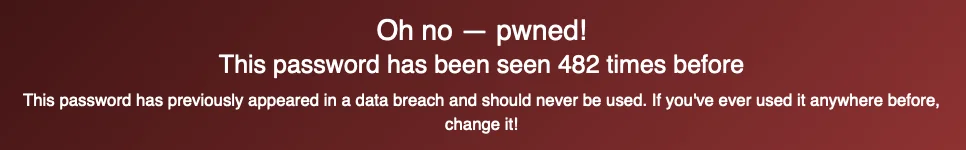
Dies ist ein Passwort-Meter, das zeigt, dass dieses Passwort „sehr stark“ ist. Dieses Passwort wurde jedoch auf haveibeenpwned.com bereits mehr als 400 Mal gesehen:
Hier ist ein weiteres Beispiel – verwenden wir ein Passwort, das aus fünf ZUFÄLLIG AUSGEWÄHLTEN Wörtern besteht, wobei jedes Wort eine Länge von drei bis vier Zeichen hat; keine Großbuchstaben, keine Sonderzeichen und keine Zahlen:
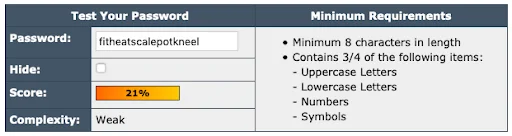
Falls Sie es nicht entziffern können, die Wörter lauten „fit“, „heat“, „scale“, „pot“ und „kneel“. In Bezug auf die Entropie hat dieses Passwort einen kleineren Zeichensatz, aber sehen Sie sich das an:
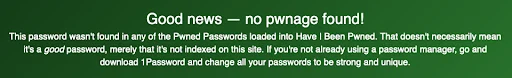
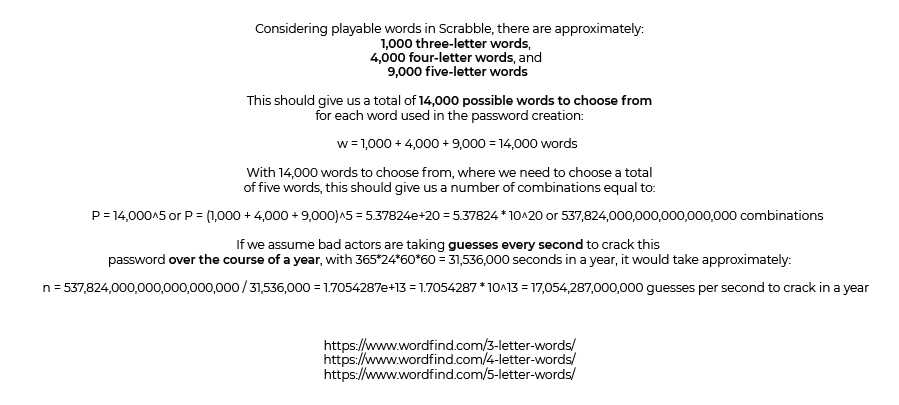
Obwohl es aufgrund seiner Komplexität als „schwaches“ Passwort eingestuft wird, wurde es nicht kompromittiert (soweit wir der Antwort von haveibeenpwned.com oben entnehmen können). Wenn man die Anzahl der Permutationen und Kombinationen bedenkt, die entstehen, wenn man zum Beispiel aus dem englischen Wortschatz fünf Wörter mit drei, vier und fünf Buchstaben zufällig auswählt, kann dies sehr komplex sein. Schlüsseln wir das einmal auf:
Nehmen Sie das jedoch nicht zu ernst, denn wie der Hinweis von HaveIBeenPwned nahelegt, bedeutet die Tatsache, dass es nicht kompromittiert wurde, nicht, dass es ein gutes Passwort ist. Dieses Passwort ist die Art von Passwort, die man mit dem bereits erwähnten Comic in einen Topf werfen könnte. Es gehört zu den Passwörtern vom Typ „correcthorsebatterystaple“, die darauf hindeuten, dass solche Passwörter für Menschen leichter zu merken, aber für Computer aufgrund des oben genannten Punktes schwerer zu knacken sind.
Insgesamt: Unbeeindruckend
Worauf will ich also hinaus? Uns ist bewusst, dass die üblichen Anforderungen nicht gut funktionieren. Wir wissen auch, dass die Passwort-Entropie bei der Beurteilung der Stärke ein wenig fehlerhaft ist. Was tun wir also?
Wir entwickeln ein Passwort-Meter, das einfach von nichts beeindruckt ist, das man ihm vorsetzt. Genau das.
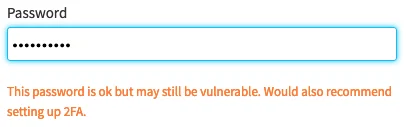
Obwohl unser kleines, mürrisches, unbeeindrucktes Passwort-Meter im Vergleich zu dem, was es später einmal werden könnte, noch in den Kinderschuhen steckt, habe ich das Gefühl, dass es ein Anfang ist, um eine Nachricht zu vermitteln.
Ein weiteres Problem bei den meisten Passwort-Metern ist die überwältigende positive Bestätigung, die sie liefern. Während ein Passwort-Meter einen anschreit, wenn man die Anforderungen nicht erfüllt hat, wird man, sobald diese erfüllt sind, mit positiven Reaktionen auf seine Entscheidungen belohnt und fast ausdrücklich darauf hingewiesen, dass das Passwort großartig ist und man nichts weiter tun muss, um das Konto zu schützen. Mit anderen Worten: Man muss sich keine Sorgen machen, man wird niemals kompromittiert.
Gewöhnliche Passwort-Meter funktionieren ähnlich wie die ersten beiden Glockenkurven, die Sie auf dem Bild unten sehen:
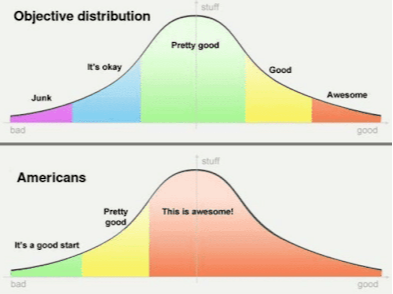
Normalerweise wird man, sobald man die Anforderungen eines solchen Meters erfüllt, in die Kategorien „In Ordnung“ oder „Ziemlich gut“ eingestuft und es dabei belassen, was eigentlich überhaupt nicht gut oder in Ordnung ist.
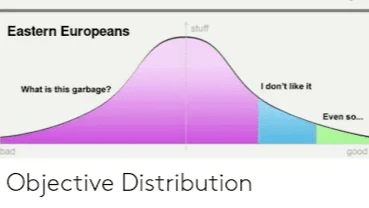
Was wir anstreben, ist die Form der dritten Glockenkurve, die Sie oben sehen. Dabei sind wir die meiste Zeit gegen Ihre Passwortwahl und den Rest der Zeit ist sie uns gleichgültig. Der Grund dafür ist, dass heutzutage ein reines Passwort nicht mehr ausreicht, um sicher zu sein, und daher sollte sich das Passwort-Meter nicht beeindruckt zeigen.
Fazit
Alles in allem ist die Entwicklung eines guten Passwort-Meters knifflig und kann dazu führen, dass Nutzer eher schwächere statt bessere und stärkere Passwörter wählen. Zudem ist die Nutzung von Ressourcen wie haveibeenpwned.com zur Überprüfung auf kompromittierte Passwörter viel robuster im Vergleich zur Entwicklung und Nutzung eigener Algorithmen zur Stärkeprüfung.
Die Nutzung eines Passwort-Managers, der Passwörter aus einem ausreichend großen Zeichensatz generieren kann, um ein gewünschtes Entropie-Niveau zu erreichen, ist derzeit eine der besten Optionen zur Erstellung starker und einzigartiger Passwörter. Dennoch sollten Sie in Erwägung ziehen, alle anderen Ihnen zur Verfügung stehenden Sicherheitsoptionen zu nutzen, wie beispielsweise Sicherheitsschlüssel, Authenticator-Apps oder andere verfügbare Methoden der Multifaktor-Authentifizierung, die über ein reines Passwort hinausgehen.
Wenn Sie sich also fragen, ob Sie ein Passwort-Meter auf Ihren Websites implementieren sollten, würde ich sagen: Nein, es sei denn, Sie möchten es als eine Art Medium für eine Nachricht nutzen. Eigentlich ist ein Passwort-Meter nur eine Spielerei für die Augen, denn wir haben es für Menschen fast unmöglich und unbequem gemacht, sich ein wirklich zufälliges Passwort auszudenken, falls dies überhaupt möglich ist.
Und obwohl wir diese Meter so entwickelt haben, dass sie die von uns ausgedachten Passwörter bewerten, lassen sie sich besser für solche einsetzen, die von einem Computer generiert werden können. Menschen sind einfach zu berechenbar, selbst wenn wir uns noch so sehr bemühen, es nicht zu sein.
Quellen:
https://xkcd.com/936/
https://whatis.techtarget.com/definition/password-entropy
http://securitynirvana.blogspot.com/2012/06/linkedin-password-infographic.html
https://haveibeenpwned.com/Passwords
https://passwordmeter.com/




