IT & Engineering
Was ist Single Sign-On und wie funktioniert es?

Single Sign-On ist der „Eine Ring, sie zu knechten“ in der Internetsicherheit. Ein Ring, sie zu finden, ein Ring, sie alle zu bringen und die anderen Ringe zu binden durch Identity and Access Management (IAM).
Eine andere – weniger nerdige – Betrachtungsweise ist, dass es als Signal für Skalierbarkeit dient, das Kundschaft für Ihre Anwendung gewinnt. Warum? SSO reduziert Reibungsverluste ab dem ersten Schritt – der Anmeldung.
Das Hinzufügen von SSO zu Ihrer Software oder Anwendung kann ein komplexer Prozess sein. In diesem Beitrag führen wir Sie durch die SSO-Landschaft und beantworten einige Ihrer brennendsten Fragen. Wie funktioniert SSO? Welche Sicherheitsprotokolle stehen Ihnen zur Verfügung? Und wie wichtig ist SSO eigentlich?
Was ist SSO?
Es ist ein Hilferuf auf See. Oh, Moment … das ist SOS.
SSO ist ein Authentifizierungsverfahren, das es ermöglicht, sich mit einem einzigen Satz von Anmeldedaten bei mehreren Anwendungen anzumelden. Es ist eine hervorragende Wahl für Unternehmen, da die Zentralisierung von Authentifizierungsprozessen nicht nur die Sicherheit erhöht, sondern auch die Überwachung und Wartung vereinfacht. Mit einem einzigen komplexen Passwort melden sich Personen von einer einzigen Plattform aus bei mehreren Diensten an. Dies verhindert die sogenannte Passwortmüdigkeit – also das Erstellen zahlreicher Passwörter, die sicher gespeichert oder gemerkt werden müssen.
Wie funktioniert SSO?
Eine gute Frage.
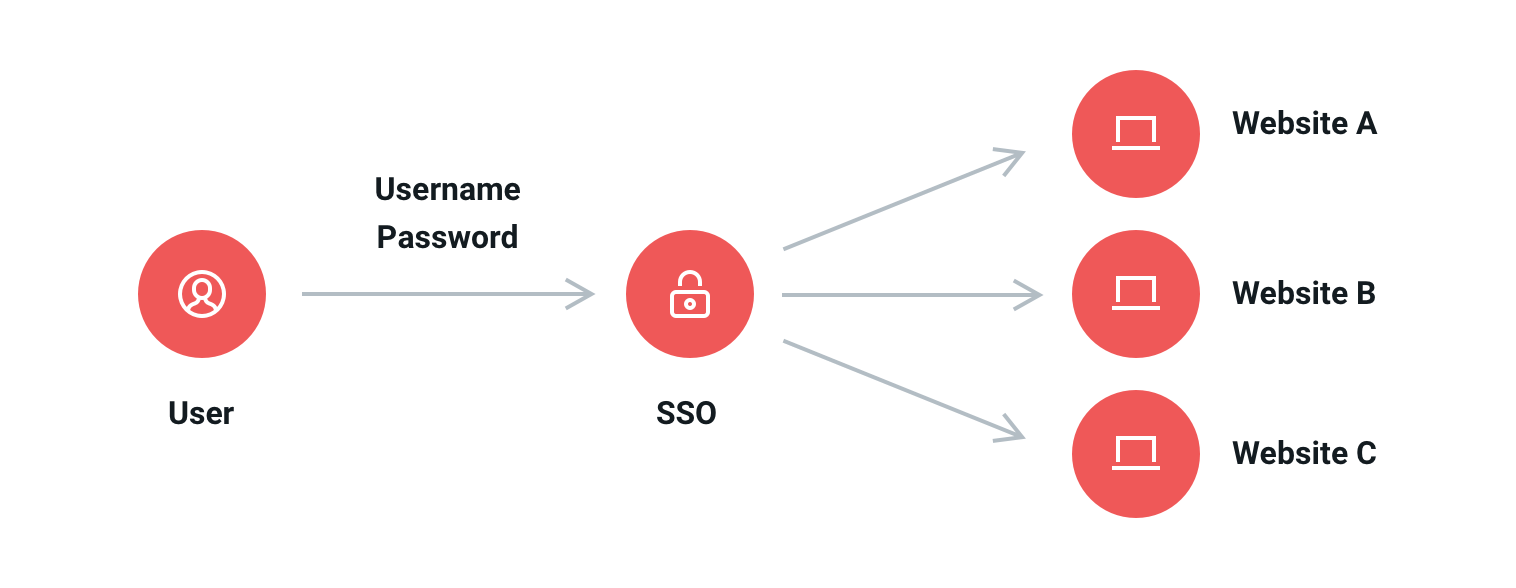
Single Sign-On ist eine Methode der Benutzerauthentifizierung. Sie funktioniert durch den Austausch und die Überprüfung von Anmeldedaten zwischen verschiedenen Anbietern. Anstatt sich die Passwörter für all Ihre Konten zu merken, verknüpfen Sie diese Konten mit einem SSO-Anbieter. Die Implementierung von SSO kann so einfach sein wie die Registrierung für einen Dienst. Mit einem einzigen SSO-Anmeldepunkt erhalten Sie sicheren Zugriff auf alle konfigurierten Abonnements und Anwendungen.
Genau genommen ist SSO nicht nur ein eigenständiges Protokoll, das Sie in Ihren Anmeldeprozess einfügen, sondern vielmehr ein unabhängiger Dienst mit eigener Datenbank und Infrastruktur, in den Sie sich integrieren. Single-Sign-On-Lösungen (auch bekannt als Identitätsanbieter oder IdPs) bauen ein Vertrauensverhältnis zu Dienstanbietern auf (Service Providers, SPs) – das sind Sie oder andere webbasierte Anwendungen –, indem sie die Integrität der Nachrichten zwischen einem Dienst und einem Identitätsanbieter mithilfe von Zertifikaten und asymmetrischer Kryptografie sichern.
Authentifizierungs- und Autorisierungsprotokolle
Identitätsmanagement ist großartig, aber wir brauchen einen Weg, um Anmeldedaten von Punkt A nach Punkt B zu übertragen.
IdPs benötigen eine sichere Methode zur Datenübertragung. Security Assertion Markup Language (SAML 2.0) ist ein Authentifizierungs-Framework zum Austausch von Identitätsinformationen zwischen Online-Partnern. Es handelt sich um einen offenen Standard. Das bedeutet, dass er öffentlich zugänglich ist und von der weltweiten Entwickler-Community gemeinsam gepflegt wird.
SAML löst einige wichtige Probleme für einen IdP:
- Bietet einen einzigen Authentifizierungspunkt (nur direkt an den IdP gesendet).
- Erfordert keine Synchronisierung der Anmeldedaten zwischen Verzeichnissen.
Anmeldedaten müssen sicher gespeichert und zwischen einem IdP und einem Dienst übertragen werden. SAML 2.0 ist ein XML-basiertes Framework, das diese Datenübertragung verwaltet. Der Browser spielt bei diesem Informationsaustausch eine zentrale Rolle. So funktioniert SAML 2.0 in der Regel:
- Die Person hat einen IdP (z. B. Okta).
- Die Person meldet sich über einen Browser bei einer Webanwendung an, beispielsweise einem CRM.
- Die Anwendung generiert eine SAML-Anfrage.
- Der SSO-Anbieter (Okta) analysiert die Anfrage, um die Anmeldedaten zu authentifizieren.
- Wenn die Person nicht bereits auf der SSO-Plattform angemeldet ist, fordert der SSO-Anbieter sie auf, sich mit ihren SSO-Anmeldedaten anzumelden. Andernfalls wird dieser Schritt übersprungen.
- Nach der Anmeldung generiert der SSO-Anbieter eine SAML-Antwort und sendet sie über den Browser an die Anwendung zurück.
- Die Anwendung verifiziert die Antwort mithilfe des öffentlichen Zertifikats des IdP und meldet die Person an.
Das bekannteste Protokoll, das SSO unterstützt, ist SAML 2.0, aber dies ist nicht die einzige Option. Bei der Prüfung der Optionen sind zwei wichtige Dinge zu beachten. Erstens kann die Entscheidung eines Unternehmens, Ihre Anwendung zu nutzen, davon abhängen, wie Sie sich in dessen Infrastruktur integrieren. Zweitens sind Sie nicht darauf beschränkt, nur SAML zu verwenden – es lässt sich mit etwas kombinieren wie OAuth um einen breiteren Markt anzusprechen.
OAuth 2.0
OAuth 2.0 ist ein Standardprotokoll zur Identitätsautorisierung. Es wird hauptsächlich in Unternehmen verwendet, in denen die Belegschaft native Anwendungen (Mobile- und Desktop-Apps) nutzt. Im Gegensatz zu SAML 2.0 ist es nicht auf den Browser angewiesen, um den Zugriff auf verschiedene Anwendungen zu ermöglichen.
Bei OAuth-2.0-basierten SSOs weicht der häufigste Workflow im Vergleich zu SAML-basierten SSOs etwas ab. Bei diesen SSOs wird der Client ein weiteres Mal aufgerufen. So funktioniert es:
- Wenn jemand versucht, Zugriff auf eine App zu erhalten, initiiert die App einen Autorisierungs-Grant (einen temporären Code, der zum Abrufen eines Access-Tokens verwendet wird).
- Der Identitätsanbieter (SSO) stellt nach Erhalt des Autorisierungs-Grants ein Access-Token aus.
- Die App empfängt das Access-Token und kontaktiert den SSO-Anbieter erneut.
- Der SSO-Anbieter bestätigt die Identität, woraufhin der Zugriff auf die App gewährt wird.
OpenID Connect
OpenID Connect (OIDC) ist eine Identitätsschicht auf OAuth 2.0. Es funktioniert wie SAML (über Authentifizierungs-Tokens und Anfragen). Durch das Hinzufügen einer Identitätsschicht zu OAuth 2.0 unterstützt es bei der Bereitstellung sowohl für webbasierte als auch für native Anwendungen. Im Gegensatz zu SAML 2.0, das Tokens verwendet, werden die Informationen hier in JSON (JavaScript Object Notation) ausgetauscht, einem weiteren Format zur Datenspeicherung.
Vor- und Nachteile von SSO
Wir wären nicht wir, wenn wir nicht die Vor- und Nachteile jedes Tools in unserem Stack abwägen würden – geschweige denn der Optionen, die wir empfehlen. Hier sind unsere wichtigsten Vor- und Nachteile.
SSO ist eine flexible Identitätsmanagement-Technologie, die sich mit anderen Authentifizierungsmethoden konfigurieren lässt, wie z. B. Zwei-Faktor-Authentifizierung (2FA) oder der Multifaktor-Authentifizierung (MFA). Eine einzige Quelle für Authentifizierung und Identitätsmanagement – ist SSO zu schön, um wahr zu sein? Sehen Sie sich unsere Vor- und Nachteile unten an:
| Vorteile von SSO | Nachteile von SSO |
|---|---|
| Zentralisiertes Multi-System-Management | Systemaussperrung bei Ausfall von SSO |
| Verbesserte Benutzererfahrung und Produktivität | Single Point of Failure im Falle einer Sicherheitslücke |
| Geringere Belastung der IT- und Entwicklungsressourcen | Einziger Eintrittspunkt im Falle einer Sicherheitslücke |
| Erhöhte Sicherheit und Compliance |
Vorteile von SSO
Wir lieben SSO und halten es für ein Muss für Unternehmen, die online agieren. Schauen wir uns an, warum das so ist.
Zentralisiertes Multi-System-Management
Die Zugriffskontrolle für Anwendungen lässt sich zentral verwalten. Im Identitätsanbieter lassen sich Gruppen mit verwalteten Berechtigungen erstellen. Der Zugriff auf bestimmte Anwendungen lässt sich Gruppen oder Einzelpersonen gewähren.
Verbesserte Benutzererfahrung und Produktivität
Der schnellste Weg zur Steigerung der Produktivität ist der Weg des geringsten Widerstands. Und es gibt nichts, das weniger Zeit in Anspruch nimmt, als ein One-Touch-Zugang. SSO macht den Zugriff so einfach wie das Öffnen von heruntergeladenen Anwendungen auf Ihrem Desktop.
Geringere Belastung der IT- und Entwicklungsressourcen
SSO erleichtert auch der IT das Leben. Es gibt jede Woche weniger Anfragen zum Zurücksetzen und Wiederherstellen von Passwörtern für mehrere Apps. SSO vereinfacht den Entzug des Zugriffs auf alle Konten auf einen Schlag, falls ein Konto kompromittiert wurde oder jemand das Unternehmen verlässt.
IdPs reduzieren oder beseitigen die Notwendigkeit, Entwicklungsressourcen für die hausinterne Erstellung von Sicherheitsmanagement-Programmen aufzuwenden. Da SAML- und SSO-Lösungen konfigurierbar sind, ist das Outsourcing dieser Dienste eine praktische Entscheidung mit skalierbaren Vorteilen.
Erhöhte Sicherheit und Compliance
SSO ist eine sicherheitsorientierte Lösung, die konfigurierbar und skalierbar ist. Obwohl es derzeit nicht ausdrücklich in Vorschriften wie DSGVO oder CPAA vorgeschrieben ist, erleichtert es die Umsetzung der darin festgelegten Sicherheitsstandards erheblich. SSO ist auf Anpassungsfähigkeit ausgelegt, sodass Sie bei Bedarf weitere Sicherheitsmethoden wie 2FA integrieren – und schnell unternehmensweite Updates vornehmen, wenn sich Vorschriften ändern.
Nachteile von SSO
Und wie sieht es mit den Nachteilen aus? Ironischerweise gibt es einige sicherheitsrelevante Aspekte zu beachten, wenn Sie die Implementierung von Single Sign-On in Betracht ziehen.
Eingeschränkter Zugriff bei einem Ausfall
Einer der größten Nachteile von SSO besteht darin, dass Sie bei der Abmeldung aus einer App von allen abgemeldet werden. Sollte Ihr SSO-Dienst einmal ausfallen, sind Sie aus Ihren Diensten ausgesperrt, selbst wenn alle Ihre Apps reibungslos funktionieren.
Single Point of Failure
Als primäre Quelle für die Identitätsverifizierung in Ihrem Unternehmen wird SSO auch zu einem Single Point of Failure. Wenn Angreifer Zugriff auf Ihren SSO-Anbieter erhalten, sind all Ihre Unternehmensdaten gefährdet.
Single Point of Entry
Ein Single Point of Failure bedeutet auch einen einzigen Eintrittspunkt für Sicherheitsrisiken. Wenn die SSO-Anmeldedaten einer Person aus der Belegschaft kompromittiert werden, könnte sich eine externe Bedrohung sehr schnell Zugang zu Ihrem gesamten Stack verschaffen. Aber seien wir ehrlich – diese Wahrheit gilt auch dann, wenn SSO nicht Teil Ihrer Lösung ist. Ein kompromittiertes Passwort ist ein kompromittiertes Passwort.
Die neuesten Authentifizierungstechniken wie WebAuthN, Yubikeys, Biometrie usw. lassen sich leicht in SSO integrieren, und diese fortschrittlichen Authentifizierungstechniken werden von kleineren Dienstanbietern möglicherweise nicht unterstützt.
Die wichtigsten SSO-Anbieter
Obwohl SSO-Protokolle relativ stabil und einheitlich sind, gibt es viele SSO-Anbieter, die leichte Variationen bei Funktionen, Kosten und Support anbieten. Werfen wir einen Blick auf einige der Branchenführer:
Okta
Okta unterstützt sicheres Passwortmanagement, Authentifizierung und Autorisierung für Ihre Apps und Dienste. Es ist anpassbar und skalierbar für wachsende Sicherheitsprogramme und bietet eine zusätzliche Sicherheitsebene mit seiner ThreatInsights -Funktion, die bösartige IPs innerhalb von Oktas eigener Kundschaft erkennt.
- Okta unterstützt über 7.000 On-Premise- und Cloud-Apps.
- Einige, die Okta nutzen, berichten von einem ROI von 600 %.
- Okta unterstützt weltweit 25 Sprachen.
- Nutzen Sie das SSO von Okta bereits für 2 $ pro Person und Monat.
Auth0
Auth0 bietet Autorisierung und Authentifizierung, ist aber historisch gesehen ein eher entwicklerorientierter IdP und möglicherweise flexibler und besser konfigurierbar für KMU oder Unternehmen in der Startup-Phase.
- Auth0 unterstützt 15 vorab integrierte cloudbasierte Apps.
- Auth0 verweist auf einen ROI von 548 % in weniger als sechs Monaten.
- Sie unterstützen 39 Sprachen.
- Es gibt ein kostenloses Abonnement, das bis zu 7.000 Personen unterstützt.
OneLogin
OneLogin ist mit Okta vergleichbar und zeichnet sich durch einfache Passwortgenerierung, ein transparentes Abonnement, eine umfangreiche Wissensdatenbank, Onboarding für die Kundschaft und erweiterte globale Support-Services aus.
- OneLogin ist ein globaler SSO-Anbieter, der weltweiten Support für 21 Sprachen bietet.
- Sie unterstützen 6.000 vorab integrierte Apps.
- Sie versprechen einen ROI von 482 % durch die Nutzung ihrer Identitätsdienste.
- Das SSO von OneLogin kostet ebenfalls 2 $ pro Person und Monat.
Wenn Sie auf der Suche nach einem SSO-Anbieter sind, werfen Sie einen Blick auf die Bewertungen für alle drei sowie auf Azure AD SSO, Ping Identity und AWS SSO.
Welche Art von Unternehmen sollte SSO implementieren?
SSO für alle.
IdPs lösen Probleme für eine Vielzahl von Anwendungsfällen – von Einzelpersonen, die ihre persönlichen Anmeldedaten verwalten möchten, bis hin zu Unternehmen jeder Größe. Es ist jedoch für diese Arten von Organisationen besonders nützlich:
SaaS-Unternehmen mit Remote- oder Hybridmodell
Unternehmen, bei denen ein Großteil der Belegschaft remote arbeitet, können Risiken reduzieren und die Cybersicherheit verbessern, indem sie SSO zusätzlich zur Zwei-Faktor- oder Multifaktor-Authentifizierung verwenden. Wer sich von zu Hause aus anmeldet, muss die eigenen Anmeldedaten authentifizieren, um Zugriff auf den Technologie-Stack des Unternehmens zu erhalten. Die Multifaktor-Authentifizierung stellt sicher, dass die Anmeldedaten der Belegschaft nicht missbraucht werden, und der IT-Helpdesk hat die Möglichkeit, den Zugriff zu entziehen, falls die Anmeldedaten einer Person kompromittiert wurden.
Unternehmen mit umfangreichen Technologie-Stacks
Unternehmen, die mit vielen Apps und Tools arbeiten, bieten durch SSO ein nahtloses Erlebnis beim Zugriff auf diese Apps. Diese Unternehmen minimieren zudem das Risiko, dass Personen aus der Belegschaft aufgrund verlorener Anmeldedaten aus verschiedenen Apps ausgesperrt werden.
Warum Mailgun SSO implementiert hat
Wir sind nicht nur hier, um Ihnen eine 2000-Worte-Predigt darüber zu halten, warum Sie SSO in Betracht ziehen sollten.
Wir lassen unseren Worten Taten folgen. Mailgun nutzt SSO intern zur Verwaltung der eigenen Teams, Dienste und Anwendungen. Es ist eine der vielen Möglichkeiten, mit denen wir unsere Daten und Systeme schützen.
SSO bedeutet für Unternehmen eine einfache Integration zur Verwaltung ihrer Nutzeridentitäten mit ihrem bevorzugten IdP. Als unsere Community um die Implementierung von SAML-Single-Sign-On bat, war dies für uns also ein naheliegender Schritt.
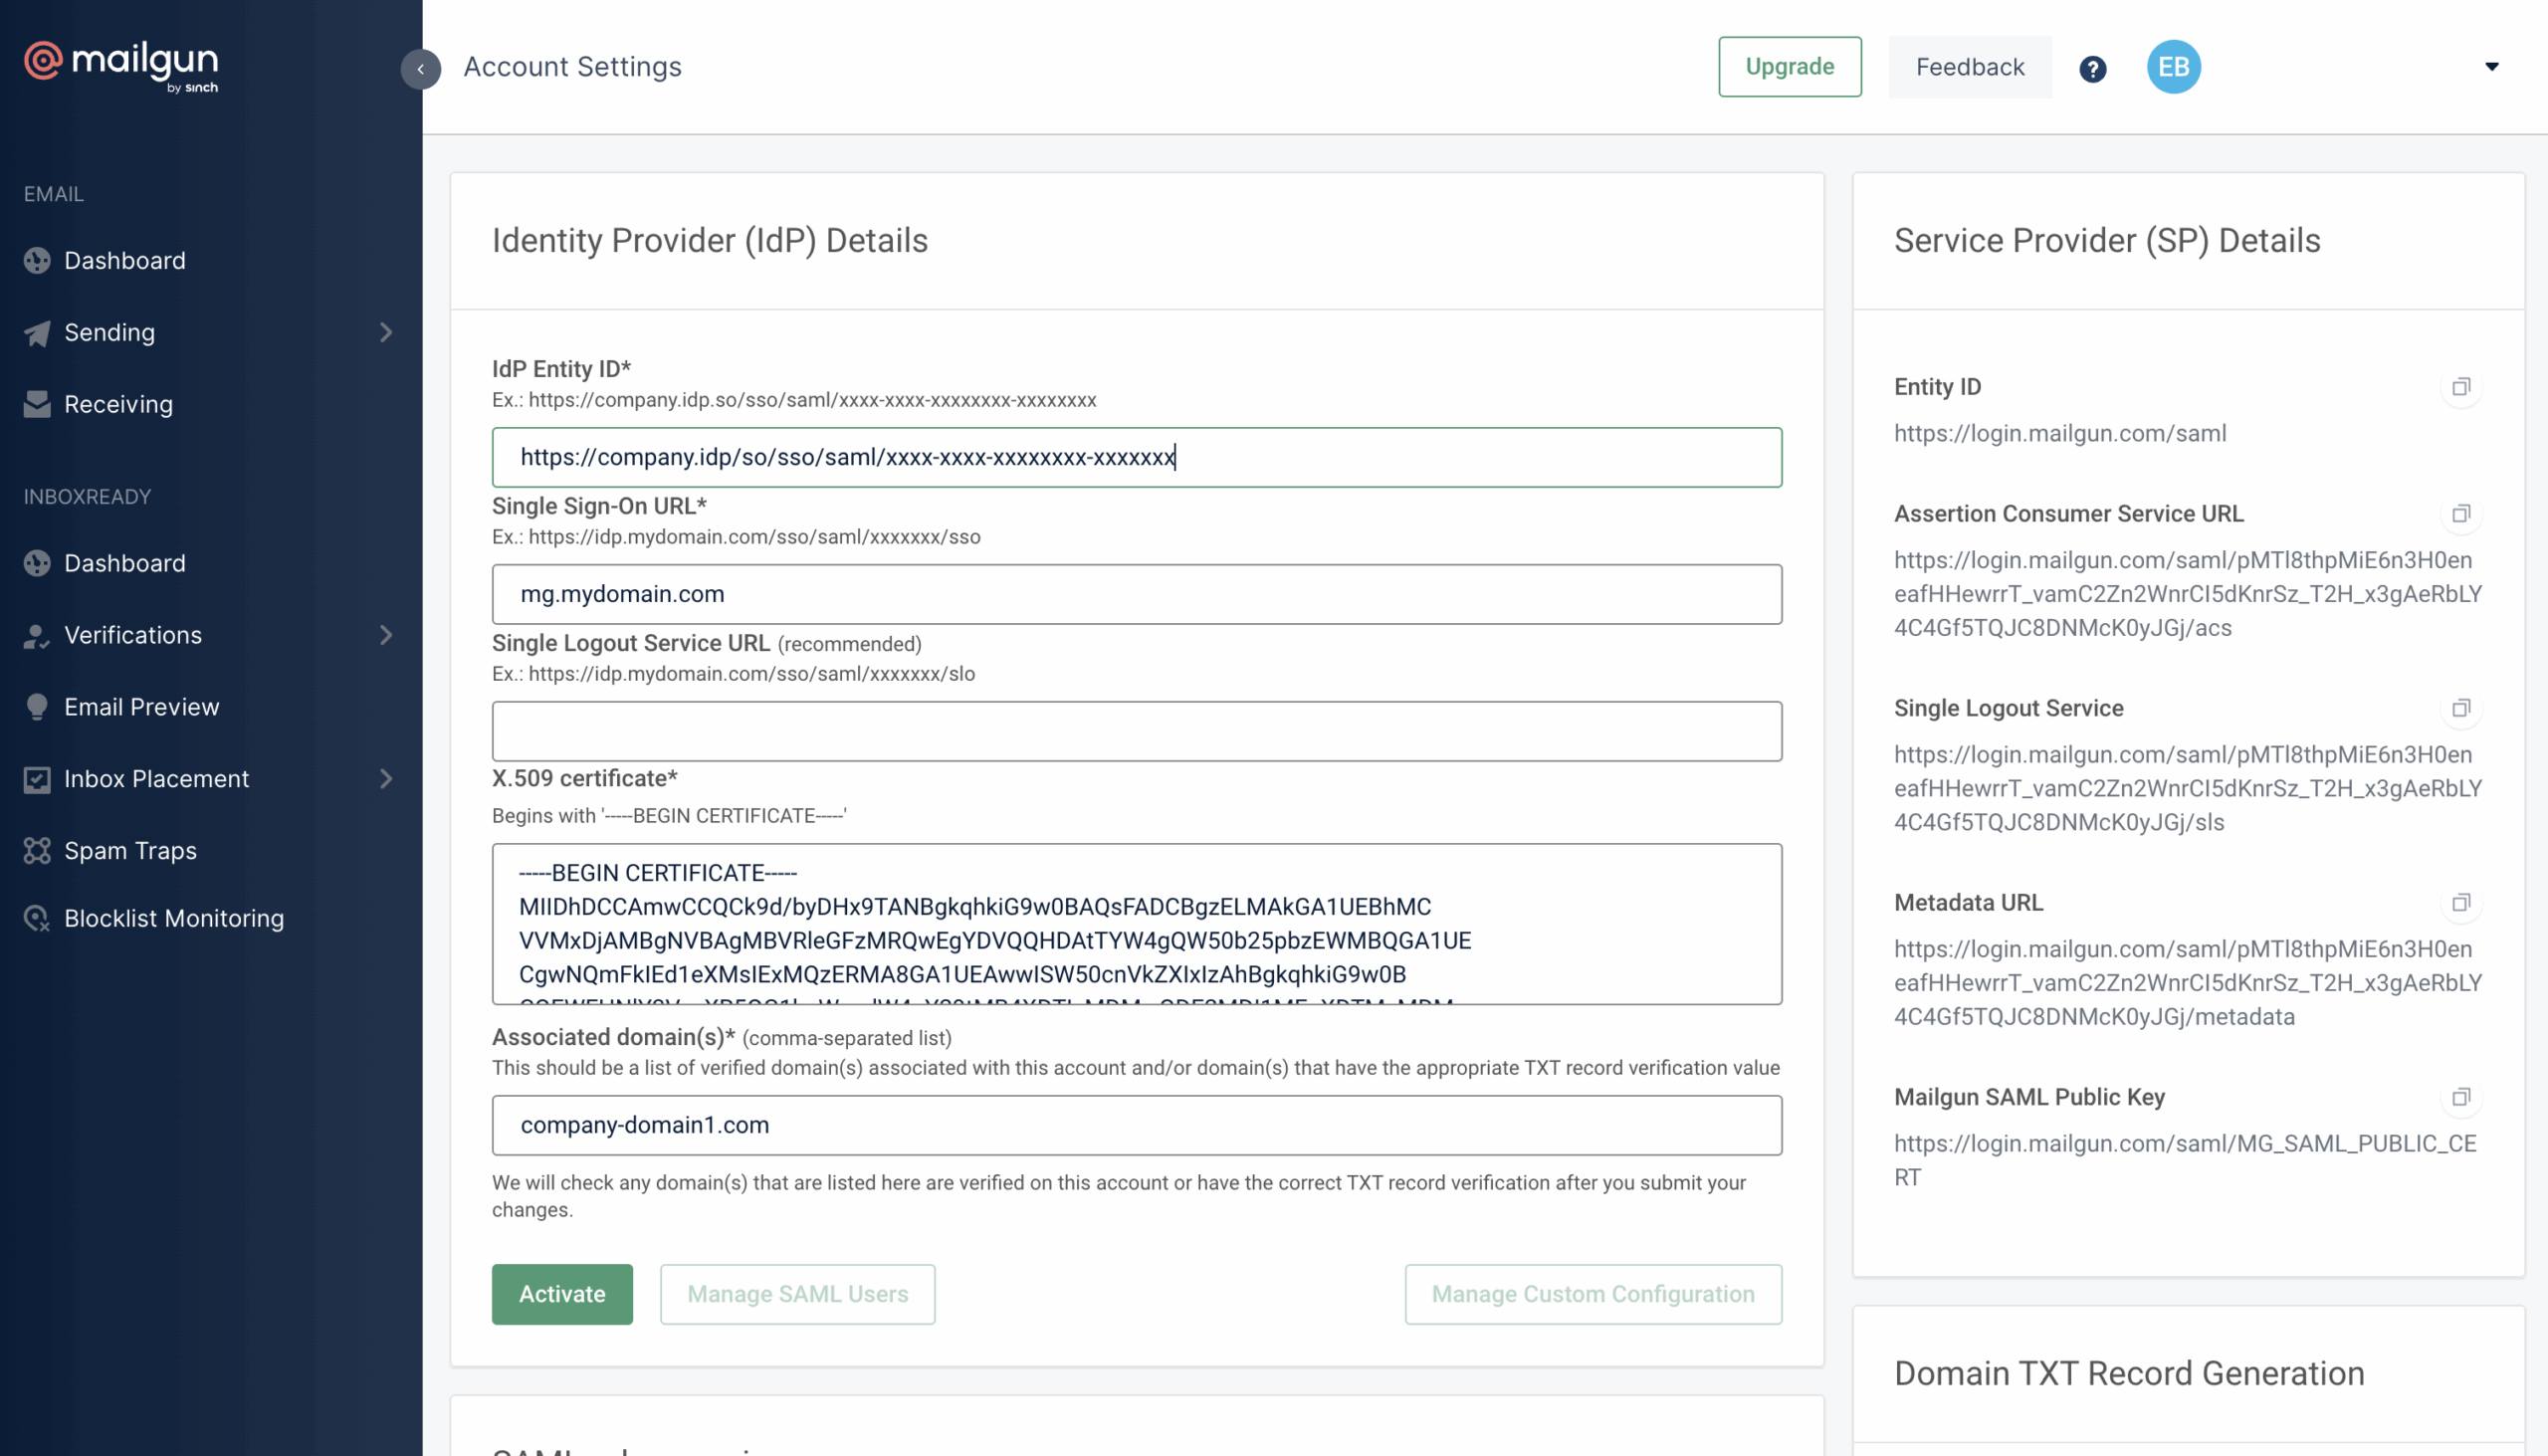
Die Integration mit Ihrem IdP zur Authentifizierung über SSO ist ganz unkompliziert. Dazu konfigurieren Sie einfach SAML in Ihrem Mailgun-Konto für eine verifizierte Domain und folgen den Anweisungen in unserer ausführlichen SAML-SSO-Dokumentation.
Sie haben es bis zum Ende geschafft
Das war ein langer Beitrag, aber wir hoffen, dass er Ihnen weitergeholfen hat.
Bei Mailgun treibt uns stets der Wunsch an, unser Produkt so nutzbar und zugänglich wie möglich zu machen, und SSO spielt dabei eine große Rolle. Mit Remote-Arbeit und dem Wachstum cloudbasierter Lösungen ist der „Eine Ring“ zur Kontrolle Ihres Zugriffsmanagements ein einfacher Weg, komplexe Sicherheit zu integrieren und zu skalieren. Stellen Sie nur sicher, dass dieser Eine Ring auch Biometrie unterstützt.
Wenn es um Sicherheit geht, sind wir echte Nerds. Sie glauben uns nicht? Laden Sie unser E-Book herunter für den Deep-Dive, von dem Sie gar nicht wussten, dass er Ihnen noch fehlt.



