Deliverability
Was ist ein SPF-Eintrag und wie funktioniert er? Alles, was Sie wissen müssen
SPF bezieht sich hier nicht darauf, wie lange Sie warten können, bevor Sie sich erneut eincremen müssen (im Ernst, besorgen Sie sich welche). Stattdessen bezieht sich der Begriff „SPF“ auf eine Sicherheitsmaßnahme, die dabei hilft, Ihre Absender-ID und Domain zu schützen.
Heute erfahren Sie alles über SPF-Einträge, warum sie wichtig sind und wie Sie diese nutzen.
Bereit? Gehen wir ins Detail.
SPF-Einträge, erklärt
Einfach ausgedrückt erfasst ein SPF-Eintrag alle Quellen, die Nachrichten von einem bestimmten Domainnamen versenden dürfen.
Vielleicht hören Sie auch die Bezeichnung „DNS-SPF-Eintrag“, da es sich dabei um eine Art von DNS-TXT-Eintrag handelt.
SPF steht für Sender Policy Framework und stellt sicher, dass eine unbefugte Entität keine E-Mails unter Ihrer Domainidentität versenden darf. Wenn es keine SPF-Einträge gäbe, wäre E-Mail-Spoofing (das Vortäuschen des Versands über die E-Mail-Adresse einer anderen Person) außer Kontrolle, da jeder behaupten könnte, eine Nachricht im Namen einer legitimen Organisation zu versenden – oft als Versuch für Phishing. Unabhängig von der Intention des Täters kann der fehlende Schutz Ihrer Domain jedoch Ihrem Unternehmen und Ihrer Reputation schaden.
SPF-Einträge sind eine relativ neue Erfindung, da sie in den frühen 2000er Jahren entwickelt wurden – wahrscheinlich, während Sie Britney Spears auf TRL hörten oder den neuesten Film von Harry Potter ansahen. Dank ihrer Vorteile und einfachen Handhabung haben sie sich jedoch in relativ kurzer Zeit weit verbreitet.
SPF ist nur eine von mehreren E-Mail-Authentifizierungsprotokollen die dabei helfen, Abonnenten zu schützen und den Posteingang überschaubar zu halten. DKIM, DMARC, und BIMI sind weitere, über die Sie vielleicht mehr erfahren möchten.
Wie funktionieren SPF-Einträge?
SPF-Einträge sind unerlässlich, um die Authentizität von E-Mails zu schützen und Spoofing zu verhindern. Diese Einträge werden vom Domaininhaber erstellt, um festzulegen, welche E-Mail-Server autorisiert sind, E-Mails von seiner Domain zu versenden. So funktionieren sie:
Wenn eine E-Mail gesendet wird, überprüft der empfangende E-Mail-Server den SPF-Eintrag im DNS, um zu verifizieren, ob die IP-Adresse des Absenders autorisiert ist. Der SPF-Eintrag besteht aus Qualifikatoren wie „include“, „a“ und „mx“, die die Mechanismen zur Validierung der Identität des Absenders angeben. Dieser Prozess ist als SPF-Validierung bekannt. Die SPF-Validierung ist besonders wichtig für große E-Mail-Anbieter wie Gmail, Yahoo und Microsoft, die strenge Richtlinien durchsetzen, um Spam zu bekämpfen und die Zustellbarkeit zu gewährleisten.
Durch die Untersuchung der SPF-Kopfzeile und deren Abgleich mit dem Return-Path in der E-Mail kann der empfangende Server bestimmen, ob der Absender gemäß den im SPF-Eintrag definierten Regeln legitim ist. Dieses Protokoll ist entscheidend für die Einhaltung von RFC-Standards und die Gewährleistung von E-Mail-Sicherheit und Vertrauenswürdigkeit.
Warum benötigen wir SPF-Einträge?
Ein SPF-Eintrag ist wie ein Ausweis, wenn Sie an der Tür eines schicken Clubs an dem Türsteher vorbeikommen möchten. Er verifiziert, dass Sie tatsächlich die Person sind, für die Sie sich ausgeben.
Wenn ein eingehender E-Mail-Server eines E-Mail-Anbieters eine Nachricht erhält, prüft er, ob sie von einer Quelle gesendet wurde, die zur Nutzung dieser Domain autorisiert ist. Dies ist wichtig, da andernfalls jemand eine Adresse „spoofen“ und behaupten könnte, von einer bestimmten Quelle (wie einem Finanzinstitut oder sogar einem vertrauenswürdigen Kunden) zu senden, während es sich in Wirklichkeit um einen Betrüger handelt, der den Abonnenten dazu bringen möchte, persönliche Informationen preiszugeben oder eine schädliche Datei herunterzuladen.
Für Sie als Absender erhöht die Aufnahme von SPF in Ihre DNS-Einträge die Wahrscheinlichkeit erheblich, dass Ihre E-Mail den Posteingang erreicht – und nicht den Spam-Ordner. Denn Sie können dem Türsteher natürlich sagen, dass Sie 21 sind, aber ohne Ausweis wird er Ihnen wahrscheinlich nicht glauben.
Darüber hinaus reduziert die Einbindung eines korrekt formatierten SPF-Eintrags, der mit Ihrer Absenderadresse verknüpft ist, das Risiko von Phishing-bedingtem Identitätsdiebstahl drastisch. E-Mail-Anbieter achten auf E-Mail-Authentifizierungsprotokolle wie SPF-Einträge, um ihre Nutzer (Ihre Abonnenten) vor Spam, Spoofing, Phishing-Angriffen und vielem mehr zu schützen. Dies hilft ihnen, einen besseren Service zu bieten und Kunden zu binden.
Welche weiteren Authentifizierungen benötigen Sie für E-Mails?
Die SPF-Authentifizierung ist nur eine von mehreren E-Mail-Authentifizierungsprotokollen die dabei helfen, Abonnenten zu schützen und den Posteingang überschaubar zu halten. DKIM, DMARC (eigentlich eher ein Protokoll) und BIMI sind weitere, über die Sie vielleicht mehr erfahren möchten.
| Authentifizierungstyp | Definition |
|---|---|
| DKIM | DKIM (https://www.mailgun.com/blog/deliverability/understanding-dkim-how-it-works/), was für DomainKeys Identified Mail steht, ist ein E-Mail-Authentifizierungsprotokoll, das es einem empfangenden Server ermöglicht, zu überprüfen, ob eine E-Mail-Nachricht von der Absenderdomain gesendet und autorisiert wurde. |
| DMARC | DMARC (https://www.mailgun.com/blog/deliverability/implement-dmarc/) ist ein Protokoll, das Sie vor böswilligen Akteuren schützt, die versuchen, Ihre Marke zu spoofen oder zu imitieren. Es funktioniert, indem es ISPs und E-Mail-Servern ermöglicht, die Identität eines Absenders zu validieren. |
| BIMI | BIMI (https://www.mailgun.com/blog/deliverability/bimi-more-than-funny-name/) steht für Brand Indicators for Message Identification. Es handelt sich um eine Zertifizierung, die zunächst die Implementierung von DMARC erfordert und Sie anschließend mit einer Logo-Identifizierung im Posteingang belohnt. |
E-Mail-Authentifizierungen sind Ihr Ausweis für den Versand. Sie schützen Ihre Marke, indem sie Ihre Identität absichern. Hier finden Sie unseren Leitfaden.
Wie funktionieren SPF-Einträge?
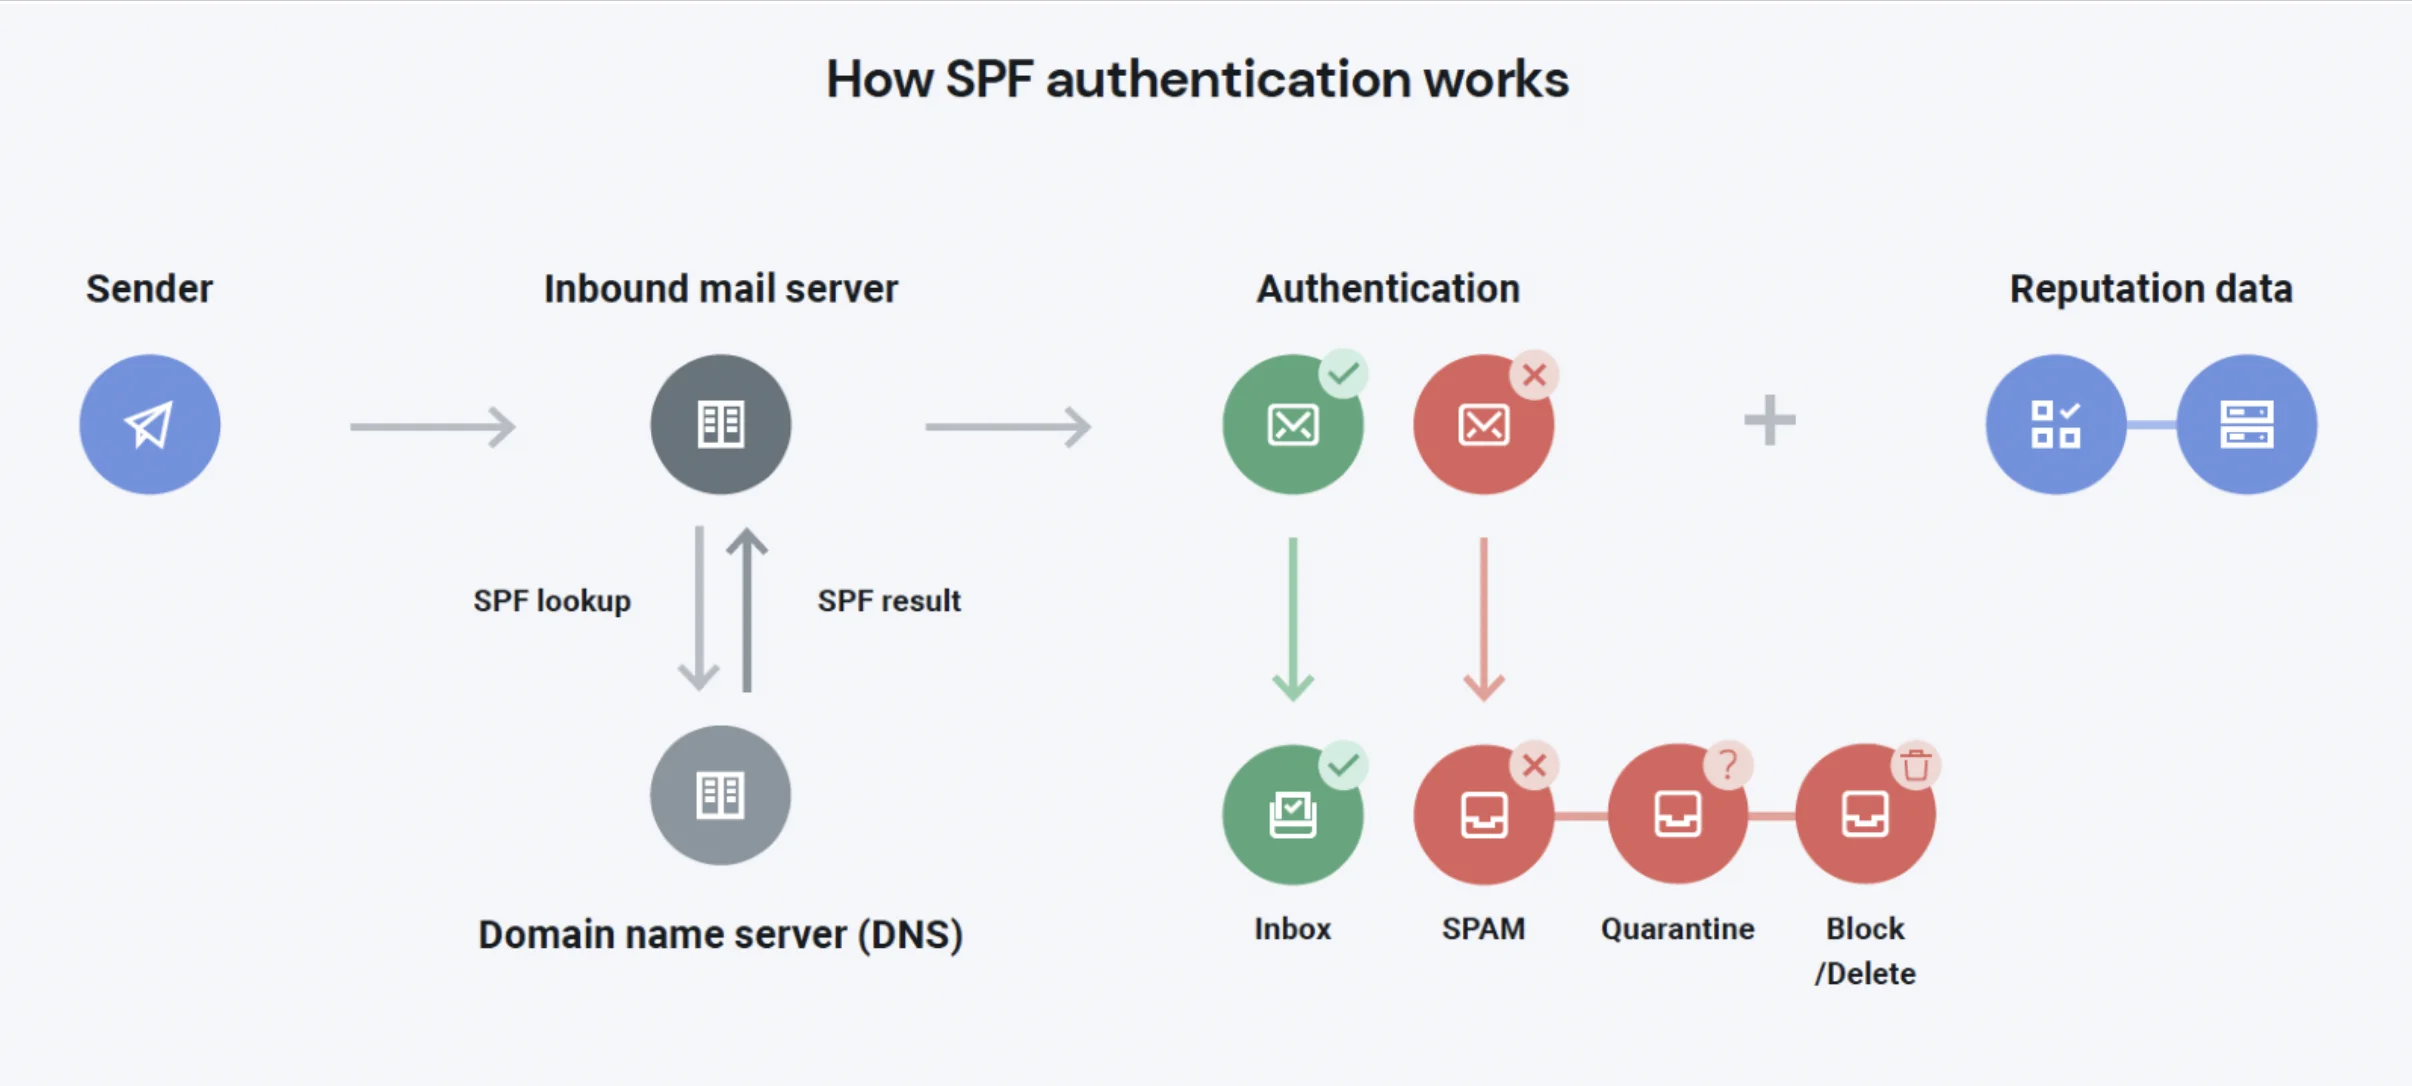
Der Prozess, durch den ein SPF-Eintrag über SMTP funktioniert, ist ziemlich einfach. Wenn eine Nachricht gesendet wird, stellt der sendende E-Mail-Server (Sie) eine Verbindung mit dem empfangenden E-Mail-Server (Ihrem Empfänger, falls das nicht offensichtlich war) her. Der Server Ihres Empfängers sieht Ihre IP-Adresse, und die beiden Server tauschen relevante Informationen aus, bevor Ihr Server Ihre SMTP-E-Mail sendet. Der E-Mail-Server Ihres Empfängers verwendet dann den SPF-Eintrag für Ihre Absenderdomain oder Ihren Hostnamen, um zu bestätigen, dass die IP-Adresse autorisiert ist, E-Mails im Namen Ihrer Domain zu versenden.
Wenn die Adresse autorisiert ist, ist die Validierung abgeschlossen und der Server des Empfängers akzeptiert die Nachricht sowie die Zustellung der E-Mail. Aus diesem Grund ist die korrekte Konfiguration Ihres SPF-Eintrags in den DNS-Einstellungen Ihrer Domain so wichtig. Eine fehlerhafte SPF-Syntax kann zu einer fehlgeschlagenen Validierung und zur Ablehnung von E-Mails führen.
Welche Vorteile bietet die Nutzung eines SPF-Eintrags?
Nachdem wir die klobige Technologie der 2000er Jahre (auf Wiedersehen, Pager) hinter uns gelassen haben und regelmäßig E-Mails nutzen, wissen wir alle die Bedeutung eines sicheren, übersichtlichen Posteingangs zu schätzen. Und E-Mail-Sicherheit ist der Hauptzweck – und der Vorteil – von SPF-Einträgen.
SPF-Einträge verleihen Ihrer Absenderdomain eine zusätzliche Sicherheitsebene durch die Authentifizierung der damit verbundenen IP-Adressen.
Kurz gesagt helfen SPF-Einträge dabei, Absender vor Spam, Spoofing und Phishing-Angriffen zu schützen.
Auf diese Weise tragen sie dazu bei, Ihre Reputation vor denjenigen zu schützen, die Ihre Domain für böswillige Zwecke missbrauchen könnten. So machen Sie sich weniger Sorgen um die Sicherheit und Schäden an Ihrer Glaubwürdigkeit und verwenden mehr Zeit darauf, Ihre Domain und Nachrichten zur Stärkung Ihres E-Mail-Programms und zur Erreichung Ihrer Geschäftsziele zu nutzen.
Konkret hilft SPF bei Folgendem:
- Spoofing verhindern und Phishing-Angriffe. SPF-Einträge helfen eingehenden E-Mail-Servern, gefälschte Nachrichten von Cyberkriminellen abzuwehren, die versuchen, Abonnenten oder sogar Mitarbeitende der Domain zu betrügen oder zu täuschen, die sie zu spoofen versuchen.
- Ihre Glaubwürdigkeit steigern. Indem Sie Ihr Engagement für E-Mail-Best-Practices unter Beweis stellen und SPF-Einträge in Ihre DNS-Einträge aufnehmen, bauen Sie Vertrauen bei Empfängern und Blocklisten-Organisationen.
- Ihre Reputation makellos halten. Wenn Betrüger Ihren Namen nicht nutzen können, um Schaden anzurichten, werden sie Sie nicht mit hineinziehen und auf Blocklisten bringen.
- Bonus: E-Mail-Zustellbarkeit verbessern. Indem Sie eine saubere Absenderreputation aufrechterhalten und Ihre Glaubwürdigkeit bei wichtigen Organisationen erhöhen, verbessern Sie Ihre Chancen, im Posteingang statt im Spam-Ordner zu landen. Mit anderen Worten: Sie steigern Ihre Zustellbarkeit. Und wie Sie wissen, sind Ihre Bemühungen effektiver, wenn mehr Abonnenten Ihre Nachricht tatsächlich sehen.
Sie sind also davon überzeugt, dass Sie einen SPF-Eintrag einrichten müssen. Was nun?
Wie erstelle ich einen SPF-Eintrag?
Die Erstellung eines SPF-Eintrags ist einfacher, als es zunächst erscheinen mag. Folgendes müssen Sie tun:
1. Alle legitimen E-Mail-Quellen identifizieren
Beginnen Sie damit, eine Liste aller IP-Adressen, Hostnamen oder Einträge des Typs a zu erstellen, die mit Quellen verbunden sind, die autorisiert sind, E-Mails in Ihrem Namen zu versenden. Dies sollte alles umfassen – ja, den ESP, den Sie für Massen-E-Mail-Marketing verwenden – aber auch Dinge wie Marketing-Automation-Software und E-Mail-Service-Provider einzelner Mitarbeitender.
2. Ihren SPF-Eintrag einrichten
Sobald Sie die legitimen E-Mail-Quellen identifiziert haben, beginnen Sie mit dem Aufbau des Eintrags.
Den Eintrag beginnen
Sie müssen mit v=spf1 beginnen.
Autorisierte Quellen hinzufügen
Fügen Sie dann in einer neuen Zeile die autorisierten Quellen hinzu. Sie können:
- Spezifische IP-Adressen autorisierter Absender auflisten
- Den eingehenden E-Mail-Server anweisen, auf den Eintrag des Typs
aeiner Domain zu verweisen (dies teilt dem eingehenden E-Mail-Server mit, dass die zum Versenden der E-Mail verwendete IP autorisiert ist, solange sie im Eintrag des Typsagefunden wird) - Verwenden Sie
mxvor der Auflistung einer Domain, um den eingehenden E-Mail-Server anzuweisen, sowohl auf alle Einträge des Typsaals auch auf die MX-Einträge einer Domain zu verweisen, um eine zugehörige IP zu verifizieren.
Je nachdem, welche Methode Sie wählen (Sie können mehr als eine auswählen), fügen Sie eines der entsprechenden Präfixe ein:
- „
ip4“ oder „ip6“ - „
a“ - „
mx“
Wenn Sie Ihrer autorisierten Liste Dritte hinzufügen möchten, müssen diese mit dem Tag „include“ gekennzeichnet werden, was in etwa so aussehen würde:
"include:insert-third-party-domain-name.com here"
Fügen Sie zwischen jeder Quelle ein Leerzeichen ein. Ihr Eintrag könnte nun also wie folgt aussehen:
V=spf1rnip4:61.949.100.188 ip6:98.422.200.766
Dem eingehenden E-Mail-Server mitteilen, wie mit den Ergebnissen umgegangen werden soll
Um Ihren Eintrag abzuschließen, fügen Sie „all“ hinzu. Das Präfix, das Sie für „all“ wählen, bestimmt jedoch, wie E-Mail-Server auf die Ergebnisse reagieren.
–all Wenn keine genaue Übereinstimmung gefunden wird, sollte der eingehende E-Mail-Server die Nachricht vollständig ablehnen.
~all – Dies ist als „Softfail“ bekannt. Wenn Sie dies verwenden und der eingehende E-Mail-Server den Absender nicht authentifizieren kann, wird die Nachricht dennoch gesendet, landet aber höchstwahrscheinlich in einem Spam-Ordner.
+all Dies erlaubt es tatsächlich jedem Server, von Ihrer spezifischen Domain aus zu senden. Es durchkreuzt im Wesentlichen die meisten Ziele von SPF und ist wahrscheinlich nicht die beste Wahl.
?all Dies liefert ein neutrales Ergebnis. „Ich kann weder bestätigen noch dementieren!“ Das ist im Grunde fast dasselbe, als hätte man überhaupt keinen.
Nun könnte Ihr SPF-Eintrag wie folgt aussehen:
V=spf1rnip4:61.949.100.188 ip6:98.422.200.766 ~all
Stellen Sie sicher, dass die Syntax Ihres SPF-Eintrags korrekt formatiert ist, bevor Sie fortfahren. Falsch platzierte Tags oder fehlende Leerzeichen können dazu führen, dass die SPF-Validierung fehlschlägt.
Hinweis: Ihr SPF-Eintrag darf nicht länger als 255 Zeichen sein und Sie können nur bis zu zehn „include“-Tags oder Lookups verwenden.
3. Den neuen SPF-Eintrag in Ihren DNS-Einträgen veröffentlichen
Nachdem Sie nun Ihren SPF-Eintrag eingerichtet haben, veröffentlichen Sie ihn in Ihrem DNS. Sobald die Einträge propagiert wurden (was bis zu 48 Stunden dauern kann), ist der SPF-Eintrag einsatzbereit und Ihre Domain genießt offiziell eine zusätzliche Sicherheitsebene.
Wie überprüfe ich einen SPF-Eintrag?
Führen Sie eine SPF-Überprüfung mit einem Online-Tool durch, wie dem SPF-Checker von MxToolbox oder Google Admin Toolbox. Geben Sie einfach Ihren Domainnamen ein, und die Website gibt den damit verknüpften aktuellen SPF-Eintrag zurück.
Prüfen Sie auch auf Fehler, die möglicherweise ein Problem mit Ihrem SPF-Eintrag verursachen. Wenn der SPF-Eintrag beispielsweise zu lang ist oder zu viele „include“-Tags vorhanden sind, werden Sie darauf hingewiesen, sodass Sie Änderungen vornehmen können.
SPF-Einträge mit Mailgun hinzufügen
Nutzen Sie das folgende Tutorial, um zu sehen, wie Sie SPF-Einträge mit Mailgun hinzufügen. (Dann tragen Sie vielleicht die Sonnencreme von vorhin noch einmal auf…)
Domain verifizieren
Fügen Sie eine eigene Domain hinzu und verifizieren Sie sie, indem Sie den von uns bereitgestellten DNS-TXT-Eintrag (das ist der SPF-Eintrag) bei Ihrem DNS-Anbieter einrichten. Nachfolgend finden Sie ein Beispiel.
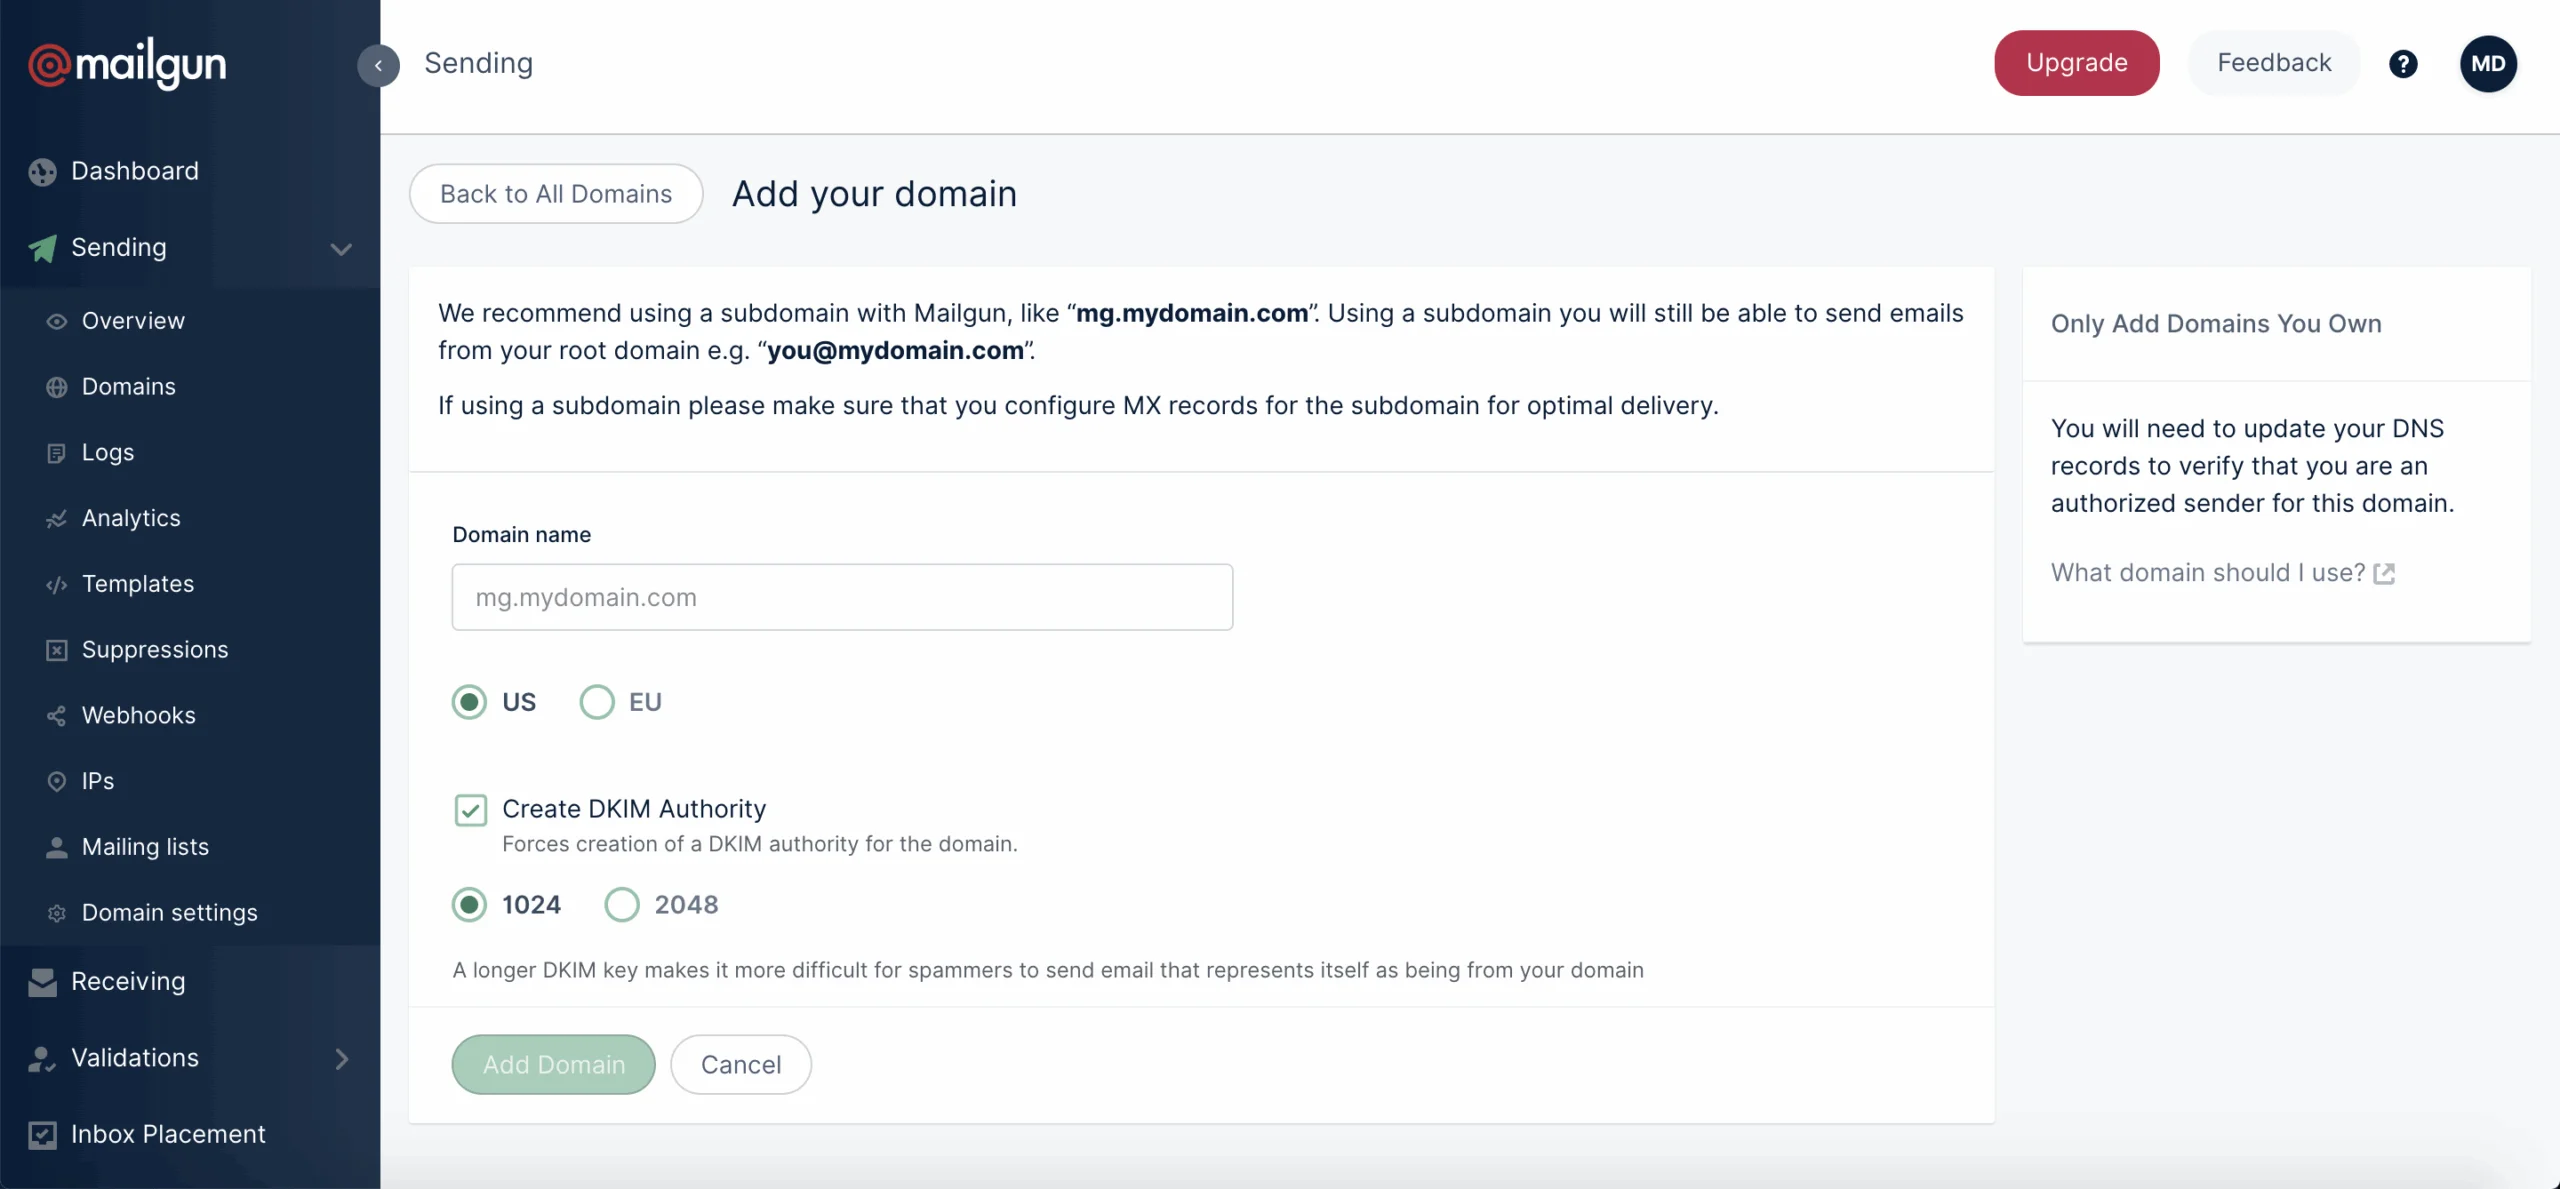
1. Fügen Sie Ihre Domain oder Subdomain im Tab „Domains“ des Mailgun-Control-Panels hinzu.
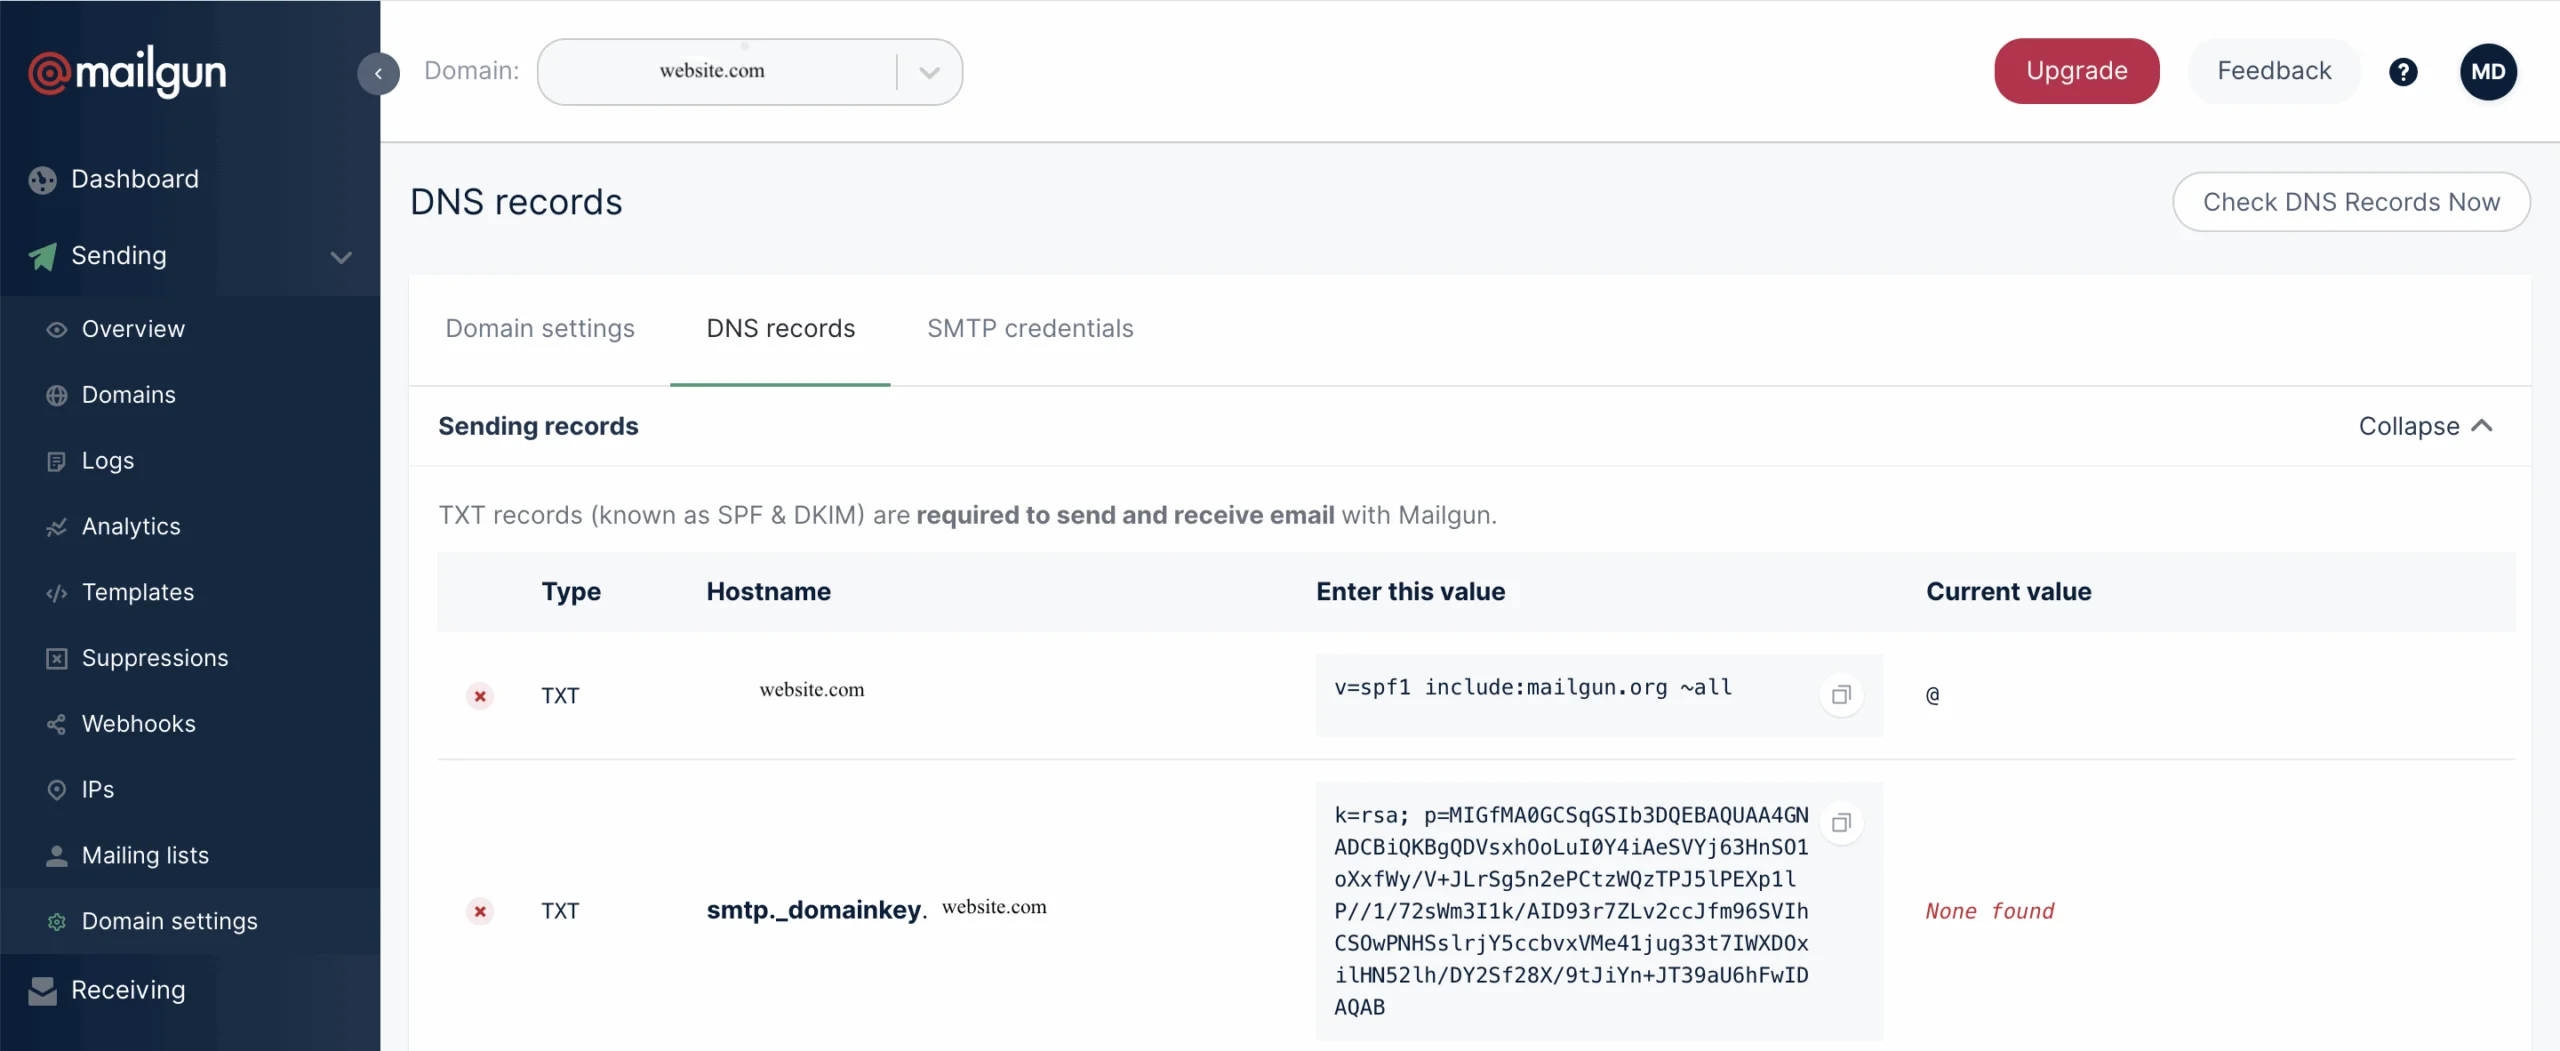
2. Öffnen Sie Ihren DNS-Anbieter und fügen Sie den bereitgestellten SPF-TXT-Eintrag hinzu (siehe die erste Zeile unten, in der der Wert mit „v=“ beginnt). Der zweite TXT-Eintragstyp ist ein DKIM-Eintrag). Dieser Eintrag befindet sich im Bereich Domainverifizierung und DNS auf der Einstellungsseite der Domain im Mailgun-Control-Panel.
3. Wenn Mailgun Klicks und Öffnungen tracken soll, fügen Sie zusätzlich den CNAME-Eintrag hinzu.
4. MX-Einträge sollten ebenfalls hinzugefügt werden, es sei denn, Sie haben bereits MX-Einträge für Ihre Domain, die auf einen anderen E-Mail-Service-Provider (z. B. Gmail) verweisen.
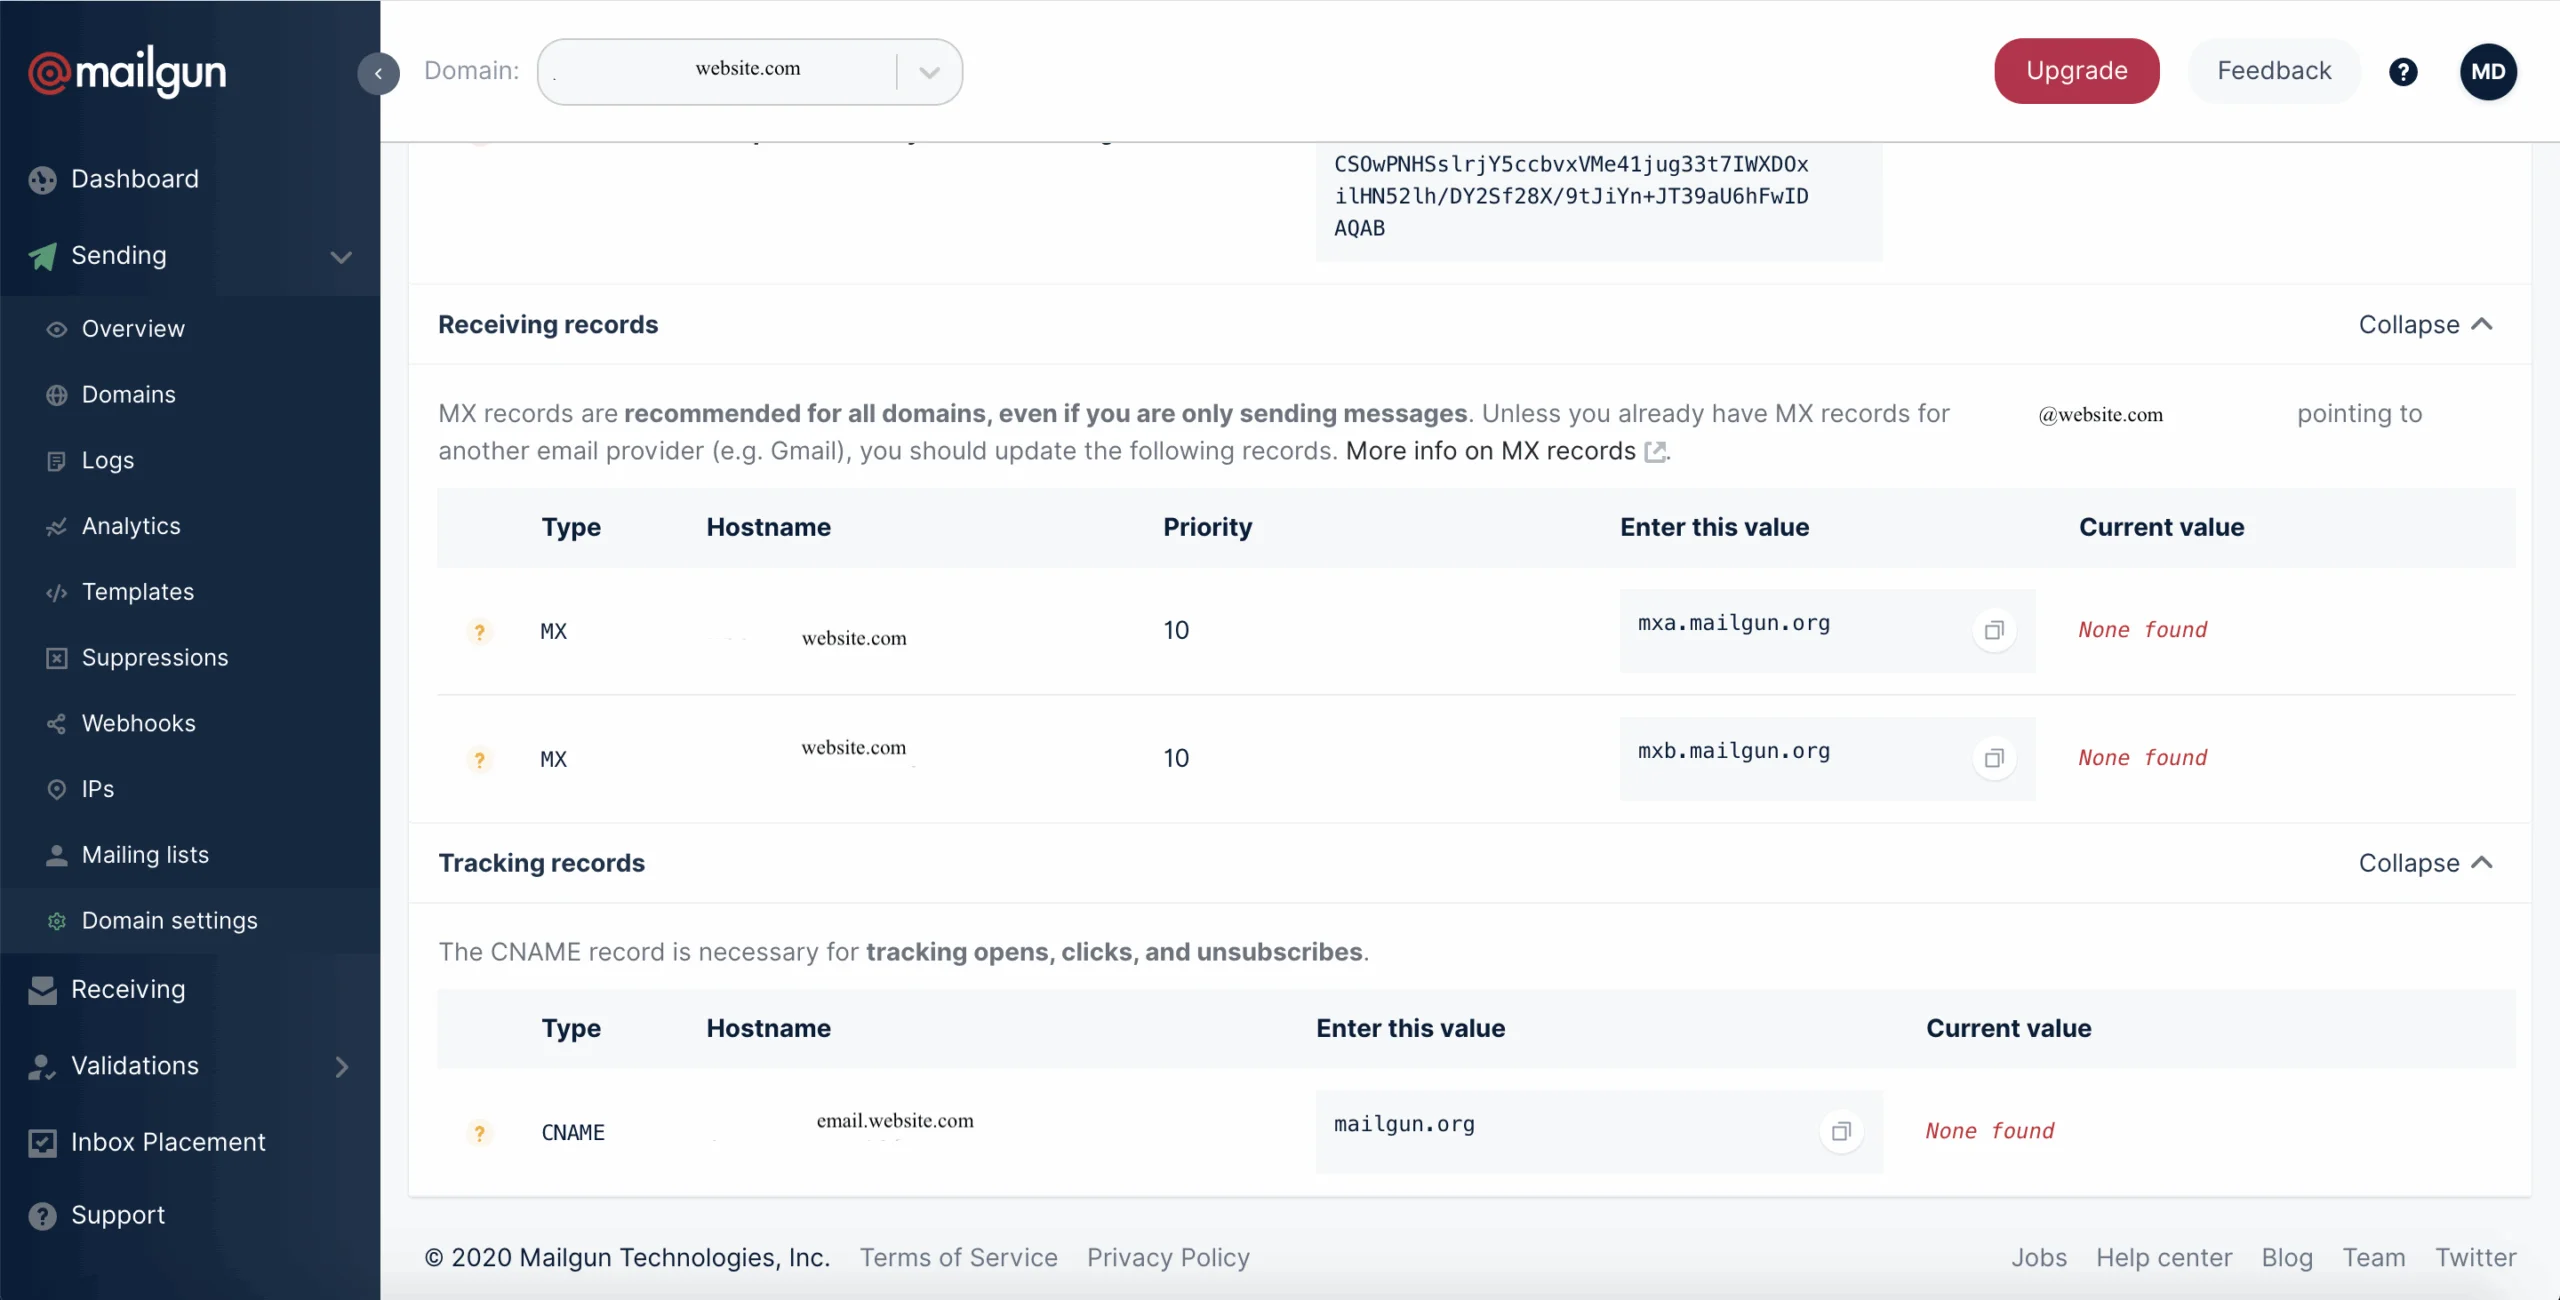
Sobald Sie die Einträge hinzugefügt haben und diese propagiert wurden, ist Ihre Domain verifiziert. Nochmals: Es kann 24 bis 48 Stunden dauern, bis DNS-Änderungen verifiziert sind.
Dokumentation für gängige DNS-Anbieter
Gängige Anbieter sind unten aufgeführt. Sollte Ihr Anbieter nicht aufgeführt sein, kontaktieren Sie ihn bitte für weitere Unterstützung:
- GoDaddy: MX –CNAME –TXT
- NameCheap: Alle Einträge
- Network Solutions: MX –CNAME –TXT
- Rackspace Email & Apps: Alle Einträge
- Rackspace Cloud DNS: Entwicklerhandbuch
- Amazon Route 53: Entwicklerhandbuch
Jetzt sind Sie startklar! Mit Mailgun verwenden Sie Ihre SPF-Einträge, um sicher und geschützt zu bleiben. Alle weiteren notwendigen (oder aus Neugier gesuchten!) Informationen finden Sie in unserem Dokumentation.
Wichtigste Erkenntnisse zu SPF-Einträgen
Es ist inzwischen ziemlich offensichtlich, dass schlechte E-Mail-Sicherheit so veraltet ist wie die Panik um den Jahr-2000-Fehler. SPF-Einträge sorgen für eine bessere E-Mail-Sicherheit, indem sie die Adressen verifizieren, von denen über Ihre Domain gesendet werden darf, und sicherstellen, dass die Reputation Ihrer Absender-ID vor unbefugter Nutzung durch Spammer und Spoofing-Versuche geschützt wird. Durch deren Nutzung müssen Sie sich weniger Sorgen um Ihre Reputation machen und können sich mehr auf Ihre E-Mails konzentrieren.
Im Zweifelsfall ist es immer eine gute Idee, auf Nummer sicher zu gehen. Egal, ob es um SPF für die Sonne (Lichtschutzfaktor) oder SPF für E-Mails geht: Probieren Sie es aus und sehen Sie, wie es Ihnen helfen kann, einen kühlen Kopf zu bewahren. Sind Sie neugierig auf weitere Möglichkeiten, Ihre Identität zu schützen und Ihr E-Mail-Programm abzusichern? Wir haben uns intensiv mit dem Thema befasst – werfen Sie einen Blick in unser E-Book, um alle wichtigen Informationen zu erhalten.