Deliverability
Wie man DMARC implementiert – Eine Schritt-für-Schritt-Anleitung

E-Mail-Spoofing ist im gesamten Internet weit verbreitet. Betrügerische E-Mails kommen in Form von Scams, Ransomware und sogar Börsenmanipulationen. Wir sehen, wie Unternehmen jedes Jahr Millionen an bösartige Hacker verlieren – nicht einmal Wohltätigkeitsorganisationen sind sicher. Selbst wenn Sie Inhaber einer Domain sind und eine strikte E-Mail-Sicherheit einrichten, kann Ihre „Von“-Adresse ohne DMARC immer noch gespooft werden.
Aber was ist DMARC und warum ist es so wichtig? In diesem Beitrag erfahren Sie alles Wissenswerte über diese E-Mail-Authentifizierung und die Schritte zur Implementierung.
Was ist DMARC?
Holen Sie tief Luft – dieses Akronym ist lang.
Domain-based Message Authentication, Reporting, and Conformance (DMARC) ist eine Authentifizierungsmethode, die verhindern soll, dass sich Kriminelle als Sie ausgeben.
DMARC wurde 2012 entwickelt, hat sich zu einem Branchenstandard etabliert und ist Ihre erste Verteidigungslinie gegen bösartige E-Mails bei Ihrem Absenderprogramm. Sie sind sich nicht sicher, ob Sie DMARC bereits eingerichtet haben? Nutzen Sie dieses Tool für einen schnellen DMARC-Check.
Warum ist DMARC so wichtig?
Während E-Mail so alt wie das Internet selbst ist, ist die E-Mail-Authentifizierung ein fortlaufender Prozess. Vor DMARC verließen sich E-Mail-Anbieter wie Google auf strenge Filter und das Feedback ihrer Nutzerschaft, um Spammer zu identifizieren. Tatsächlich so streng, dass legitime Absender und E-Mail-Domains blockiert werden konnten.
Mit DMARC können Absender Feedback-Loop-Berichte analysieren, um ein strenges Authentifizierungsprotokoll zu entwickeln, das den empfangenden Mailservern mitteilt, welche IPs zu Ihrer Domain gehören. Eine DMARC-Richtlinie weist ISPs an, E-Mails von betrügerischen IPs abzulehnen, die versuchen, Ihre Domain zu nutzen.
Das klingt alles hervorragend, aber warum der Aufwand, wenn Ihre E-Mails derzeit problemlos im Posteingang landen? Die Antwort ist zweigeteilt und beginnt mit Sicherheit. 90 % der Netzwerkangriffe werden über die E-Mail-Infrastruktur ausgeführt und werden zunehmend ausgefeilter. Ihre ISP-Reputation, Ihre Zustellbarkeitsraten und Ihre Markenreputation werden im Falle eines Phishing-Angriffs schwer beschädigt. DMARC hilft dabei, Ihre Nutzerschaft und Ihre Absenderidentität zu schützen.
Der zweite Grund ist, dass DMARC nun eine Anforderung für Massenversender ist – zumindest für diejenigen, die Nachrichten an Postfächer bei Gmail oder Yahoo senden. Diese E-Mail-Anbieter kündigten im Oktober 2023 an, dass sie an Absender strengere Anforderungen stellen, einschließlich robusterer Authentifizierungen. Das bedeutet DMARC.
Mehr erfahren: Wir haben alles zusammengefasst, was Sie über die Änderungen bei den Posteingängen von Gmail und Yahoo für 2024 wissen müssen. Tauchen Sie mit unserem Beitrag tiefer ein: Die Posteingangs-Schutzmaßnahmen von Gmail und Yahoo für 2024 und was sie für Ihr E-Mail-Programm bedeuten.
Wie funktioniert DMARC?
Einfach ausgedrückt: DMARC ist eine Codezeile, die in Ihren DNS-TXT-Eintrag eingefügt wird. Doch DMARC ist viel mehr als nur Code – es ist ein Prozess, der vor, während und nach der Implementierung stattfindet, um sicherzustellen, dass Ihr E-Mail-System weiterhin reibungslos läuft. Lassen Sie uns drei Schlüsselkomponenten von DMARC durchgehen, um diesen Authentifizierungsstandard besser zu verstehen.
Vor DMARC: Nutzung von SPF und DKIM
Um DMARC zu verstehen, müssen wir zunächst seine Vorgänger verstehen: Sender Policy Framework (SPF) genannt, und DomainKeys Identified Mail (DKIM).
SPF ist eine Authentifizierungsmethode für Absender, um die IPs vertrauenswürdiger SMTP-Server zu veröffentlichen, die von einer Domain senden dürfen. Der empfangende Server gleicht diesen Eintrag dann ab, um die E-Mail zu validieren und in den Posteingang zuzustellen. Die DKIM-Authentifizierung hingegen ist eine Signatur, die in Ihre öffentlichen DNS-Einträge aufgenommen und mit einem privaten Schlüssel in der Kopfzeile Ihrer E-Mail verifiziert wird.
Warum sind diese für DMARC so wichtig? Weil DMARC eine Nachricht basierend auf der Übereinstimmung von SPF und DKIM zulässt oder ablehnt.
Während DMARC: Den Eintrag aufschlüsseln
Ein DMARC-Eintrag besteht aus relativ einfachen Tags und Werten. Nur zwei Felder sind erforderlich, der Rest ist optional. In diesem Beitrag behandeln wir die Mindestanforderungen. Allerdings bietet Google eine Liste mit allen erweiterten Tags.
Hier ist ein Beispiel für einen einfachen DMARC-Eintrag:
v=DMARC1; p=reject; rua=mailto:postmaster@example.com;
Das erste Tag v= ist einfach. Es muss immer DMARC1 lauten. Es gibt derzeit keine anderen Versionen, verwenden Sie also immer 1.
Das zweite Tag p= ist eine Anweisung an den E-Mail-Server der empfangenden Person für E-Mails, die die Authentifizierung nicht bestehen. Hier sind Ihre Optionen:
None: den Eintrag protokollieren, aber keine Aktion ausführen.Quarantine: als Spam markieren.Reject: die E-Mail-Nachricht als Bounce abweisen.
Wenn Sie BIMI verwenden, muss das Tag p= auf quarantine oder reject gesetzt sein, da BIMI none nicht unterstützt.
Das dritte Tag ist rua= oder Berichts-E-Mail-Adresse. Dies ist das zugewiesene Postfach, an das Ihre DMARC-Berichte gesendet werden.
Falls Sie den Eintrag nicht selbst erstellen möchten, bietet Dmarcian einen kostenlosen Assistenten zur Generierung von DMARC-Einträgen.
Nach DMARC: DMARC-Berichte überprüfen
Schließlich gibt es die Berichtsphase von DMARC. Sobald DMARC erfolgreich implementiert wurde, gehen die Berichte in Ihrem zugewiesenen Posteingang ein. Diese Berichte verraten Ihnen:
- welche Server oder Drittanbieter E-Mails von Ihrer Domain senden und ob sie die Prüfung bestehen oder nicht.
- wie jeder empfangende Mailserver auf nicht authentifizierte Nachrichten reagiert.
- den prozentualen Anteil der insgesamt bestandenen DMARC-Prüfungen.
Ein optionales Berichts-Tag ruf= teilt ISPs mit, wohin Fehlerberichte oder forensische Berichte gesendet werden sollen. Während dieses Tag aus Datengründen nicht von allen E-Mail-Anbietern unterstützt wird (Gmail, wir schauen dich an…), kann es Ihnen mehr Einblicke in die fehlgeschlagenen E-Mail-Inhalte geben, verglichen mit einem standardmäßigen aggregierten Bericht.
Die Ergebnisse dieser Berichte helfen Ihnen dabei, Ihre DMARC-Richtlinie anzupassen. Wenn zum Beispiel die meisten Nachrichten die Mailserver der empfangenden Seite passieren, benötigen Sie eine strengere Richtlinie, um Spoofer abzufangen. Jeden Tag müssen Sie Ihre Berichte analysieren und Probleme beheben, auf die Sie dabei stoßen, wie zum Beispiel legitime E-Mails, die im Spam-Ordner landen. Nachdem wir nun ein besseres Verständnis von DMARC haben, gehen wir eine Checkliste mit Schritten zur Implementierung durch.
DMARC und Zustellbarkeit
Wenn Sie Ihre Zustellbarkeit ernsthaft verbessern möchten, ist die DMARC-Implementierung nicht optional – sie ist unerlässlich. Starke Authentifizierungsprüfungen helfen beim Schutz Ihrer Marke und beginnen mit einem klaren Verständnis der DMARC-Authentifizierungsprotokolle. Ob Sie aggregierte DMARC-Daten überprüfen oder sich in Fehlerberichte vertiefen, das Ziel bleibt dasselbe: sicherstellen, dass Ihre Nachrichten im Posteingang landen und nicht im Spam-Ordner.
Deshalb haben wir uns mit Red Sift zusammengetan. Durch die Kombination ihrer Domain-Schutzplattform mit dem leistungsstarken E-Mail-Service von Mailgun machen wir die DMARC-Implementierung schneller, einfacher und intelligenter. Von der Einrichtung bis zur Durchsetzung erhalten Sie durchgehenden Support, vollständige Transparenz über die Ergebnisse der DMARC-Authentifizierung und klare Erkenntnisse aus Ihren aggregierten Berichten und Fehlerberichten. Diese Partnerschaft hilft Ihnen dabei, die heutigen Sicherheitsstandards zu erfüllen, ohne Ihren Versand – oder Ihr Team – auszubremsen.
DMARC einrichten
Fragen Sie sich, wie Sie DMARC konfigurieren? Hier finden Sie einen detaillierten Leitfaden, der Ihnen bei der Implementierung hilft.
1. Ihre Domain vorbereiten, bevor Sie DMARC einrichten
Wir wissen, dass Sie Ihre neue DMARC-Richtlinie gerne ausrollen möchten, aber zuvor müssen Sie einige Vorbereitungen treffen.
SPF und DKIM für Ihre Domain einrichten
Wie oben erwähnt, müssen Sie SPF und DKIM aktiviert haben, um DMARC nutzen zu können.
Für SPF müssen Sie einen DNS-TXT-Eintrag aus den Einstellungen Ihres ESPs bei Ihrem DNS-Anbieter hinzufügen. Bei DKIM-Signaturen ist der Prozess ähnlich – kopieren Sie den DKIM-Eintrag aus Ihrem ESP und fügen Sie ihn in Ihre TXT-DNS-Datei in den Einstellungen Ihres DNS-Anbieters ein.
Gruppe oder Postfach für Berichte einrichten
XML-Berichte, die E-Mails an jeden Standort und ISP verfolgen, werden sich schnell häufen. Sie benötigen also ein Postfach, das unabhängig von anderen in Betrieb befindlichen Adressen ist. Bei kleinen Unternehmen können das einige wenige sein, bei großen Organisationen einige Tausend. Erwägen Sie die Nutzung eines Drittanbieter-Services , um diese Berichte zu verwalten und zu dekodieren.
Absenderdomains überprüfen
Selbst ein Schachwunderkind hätte Mühe, sich eine Liste von IP-Adressen zu merken. Wenn also Ihre DMARC-Berichte eintreffen, sollten Sie eine Liste Ihrer Absenderdomains zur Hand haben, damit Sie gefälschte von bekannten IPs unterscheiden können.
Eine Domain-Management-Funktion ist ein Prozess zur Überprüfung Ihrer Domains. Wenn Sie diesen Schritt zuerst ausführen, sparen Sie sich viel Zeit und Kopfzerbrechen, insbesondere bei größeren Organisationen, die eine teamübergreifende Zusammenarbeit erfordern. Glücklicherweise haben unsere Partner bei Dmarcian ein praktisches Video über DMARC-Projektmanagement erstellt.

2. Richtlinie auswählen
Vor DMARC lag es an den E-Mail-Anbietern, über das Schicksal Ihrer E-Mails zu entscheiden. Jetzt können Absender das Ruder selbst in die Hand nehmen, indem sie ihre Authentifizierungsrichtlinie festlegen. Also: Welche Aktion soll Microsoft ergreifen, wenn eine Nachricht von Ihrem Domain-Namen nicht mit dem DMARC-Eintrag übereinstimmt. Stellen Sie sich Ihre Richtlinie wie eine Ampel vor, mit dem Ziel, Ihre Richtlinie von Grün (none) über Orange (quarantine) schließlich auf Rot (reject) zu schalten. Während eine Richtlinie von p=none ein hervorragender Start für das Testen von DMARC ist, sollten Sie dort nicht stehen bleiben, wie die Zustellbarkeitsexperten von Mailgun, Kate Nowrouzi und Jonathan Torres, in diesem Video erklären.

Keine
Derzeit ist p=none die erforderliche Mindestspezifikation. Das Tag p=none nimmt keine Änderungen an Ihrem bestehenden Setup vor – die empfangenden Mailserver leiten die Nachricht wie gewohnt an die empfangende Person weiter. Dies ist ein guter Ausgangspunkt, da Sie so die ersten DMARC-Berichte im abgesicherten Modus überwachen können.
Denken Sie daran – BIMI unterstützt keine DMARC-Richtlinien, bei denen die Option p=none auf „none“ gesetzt ist.
Quarantäne
Zu diesem Zeitpunkt sollten wir alle wissen, was eine Quarantäne-Richtlinie ist. Für DMARC bedeutet das, unqualifizierte E-Mails in den Spam-Ordner zu senden, bis Sie zu 100 % sicher sind, woher diese E-Mails stammen.
Reject
p=reject ist das Endziel von DMARC. Während die Quarantäne ein guter Anfang ist, möchten Sie nicht ewig gespoofte E-Mails im Spam-Ordner Ihrer Kundschaft haben. Die zu frühe Wahl dieser Richtlinie kann jedoch dazu führen, dass legitime E-Mails als Bounces abgewiesen werden. Aktivieren Sie die Richtlinie reject also erst, wenn Sie Ihre Berichte (siehe Schritt fünf) ganz genau unter die Lupe genommen haben.
Volumen
Um den Ablauf Ihres Authentifizierungs-Rollouts zu steuern, können Sie Ihre Richtlinie zunächst mithilfe dieses Tags nur auf einen kleinen Prozentsatz Ihrer Nachrichten anwenden: pct=5
Die Zahl fünf steht für 5 % der Gesamtzahl der Nachrichten, die von Ihrer Domain gesendet werden. Berücksichtigen Sie Ihre Zeit, Ressourcen und Risikobereitschaft, um festzulegen, wie Sie diesen Wert einstellen möchten. Klein anzufangen und diesen Wert schrittweise zu erhöhen, ist der sicherste Ansatz. Das standardmäßige Authentifizierungsvolumen beträgt 100 %, wenn Sie dieses Tag nicht hinzufügen.
3. TXT-Eintrag veröffentlichen
Nachdem Sie nun Ihre DMARC-Richtlinie definiert haben, ist es an der Zeit, auf den Knopf zu drücken.
- Rufen Sie die DNS-Einstellungen Ihres Domain-Hosts in der Verwaltungskonsole auf.
- Geben Sie unter dem DNS-Hostnamen den Namen des Eintrags ein:
_dmarc.ihredomain.com - Geben Sie unter dem Wert des DNS-Eintrags Ihren DMARC-Eintrag ein (siehe „Den Eintrag aufschlüsseln“ oben).
- Speichern Sie die Änderungen.
4. Berichte analysieren
Sie haben nun einen DMARC-Eintrag eingerichtet und die Berichte landen in Ihrem Postfach. Diese Daten verraten Ihnen, welche Nachrichten die SPF- und DKIM-Authentifizierung bestehen oder nicht. Ein roher XML-DMARC-Bericht sieht so aus:
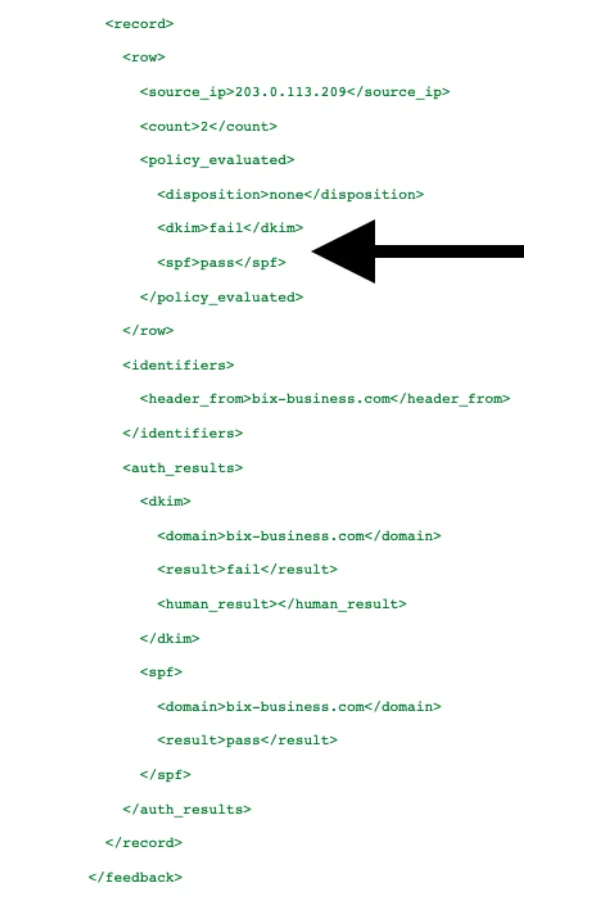
Hinweis: Dieser Eintrag ist paraphrasiert.
Dateien in der Extensible Markup Language (XML) wie diese sind eigentlich für das maschinelle Lesen konzipiert und können für Menschen schwer und zeitaufwendig zu lesen sein. Es gibt einige Methoden, um mehr Übersichtlichkeit in diese Berichte zu bringen:
- Konvertieren Sie die Einträge in ein tabellarisches Format mithilfe einer relationalen Datenbank.
- Konvertieren Sie XML in HTML, indem Sie ein XSL-Stylesheet anwenden.
- Nutzen Sie einen SaaS-Drittanbieter , um Ihre Berichte zu empfangen, zu speichern und zu analysieren.
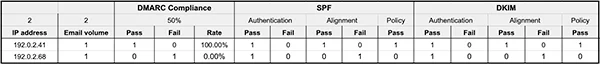
Wir sind keine Roboter – wir bevorzugen unsere Berichte im tabellarischen Format.
Wir waren verloren, aber jetzt haben wir den Durchblick. Hoffentlich erkennen wir die IP-Adressen in der linken Spalte als unsere eigenen wieder. Es ist jedoch unwahrscheinlich, dass Sie sich an alle IPs von Ihren Drittanbieter-Apps erinnern. Es gibt einen dreistufigen Prozess für den Umgang mit diesen E-Mail-Strömen:
- Bewerten: Überprüfen Sie Ihre Absender-IPs und gleichen Sie sie mit den IPs in Ihren Berichten ab.
- Beheben: Fügen Sie allen verifizierten Versandquellen DMARC-Einträge hinzu.
- Warten: Stellen Sie sicher, dass der Rollout erfolgreich ist – falls nicht, beginnen Sie mit der Fehlerbehebung.
5. Strategie langsam ausrollen
Die von Ihnen gewählte DMARC-Richtlinie (p=) sollte sich schrittweise wie eine Ampel von p=none über p=quarantine bis schließlich zu p=reject entwickeln. Dies gibt Ihnen Zeit, Daten zu sammeln und Ihre täglichen Berichte systematisch zu analysieren. Ein sicherer Rollout würde so aussehen:
v=DMARC1; p=none; pct=100; rua=mailto:postmaster@example.com;
Ausgehend von diesem Eintrag werden Nachrichten normal zugestellt und Berichte vom ISP ausgestellt, sodass Sie sichere Absender auf Ihrer Domain identifizieren können. Sechs Wochen sollten ausreichen, um Daten zu sammeln, bevor Sie zur nächsten Phase übergehen:
v=DMARC1; p=quarantine; pct=5; rua=mailto:postmaster@example.com;
Erhöhen Sie den Wert pct= langsam, während Sie Informationen sammeln, bis Sie 100 % erreichen. Wenn Sie mit der Quarantäne der Nachrichten zufrieden sind, gehen Sie zur nächsten Phase über:
v=DMARC1; p=reject; pct=5; rua=mailto:postmaster@example.com;
Erhöhen Sie den Wert pct= langsam und stellen Sie sicher, dass alle legitimen E-Mails im Posteingang landen, bis Sie 100 % erreichen. Herzlichen Glückwunsch, Sie haben DMARC sicher und erfolgreich implementiert.
6. Authentifizierungs-Erfolgsrate überwachen
Insbesondere mit den neuen Standards von Gmail und Yahoo ist die Überwachung Ihrer Authentifizierungs-Erfolgsrate – also der Prozentsatz Ihrer E-Mails, die die Authentifizierung bestehen, im Verhältnis zum gesamten empfangenen Traffic – von entscheidender Bedeutung. Für Google haben wir dies mit unserer Google Postmaster Tools-Integration vereinfacht, die eine komfortable Überwachung Ihres Authentifizierungsstatus über verschiedene Domains hinweg für einen ausgewählten Zeitraum unterstützt.
DMARC mit Mailgun nutzen
Mailgun ist führend im Bereich der E-Mail-Authentifizierung, indem standardmäßig DKIM- und SPF-Einträge gefordert werden, bevor Sie mit dem Versand beginnen können. Wenn Sie also bereits Mailgun verwenden, sind Sie nur einen Schritt davon entfernt, das Authentifizierungs-Puzzle mit DMARC zu vervollständigen. Dieser Prozess kann auch andere Aspekte Ihres E-Mail-Programms verbessern, wie etwa die Identifizierung sicherer IPs durch die Domain-Management-Funktion.
Aber hier endet die Geschichte nicht – ein ISP ist immer noch berechtigt, Ihre Nachrichten in den Spam zu senden, falls Sie die Best Practices für den E-Mail-Versand nicht befolgen. Warum also hier aufhören, wenn Sie gerade so gut dabei sind? Werfen Sie einen Blick auf diese Best Practices für die E-Mail-Zustellbarkeit , um Ihre E-Mails vom Spam-Ordner fernzuhalten, und abonnieren Sie unseren Newsletter , um diese Tipps jede Woche in Ihrem Posteingang zu erhalten.