Best Practices zur E-Mail-Sicherheit: Wie Sie Ihr E-Mail-Programm sicher halten
Vielleicht haben Sie schon von der jüngsten Sicherheitslücke in Log4j gehört. Und falls nicht, haben Sie wahrscheinlich davon gehört, dass weltweit Systeme von Unternehmen gehackt und deren E-Mail-Sicherheit kompromittiert wurden.
Es ist nicht einfach, Ihr E-Mail-Programm sicher zu halten. Dazu gehört die Einrichtung von Prozessen und Schutzmaßnahmen für Ihre APIs, die Überprüfung von Drittanbietern, die Schulung Ihres Teams und vieles mehr.
Wie sollen Sie also bei all dem den Überblick behalten? In diesem Beitrag stellen wir Ihnen Best Practices für die E-Mail-Sicherheit vor, die Sie kennen sollten, um sicherzustellen, dass jedes Rädchen in Ihrem E-Mail-System absolut sicher ist.
Warum sollten Sie sich um E-Mail-Sicherheit kümmern?
Bei der E-Mail-Sicherheit steht viel auf dem Spiel. Weltweit setzen Hacker, Spammer und Cyberkriminelle ununterbrochen Bots ein, um Schwachstellen aufzudecken. Und sobald sie erst einmal drin sind … nun, dann sind ihnen keine Grenzen gesetzt.
Aber warum wollen sie überhaupt eindringen? Es gibt einige Gründe, warum böswillige Akteure in Ihr System eindringen möchten:
Der häufigste Grund für einen Cybersicherheitsvorfall ist, dass jemand von Ihrer guten Absender-, Domain- und IP-Reputation profitieren möchte. Mit Zugriff auf Ihr System können Spammer massenhaft E-Mails über Ihre IP versenden und das Vertrauen in Ihre Domain nutzen, um Phishing-Angriffe auf ahnungslose Empfängerinnen und Empfänger auszuführen, was Ihr Unternehmen viel Geld kosten und Ihrer E-Mail-Reputation schaden kann.
Hacker haben es zudem auf sensible Nutzerdaten abgesehen – insbesondere im Gesundheitswesen und in der Politik. Oft sind nicht nur E-Mail-Adressen auf Servern gespeichert, sondern auch vollständige Namen, Telefonnummern und sogar Wohnadressen. Das macht Datenschutzverletzungen unglaublich gefährlich – in den falschen Händen können diese Informationen missbraucht werden.
Wenn ich Ihren Posteingang kontrolliere, kontrolliere ich Ihr Leben. Ich kann herausfinden, welche Konten Sie haben (Banking, Social Media usw.), und dann kann ich damit beginnen, eine Reihe dieser Konten über das E-Mail-basierte Zurücksetzen von Passwörtern zu übernehmen.
Ein noch besorgniserregenderer Grund ist das Abfangen von E-Mails zum Zurücksetzen von Passwörtern. Man braucht nicht viel Fantasie, um sich vorzustellen, welchen Schaden Hacker mit der E-Mail zum Zurücksetzen des Passworts einer Person anrichten können. Praktisch jedes Konto kann über eine E-Mail zum Zurücksetzen des Passworts übernommen werden, und das alles in wenigen Minuten. Aus diesem Grund drängen Unternehmen darauf, dass die Zwei-Faktor-Authentifizierung aktiviert wird.
Best Practices für E-Mail-Sicherheit, um Ihr Programm sicher zu halten
Klingt beängstigend, oder? Deshalb ist der Schutz Ihrer Daten beim Aufbau eines E-Mail-Programms von entscheidender Bedeutung. Um die mit Ihren E-Mail-Systemen verbundenen Risiken zu mindern, sollten Sie diese Praktiken für die E-Mail-Sicherheit befolgen:
1. Starke Methoden zur Anmeldeauthentifizierung einrichten
Wir greifen so oft auf unsere E-Mail-Programme zu, dass wir die Kontosicherheit als selbstverständlich ansehen. Dabei ist es nur eine dünne Schutzschicht, die böswillige Akteure fernhält.
Ohne zusätzliche Schutzmethoden läuft selbst ein starkes Passwort Gefahr, geknackt zu werden. Aus diesem Grund umfasst die Anmeldesicherheit mittlerweile zusätzliche Verifizierungsprozesse, wie die Zwei-Faktor-Authentifizierung oder Single Sign-On.
Zwei-Faktor-Authentifizierung (2FA)
Eines Tages werden wir zurückblicken und darüber lachen, dass wir dachten, ein einziges Passwort würde unsere E-Mail-Infrastruktur sicher halten.
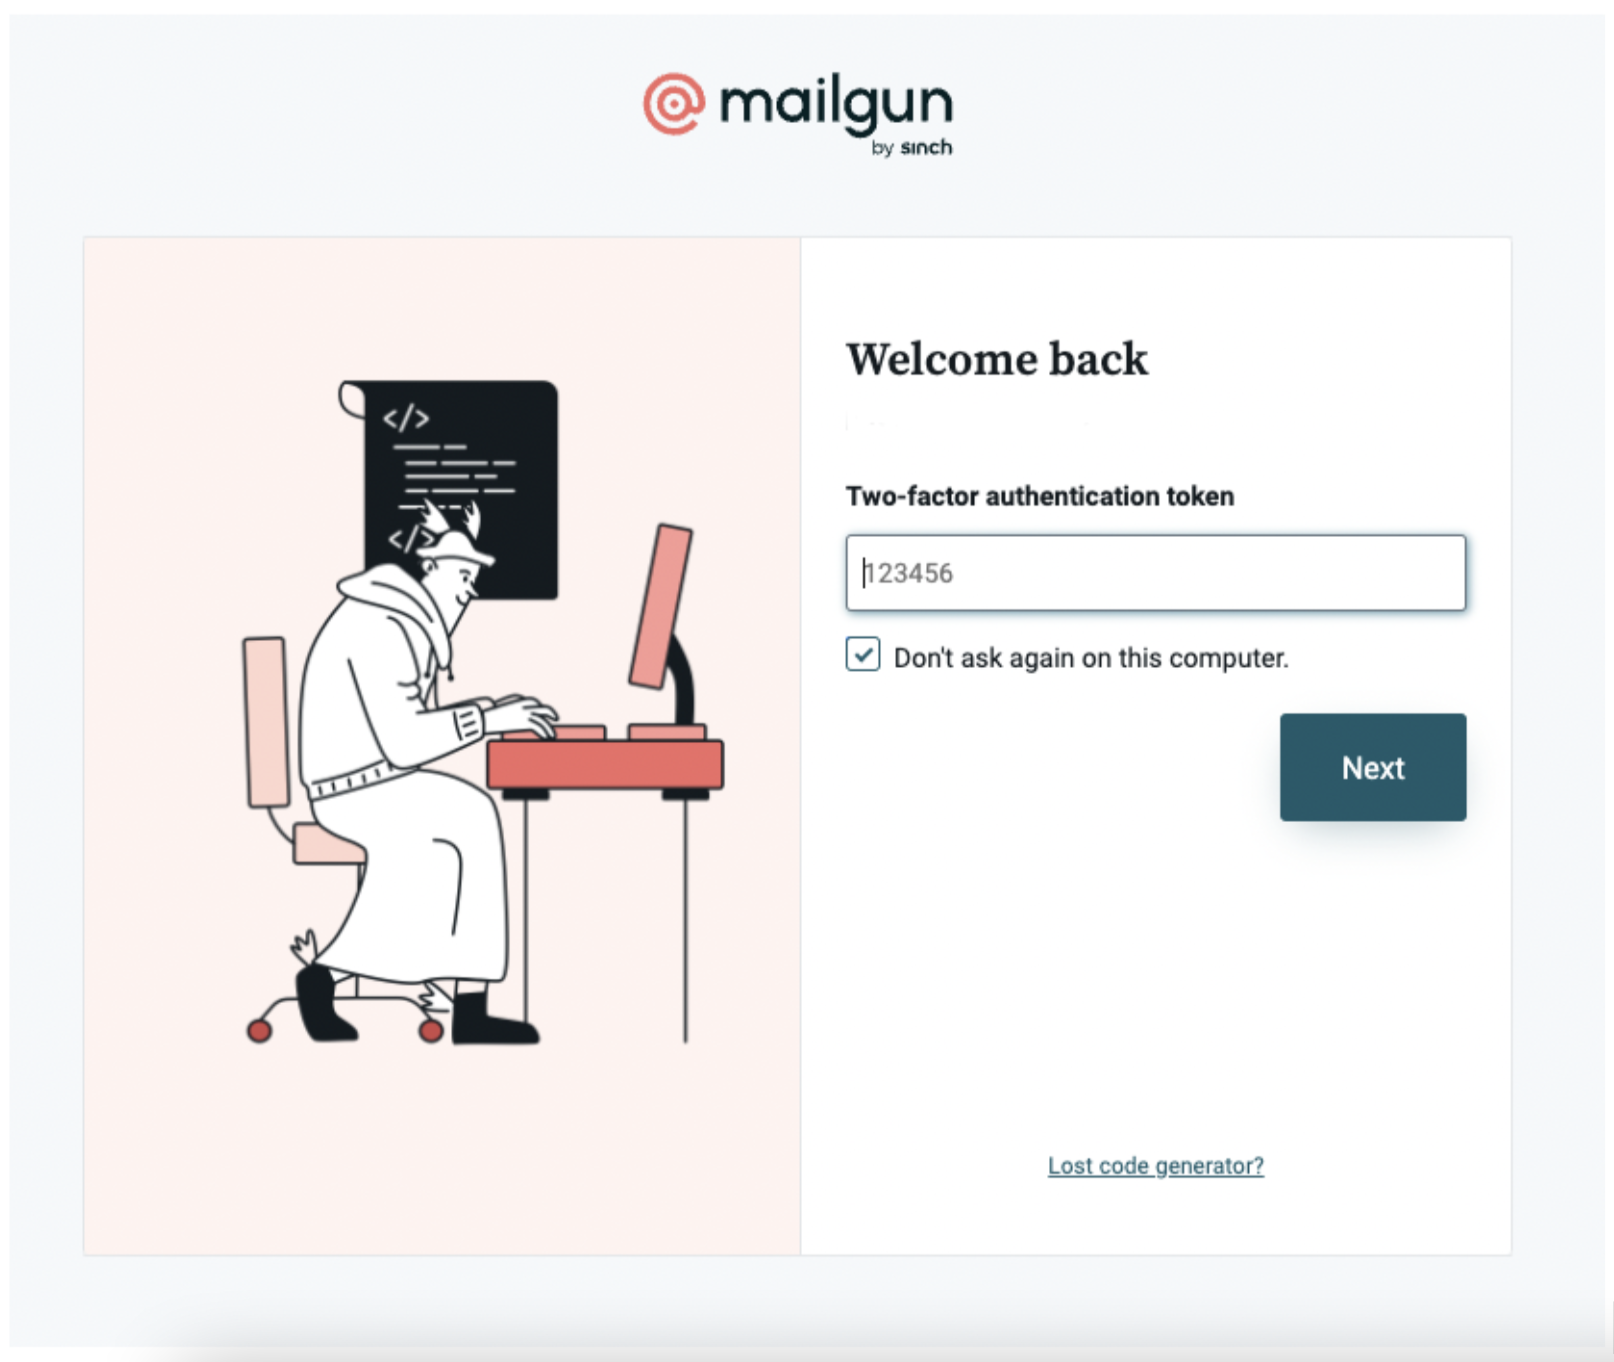
Die Zwei-Faktor-Authentifizierung, auch als Multifaktor-Authentifizierung bekannt, erfordert zwei Formen des Nachweises, um die Identität einer Person festzustellen: etwas, das nur diese Person kennt (ein Passwort), und etwas, das nur diese Person besitzt (ein Authentifizierungsgerät).
Jede Person, die auf Ihr E-Mail-Programm zugreift, unabhängig von ihrer Rolle, sollte über 2FA authentifiziert werden. Dies kann über eine Drittanbieter-App auf dem Smartphone, einen einmaligen SMS-Code oder einen physischen Sicherheitsschlüssel erfolgen.
Je nachdem, wie streng Ihre Sicherheitsrichtlinie ist, kann 2FA bei jeder Anmeldung abgefragt werden, oder das System speichert die IP-Adresse sowie das Gerät der Person und fordert nur dann eine zusätzliche Verifizierung an, wenn ein Zugriffsversuch von einem neuen Standort aus erfolgt.
Single Sign-On (SSO)
Während 2FA für mehr Komplexität sorgt, macht Single Sign-On (SSO) das Leben tatsächlich ein wenig einfacher. Das liegt daran, dass wir einem Identitätsanbieter wie Google, Apple oder der Versand an Okta vertrauen, der die persönliche Authentifizierung übernimmt, wenn sich Personen für ein Konto registrieren und anmelden.
Die Aktivierung von SSO hilft Ihnen, den Anwendungszugriff im gesamten Unternehmen zu verwalten, und bietet mehr Kontrolle über die Nutzung von Drittanbieter-Anwendungen.
Bei Mailgun haben wir ein heuristisches Challenge-System implementiert. Wenn sich also beispielsweise jemand von einem Standort anmeldet, von dem aus noch nie eine Anmeldung erfolgt ist, blockieren wir diese Anmeldung und verlangen die Eingabe eines einmaligen Codes, der an die entsprechende E-Mail-Adresse gesendet wird.
Für die Implementierung müssen Sie zum Abschnitt der SAML-Konfiguration in den ESP-Kontoeinstellungen navigieren und die Daten Ihres Identitätsanbieters eingeben.
2. Kontoverwaltung priorisieren
Wenn ein Unternehmen wächst, kann die Kontoverwaltung sehr schnell zu einem hohen Sicherheitsrisiko werden. Nutzereinstellungen ermöglichen es Kontoinhabern, alles organisiert und – was noch wichtiger ist – sicher zu halten.
Um die Sicherheit Ihres E-Mail-Kontos zu maximieren, sollten Sie die folgenden Sicherheitsprotokolle implementieren:
- Anzahl der Zugänge minimieren: Je mehr Personen Zugriff haben, desto stärker vervielfacht sich Ihr Sicherheitsrisiko. Fragen Sie sich also: Ist es wirklich notwendig, dass eine Person, die sich seit über einem Jahr nicht mehr angemeldet hat, weiterhin Zugriff hat? Ein Blick auf Ihr Dashboard ist ein guter Indikator dafür, wie aktiv Ihre Nutzerschaft ist. Wenn die Aktivität gering ist, ist es an der Zeit, etwas zu ändern.
- Rollenbasierte Zugriffskontrolle einrichten: Dieser Prozess beschränkt den Zugriff der einzelnen Personen auf genau die Tools, die sie benötigen. Sie müssen eine Person für die Verwaltung der Zugriffsrechte bestimmen, die als Gatekeeper fungiert und den Leuten beim Eintritt die entsprechenden Berechtigungen erteilt sowie diese aktualisiert, wenn sie das Unternehmen verlassen oder die Rolle wechseln. Sich die Zeit zu nehmen, eine Tabelle der Personen mit Zugriff zu erstellen und zu pflegen, hilft dabei, den Überblick über diesen Prozess zu behalten.
- Sitzungs-Timeouts konfigurieren: Timeouts können frustrierend sein, erfüllen aber einen wichtigen Zweck – sie hindern Angreifende daran, sich an eine bestehende Sitzung anzuhängen. Überlegen Sie, wie lange jemand bei der Aufgabenerledigung inaktiv sein könnte, und weisen Sie einen angemessenen Zeitwert zu.
- Sitzungen überwachen: Im Control Panel kann die Administration alle aktiven Personen, deren IP-Adresse (Standort) und die aktivierte Sicherheitsstufe einsehen. Administrierende müssen die Sitzungen aktiv überwachen und auf Sicherheitsbedrohungen achten, einschließlich Personen mit schwachen Anmeldeauthentifizierungsmethoden oder verdächtigen Aktivitäten.
3. Protokolle zur Absenderauthentifizierung konfigurieren
DMARC, SPF und DKIM sind E-Mail-Authentifizierungsprotokolle, die von ISPs gefordert werden, um zu beweisen, dass Sie auch wirklich die Person sind, für die Sie sich ausgeben. Im Gegenzug erhalten Sie höhere Zustellbarkeitsraten, und Spammer werden es schwerer haben, sich als Sie auszugeben und Ihre Marke zu missbrauchen, um Betrug und andere Arten von Phishing-Angriffen durchzuführen.
Hier sind die Protokolle:
- SPF – ein DNS-TXT-Eintrag zur Identifizierung autorisierter E-Mail-Server und zur Bestimmung, was mit diesen Mechanismen geschehen soll.
- DKIM – authentifiziert die Inhaberschaft der Domain digital mithilfe eines öffentlichen Schlüssels.
- DMARC – verwendet SPF- und DKIM-Einträge, um den Absender zu identifizieren, und erstellt eine Feedback-Schleife für die Zustellbarkeit.
Wenn Sie mehrere Absender verwalten, müssen Sie Ihre Technical Account Manager (TAMs) schulen und ihnen die Durchsetzung dieser Authentifizierung übertragen.
Wenn DKIM, DMARC oder SPF nicht eingerichtet sind, haben Betrüger es definitiv leichter, Phishing zu betreiben. Es ermöglicht anderen, die Reputation Ihres Unternehmens zu beeinträchtigen. Wenn also ein Spammer in Ihrem Namen eine riesige Kampagne versendet und diese als gültig eingestuft wird, dann
4. API-Schlüssel schützen
Ihre API-Schlüssel sind die Schlüssel zu Ihrer Burg. Wem würden Sie diese Schlüssel anvertrauen? Den Soldaten? Der Dienerschaft? Dem Koch?
Sie müssen sicherstellen, dass nur die sicherheitsbewusstesten Personen in Ihrem Unternehmen Zugriff auf Ihre API-Schlüssel haben. Setzen Sie dazu deren IP-Adressen im ESP-Einstellungsbereich auf die Allowlist. Das kann bei jedem Adresswechsel mühsam werden, ist aber schnell erledigt und könnte Sie vor einem Worst-Case-Szenario bewahren.
Manchmal werden Ihre Burgschlüssel ein paar Mal zu oft nachgemacht. Das Rotieren Ihrer API-Schlüssel ist, ähnlich wie das Ändern Ihrer Passwörter, ganz einfach eine gute Sicherheitspraktik. Das Tool zur Neugenerierung von API-Schlüsseln zu finden und die Schlüssel in Ihren ESP-Einstellungen zu rotieren, sollte mit einem Klick erledigt sein. Denken Sie daran, Ihren API-Schlüssel für einige Zeit aktiv zu halten, damit Sie Ihren Code nahtlos mit dem neuen Schlüssel aktualisieren können.
Wenn Sie einen ESP zur Verwaltung mehrerer Absender verwenden, stellt ein einziger API-Schlüssel für das gesamte Konto eine Sicherheitslücke dar. Domain Sending Keys nutzen ermöglichen es Ihnen, mehrere API-Schlüssel pro Domain für zusätzlichen Schutz zu erstellen. Diese API-Schlüssel sind auf den Versand von Nachrichten beschränkt und können weder Änderungen vornehmen noch auf Informationen aus Ihrer Konto-API zugreifen. Wenn also eine Anwendung kompromittiert ist, bleiben die anderen davon unberührt. Stattdessen rotieren Sie einfach einen Domain Sending Key für diese eine Instanz.
5. Inhouse-Infrastruktur sicher halten
Während die meisten E-Mail-Absender einen zentralisierten ESP für die Serverinfrastruktur nutzen, gibt es nach wie vor große Branchen, die sensible Daten intern speichern, darunter Behörden, das Gesundheitswesen und Finanzinstitute. Während eine Vor-Ort-Infrastruktur für bestimmte Anwendungsfälle vorteilhaft sein kann, bringt sie auch eine ganze Reihe neuer Sicherheitslücken mit sich.
Im Folgenden finden Sie einige Best Practices für die E-Mail-Sicherheit, die Sie beachten sollten. Beauftragen Sie jedoch unbedingt eine feste Server-Fachkraft, um eine maßgeschneiderte Liste der zu überwachenden Bereiche zu erhalten.
Reverse DNS verwenden
Jedes Mal, wenn Ihr Server mit dem Server eines Empfangssystems kommuniziert, um eine E-Mail zu senden, führt das Empfangssystem eine Reverse-DNS-Abfrage durch. Der dortige Server fragt Ihre IP-Adresse und Ihren Domainnamen (PTR-Eintrag) ab, um unabhängig sicherzustellen, dass diese mit seinen eigenen Einträgen übereinstimmen. Obwohl Reverse DNS eher für die E-Mail-Sicherheit der Empfängerseite wichtig ist und keine strikte Anforderung darstellt, kann ein Server Ihre Anfrage ablehnen, was Ihrer Zustellbarkeit schadet.
SMTP-Verschlüsselung hinzufügen
Das Simple Mail Transfer Protocol (SMTP) ist die am häufigsten genutzte Verbindung zwischen Servern und Empfangssystemen. Leider verfügt SMTP von Haus aus über keine Sicherheitsebene und ist daher leicht angreifbar. Um sicherzustellen, dass Ihre Verbindung absolut sicher und geschützt ist, benötigen Sie ein Verschlüsselungsprotokoll, damit bei jeder Verbindung mit einem empfangenden Server ein Sicherheitszertifikat ausgetauscht wird, bevor verschlüsselte Informationen weitergegeben werden. Sollten die Informationen also unterwegs abgefangen werden, können Angreifende nichts damit anfangen.
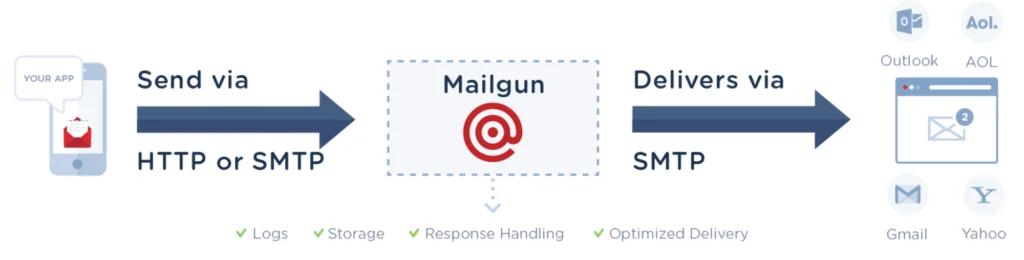
Der Goldstandard der SMTP-Verschlüsselung ist SMTP Secure (SMTPS), vorgeschlagen von der Internet Engineering Task Force (IETF), welche Transport Layer Security (TLS) als Verbindungsebene nutzt. Alternativ können Sie den Vorgänger verwenden, auf dem TLS aufbaut – Secure Sockets Layer (SSL). Um Man-in-the-Middle-Angriffe oder passives Abhören zu verhindern, benötigen Sie ein opportunistisches TLS, das Klartextverbindungen auf eine sichere Verschlüsselungsebene anhebt.
6. Plugins und Drittanbieter-Anwendungen überwachen
Nichts spart mehr Zeit, als Drittanbieter-Apps in Ihren E-Mail-Software-Stack zu integrieren. Gleichzeitig gibt es nichts Gefährlicheres. Drittanbieter sind zwar Profis in ihrem Fachgebiet, aber vielleicht nicht so sicherheitsbewusst wie Sie.
Angesichts der verheerenden Java-Sicherheitslücke in Log4j arbeiten viele Drittanbieter von Software immer noch unter Hochdruck daran, ihren Code zu patchen. Wie bei Jenga ist es schwierig, einmal in Ihren Stack eingefügten Drittanbieter-Code wieder zu entfernen, ohne das gesamte System ins Wanken zu bringen.
Lesen Sie die Geschichte darüber, wie das Mailgun-Sicherheitsteam rund um die Uhr gearbeitet hat, um Log4j-Bedrohungen abzuwehren und den Weg für eine sicherere E-Mail-Umgebung zu ebnen.
Gehen wir einige Best Practices für die Implementierung von E-Mail-Plugins durch.
Patch-Management
Im heutigen Sicherheitsklima sind Software-Patches an der Tagesordnung. Wenn Sie es versäumen, Ihre Plugins auf dem neuesten Stand zu halten, wird Ihr alter Code zu einem leichten Ziel für Angriffe. Beim Patch-Management geht es darum, immer einen Schritt voraus zu sein. Daher benötigen Sie einen klaren Prozess zur Überwachung neuer Softwareversionen Ihrer Anbieter. Stellen Sie sicher, dass Sie neue Patches in einer Staging-Umgebung testen und die Software überprüfen, bevor Sie Änderungen live schalten, um Störungen zu vermeiden. Sicherheitsdienste wie Snyk nehmen minimale Änderungen an Ihren lokal installierten Paketdateien vor, um Schwachstellen zu beheben, wenn kein Upgrade möglich ist.
Offiziell unterstützte SDKs verwenden
ESPs wie Mailgun stellen SDKs in verschiedenen Programmiersprachen bereit , um Entwicklungsteams bei der Integration der Plattform in ihre Apps zu unterstützen. Während der Integration der API Ihres ESPs sind Sie vielleicht versucht, Ihr eigenes SDK zu beschaffen oder zu entwickeln. Dies kann jedoch erhebliche Sicherheitslücken öffnen, bei denen Ihr ESP nur schwer helfen kann. Bleiben Sie im sicheren Bereich offiziell unterstützter SDKs für eine reibungslosere und sicherere Implementierung, und stellen Sie sicher, dass Sie die neueste Version verwenden.
Abhängigkeiten auf Schwachstellen überwachen
Wir haben erlebt, wie Log4j den Sicherheitsbereich erschüttert hat, aber welche anderen Sicherheitsbedrohungen lauern gleich um die Ecke? Selbst wenn Sie einen ESP mit einem hochqualifizierten Sicherheitsteam wählen, verwenden Sie möglicherweise weiterhin Drittanbieter-Anwendungen, die unbekannte Schwachstellen aufweisen. Aus diesem Grund benötigen Sie ein Unsere Schwachstellenmanagement-Strategie, um potenzielle E-Mail-Bedrohungen zu verhindern und immer einen Schritt voraus zu sein.
7. Team schulen
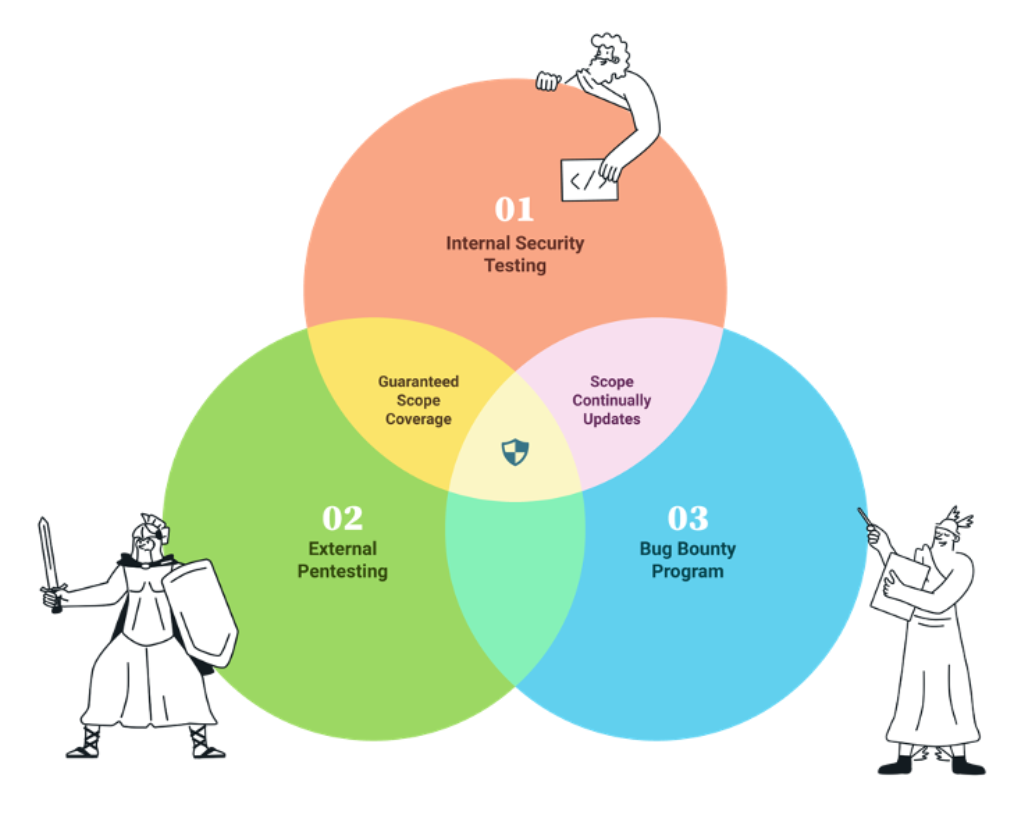
Ihr Team ist nur so stark wie das schwächste Glied. Daher ist die Schulung von Teammitgliedern in den neuesten Best Practices für E-Mail-Sicherheit die stärkste Waffe in Ihrem Arsenal. Nicht alle benötigen ein detailliertes Training zu den konkreten Merkmalen verschiedener Arten von Malware oder Ransomware. Sie alle müssen jedoch verstehen, welche Aktionen das Unternehmen gefährden und welche potenziellen Folgen dies haben kann.
Die Verbreitung relevanter Informationen ist der beste Weg, um das Engagement zu steigern und einer Informationsüberlastung entgegenzuwirken. Nutzen Sie die Gelegenheit, Sicherheitsschulungen in Teampräsentationen durchzuführen, starten Sie einen Slack-Kanal, um aktuelle Entwicklungen zu besprechen, und ermutigen Sie Ihre Belegschaft, Bedenken zu äußern.
Hier ist eine Liste mit Themen zur E-Mail-Sicherheit, über die alle in Ihrem E-Mail-Team Bescheid wissen sollten:
Einen sicherheitsbewussten E-Mail-Partner wählen
Das ist sie also – eine umfassende Liste von Prüfungen zur E-Mail-Sicherheit, die Sie vierteljährlich oder jährlich durchführen können, um sicherzustellen, dass Sie vor Angreifenden geschützt sind.
Es ist klar, dass es bei der Sicherheit nicht darum geht, wer zuerst die Ziellinie überquert – es ist ein fortlaufender Sprint der Innovation. Auch wenn ein ESP Ihnen viel Arbeit abnimmt, lohnt es sich, den Fokus auf dessen eigene Best Practices für die Sicherheit zu richten. Im Laufe der Zeit ist der ursprünglich von Ihnen gewählte ESP möglicherweise nachlässig geworden und hat es versäumt, neue Sicherheitsfunktionen und Patches zu implementieren.
Es ist also eine bewährte Praktik, den Ansatz verschiedener ESPs zur E-Mail-Sicherheit zu analysieren, einschließlich ihrer Rechenzentren, Zertifizierungen und der Compliance. Obwohl Veränderungen (oder die Überzeugung von Stakeholdern) nie einfach sind, könnte es Ihnen später viel Ärger ersparen, wenn Sie sich etwas Zeit nehmen, um die Sicherheitsstrategie eines ESPs zu vergleichen und zu testen.