Product
Produkt-Update: Nachrichten-Timeline und Verbesserungen an den Ereignisprotokollen

Dies wurde ursprünglich am 13. Januar 2015 veröffentlicht.
Eine der Funktionen, für die wir oft gelobt werden, sind unsere Protokolle. Als Entwickler vollziehen Sie dank unserer Protokolle genau nach, was mit Ihren gesendeten Nachrichten passiert, und beheben technische Probleme problemlos.
Wir haben gerade einige Verbesserungen implementiert, um sie noch nützlicher zu machen.
Ansicht des individuellen Nachrichtenverlaufs
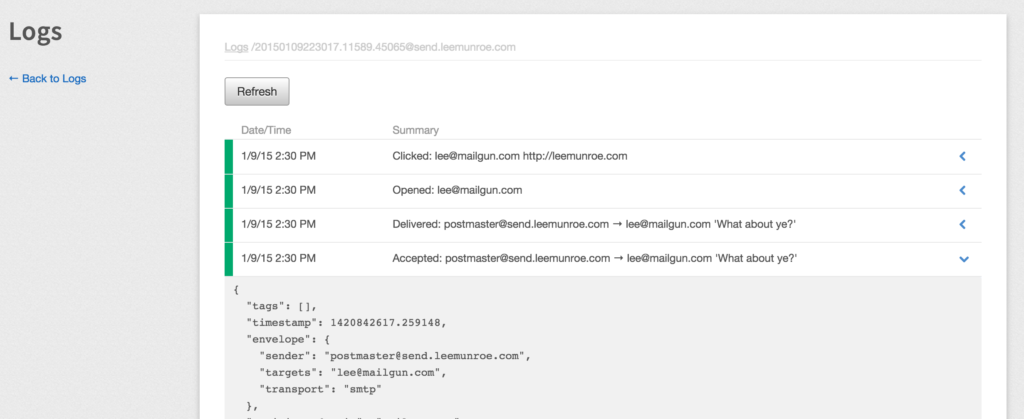
Wir haben es einfacher gemacht, die Ereignis-Timeline für eine bestimmte Nachricht anzuzeigen. Bei der Anzeige des Nachrichtenverlaufs filtern wir einfach nach der Nachrichten-ID. So sehen Sie den gesamten Verlauf einer Nachricht auf einen Blick: die anfängliche API-Anfrage, Zustellung, Öffnungen, Klicks, Bounces usw.
Filterung nach Ereignistyp
Damit Sie die gesuchten Ereignisprotokolle noch schneller finden, haben wir weitere Facettierungsoptionen eingeführt. Falls Sie wissen, dass Sie nach einem temporären Fehler suchen, filtern Sie gezielt nach diesen Ereignissen. Suchen Sie nach Öffnungen und Klicks? Auch das ist möglich.
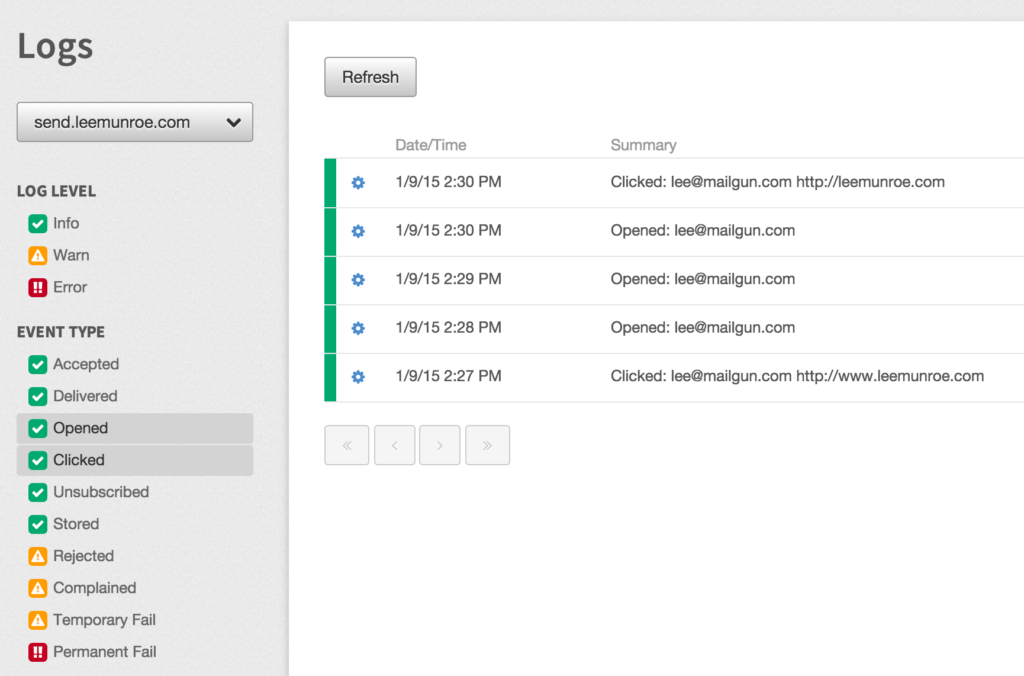
Wir haben auch weiterhin unsere Protokollebenen, die die verschiedenen Ereignistypen basierend auf ihrem Ebenentyp gruppieren.
Volltextsuche
Wir boten schon immer eine leistungsstarke Volltextsuche, die auf ElasticSearch basiert. Zur Erinnerung: Zu den durchsuchbaren Feldern gehören unter anderem:
- Absenderadresse
- Zieladresse
- Empfängeradresse
- Ereignistyp
- Listenname
- Tag-Name
- Anhangsname
- Message-ID
- Betreff
Beispiele für Suchanfragen:
- foo bar findet Feldwerte, die sowohl den Begriff „foo“ als auch den Begriff „bar“ enthalten.
- foo AND bar entspricht dem obigen Beispiel.
- foo OR bar findet Feldwerte, die entweder den Begriff „foo“ oder den Begriff „bar“ enthalten.
- „foo bar“ (mit Anführungszeichen) findet Feldwerte, die wörtlich „foo bar“ enthalten.
- @example.com findet alle Absender-, Ziel- und Empfängeradressen mit @example.com
Viel Spaß beim Versenden.
