Product
TLS-Grundlagen: Was ist die TLS-Verbindungssteuerung?

Was würden Sie über eine sichere Leitung besprechen? Irgendwelche James-Bond-Pläne?
Wahrscheinlich tun Sie eher etwas Alltägliches, wie die Planung Ihres nächsten Meetings oder Online-Shopping. Ob Sie sich dessen bewusst sind oder nicht, die Verschlüsselung ist bereits Teil Ihrer E-Mail-Kommunikation, und jede E-Mail, die Sie versenden, ist im Grunde wie ein Chat über eine sichere Leitung.
Obwohl es eine Vielzahl von Verschlüsselungsprotokollen gibt, haben die meisten E-Mail-Clients, wie Gmail, die Verschlüsselung per Transport Layer Security (TLS) zu einem wesentlichen Bestandteil ihrer Protokolle gemacht. Aber was ist TLS, und warum ist es für Manager von E-Mail-Kampagnen wichtig, ihre TLS-Verbindungssteuerung zu optimieren? Genau das sehen wir uns jetzt an.
Warum muss ich meine E-Mails verschlüsseln?
Beginnen wir mit einigen Grundlagen. Sie wissen wahrscheinlich, dass der Versand ohne Verschlüsselung riskant ist. Aber was könnte tatsächlich passieren, wenn Ihre Nachricht nicht verschlüsselt wäre? Hier sind einige häufige Cybersicherheitsprobleme, mit denen Sie konfrontiert wären, wenn Sie E-Mails ohne Verschlüsselung versenden und empfangen würden:
- Nachrichtenmanipulation: Die Verschlüsselung schützt die Übertragung sicherer Daten und ermöglicht es dem Empfänger, zu erkennen, ob die Nachricht während der Übertragung verändert wurde.
- Lauschangriffe: Dritte können Ihre E-Mails abfangen und lesen, während sie das Netzwerk durchqueren. Ohne Verschlüsselung gäbe es keinen Datenschutz. Technisch ausgedrückt verhindert dies Man-in-the-Middle-Angriffe.
- Verletzung des Datenschutzes: Unverschlüsselte E-Mails übertragen auch sensible Informationen wie Ihre IP-Adresse, Ihre Stadt oder sogar Ihre Straßenadresse, was ebenfalls Ihren Datenschutz gefährden könnte.
- Identitätsdiebstahl: Hacker könnten potenziell Ihre Anmeldedaten abfangen, wenn Sie nicht über eine verschlüsselte Verbindung auf Ihren E-Mail-Server oder Ihre Website zugreifen.
Im Folgenden erfahren wir mehr über TLS und wie Sie es in Ihre E-Mail-Routine integrieren.
Was ist TLS und warum ist es wichtig?
TLS ist ein kryptografisches Protokoll, das die Ende-zu-Ende-Sicherheit von Daten gewährleistet, die zwischen Webanwendungen und Webservern über das Internet gesendet werden. Es verschlüsselt die Verbindung, über die Daten im Internet gesendet werden, und verhindert, dass Dritte Ihre Daten wie Passwörter, Kreditkartennummern und persönliche Korrespondenz einsehen können. Kurz gesagt, der Versand einer Nachricht über das TLS-Protokoll ist, als würde man offen über eine gesicherte Telefonleitung sprechen.
Bevor wir uns ansehen, was genau TLS ist, beginnen wir mit einem kurzen Geschichtskurs.
Die Internet Engineering Task Force (IETF) definierte TLS 1.0 im Jahr 1999. Zuvor war die Secure Socket Layer (SSL) das Standard-Verschlüsselungsprotokoll für das Internet. Derzeit bedeuten SSL-Zertifikate lediglich, dass eine bestimmte Website eine Art kryptografisches Protokoll verwendet, um ihre Eigentümerschaft an der Domain zu verifizieren – eine Rolle, die TLS erfüllt. Tatsächlich sollte das SSL-Zertifikat treffender als TLS-Zertifikat bezeichnet werden, da es TLS und nicht SSL verwendet.
Keine Sorge – das von modernen Systemen verwendete TLS stammt nicht wirklich aus dem Jahr 1999. Die TLS-Versionen 1.0 und 1.1 wurden 2020 als veraltet eingestuft und werden von den meisten E-Mail-Service-Providern nicht mehr verwendet. Heute ist TLS 1.3 die aktuelle Protokollversion, und TLS 1.2 wird weiterhin unterstützt.
Was ist der Unterschied zwischen TLS, SSL und HTTP?
TLS ist das Verschlüsselungsprotokoll zur Sicherung des größten Teils des Internets, und es ist leicht zu erkennen, welche Websites konform sind und welche nicht. Werfen Sie einen Blick auf die URL für diesen Artikel und achten Sie darauf, wie sie mit „https“ beginnt und ein geschlossenes graues Vorhängeschloss-Symbol hat. Verbindungen, die durch TLS gesichert sind, erhalten das Label Hypertext Transfer Protocol Secure (HTTPS) anstelle von nur HTTP.
Was sind die drei wichtigsten Dinge, die das TLS-Protokoll ermöglicht?
Abgesehen von der alten Geschichte ist TLS wichtig, weil das Protokoll drei Hauptdinge ermöglicht:
- Verschlüsselung: TLS sichert die Daten in Ihren E-Mails vor Dritten.
- Authentifizierung: TLS authentifiziert den Server (und optional den Client), von dem eine Nachricht gesendet wird.
- Integrität: TLS verifiziert die Datenintegrität, um sicherzustellen, dass sie frei von Fälschungen und Manipulationen sind.
All diese Elemente arbeiten zusammen, um eine sichere Ende-zu-Ende-E-Mail-Erfahrung für Sie und Ihre Abonnenten zu gewährleisten.
Warum sollten Unternehmen das TLS-Protokoll nutzen, und welche verschiedenen Stufen von SSL/TLS-Sicherheitszertifizierungen gibt es?
Ständige Wachsamkeit ist der Schlüssel zur Verhinderung von Datenschutzverletzungen und anderen Cybersicherheitsangriffen. Nutzen Sie die TLS-Verschlüsselung, um die Datensicherheit Ihres Unternehmens im Internet, in E-Mail-Marketing-Kampagnen und in Transaktions-E-Mails zu stärken. Die meisten Browser geben zudem eine Warnung an Nutzer aus, wenn Ihre Website oder E-Mail-Kommunikation nicht sicher ist, was zu geringerem Web-Traffic führen und Ihre Marke weniger seriös erscheinen lassen könnte.
Obwohl TLS eine angemessene Sicherheit für die Kommunikation bietet, benötigt Ihr Unternehmen möglicherweise eine erweiterte Authentifizierung, um einen erhöhten Schutz für sensible Daten zu gewährleisten. In diesen Fällen kann sich Ihr Unternehmen für TLS/SSL-Authentifizierungszertifikate auf Unternehmensebene entscheiden, die in den folgenden drei Sicherheitsstufen erhältlich sind:
- Zertifikate zur Domain-Validierung: Dies ist das grundlegendste TLS/SSL-Zertifikat, bei dem Sie nachweisen müssen, dass Sie den von Ihnen angegebenen Domain-Namen kontrollieren. Beachten Sie, dass das Zertifikat zur Domain-Validierung weder Ihre Identität noch die Ihres Unternehmens bestätigt.
- Zertifikate zur Organisationsvalidierung: Dieses Zertifikat baut auf dem Zertifikat zur Domain-Validierung auf. Es erfordert nicht nur den Nachweis, dass Sie den angegebenen Domain-Namen kontrollieren, sondern auch, dass Ihr Unternehmen rechtmäßig als Geschäft angemeldet ist. Wir empfehlen dies für öffentlich zugängliche Websites, die Daten von Ihren Nutzern sammeln.
- Erweiterte Validierungszertifikate: Dies ist das sicherste TLS/SSL-Zertifikat. Zusätzlich zum Nachweis der Eigentümerschaft Ihres Domain-Namens und der rechtmäßigen Existenz Ihres Unternehmens umfassen diese Zertifikate weitere Verifizierungsschritte, die darauf abzielen, Daten vor Manipulationen zu schützen.
Was ist der TLS-Handshake und wie funktioniert er?
Da wir nun wissen, was TLS ist, sehen wir uns genauer an, wie das TLS-Protokoll funktioniert, um Ihre Online-Kommunikation zu sichern.
Modernes TLS, einschließlich der Versionen 1.2 und 1.3, verwendet zwei Arten der Kryptografie, um eine hohe Leistung bei zuverlässiger Sicherheit aufrechtzuerhalten:
- Symmetrische Kryptografie: Diese verschlüsselt Daten mit einem geheimen Schlüssel, der sowohl mit dem Absender als auch mit dem Empfänger geteilt wurde. Beachten Sie, dass dieser geheime Schlüssel eine Länge von mindestens 128 Bit haben sollte.
- Asymmetrische Kryptografie: Diese verschlüsselt Daten mit Schlüsselpaaren, die aus einem privaten und einem öffentlichen Schlüssel bestehen. Die asymmetrische Kryptografie ist sicherer als die bloße Verwendung eines geheimen Schlüssels, erfordert jedoch auch eine größere Bandbreite, da die empfohlene Mindestschlüssellänge 1024 Bit beträgt.
TLS verwendet die asymmetrische Verschlüsselung, um eine sichere Sitzung zwischen einem Client und einem Server aufzubauen. Anschließend nutzt es die symmetrische Verschlüsselung, um Daten innerhalb der gesicherten Sitzung auszutauschen. Dieser Vorgang wird als TLS-Handshake definiert: der Prozess, durch den die Kommunikation zwischen einem Client und einem Server aufgebaut und festgelegt wird.
Mit anderen Worten, der TLS-Handshake-Prozess ist eine Aushandlung zwischen dem E-Mail-Client oder Webbrowser, der Ihre Nachricht sendet, und dem Webserver, mit dem er interagiert. Beide erkennen einander an, authentifizieren ihre jeweiligen Identitäten, legen Verschlüsselungsalgorithmen fest und einigen sich auf sichere Sitzungsschlüssel.
So funktioniert ein TLS 1.3-Handshake:
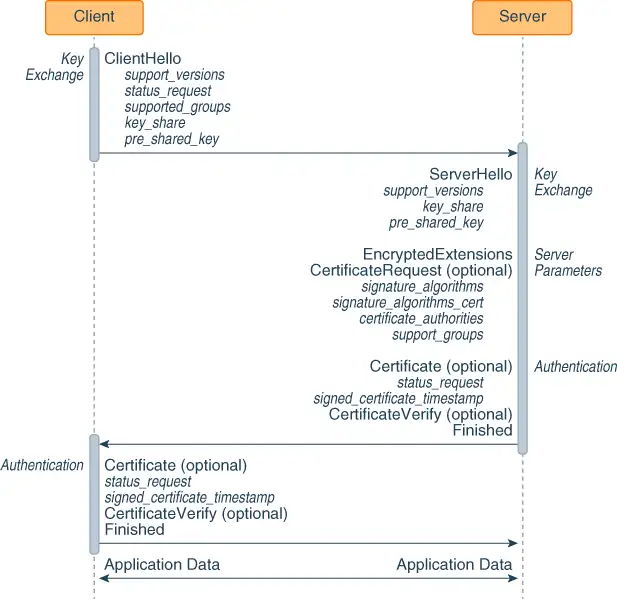
- Der Client stellt den Kontakt zum Server mit einer „Client Hello“-Nachricht her. Diese Nachricht weist den Server auf die TLS-Version des Clients hin, um die Kompatibilität zu prüfen. Sie teilt zudem einen Schlüssel und die Cipher Suites des Clients. Von da an wird der Schlüssel verwendet, um Nachrichten zu verschlüsseln und zu entschlüsseln.
- Der Server antwortet auf die Nachricht und den geteilten Schlüssel des Clients mit einer „Server Hello“-Nachricht. Diese Nachricht teilt als Antwort einen Schlüssel und gibt die vom Server unterstützten Versionen an. Der Server kann auch ein TLS/SSL-Zertifikat anfordern und verifiziert dieses.
- Der Client empfängt das Zertifikat und verifiziert es, wodurch der clientseitige Teil des TLS-Handshakes abgeschlossen wird.
Nun kann der Client mithilfe eines HTTP-Protokolls mit dem Server kommunizieren.
Wie passe ich E-Mail-Verbindungseinstellungen mit Mailgun an?
Mailgun implementiert standardmäßig ein opportunistisches TLS. Wann immer wir eine Verbindung zu einem Mail Exchange (MX)-Server herstellen, versuchen wir zunächst, ein Upgrade der Verbindung auf eine TLS-Verbindung vorzunehmen, um Ihre Nachrichten zuzustellen. Wenn dies jedoch nicht angeboten wird oder beim Herstellen der Verbindung ein Fehler auftritt (wie beispielsweise ein ungültiges Zertifikat), verwenden wir stattdessen eine Klartext-SMTP-Verbindung .
Wir haben zudem Möglichkeiten für Sie implementiert, Ihre Verbindungseinstellungen für die Nachrichtenzustellung anzupassen, indem wir:
- Ein neues Flag bereitstellen, um sicherzustellen, dass Nachrichten nur über eine TLS-Verbindung zugestellt werden.
- Ihnen ermöglichen, die Zertifikatsverifizierung zu aktivieren oder zu deaktivieren.
- Den MX-Server, an den wir die Nachricht zugestellt haben, den TLS-Status der Verbindung und ob wir das Zertifikat während der Zustellung verifiziert haben, in unseren Logs offenlegen.
Gehen wir im Folgenden auf jeden dieser Punkte ein.
Wie stelle ich sicher, dass Nachrichten über eine TLS-Verbindung zugestellt werden?
Wir haben ein neues Flag bereitgestellt – require tls –, das es Ihnen ermöglicht, zu steuern, wie Ihre Nachrichten zugestellt werden. Setzen Sie dieses Flag auf True, um vorauszusetzen, dass die Nachricht über eine TLS-Verbindung gesendet werden muss. Wenn keine TLS-Verbindung hergestellt werden kann, stellt Mailgun die Nachricht nicht zu.
Der Standardwert für require tls ist False. Das bedeutet, dass wir versuchen werden, eine TLS-Verbindung zu verwenden, Ihre E-Mail aber dennoch über eine Klartext-SMTP-Verbindung zustellen, falls wir TLS nicht nutzen können.
Wie aktiviere oder deaktiviere ich die Zertifikatsverifizierung?
Das neue Flag skip verification ermöglicht es Ihnen, die Zertifikats- und Hostnamen-Verifizierung zu aktivieren oder zu deaktivieren. Wenn es auf True gesetzt ist, verifiziert Mailgun weder das Zertifikat noch den Hostnamen beim Versuch, eine TLS-Verbindung herzustellen. Stattdessen akzeptiert Mailgun während der Zustellung jedes Zertifikat.
Standardmäßig ist skip verification auf False gesetzt, was bedeutet, dass wir versuchen, das Zertifikat zu verifizieren. Gelingt dies nicht, wird keine TLS-Verbindung hergestellt.
Wie sehe ich die Details darüber, wie meine E-Mail zugestellt wurde?
Wir haben drei zusätzliche Flags in unseren Logs bereitgestellt, die Einblick geben, wie Ihre E-Mail zugestellt wurde. Navigieren Sie zunächst zum Dokument delivery-status. Suchen Sie dann nach den folgenden Flags:
tls: Dieses Flag gibt an, ob wir eine TLS-Verbindung verwendet haben, um Ihre Nachricht zuzustellen.certificate-verified: Dieses Flag gibt an, ob wir das Zertifikat bei der Zustellung Ihrer Nachricht verifiziert haben.mx-host: Dies gibt den MX-Server an, mit dem wir uns verbunden haben, um Ihre Nachricht zuzustellen.
Was sind einige Beispiele für das Senden von E-Mails mit benutzerdefinierten Verbindungseinstellungen in Mailgun?
Wenden wir die oben genannten Flags in der Praxis an. In diesem Abschnitt gehen wir Beispiele für das Senden von E-Mails mit benutzerdefinierten Verbindungseinstellungen in Mailgun durch, einschließlich:
- Das Senden einer einzelnen Nachricht mit benutzerdefinierten Verbindungen.
- Das Konfigurieren einer gesamten Absenderdomain zur Zustellung von Nachrichten mit benutzerdefinierten Verbindungen.
- Das Überprüfen Ihrer Konfiguration.
Wie sende ich eine einzelne E-Mail mit benutzerdefinierten Verbindungseinstellungen?
Wenn Sie eine einzelne Nachricht mit benutzerdefinierten Verbindungseinstellungen zustellen möchten, können Sie den folgenden Code verwenden:
                                    curl -sk --user 'api:API_KEY'
    https://api.mailgun.net/v3/DOMAIN_NAME/messages
    -F from='foo@example.com'
    -F to='bar@example.com'
    -F subject='Hello'
    -F text='Testing some Mailgun awesomness!'
    -F o:require-tls='false'
    -F o:skip-verification='true'
Wie konfiguriere ich eine Absenderdomain, um E-Mails mit benutzerdefinierten Verbindungseinstellungen zuzustellen?
Wenn Sie eine gesamte Absenderdomain so konfigurieren möchten, dass Nachrichten auf eine bestimmte Weise zugestellt werden, sehen Sie sich den folgenden Code an:
                                    curl -sk --user 'api:API_KEY'
    -X PUT https://api.mailgun.net/v3/domains/DOMAIN_NAME/connection
    -F require_tls='false'
    -F skip_verification='true'
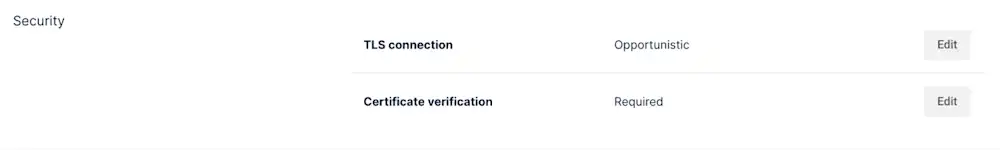
Alternativ können Sie Ihre Domain-Einstellungen für eine bestimmte Domain auch über das Mailgun-Control-Panel ändern. Navigieren Sie dazu zu Ihrem Sende-Tab und scrollen Sie nach unten zu den `domain settings`. Von dort aus können Sie Ihre TLS-Einstellungen im Abschnitt `security` ändern.
Wie kann ich meine benutzerdefinierte Verbindungskonfiguration überprüfen?
Haben Sie Sorge, dass Sie einen Fehler gemacht haben? Mit dem folgenden Code können Sie überprüfen, ob Ihre Konfiguration korrekt war:
                                    curl -sk --user 'api:API_KEY'
    -X GET https://api.mailgun.net/v3/domains/DOMAIN_NAME/connection
Zusammenfassung
Und das war’s. Wir haben gelernt, wie das TLS-Protokoll funktioniert und welche Möglichkeiten es gibt, Ihre Verbindungseinstellungen mit Mailgun anzupassen.
Wenn Sie mehr erfahren möchten, lesen Sie unsere Dokumentation hier, oder registrieren Sie sich für ein kostenlose Testversion.
