Deliverability
Fünf Warnzeichen für Phishing-E-Mails

Falls Sie den Verdacht haben, eine Phishing-E-Mail im Namen von Mailgun erhalten zu haben, leiten Sie die Kopfzeilen der E-Mail bitte an abuse@mailgun.com weiter.
Wenn Sie eine E-Mail von einem bekannten Unternehmen erhalten, gehen Sie davon aus, dass die Nachricht echt ist. Warum sollte sie das auch nicht sein? Leider sind Betrüger inzwischen besonders geschickt darin, Menschen zu täuschen. Aufgrund dieser Phishing-Versuche müssen Sie heutzutage jede E-Mail zum Zurücksetzen von Passwörtern oder Aktualisieren von Abrechnungsdaten genau prüfen. Doch nicht nur das Phishing entwickelt sich weiter, sondern auch unsere detektivischen Fähigkeiten. Lesen Sie in diesem Blogbeitrag, welches die fünf wichtigsten Warnzeichen für Phishing sind, und erfahren Sie, wie Sie diese Gefahren selbst erkennen.
Was sind Phishing-E-Mails?
Phishing-Angriffe sind E-Mails, die legitime Unternehmen imitieren, um an Ihre persönlichen Daten zu gelangen. Diese E-Mails führen zu einer betrügerischen Landingpage, die Sie auffordert, persönliche Daten wie Ihre Anmeldedaten oder Sozialversicherungsnummer einzugeben, um diese Informationen abzugreifen.
Noch vor ein paar Jahren waren diese Phishing-Versuche leichter zu erkennen. Schlechte Grammatik, fehlerhafte E-Mail-Vorlagen und veraltete Logos gehörten zu den typischsten Anzeichen einer Phishing-E-Mail. Spammer haben jedoch gemerkt, dass sie raffinierter vorgehen und überzeugendere Phishing-E-Mails erstellen müssen. Sehen Sie sich diese E-Mail-Nachricht an:
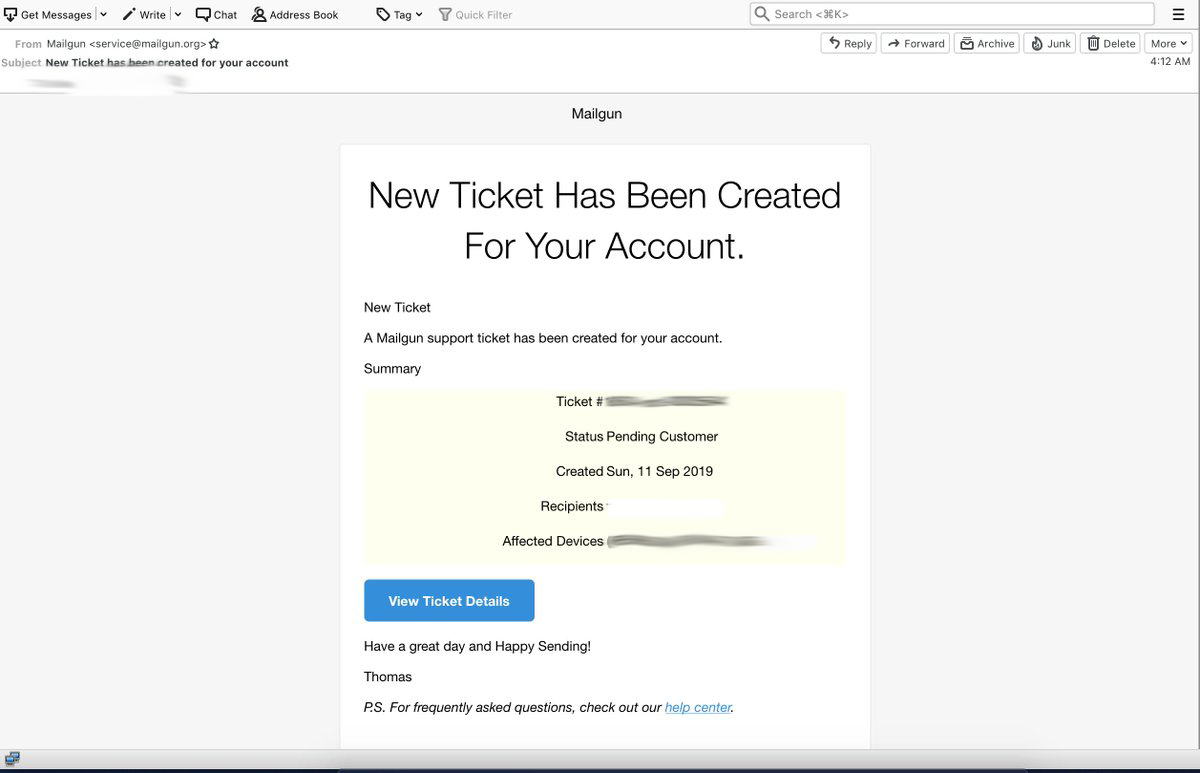
Ziemlich überzeugend, oder? Aber es kommt noch schlimmer. Dies ist die Landingpage, zu der Sie beim Klicken auf den Link weitergeleitet werden:
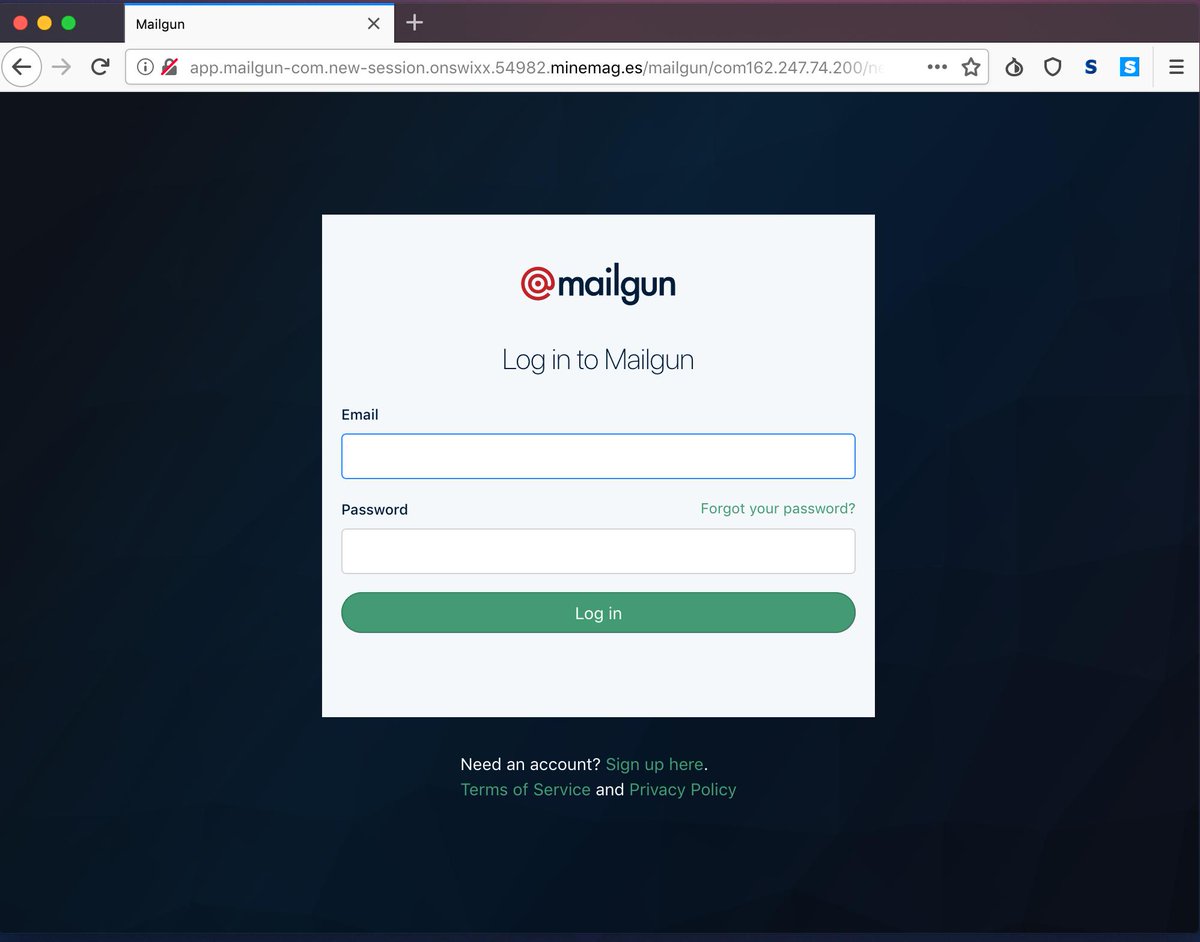
Damit lässt sich fast jeder täuschen und in dem Glauben lassen, dass die erhaltene E-Mail legitim ist. Selbst die klügsten Köpfe haben mal einen schlechten Tag und fallen auf eine solche E-Mail herein. Vor allem dann, wenn die Betrüger ein vertrauenswürdiges Unternehmen gut imitieren. Sobald Spammer Ihre Anmeldedaten haben, können Sie durch die Kompromittierung den Zugriff auf Ihr Konto verlieren.
Fünf häufige Anzeichen eines ausgefeilten Phishing-Versuchs
Manchmal reicht es nicht, nur auf Rechtschreib- und Formatierungsfehler zu achten. Wenn es Spammer wirklich ernst meinen, tun sie alles, um die gesendete E-Mail echt wirken zu lassen. Die oben gezeigte E-Mail sieht beispielsweise so aus, als käme sie von Mailgun. Die Formatierung der E-Mail ist zwar etwas unsauber, aber das größte Warnzeichen ist die Absenderadresse. Wir als Unternehmen wissen, dass wir keine `service@mailgun.org`-Adresse haben, doch diese Information ist nicht allen bekannt.
Kopfzeilen der Nachricht
Stattdessen empfehlen wir Ihnen, einen Blick auf die Kopfzeilen der Nachricht zu werfen. Diese Kopfzeilen verraten Ihnen jedes Detail einer Nachricht, einschließlich der Information, von wem und woher sie tatsächlich stammt. Meist finden Sie die Kopfzeilen, indem Sie die Optionen `more` einer Nachricht aufrufen und dort auf `show original` klicken. Daraufhin werden Ihnen die Kopfzeilen angezeigt.
Für manche ist das Lesen von Kopfzeilen selbstverständlich. Wer sich jedoch nicht den ganzen Tag mit Phishing- und Spam-Versuchen beschäftigt, nutzt am besten Tools wie MXToolBox um die Kopfzeilen analysieren zu lassen. Wenn die Nachricht nicht über die richtige Authentifizierung wie beispielsweise DKIM verfügt, stammt sie nicht vom echten Absender.
Landingpage-URL
Die URL der Landingpage, zu der die E-Mail Sie führt, verrät immer einen Phishing-Versuch. Das obige Beispiel ist etwas trickreich, da der Anfang der URL ziemlich legitim aussieht. Es wird versucht, Sie mit `mailgun-com,` zu täuschen. Die Betrüger hoffen, dass Sie übersehen, dass es sich nicht um unsere Website handelt. Wem das noch nicht reicht: Auch der Rest der URL ist genauso gefälscht. Überprüfen Sie immer sorgfältig die URL, wenn Sie eine Nachricht erhalten, in der nach persönlichen Kontaktinformationen gefragt wird.
Gefühl der Dringlichkeit
Ein Grund für den Erfolg von Phishing-Angriffen ist, dass sie das Bedürfnis der Menschen ausnutzen, ein Problem zu lösen. Dabei wird ein falsches Gefühl der Dringlichkeit erzeugt, etwa durch Aussagen wie „Ihr Konto wird in 24 Stunden geschlossen\“, „Ihre Angaben sind falsch\“ oder „Wir haben ungewöhnliche Aktivitäten festgestellt, und Ihr Konto ist in Gefahr\“.
Phishing-E-Mails, die ein Gefühl der Dringlichkeit erzeugen, fordern Sie zu sofortigem Handeln auf. Das kann das Öffnen eines Links, die Eingabe von Kreditkartendaten oder das Herunterladen einer bösartigen Datei oder eines Anhangs sein.
Links und Anhänge
Um an Ihre sensiblen Informationen und persönlichen Daten zu gelangen, müssen Cyberkriminelle Sie dazu bringen, diese preiszugeben. Wir haben Ihnen unser Landingpage-Beispiel gezeigt. Eine andere Methode besteht darin, Sie zum Herunterladen von Malware auf Ihren Computer zu bewegen. Dadurch erhalten Betrüger Zugriff und stehlen Ihre Daten auf eine andere Weise. Achten Sie auf Formulierungen wie „Ihre Rechnung herunterladen\“ oder „Klicken Sie auf diesen Link, um zu bezahlen\“ , die Sie zum Klicken auf einen verdächtigen Link auffordern.
Seltsame Formulierungen
Auch wenn Phishing-Versuche immer ausgefeilter werden, sind schlechte Grammatik und seltsame Formulierungen weiterhin Anzeichen für eine Spam-E-Mail. Hier sind einige Beispiele:
- Sehr geehrter Kudne
- Wir können Ihnen viel bessere Lösungen anbieten
- Wichtige Nachricht fon Ihrer Bank
Rechtschreibfehler und Satzbau sind zwar ein klares Indiz, aber dieser Punkt steht aus einem bestimmten Grund am Ende unserer Liste: KI kann zum Verfassen dieser Betrugs-E-Mails verwendet werden. Da weitverbreitete Tools für generative KI wie ChatGPT relativ neu sind, haben wir die vollen Auswirkungen auf die Welt des Phishings noch nicht gesehen. Dabei darf man nicht vergessen, dass Betrüger nicht alles fälschen können. Daher ist es Ihre beste Verteidigung, URLs, Domainnamen und Absenderadressen genau zu prüfen und verdächtige E-Mails direkt bei dem imitierten Unternehmen zu verifizieren.
Was können Sie sonst noch tun?
Neben der Wachsamkeit gegenüber Phishing-Versuchen gibt es einige zusätzliche Maßnahmen, mit denen Sie sich und Ihre Daten schützen. Stellen Sie zunächst sicher, dass für jedes Ihrer Konten 2FA aktiviert ist. Diese zusätzliche Sicherheitsmaßnahme erschwert es Spammern erheblich, auf Ihre Informationen zuzugreifen. Nutzen Sie Passwortgeneratoren und Passwort-Manager, um Ihre Passwörter regelmäßig zu aktualisieren, falls Sie Ihre Anmeldedaten einmal schnell ändern müssen.
Darüber hinaus ist es unerlässlich, dass Sie das imitierte Unternehmen sowie den ESP informieren, von dem die Phishing-E-Mail stammt. Sobald diese über die Situation informiert sind, können das betroffene Unternehmen und der ESP die Reichweite der Spammer eindämmen, die diese Nachrichten versenden.
Falls Sie den Verdacht haben, Phishing-Versuche erhalten zu haben, die scheinbar von Mailgun stammen, senden Sie die Kopfzeilen der Nachricht bitte an abuse@mailgun.com. Wir kümmern uns um den Rest.
