Deliverability
5 signaux d’alerte des emails d’hameçonnage

Si vous pensez avoir reçu un email d’hameçonnage usurpant l’identité de Mailgun, veuillez envoyer les en-têtes de l’email à abuse@mailgun.com.
Lorsque vous recevez un email d’une entreprise que vous reconnaissez, vous supposez que le message est légitime. Après tout, pourquoi ne le serait-il pas ? Malheureusement, les escrocs sont devenus particulièrement doués pour vous piéger. Désormais, en raison de ces tentatives d’hameçonnage, vous devez vous méfier de chaque email vous demandant de réinitialiser un mot de passe ou de mettre à jour vos informations de facturation. Cependant, à mesure que l’hameçonnage évolue, nos compétences de détective se perfectionnent également. Lisez ce blog dans lequel nous vous présentons les 5 principaux signaux d’alerte de l’hameçonnage et apprenez à les repérer par vous-même.
Qu’est-ce qu’un email d’hameçonnage ?
Les attaques par hameçonnage prennent la forme d’emails conçus pour usurper l’identité d’entreprises légitimes afin d’obtenir vos informations personnelles. Ces emails vous dirigent vers une landing page trompeuse qui vous invite à saisir vos données personnelles, comme vos informations de connexion ou votre numéro de sécurité sociale, dans le but de les collecter.
Il y a quelques années, ces tentatives d’hameçonnage étaient plus faciles à repérer. Une mauvaise grammaire, des modèles d’emails défectueux et des logos obsolètes étaient généralement les signes révélateurs d’un email d’hameçonnage. Les spammeurs ont compris qu’ils devaient faire preuve de plus d’astuce et créer des emails d’hameçonnage plus convaincants. Jetez un œil à ce message :
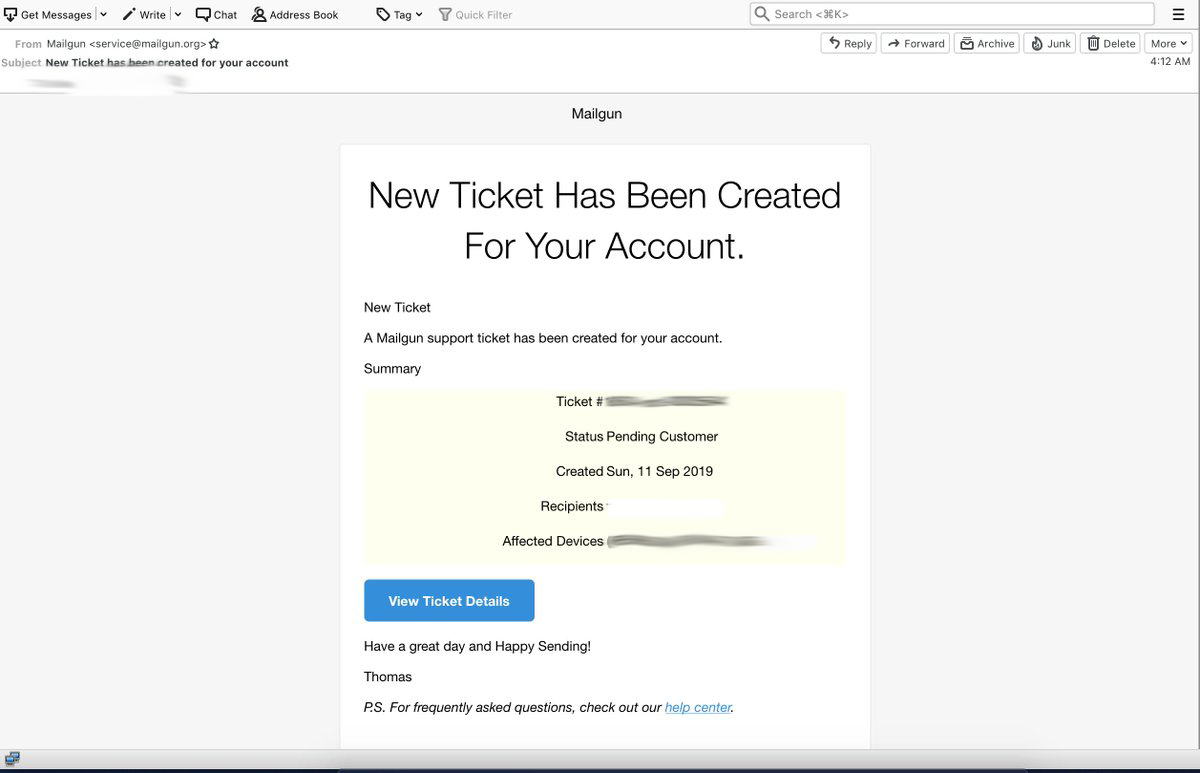
Plutôt convaincant, n’est-ce pas ? Mais attendez, il y a pire. Voici la landing page vers laquelle le lien vous redirige si vous cliquez dessus :
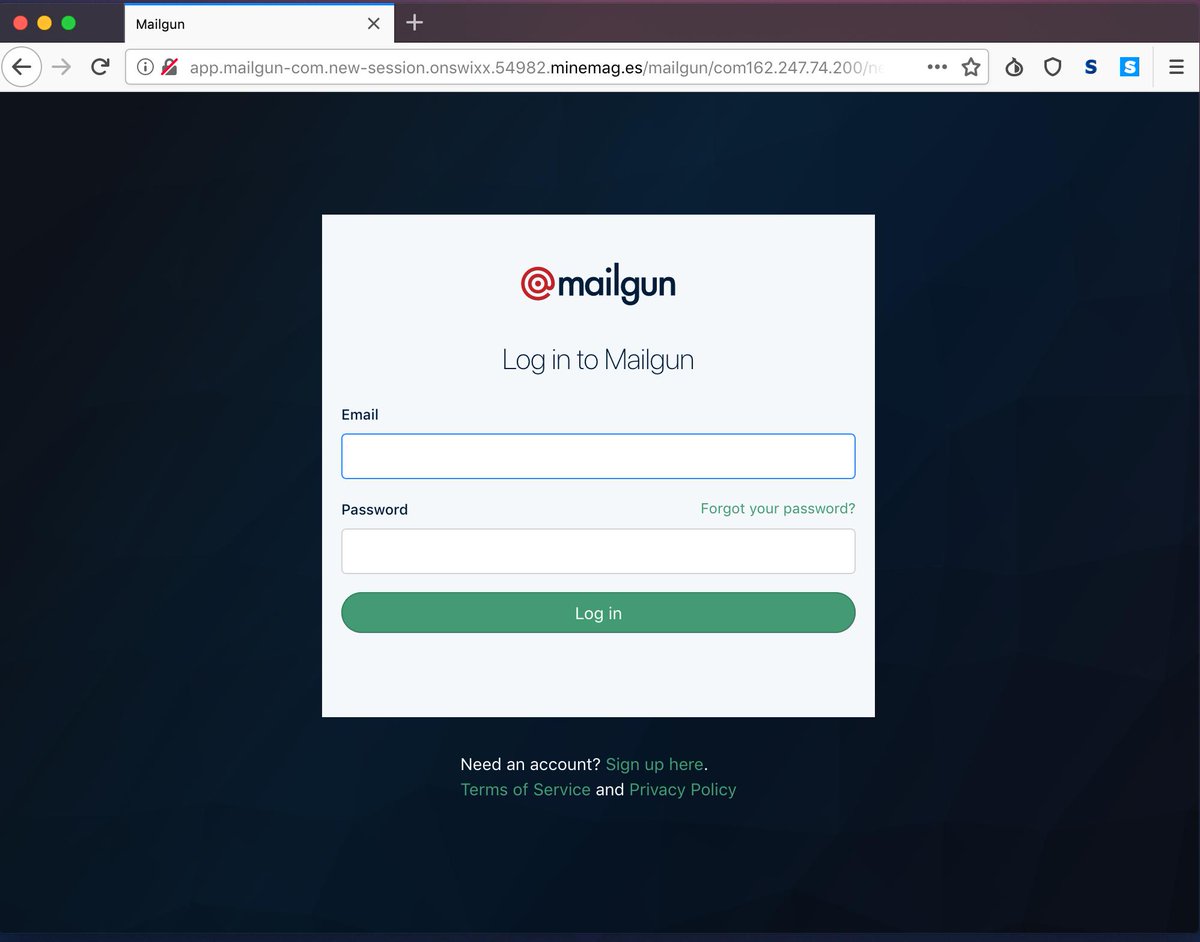
Cela pourrait tromper presque n’importe qui et lui faire croire que l’email reçu est légitime. Même la personne la plus avertie peut avoir une journée sans et se laisser piéger par un tel email, surtout si les escrocs réussissent à usurper l’identité d’une entreprise de confiance de manière convaincante. Désormais, le spammeur possède vos identifiants de connexion et vous risquez de ne plus pouvoir accéder à votre compte suite à cette compromission.
5 signes courants d’une tentative d’hameçonnage sophistiquée
Parfois, il ne suffit pas de traquer les fautes d’orthographe ou les erreurs de formatage. Si le spammeur s’investit réellement dans son escroquerie, il fera tout le nécessaire pour que l’email qu’il vous envoie paraisse légitime. Prenez par exemple l’email ci-dessus, on dirait qu’il provient de Mailgun. Le formatage de l’email est un peu inhabituel, mais le signe le plus évident pour nous est l’adresse d’expédition. En tant qu’entreprise, nous savons que nous n’avons pas d’adresse `service@mailgun.org`, mais cette information n’est pas connue de tous.
En-têtes du message
Nous vous conseillons plutôt d’examiner les en-têtes du message. Ces en-têtes vous livreront les moindres détails d’un message, y compris son véritable expéditeur et sa provenance exacte. Vous pouvez généralement trouver les en-têtes en consultant les `autres` options d’un message, puis en cliquant sur `afficher l’original` pour obtenir ces informations.
Pour certains, la lecture des en-têtes est une seconde nature. Cependant, si vous ne passez pas vos journées à examiner des tentatives d’hameçonnage et de spam, vous pouvez utiliser des outils comme MXToolBox pour analyser les en-têtes à votre place. S’il ne dispose pas des bonnes authentifications en place, comme un enregistrement DKIM lié au message, cela signifie qu’il ne provient pas du véritable expéditeur.
URL de la landing page
L’URL de la landing page vers laquelle l’email vous redirige trahira toujours une tentative d’hameçonnage. L’exemple ci-dessus est un peu trompeur, car le début de l’URL semble tout à fait légitime. Il essaie de vous duper avec `mailgun-com,` en espérant que vous ne remarquerez pas qu’il ne s’agit pas de notre site Web. Si cela ne suffisait pas, le reste de l’URL est tout aussi faux. Assurez-vous de toujours vérifier l’URL lorsque l’on vous envoie un message vous demandant des informations de contact personnelles.
Sentiment d’urgence
Si les attaques par hameçonnage peuvent être si efficaces, c’est en partie parce qu’elles jouent sur votre besoin de résoudre un problème en créant un faux sentiment d’urgence, avec des messages tels que « Votre compte sera fermé dans 24 h », « Vos informations sont incorrectes », « Nous avons remarqué une activité inhabituelle et votre compte est en danger ».
Les emails d’hameçonnage qui créent un sentiment d’urgence exigent de vous une action immédiate. Il peut s’agir de cliquer sur un lien, de saisir vos données de carte de crédit ou de télécharger un fichier ou une pièce jointe malveillante.
Liens et pièces jointes
Afin d’obtenir vos informations sensibles et vos données personnelles, les cybercriminels doivent ruser pour que vous les leur communiquiez. Nous vous avons montré l’exemple de notre landing page, mais une autre méthode consiste à vous convaincre de télécharger un logiciel malveillant sur votre ordinateur. Cela permet aux escrocs d’y accéder et de voler vos données par un autre moyen. Méfiez-vous des expressions comme « télécharger votre facture » ou « cliquez sur ce lien pour payer » qui vous invitent à cliquer sur un lien suspect.
Formulations étranges
Même si les escroqueries par hameçonnage deviennent de plus en plus sophistiquées, une grammaire douteuse et des formulations étranges restent les signes d’un email de spam. Voici quelques exemples :
- Cher cliant
- Nous sommes en mesure de vous offrir de bien meilleures solutions
- Message important de la pat de votre banque
Bien que les fautes d’orthographe et la structure des phrases puissent être des indices évidents, ce point figure en dernier sur notre liste pour une bonne raison : l’IA peut désormais être utilisée pour rédiger ces emails frauduleux. Étant donné que les outils d’IA générative grand public tels que ChatGPT sont relativement récents, nous n’en avons pas encore constaté tous les effets sur le monde de l’hameçonnage. Il est important de garder à l’esprit qu’un escroc ne peut pas tout falsifier. Par conséquent, prêter une attention particulière aux URL, aux noms de domaine, aux adresses d’expédition et valider les emails suspects directement auprès de l’entreprise dont ils usurpent l’identité constituent votre première ligne de défense.
Que pouvez-vous faire d’autre ?
Outre la vigilance face aux tentatives d’hameçonnage, vous pouvez prendre d’autres mesures pour vous protéger et sécuriser vos données. Pour commencer, assurez-vous d’avoir l’authentification à deux facteurs activée sur chacun de vos comptes. Cette mesure de sécurité supplémentaire complique considérablement l’accès des spammeurs à vos informations. Pensez à utiliser des générateurs et des gestionnaires de mots de passe pour les mettre à jour régulièrement, au cas où vous devriez modifier vos identifiants de connexion en urgence.
Au-delà de ça, il est impératif que vous informiez l’entreprise dont l’identité est usurpée ainsi que le service d’emailing d’où provient l’email d’hameçonnage. Une fois informés de la situation, l’entreprise en question et le service d’emailing peuvent intervenir pour limiter la portée des spammeurs à l’origine de ces messages.
Si vous pensez avoir reçu des tentatives d’hameçonnage semblant provenir de Mailgun, veuillez envoyer les en-têtes de votre message à abuse@mailgun.com. Nous prendrons le relais.