Deliverability
5 señales de advertencia de un email de phishing

Si sospechas que has recibido un email de phishing suplantando a Mailgun, envía los encabezados del email a abuse@mailgun.com.
Cuando recibes un email de una empresa que conoces, das por hecho que el mensaje es legítimo; ¿por qué no iba a serlo? Lamentablemente, los estafadores se han vuelto especialmente hábiles a la hora de engañar. Ahora, tienes que cuestionar cualquier restablecimiento de contraseña y actualización de facturación que recibas en tu email debido a estos intentos de phishing. Pero a medida que el phishing evoluciona, también lo hacen nuestras skills de detective. Sigue leyendo este blog, donde analizaremos las 5 principales señales de advertencia de phishing y aprenderás a identificar estas señales de alerta por tu cuenta.
¿Qué son los emails de phishing?
Los ataques de phishing son emails diseñados para suplantar a empresas legítimas y obtener tu información personal. Estos emails llevan a una página de destino engañosa que te pide introducir tus datos personales, como el inicio de sesión o el número de la seguridad social, para recopilar tu información.
Hace unos años, estos intentos de phishing eran más fáciles de detectar. La mala gramática, las plantillas de email rotas y los logotipos obsoletos solían ser las señales más evidentes de un email de phishing. Los spammers se dieron cuenta de que tenían que ser más astutos y crear emails de phishing más convincentes. Fíjate en este mensaje de email:
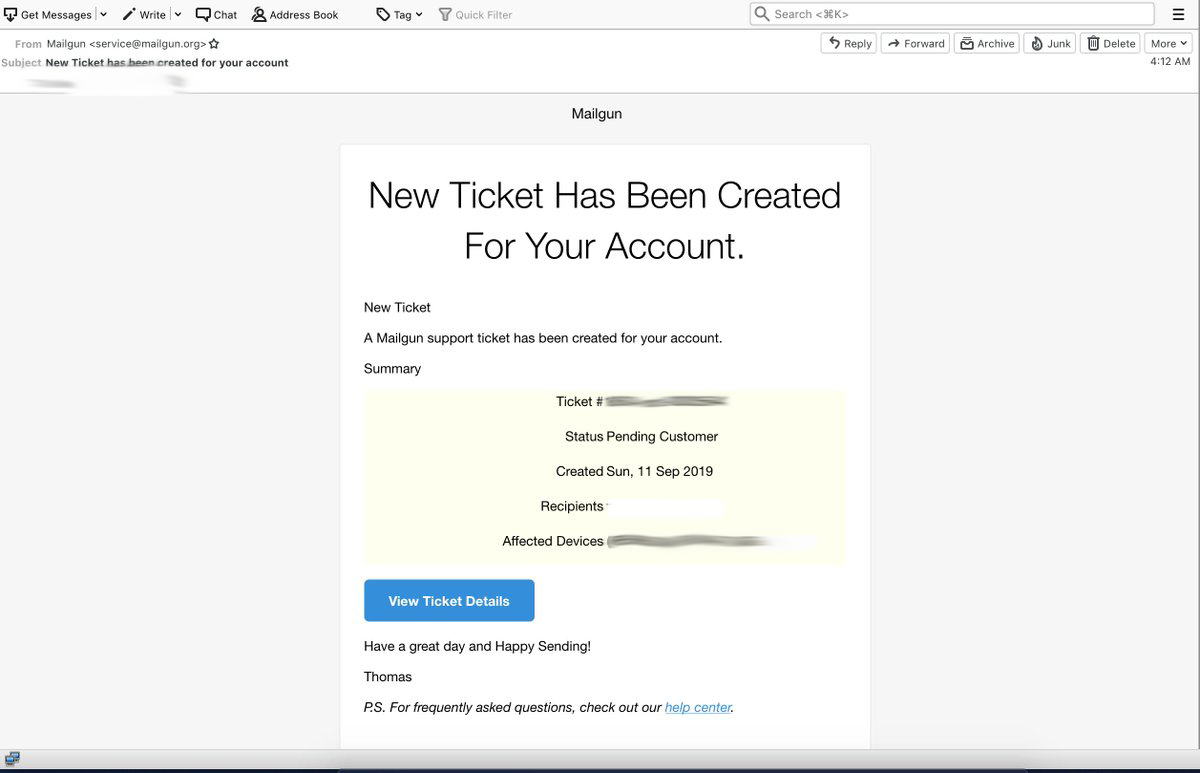
Bastante convincente, ¿verdad? Pero espera, la cosa empeora. Esta es la página de destino a la que te redirige si haces clic en el enlace:
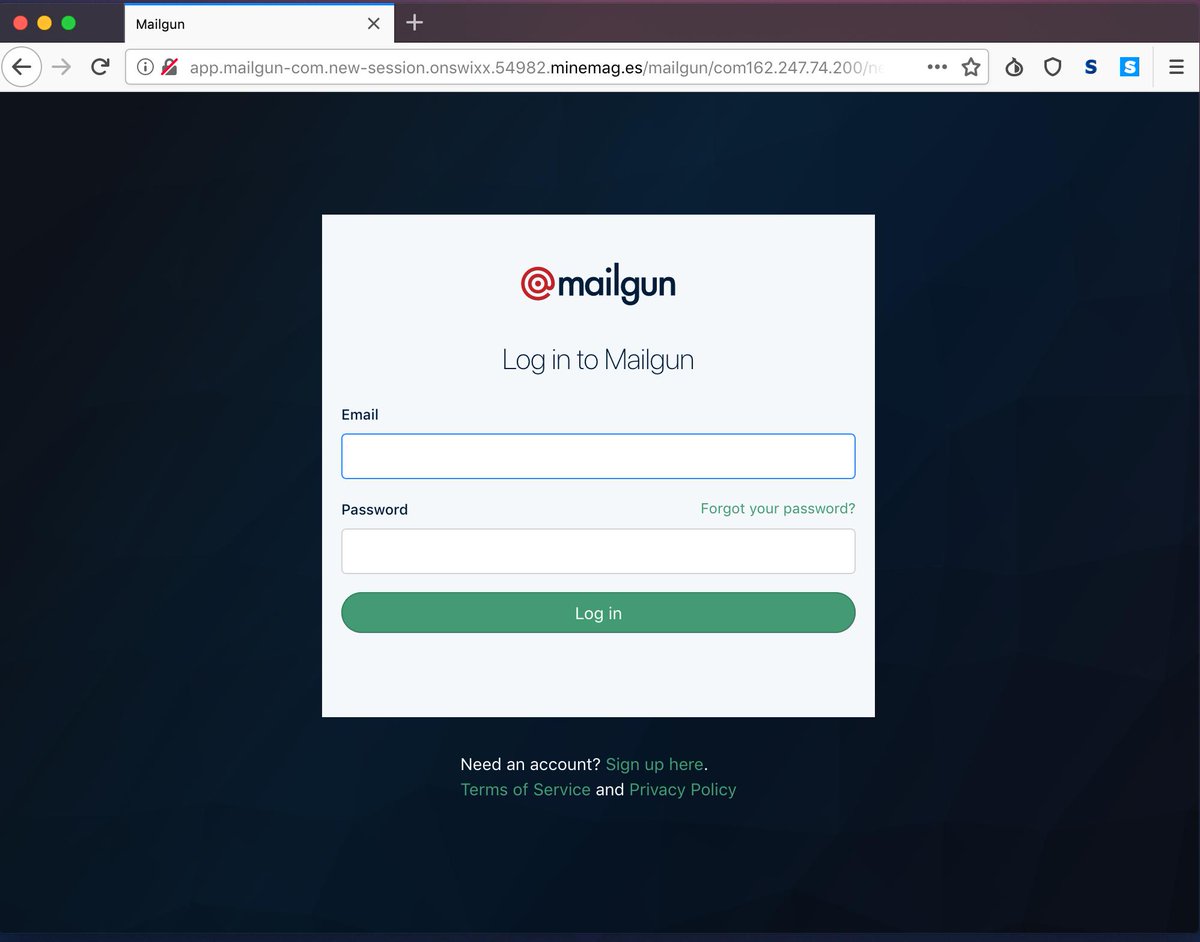
Esto puede engañar a casi cualquier persona y hacerle creer que el email que ha recibido es legítimo. Incluso la persona más inteligente puede tener un mal día y caer en la trampa de un email como este, sobre todo si los estafadores hacen un buen trabajo suplantando a una empresa de confianza. Ahora el spammer tiene tus credenciales de inicio de sesión, y podrías quedarte sin acceso a tu cuenta debido a esta vulneración.
5 señales comunes de un intento de phishing sofisticado
A veces, no basta con buscar faltas de ortografía y errores de formato. Si el spammer se ha tomado la estafa en serio, hará lo que haga falta para que el email que te envía parezca legítimo. Tomemos como ejemplo el email anterior; parece que proviene de Mailgun. El formato del email es un poco raro, pero la señal más evidente que nos llama la atención es la dirección del remitente. Como empresa, sabemos que no tenemos ninguna dirección `service@mailgun.org`, pero no todo el mundo tiene por qué saberlo.
Encabezados del mensaje
En su lugar, te recomendamos que compruebes los encabezados del mensaje. Estos encabezados te darán hasta el último detalle de un mensaje, incluyendo de quién y de dónde procede realmente. Por lo general, puedes encontrar los encabezados en las opciones `more` de un mensaje; al hacer clic en `show original`, verás los encabezados.
Para algunas personas, leer encabezados es algo natural, pero si no te pasas el día detectando intentos de phishing y spam, puedes utilizar herramientas como MXToolBox para analizarlos por ti. Si no tiene las autenticaciones adecuadas implementadas, como DKIM vinculado al mensaje, significa que no procede del remitente real.
URL de la página de destino
La URL de la página de destino a la que te envía el email siempre delatará un intento de phishing. El ejemplo anterior tiene trampa, ya que el principio de la URL parece bastante legítimo. Intenta engañarte con el `mailgun-com,` esperando que pases por alto el hecho de que no es nuestro sitio web. Por si no fuera suficiente, el resto de la URL es igual de falso. Asegúrate siempre de comprobar la URL cada vez que te envíen un mensaje pidiendo información de contacto personal.
Sensación de urgencia
En parte, los ataques de phishing tienen tanto éxito porque juegan con tu necesidad de resolver un problema creando una falsa sensación de urgencia, como “Tu cuenta se cerrará en 24 horas”, “Tu información es incorrecta” o “Hemos detectado una actividad inusual y tu cuenta está en peligro”.
Los emails de phishing que crean una sensación de urgencia te pedirán que pases a la acción de inmediato. Esto puede ser desde seguir un enlace o introducir los datos de una tarjeta de crédito, hasta descargar un archivo o adjunto malicioso.
Enlaces y adjuntos
Para conseguir tu información confidencial y tus datos personales, los ciberdelincuentes tienen que engañarte para que se los entregues. Ya te hemos mostrado el ejemplo de la página de destino, pero otro método es convencerte para que descargues algún tipo de malware en tu ordenador. Esto permite a los estafadores obtener acceso y robar tus datos de otra manera. Presta atención a frases como “descargar tu factura” o “haz clic en este enlace para pagar” que te piden hacer clic en un enlace sospechoso.
Expresiones raras
Aunque las estafas de phishing son cada vez más sofisticadas, la mala gramática y las expresiones raras siguen siendo señales de un email de spam. Aquí tienes algunos ejemplos:
- Estimado clietne
- Somos capaces de ofrecerte soluciones mucho mejores
- Mensaje importante ed tu banco
Aunque los errores ortográficos y la estructura de las oraciones pueden ser una pista definitiva, esto ocupa el último lugar en nuestra lista por una razón: la IA se puede usar para escribir estos emails fraudulentos. Dado que las herramientas de IA generativa de uso generalizado, como ChatGPT son relativamente nuevas, aún no hemos visto todos sus efectos en el mundo del phishing. Es importante recordar que un estafador no puede falsificarlo todo. Por tanto, prestar mucha atención a las URL, los nombres de dominio y la dirección del remitente, así como validar los emails sospechosos directamente con la empresa a la que están suplantando, es tu primera línea de defensa.
¿Qué más puedes hacer?
Aparte de vigilar los intentos de phishing, hay algunas medidas adicionales que puedes tomar para mantener protegidos tus datos y tu seguridad. Para empezar, asegúrate de tener el 2FA habilitado en cada cuenta que tengas. Esta medida de seguridad adicional hace que sea mucho más difícil para los spammers acceder a tu información. Considera la posibilidad de usar generadores y gestores de contraseñas para actualizarlas con regularidad, por si tuvieras que cambiar tus credenciales de inicio de sesión en un apuro.
Más allá de eso, es imperativo que informes a la empresa que está siendo suplantada y al ESP de donde procede el email de phishing. Una vez que estén al tanto de la situación, la empresa en cuestión y el ESP podrán trabajar para mitigar el alcance de los spammers que envían esos mensajes.
Si sospechas que has recibido intentos de phishing que parecen provenir de Mailgun, envía los encabezados del mensaje a abuse@mailgun.com. Nosotros nos encargaremos a partir de ahí.