Deliverability
Cinco sinais de alerta de e-mail de phishing

Se suspeitar que recebeu um e-mail de phishing se passando pelo Mailgun, envie os cabeçalhos do e-mail para abuse@mailgun.com.
Quando você recebe um e-mail de uma empresa conhecida, você presume que a mensagem é legítima. Por que não seria? Infelizmente, golpistas se tornaram muito bons em enganar você. Agora, por causa dessas tentativas de phishing, você acaba tendo que desconfiar de qualquer e-mail de redefinição de senha e de atualização de faturamento que recebe. Mas, à medida que o phishing evolui, nossas skills de investigação também melhoram. Acompanhe este artigo do blog, onde detalhamos os cinco principais sinais de alerta de phishing e aprenda a identificar esses problemas por conta própria.
O que são e-mails de phishing?
Os ataques de phishing são e-mails criados para se passar por empresas legítimas com o objetivo de roubar suas informações pessoais. Esses e-mails direcionam para uma landing page enganosa que pede para você inserir seus dados pessoais, como login ou número de CPF, para coletar essas informações.
Há alguns anos, essas tentativas de phishing eram mais fáceis de identificar. Erros de gramática, modelos de e-mail quebrados e logotipos desatualizados costumavam ser os principais indícios de um e-mail de phishing. As pessoas que enviam spam perceberam que precisavam agir de forma mais astuta e criar e-mails de phishing mais convincentes. Dê uma olhada nesta mensagem de e-mail:
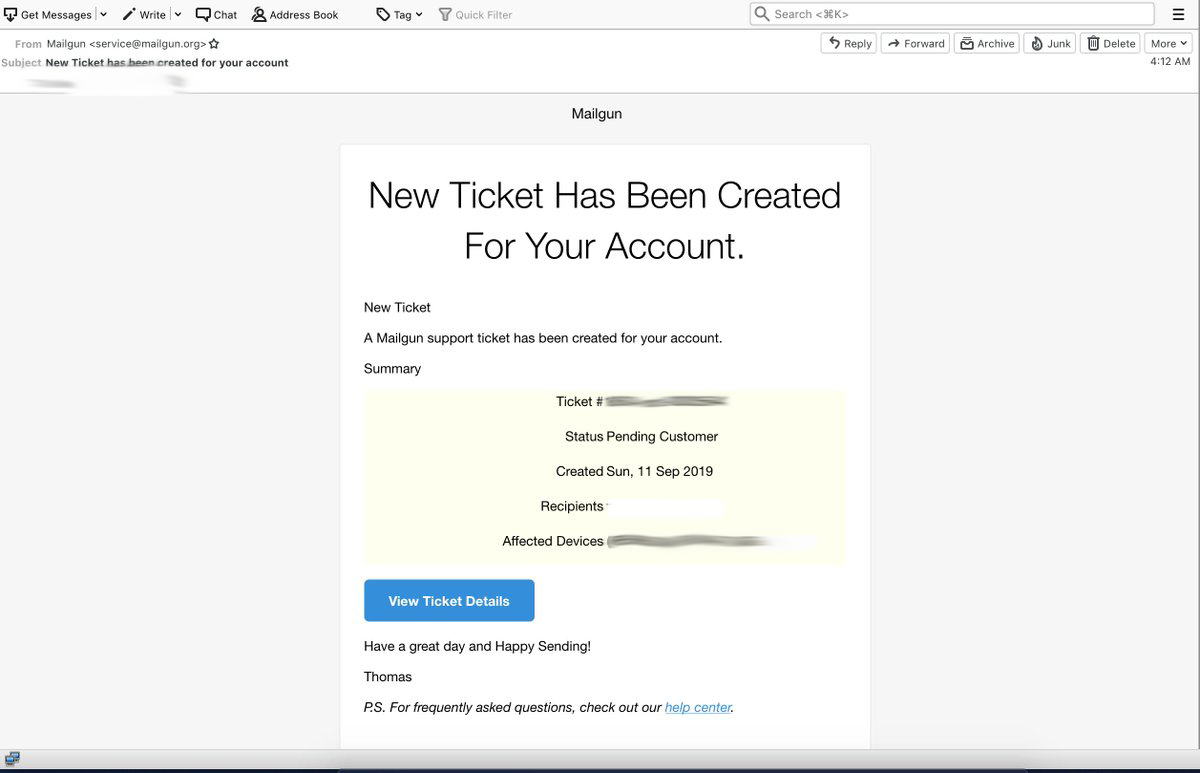
Bem convincente, não é? Mas espere, a situação piora. Esta é a landing page para a qual ele direciona você ao clicar no link:
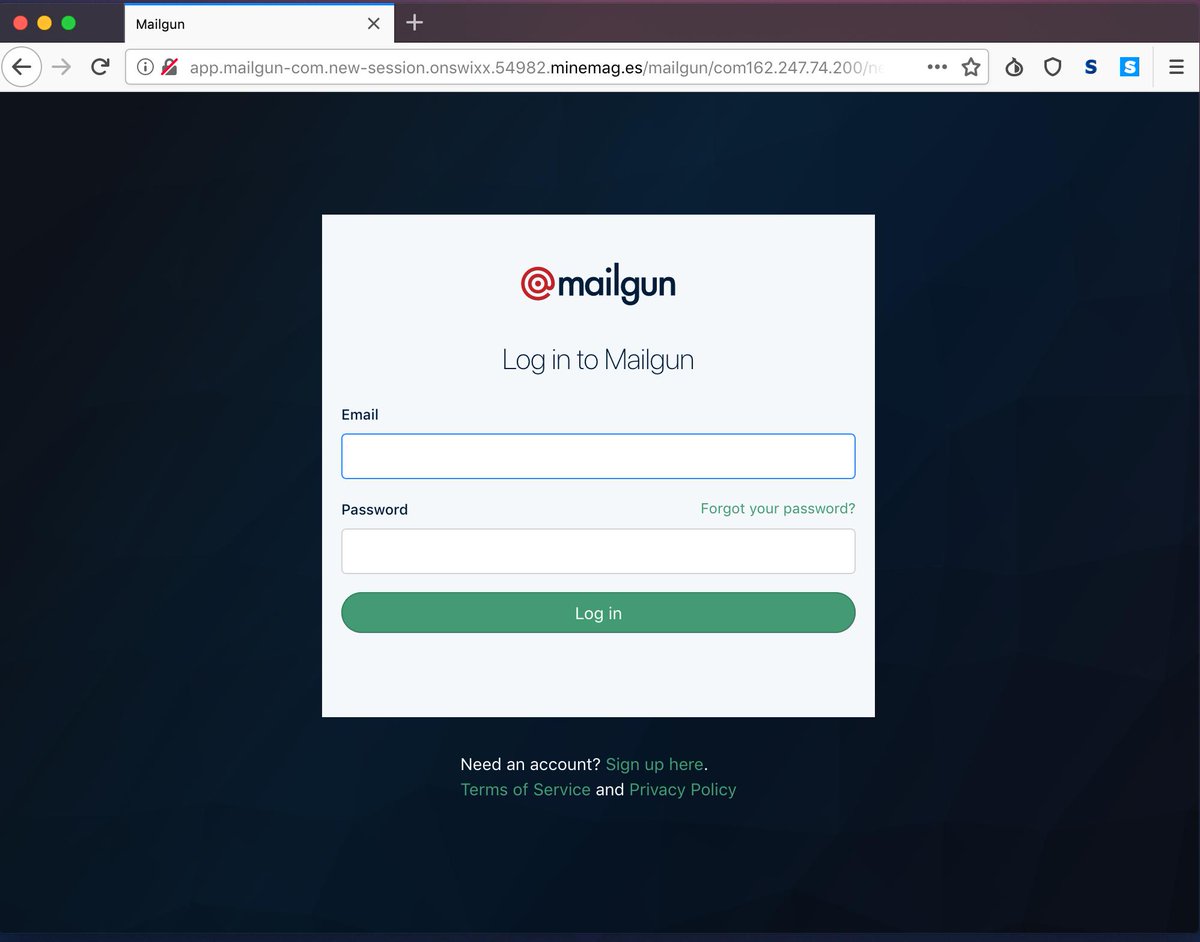
Isso pode enganar quase qualquer um, fazendo a pessoa pensar que o e-mail recebido é legítimo. Até a pessoa mais atenta pode ter um dia ruim e cair em um e-mail como esse, principalmente se os golpistas fizerem um bom trabalho ao se passarem por uma empresa confiável. Agora, quem enviou o spam tem suas credenciais de login e você pode perder o acesso à sua conta devido ao vazamento.
Cinco sinais comuns de uma tentativa sofisticada de phishing
Às vezes, procurar erros de ortografia e de formatação não é suficiente. Se o spammer realmente se empenhou no golpe, fará o que for preciso para que o e-mail pareça legítimo. Por exemplo, o e-mail mostrado acima parece ter sido enviado pelo Mailgun. A formatação do e-mail está um pouco estranha, mas o maior sinal de alerta para nós é o endereço do remetente. Nós, como empresa, sabemos que não possuímos um endereço `service@mailgun.org`, mas nem todo mundo tem acesso a essa informação.
Cabeçalhos da mensagem
Em vez disso, aconselhamos que você verifique os cabeçalhos da mensagem. Esses cabeçalhos fornecem todos os detalhes de uma mensagem, incluindo quem realmente a enviou e de onde ela veio em primeiro lugar. Geralmente, você pode encontrar os cabeçalhos verificando a opção `mais` de uma mensagem e clicando em `mostrar original`. A partir daí, você verá os cabeçalhos.
Para algumas pessoas, ler cabeçalhos é algo natural. Porém, para quem não passa o dia analisando tentativas de phishing e spam, é possível usar ferramentas como o MXToolBox para analisar os cabeçalhos para você. Se a mensagem não tiver as autenticações adequadas vinculadas a ela, como o DKIM, não veio do remetente real.
URL da landing page
A URL da landing page para a qual o e-mail redireciona você sempre denunciará uma tentativa de phishing. O exemplo acima é um pouco difícil de notar porque o início da URL parece muito legítimo. Ele tenta enganar você com o trecho `mailgun-com,` na esperança de que você ignore o fato de que não se trata do nosso site. Se isso não for suficiente, o restante da URL é igualmente falso. Sempre verifique novamente a URL ao receber uma mensagem solicitando informações de contato pessoal.
Senso de urgência
Parte do motivo pelo qual os ataques de phishing podem ter tanto sucesso é que eles exploram sua necessidade de resolver um problema, criando um falso senso de urgência, como “Sua conta será encerrada em 24 horas”, “Suas informações estão incorretas” ou “Notamos atividades incomuns e sua conta está em risco”.
Os e-mails de phishing que criam um senso de urgência exigirão uma ação imediata. Isso pode ser qualquer coisa, desde acessar um link ou inserir dados do cartão de crédito, até baixar um arquivo ou anexo malicioso.
Links e anexos
Para conseguir suas informações confidenciais e dados pessoais, os cibercriminosos precisam enganar você para que os entregue. Mostramos nosso exemplo de landing page, mas outro método é convencer você a baixar algum tipo de malware no seu computador. Isso permite que golpistas obtenham acesso e roubem seus dados de outra maneira. Fique alerta com frases como “baixe sua fatura” ou “clique neste link para pagar” que pedem para você clicar em um link suspeito.
Linguagem estranha
Embora os golpes de phishing estejam cada vez mais sofisticados, erros de gramática e linguagem estranha ainda são sinais de um e-mail de spam. Veja alguns exemplos:
- Prezado cleinte
- Nós somos capazes de lhe oferecer soluções muito mais melhores
- Mensagem importante do sue banco
Embora erros de ortografia e de estrutura das frases possam ser uma pista óbvia, isso está em último lugar na nossa lista por um motivo: a IA pode ser usada para escrever esses e-mails falsos. Como as populares ferramentas de IA generativa, como o ChatGPT , são relativamente novas, ainda não vimos todos os seus efeitos no mundo do phishing. É importante lembrar que não se pode falsificar tudo em um golpe. Por isso, prestar muita atenção em URLs, nomes de domínio, endereços de remetente e validar e-mails suspeitos diretamente com a empresa pela qual estão se passando é sua primeira linha de defesa.
O que mais você pode fazer?
Além de se manter vigilante sobre tentativas de phishing, você pode seguir outras etapas para manter você e seus dados protegidos. Para começar, certifique-se de ter o 2FA habilitado em todas as suas contas. Essa medida adicional de segurança torna muito mais difícil para os spammers acessarem suas informações. Considere usar geradores e gerenciadores de senhas para atualizar as suas regularmente, caso precise atualizar suas credenciais de login em uma emergência.
Além disso, é fundamental que você informe a empresa que está sendo falsificada e o ESP de onde o e-mail de phishing vem. Ao saberem da situação, a empresa em questão e o ESP podem atuar para mitigar o alcance de quem envia o spam com essas mensagens.
Caso suspeite que recebeu tentativas de phishing que parecem vir do Mailgun, envie os cabeçalhos da sua mensagem para abuse@mailgun.com. Nós cuidaremos do resto.