IT & Engineering
Schwachstellenmanagement: Zusammenarbeit mit der Community zur Behebung von Sicherheitsbedrohungen

Cybersicherheit ist eine endlose Herausforderung. Je stärker Sie als Unternehmen wachsen, desto attraktiver werden Sie für Cyberkriminelle und desto anspruchsvoller wird es, Angriffen stets einen Schritt voraus zu sein. Cyberkriminalität beschränkt sich jedoch nicht auf große Unternehmen: Laut einer studie herunter war fast die Hälfte (45 %) der US-Unternehmen in der Vergangenheit von einer Datenschutzverletzung betroffen.
Um potenziellen Bedrohungen vorzubeugen, benötigen Unternehmen einen ganzheitlichen Ansatz für Cybersicherheit und müssen die Community ins Zentrum ihrer Sicherheitsbemühungen stellen. Fragen Sie sich, wie Sie ein solides Schwachstellenmanagement aufbauen und die Sicherheit in Ihrem Unternehmen umfassend verbessern? Hier sind unsere Tipps.
Warum ist Schwachstellenmanagement so wichtig?
Ein absolut unhackbares System lässt sich schlichtweg nicht garantieren. Systemausfälle, Veränderungen in der Technologiebranche und menschliche Fehler bringen selbst die ausgereiftesten Sicherheitsprogramme in Gefahr. Werden diese Risiken ignoriert, hat dies oft katastrophale Folgen für jedes Unternehmen. Systemverantwortliche sollten stets davon ausgehen, dass noch unentdeckte kritische Schwachstellen existieren.
Aus diesem Grund ist Schwachstellenmanagement ein zentraler Aspekt jedes Cybersicherheitsprogramms. Programme zum Schwachstellenmanagement ermöglichen es Unternehmen, Bedrohungen und blinde Flecken in ihren Produkten und ihrer Infrastruktur zu identifizieren. Dadurch erhalten interne Sicherheitsteams die Möglichkeit, Risiken und mögliche Auswirkungen dieser Schwachstellen zu bewerten, Prioritäten zu setzen und kritische Bedrohungen schnell zu entschärfen.
Je schneller ein Unternehmen wächst, desto stärker gerät es ins Visier von Cyberkriminellen. Ein Schwachstellenmanagement-Programm verhindert, dass die wachsende Zahl an Sicherheitsbedrohungen unentdeckt bleibt, und schützt die Integrität Ihrer Anwendung.
Aufbau eines ausgereiften Schwachstellenmanagement-Programms
Ihre Anwendung und Infrastruktur lassen sich nur schützen, wenn Sie externen Angreifern stets einen Schritt voraus sind. Genau darum geht es beim Schwachstellenmanagement: ein solides System aufzubauen, mit dem Unternehmen Cyberangriffe vorhersehen und erkennen, bevor diese Schaden anrichten.
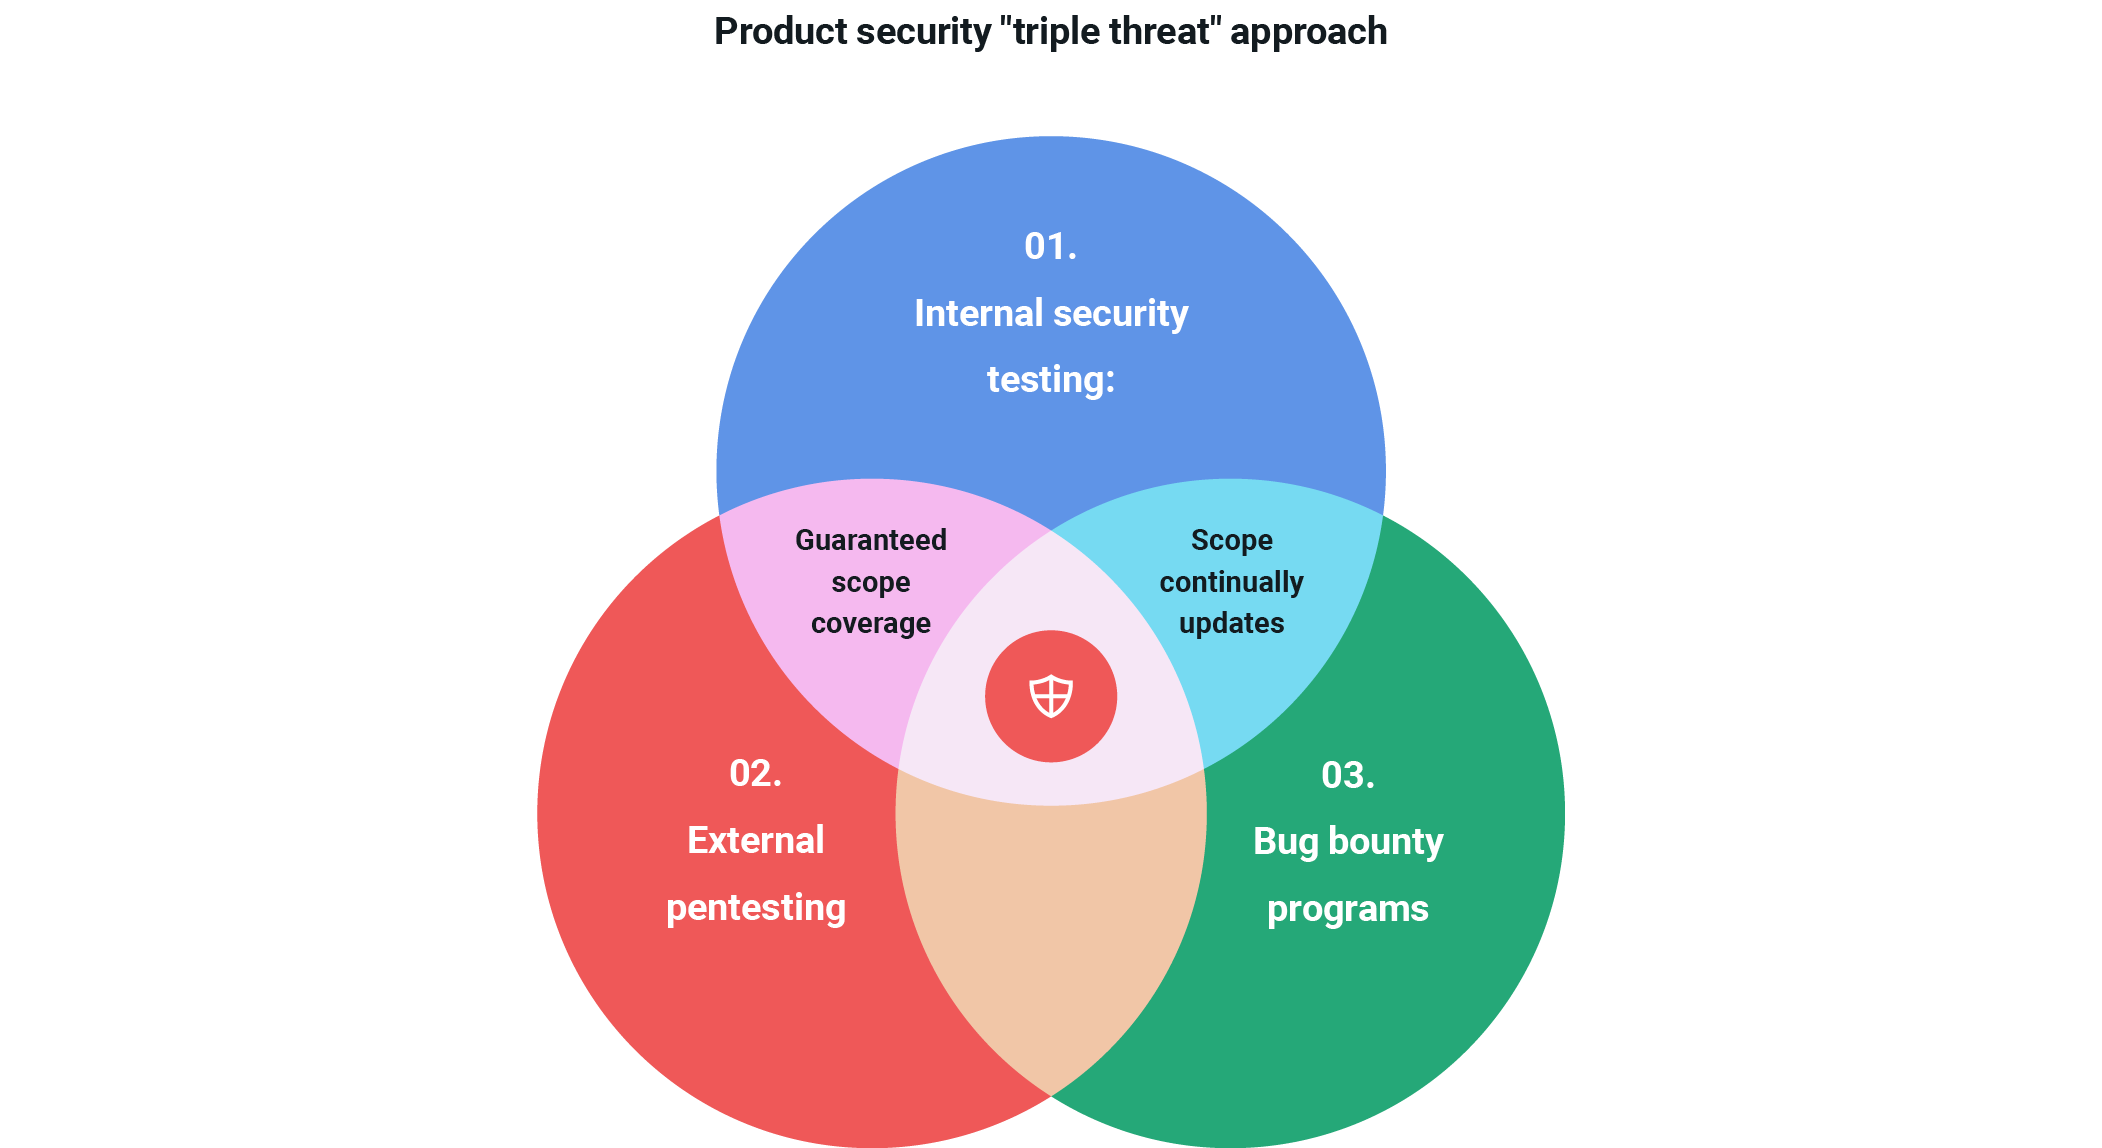
Da es jedoch keine magischen Kristallkugeln gibt, ist es leichter gesagt als getan, immer einen Schritt voraus zu sein. Die Etablierung einer ausgereiften Schwachstellenmanagement-Strategie erfordert einen vielschichtigen Ansatz, der interne Fachleute für Sicherheitstests, externe Unternehmen für das Pentesting sowie Bug-Bounty-Programme zur Gewinnung von Forschenden aus der Community umfasst.
Zusammenarbeit mit der Community für eine stärkere Sicherheitslage
Ständige technologische Veränderungen und Systemausfälle machen es für interne Sicherheitsteams unmöglich, alle potenziellen Sicherheitsbedrohungen vorherzusehen und zu identifizieren. Da Cyberkriminelle immer raffinierter vorgehen, ist die Einbindung der Community der beste Weg für Unternehmen, einen proaktiven Ansatz für Cybersicherheit zu verfolgen. Hacking-Profis auf der ganzen Welt haben unterschiedliche Perspektiven, und die forschende Community bringt genau diese dringend benötigte Vielfalt in das Sicherheitsprogramm eines Unternehmens ein.
Bug-Bounty-Programme sind für Unternehmen eine effiziente Methode, ihre Schwachstellenmanagement-Programme zu skalieren, unbekannte Schwachstellen aufzudecken und diese anschließend zu beheben. Im Rahmen von Bug-Bounty-Programmen belohnen Unternehmen Sicherheitsforschende – teilweise auch als „Ethical Hackers“ bezeichnet –, wenn diese Schwachstellen oder Sicherheitsfehlkonfigurationen in den Anwendungen finden.
Es gibt verschiedene Ansätze für Bug-Bounty-Programme. Sie sind entweder öffentlich und für alle zugänglich, oder Unternehmen entscheiden sich für private Programme, bei denen sie kontrollieren, wer eingeladen wird, ihre Produkte auf Schwachstellen zu prüfen. Unternehmen legen zudem eigene Regeln für ihre Bug-Bounty-Programme fest. So bitten einige die Sicherheitsforschenden, sich auf ein bestimmtes Produkt oder eine Dienstleistung zu konzentrieren, während andere ihr Programm auf spezifische Sicherheitsprobleme beschränken.
Der Ansatz von Mailgun zum Schwachstellenmanagement
Sicherheit hat bei Mailgun oberste Priorität. Wir verarbeiten große Mengen an personenbezogenen Daten, weshalb deren Sicherheit für unser Unternehmen entscheidend ist. Um unserer Kundschaft ein Höchstmaß an Schutz zu bieten, setzt Mailgun auf eine vielschichtige Schwachstellenmanagement-Strategie. Unser dreigleisiger Ansatz umfasst ein starkes internes Sicherheitsteam, das mit unserem Entwicklungsteam zusammenarbeitet, um die Produktsicherheit von der Planung bis zur Veröffentlichung zu testen. Hinzu kommen externe Pentesting-Profis zur schnellen Aufdeckung von Systemschwachstellen sowie ein öffentliches Bug-Bounty-Programm, das Sicherheitsforschende für die Identifizierung und Meldung von Bedrohungen belohnt.
In der sich ständig weiterentwickelnden Technologiebranche bedarf es großer gemeinsamer Anstrengungen, um unser Produkt und unsere Infrastruktur sicher zu halten. Aus diesem Grund sind die Beiträge unseres Bug-Bounty-Programms ein unverzichtbarer Bestandteil unseres Schwachstellenmanagements. Unser kontinuierliches und proaktives Engagement in der Community der Sicherheitsforschung ermöglicht es uns, Fehler und Schwachstellen zu identifizieren, bevor Cyberkriminelle diese ausnutzen. Dies ist essenziell für die Sicherheit unserer Plattform.
Aber das betrifft nicht nur uns – in der Cybersicherheit ist alles miteinander verbunden. Manchmal helfen die Bug-Bounty-Programme anderer Unternehmen dabei, Fehlkonfigurationen in unserer eigenen Anwendung aufzudecken und zu beheben.
Zusammenarbeit mit der Community zur Behebung von Sicherheitsbedrohungen
Im vergangenen Sommer erhielten wir beispielsweise von einem Kundenunternehmen die Warnung vor einem Fehler in unserer Plattform, der durch das Bug-Bounty-Programm von dessen Kundschaft entdeckt wurde. Dieses spezielle Problem ermöglichte es einem Konto, unter bestimmten Umständen die Domain-Verifizierung zu umgehen. Ein Konto, das die Verifizierung umgeht, wäre in der Lage, DKIM-signierte Nachrichten zu versenden, die die SPF-Verifizierung für die neu erstellte Subdomain bestehen.
Dafür mussten zwei Bedingungen erfüllt sein:
- Eine validierte Domain, die das Ziel der Umgehung war, musste über eine Öffnungs-/Klick-Tracking-Subdomain verfügen, die auf mailgun.org verweist.
- Der Apex des Domain-Namens, der Ziel der Umgehung war, durfte auf der Plattform noch nicht existieren.
Obwohl dieser Fehler keine Exfiltration von auf der Plattform gespeicherten Kontodaten oder persönlichen Informationen ermöglicht hätte, hätten böswillige Akteure E-Mails von unserer Plattform senden können. Diese hätten viele der DMARC-Richtlinien bestanden, die Spamming oder Phishing verhindern sollen.
Dank der Bug-Bounty-Community und der Arbeit unserer internen Teams haben wir diese Bedrohung schnell behoben und entschärft, bevor böswillige Akteure sie ausnutzen konnten. Kundenkonten bei Mailgun waren in keiner Weise beeinträchtigt, und es fand kein unbefugter Zugriff statt. Unser Team führte eine umfassende Untersuchung durch, um sicherzustellen, dass unsere Kundschaft nicht direkt ins Visier geraten war. Die einzigen Versuche, diese Schwachstelle auszunutzen, standen in direktem Zusammenhang mit bekannten Sicherheitsforschenden.
Die Förderung der Einführung solcher Bug-Bounty-Programme in allen Unternehmen und die Pflege einer Kultur der Zusammenarbeit im Bereich der Cybersicherheit tragen dazu bei, einen sichereren Raum für alle zu schaffen.
Zusammenfassung
Schwachstellenmanagement ist keine leichte Aufgabe. Die frühzeitige Etablierung eines soliden Fundaments für die Cybersicherheit ist jedoch der beste Weg, um den Schutz vor Angriffen zu gewährleisten. Im Sinne der Zusammenarbeit finden Sie hier unsere besten Tipps für den Aufbau eines starken Schwachstellenmanagement-Programms in Ihrem Unternehmen:
- Führen Sie regelmäßig externe und interne Penetrationstests durch, um potenzielle Bedrohungen zu identifizieren, bevor Cyberkriminelle dies tun.
- Stellen Sie ein Team von Sicherheitsfachleuten zusammen, das mit Ihrem Entwicklungsteam zusammenarbeitet, um Ihre Anwendung vor neuen Veröffentlichungen zu testen.
- Beauftragen Sie einen externen Pentest durch Drittanbieter, um eine „Point-in-Time“-Prüfung Ihrer Assets durchzuführen.
- Richten Sie ein Bug-Bounty-Programm ein, das Sicherheitsforschende aus der ganzen Welt dazu einlädt, Ihre Produkte kontinuierlich auf Schwachstellen zu prüfen. Beginnen Sie mit einem privaten Programm, bis Sie gut aufgestellt sind, um den Zustrom an Berichten zu bewältigen.
Wir bei Pathwire sind der Community der Sicherheitsforschung zutiefst dankbar. Ihre Arbeit ermöglicht es uns, immer einen Schritt voraus zu sein und unserer Kundschaft ein Höchstmaß an Cybersicherheit zu bieten. Ohne sie wären Mailgun und Mailjet nicht die sicheren Lösungen, die Sie kennen und denen Sie vertrauen. Ein großes Lob also an alle, die das Internet zu einem sichereren Ort für uns alle machen.
Finden Sie heraus, warum mehr als 100.000 Kunden mit Pathwire zusammenarbeiten um großartige Apps und E-Mail-Programme zu entwickeln.