IT & Engineering
Gestión de vulnerabilidades: colaborar con la comunidad para solucionar amenazas de seguridad

La ciberseguridad es una lucha constante. Cuanto más crece tu empresa, más atractiva resulta para los ciberdelincuentes y más difícil es anticiparse a los ataques. Pero los ciberdelitos no son exclusivos de las grandes organizaciones: según un de caso completo, casi la mitad (45 %) de las empresas estadounidenses han sufrido una filtración de datos en el pasado.
Para prevenir posibles amenazas, las empresas deben adoptar un enfoque holístico de la ciberseguridad y situar a la comunidad en el centro de sus esfuerzos de seguridad. ¿Te preguntas cómo puedes crear un programa sólido de gestión de vulnerabilidades y mejorar la seguridad en toda tu organización? Aquí tienes nuestros consejos.
¿Por qué es tan importante la gestión de vulnerabilidades?
Por mucho que lo intentemos, es imposible garantizar que un sistema sea invulnerable. Los fallos del sistema, los cambios en el entorno tecnológico e incluso los errores humanos pueden exponer a los programas de seguridad más maduros, y la ignorancia de los riesgos puede tener consecuencias desastrosas para cualquier empresa. Quienes gestionan los sistemas deben asumir siempre que existen vulnerabilidades críticas sin descubrir.
Por eso, la gestión de vulnerabilidades es un aspecto clave de cualquier programa de ciberseguridad. Los programas de gestión de vulnerabilidades permiten a las empresas identificar las amenazas y los puntos ciegos en sus productos e infraestructura. Permiten que los equipos de seguridad internos evalúen los riesgos y el impacto potencial de estas vulnerabilidades para poder priorizarlas y mitigar las amenazas críticas con rapidez.
Cuanto más rápido crece una empresa, mayor es el objetivo para los ciberdelincuentes. Un programa de gestión de vulnerabilidades evita que el creciente número de amenazas de seguridad pase desapercibido y protege la integridad de tu aplicación.
Creación de un programa maduro de gestión de vulnerabilidades
No puedes proteger tu aplicación ni tu infraestructura si no vas un paso por delante de los ataques externos. Ese es el objetivo de la gestión de vulnerabilidades: crear un sistema sólido para que las empresas anticipen y detecten los ciberataques antes de que puedan dañar su organización.
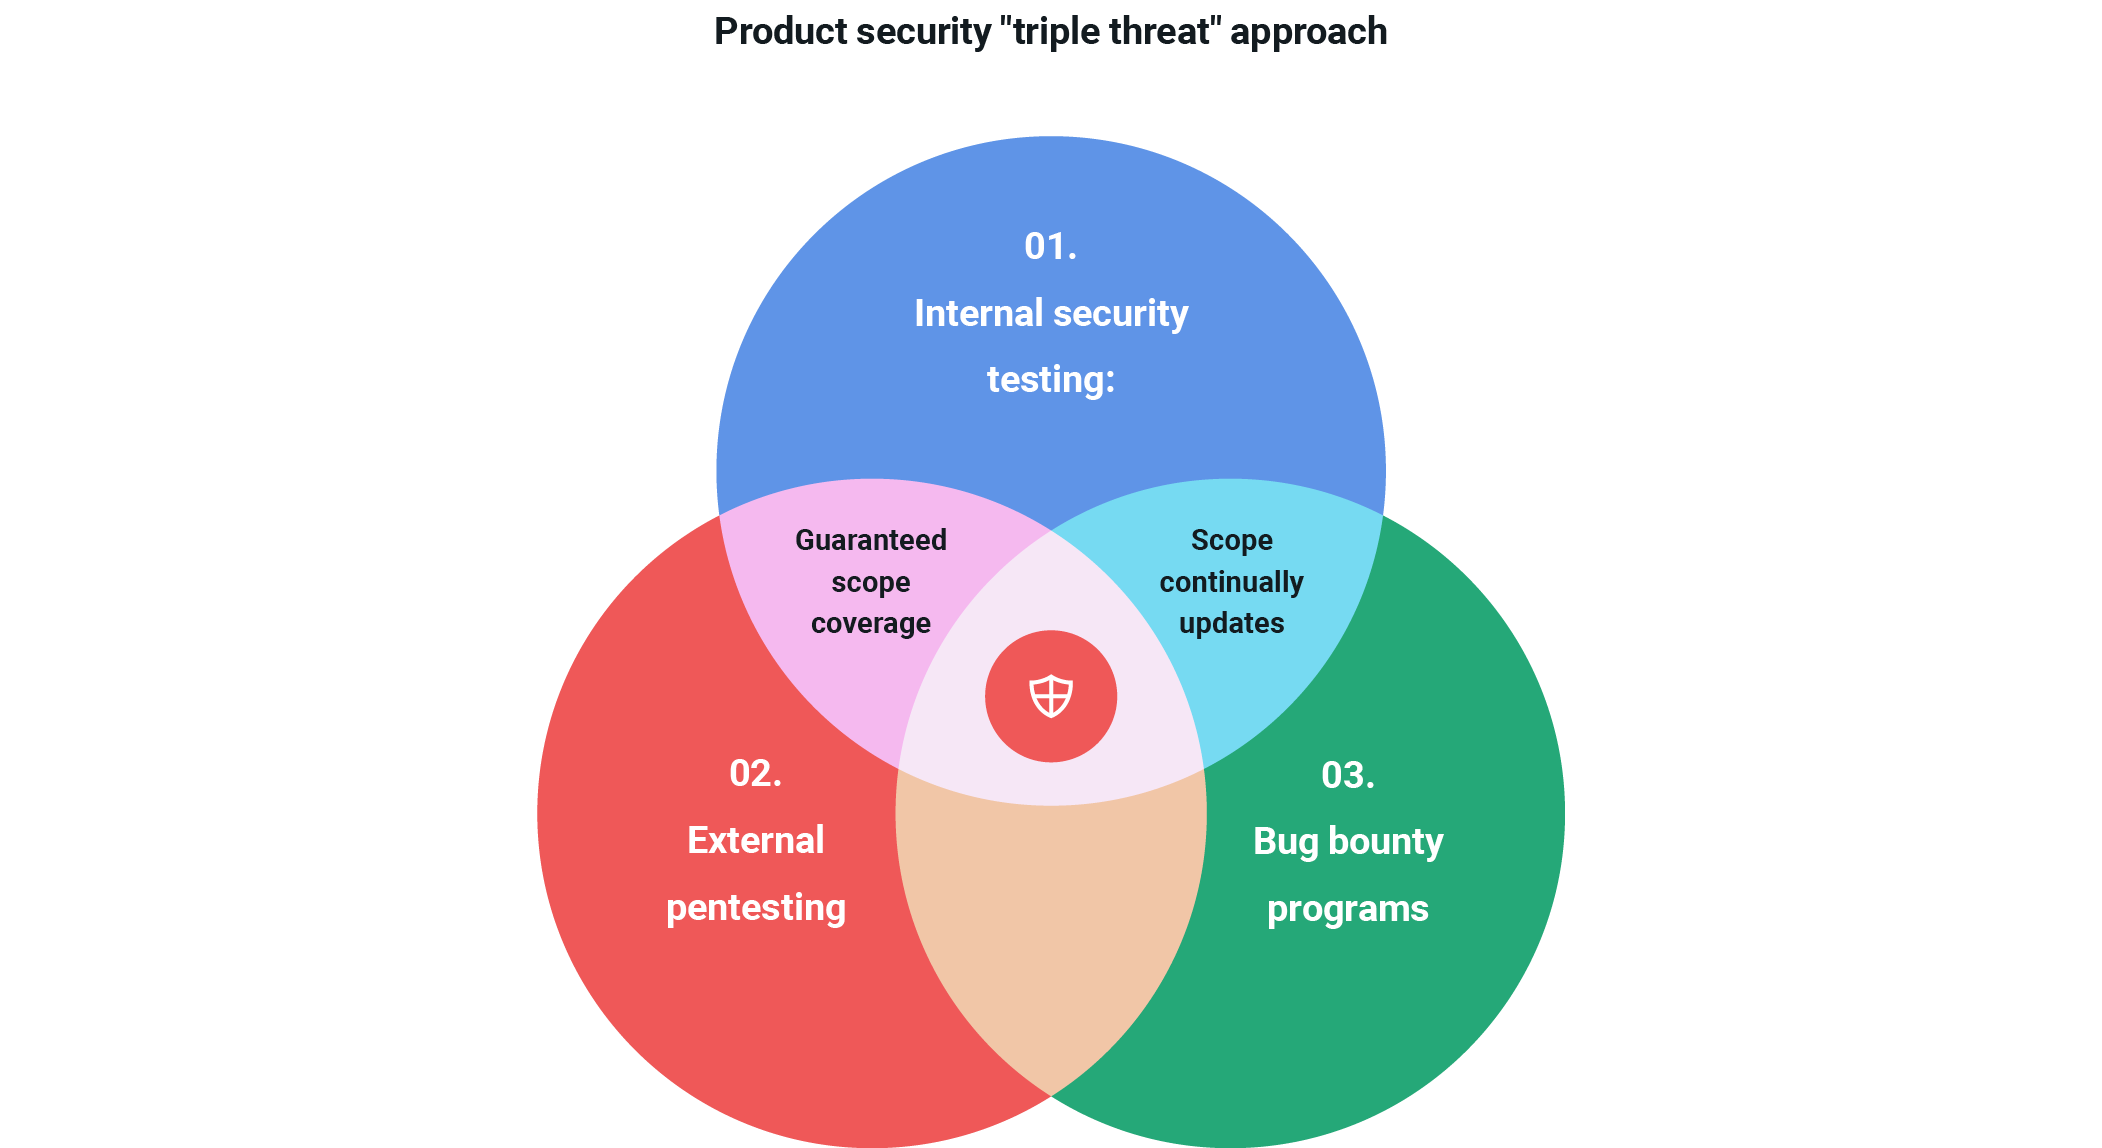
Pero como no existen las bolas de cristal mágicas, anticiparse en todo momento es más fácil de decir que de hacer. Establecer una estrategia madura de gestión de vulnerabilidades requiere un enfoque polifacético que incluya a especialistas internos para pruebas de seguridad internas, empresas externas para pruebas de penetración y programas de recompensas por errores para atraer a la comunidad de especialistas en seguridad.
Colaboración con la comunidad para desarrollar una postura de seguridad más sólida
Los constantes cambios tecnológicos y los fallos del sistema hacen que sea imposible para los equipos internos de seguridad anticipar e identificar todas las posibles amenazas. Los ciberataques son cada vez más sofisticados, por lo que involucrar a la comunidad es la mejor manera de que las organizaciones adopten un enfoque proactivo respecto a la ciberseguridad. Los distintos hackers de todo el mundo tienen perspectivas diferentes y la comunidad de especialistas puede aportar esa diversidad tan necesaria al programa de seguridad de una empresa.
Los programas de recompensas por errores son una forma eficaz para que las organizaciones amplíen sus programas de gestión de vulnerabilidades y saquen a la luz las vulnerabilidades desconocidas para poder solucionarlas. A través de los programas de recompensas por errores, las empresas recompensan a especialistas en seguridad (o a quienes se denominan “hackers éticos”) por encontrar vulnerabilidades o configuraciones de seguridad incorrectas en sus aplicaciones.
Existen diferentes enfoques para los programas de recompensas por errores. Pueden ser públicos y abiertos a todo el mundo, aunque muchas empresas optan por programas privados en los que controlan a quién invitan para hackear sus productos. Las empresas también pueden crear sus propias reglas para sus programas de recompensas, por lo que algunas podrían pedir a especialistas en seguridad que se centren en un producto o servicio concreto, mientras que otras limitan su programa a determinados problemas de seguridad.
Enfoque de Mailgun sobre la gestión de vulnerabilidades
La seguridad es clave en Mailgun. Manejamos una gran cantidad de datos personales y mantenerlos a salvo es fundamental para nuestro negocio. Para ofrecer el mayor nivel de protección para nuestro cliente, Mailgun confía en una estrategia polifacética de gestión de vulnerabilidades. Nuestro enfoque triple incluye un sólido equipo interno de seguridad que se asocia con el equipo de desarrollo para probar la seguridad del producto desde el plan inicial hasta el lanzamiento, personal externo de pruebas de penetración que puede aprovechar rápidamente las vulnerabilidades del sistema, y un programa público de recompensas que premia a los especialistas en seguridad por identificar las amenazas y presentar un informe sobre ellas.
En el ámbito tecnológico, en constante evolución, se necesita a toda la comunidad para mantener la seguridad de nuestro producto e infraestructura. Por eso, las aportaciones de nuestro programa de recompensas por errores son una pieza integral de nuestro programa de gestión de vulnerabilidades. Nuestra interacción continua y proactiva con la comunidad de especialistas en seguridad nos ha permitido identificar errores y vulnerabilidades antes de que los ciberdelincuentes pudieran aprovecharlos, algo esencial para mantener a salvo nuestra plataforma.
Pero no somos solo nosotros: la ciberseguridad está totalmente interconectada y, a veces, los programas de recompensas por errores de otras empresas también pueden ayudar a exponer y mitigar configuraciones incorrectas en nuestra propia aplicación.
Colaboración con la comunidad para solucionar amenazas de seguridad
El pasado verano, por ejemplo, uno de nuestros clientes nos envió una alerta sobre un error en nuestra plataforma detectado por el programa de recompensas de su cliente. Este problema en particular podía permitir que una cuenta eludiera la verificación de dominio en determinadas circunstancias. Una cuenta capaz de eludir la verificación podría enviar mensajes firmados por DKIM que superaran la verificación SPF para el subdominio recién creado.
Para que eso ocurriera, se debían cumplir dos condiciones:
- Un dominio validado, objetivo de la evasión, debía tener un subdominio de seguimiento de clics y aperturas que apuntara a mailgun.org.
- El vértice de un nombre de dominio, objetivo de la evasión, no debía existir previamente en la plataforma.
Aunque este error no habría permitido la exfiltración de la cuenta ni de la información personal almacenada en la plataforma, habría posibilitado a los atacantes el envío de emails desde nuestra plataforma capaces de superar muchas de las políticas DMARC establecidas para prevenir el spam o el phishing.
Gracias a la comunidad de cazadores de recompensas por errores y al trabajo de nuestros equipos internos, pudimos abordar y mitigar rápidamente esta amenaza antes de que los atacantes maliciosos la aprovecharan. Ninguna cuenta de cliente de Mailgun se vio afectada ni vulnerada en modo alguno, y nuestro equipo pudo llevar a cabo una investigación exhaustiva para asegurar que nuestros clientes no habían sido objeto de ataques directos. Los únicos intentos de aprovechar esta vulnerabilidad se vincularon directamente a la comunidad conocida de especialistas en seguridad.
Promover la adopción de estos programas de recompensas por errores en todas las organizaciones y fomentar una cultura de colaboración en materia de ciberseguridad puede ayudar a crear un espacio más seguro para todo el mundo.
En resumen
La gestión de vulnerabilidades no es fácil, pero establecer una base sólida de ciberseguridad desde el principio es la mejor manera de asegurarte de que tienes protección contra los ataques. Con un espíritu de colaboración, aquí tienes nuestros mejores consejos para crear un sólido programa de gestión de vulnerabilidades en tu organización:
- Realiza pruebas de penetración externas e internas con regularidad para identificar posibles amenazas antes de que lo hagan los ciberdelincuentes.
- Forma un equipo de especialistas en seguridad que pueda colaborar con tu equipo de desarrollo para probar tu aplicación antes de cada nuevo lanzamiento.
- Contrata a una empresa de pruebas de penetración externa para realizar una prueba “puntual” de tus activos.
- Crea un programa de recompensas por errores que invite a especialistas en seguridad de todo el mundo a hackear tus productos de forma continua. Empieza con un programa privado hasta que hayas establecido una buena postura para gestionar la afluencia de informes.
En Pathwire, sentimos un enorme agradecimiento hacia la comunidad de especialistas en seguridad. Su trabajo nos permite anticiparnos y ofrecer el máximo nivel de ciberseguridad a nuestra clientela; sin su labor, Mailgun y Mailjet no serían las soluciones seguras que ya conoces y en las que confías. Así que, ¡enhorabuena por hacer de internet un espacio más seguro para todo el mundo!
Descubre por qué más de 100 000 clientes trabajan con Pathwire para crear grandes aplicaciones y programas de email.