Product
Erfolgsgeschichte in Sachen Sicherheit: Wie Mailgun einen groß angelegten Phishing-Angriff abwehrte
Wer Unternehmen auf der ganzen Welt beim Versand von Milliarden von E-Mails unterstützt, rückt unweigerlich ins Fadenkreuz. Daher gehen wir davon aus, dass Bedrohungsakteure uns ins Visier nehmen. In diesem Sommer wurden Sinch Mailgun und andere Unternehmen im Bereich der digitalen Kommunikation zum Ziel eines groß angelegten Multi-Channel-Phishing-Angriffs.
Zunächst die gute Nachricht…
Mailgun konnte diesen Phishing-Angriff erfolgreich abwehren und die Kriminellen hatten keinerlei Auswirkungen auf unsere Systeme. Um es klar zu sagen: Das bedeutet, dass keine Konten oder Daten unserer Kundschaft kompromittiert wurden.
Die einzige schlechte Nachricht ist, dass solche Bedrohungen voraussichtlich anhalten und im Laufe der Zeit immer raffinierter werden. Aber das ist in Ordnung, denn wir sind darauf vorbereitet.
Wie also haben wir diesen groß angelegten Phishing-Angriff abgewehrt? Damit Sie verstehen, welche Maßnahmen Mailgun zum Schutz unserer Plattform und unserer Kundschaft ergreift, haben wir beschlossen, Ihnen einen Blick hinter die Kulissen der Cybersicherheitsmaßnahmen in unserem Unternehmen zu gewähren. Die Geschichte beginnt Ende Juli, als Beschäftigte begannen, verdächtige SMS zu erhalten.
Details zum Phishing-Angriff
Die ersten Phishing-Versuche fanden am 23. Juli statt, als mehrere Beschäftigte bösartige SMS erhielten, die als Warnung vor einer Planänderung dienten. Diese von einer unbekannten Nummer gesendeten Nachrichten erweckten den Eindruck, von Sinch zu stammen, der neuen Muttergesellschaft von Mailgun, Mailjet und Email on Acid.
Das Erste, was an diesem Angriff auffällt, ist die Verwendung von SMS-Phishing, auch bekannt als Smishing. Im weiteren Verlauf des Angriffs versuchten die Bedrohungsakteure auch, Beschäftigte per Vishing (Voice- oder Telefon-Phishing) zu täuschen.
Vielleicht dachten die Angreifenden, dass das Phishing eines E-Mail-Service-Providers (ESP) über den Posteingang ein wenig zu offensichtlich sei. Wie dem auch sei: Auch wenn Smishing und Vishing bei weitem nicht so häufig vorkommen wie herkömmliches E-Mail-Phishing, sind sie definitiv auf dem Vormarsch.
Laut Proofpoints Bericht „State of the Phish“: erlebten im vergangenen Jahr 74 % der Unternehmen weltweit Smishing-Angriffe, und 69 % verzeichneten Vishing-Angriffe. Beide Statistiken weisen für diese Bedrohungsvektoren im Jahresvergleich einen zweistelligen Zuwachs auf.
Identifizierung bösartiger SMS
Hier sehen Sie, wie die Smishing-Nachrichten bei der Belegschaft von Mailgun aussahen.
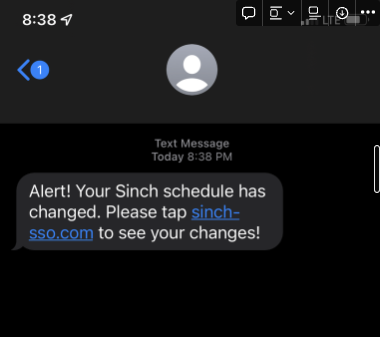
Beim Phishing wird oft ein Gefühl der Dringlichkeit erzeugt, um Zielpersonen dazu zu bringen, auf Links zu klicken, die sie auf gefälschte Anmeldeseiten führen. In diesem Fall wäre der Domain-Name der gefälschten Anmeldeseite unserer Belegschaft nicht vertraut gewesen.
Die Angreifenden versuchten es jedoch mit verschiedenen Nachrichten und nutzten dabei die Namen unterschiedlicher Identitätsmanagementsysteme im Link sowie verschiedene Call-to-Actions, wie zum Beispiel den Hinweis auf abgelaufene Passwörter.
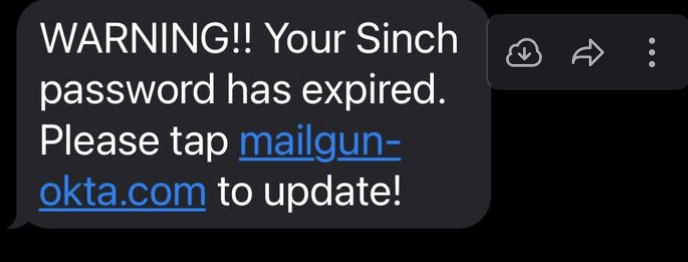
Solche Phishing-Versuche können recht überzeugend sein. Aber wie Sie sehen werden, konnte dieser spezielle Phishing-Angriff weder unsere sicherheitsbewusste Belegschaft noch die ausgefeilten Sicherheitsmaßnahmen von Mailgun täuschen.
Ein weiterer interessanter Faktor bei diesem Angriff ist, dass er auf den privaten Geräten der Beschäftigten stattfand. Möglicherweise handelte es sich dabei um den Versuch, die interne Technologie zur Bedrohungserkennung von Mailgun zu umgehen. Da Sinch und Mailgun normalerweise nicht auf diese Weise Kontakt aufnehmen, schrillten bei unserer Belegschaft die Alarmglocken.
Dennoch fragen Sie sich vielleicht, wie die Bedrohungsakteure überhaupt an die privaten Kontaktdaten unserer Beschäftigten gelangt sind. Wurden sie irgendwo geleakt? Die Antwort lautet Open-Source Intelligence (OSINT), eine Schlüsselkomponente von Social-Engineering-Angriffen.
Mithilfe von OSINT sammeln Kriminelle öffentlich zugängliche Informationen über Personen und Organisationen aus dem gesamten Web und erstellen Profile über sie. So könnten sie beispielsweise allein durch das Auslesen einer LinkedIn-Seite den Arbeitsplatz und die Telefonnummer einer Person herausfinden.
Denken Sie daran, dass dies in der Regel nicht manuell geschieht. Bedrohungsakteure verwenden automatisierte Software, um schnell große Mengen an Informationen zu sammeln und bösartige Nachrichten zu versenden. Das macht einen groß angelegten Phishing-Angriff möglich – und sogar einfach.
Mechanismus des Angriffs
Hier ist, was passiert wäre, wenn jemand aus unserer Belegschaft alle Schritte befolgt hätte, zu denen die Bedrohungsakteure sie überreden wollten. Nochmals … Das ist tatsächlich nie passiert. Stattdessen nutzte das Sicherheitsteam von Mailgun eine Sandbox-Umgebung, um die Motive und Methoden des Angriffs zu untersuchen.
Nach dem Klicken auf den Link in der SMS landen die Zielpersonen auf einer gefälschten Anmeldeseite, die wie folgt aussieht:
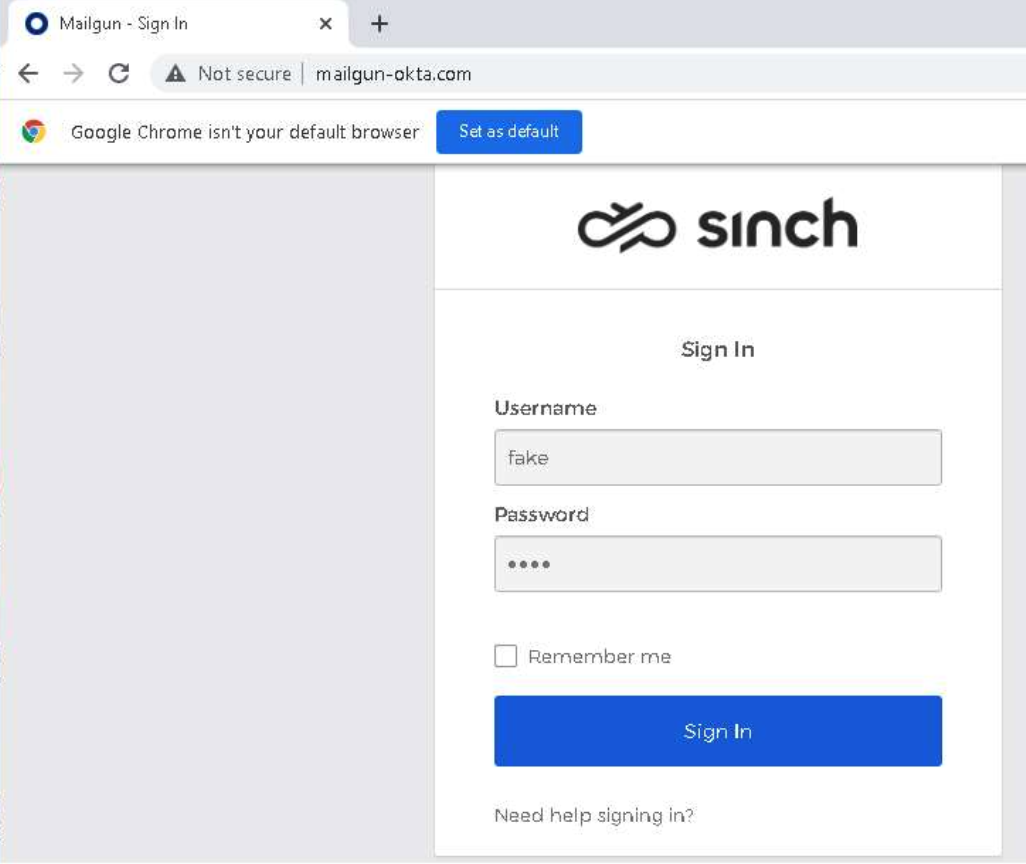
Das Design von Anmeldeseiten ist in der Regel sehr leicht zu replizieren, da es sich um einfache Seiten mit wenigen Grundelementen handelt. Sie mögen also überzeugend aussehen, aber es gibt hier ein großes Warnsignal. Beachten Sie, dass der Chrome-Browser anzeigt, dass diese Seite „Nicht sicher“ ist. Das wäre auf einer echten Okta-Anmeldeseite fast nie der Fall.
Diese Phishing-Seiten replizierten legitime Okta-Anmeldeseiten oder fungierten als Proxy für die Nutzenden. Dort wurde versucht, an den Benutzernamen und das Passwort der Zielperson zu gelangen. Wäre dies geschehen, wäre das Passwort kompromittiert worden.
Nach der Eingabe der Zugangsdaten hätte die Zielperson eine Seite gesehen, auf der sie zur Eingabe eines Tokens oder einer temporären Anmeldung aufgefordert worden wäre. Das war ein weiteres Alarmzeichen für die Belegschaft, da Mailgun keine zeitbasierten Einmalpasswörter (TOTP) verwendet.
Rein hypothetisch: Hätte jemand den Prozess durchlaufen, wäre eine „Erfolgreich“-Seite angezeigt und eine bösartige ausführbare Datei auf das Gerät heruntergeladen worden. Wie Sie auf dem Screenshot unten sehen, handelte es sich bei der ausführbaren Datei um eine Software namens AnyDesk.exe.
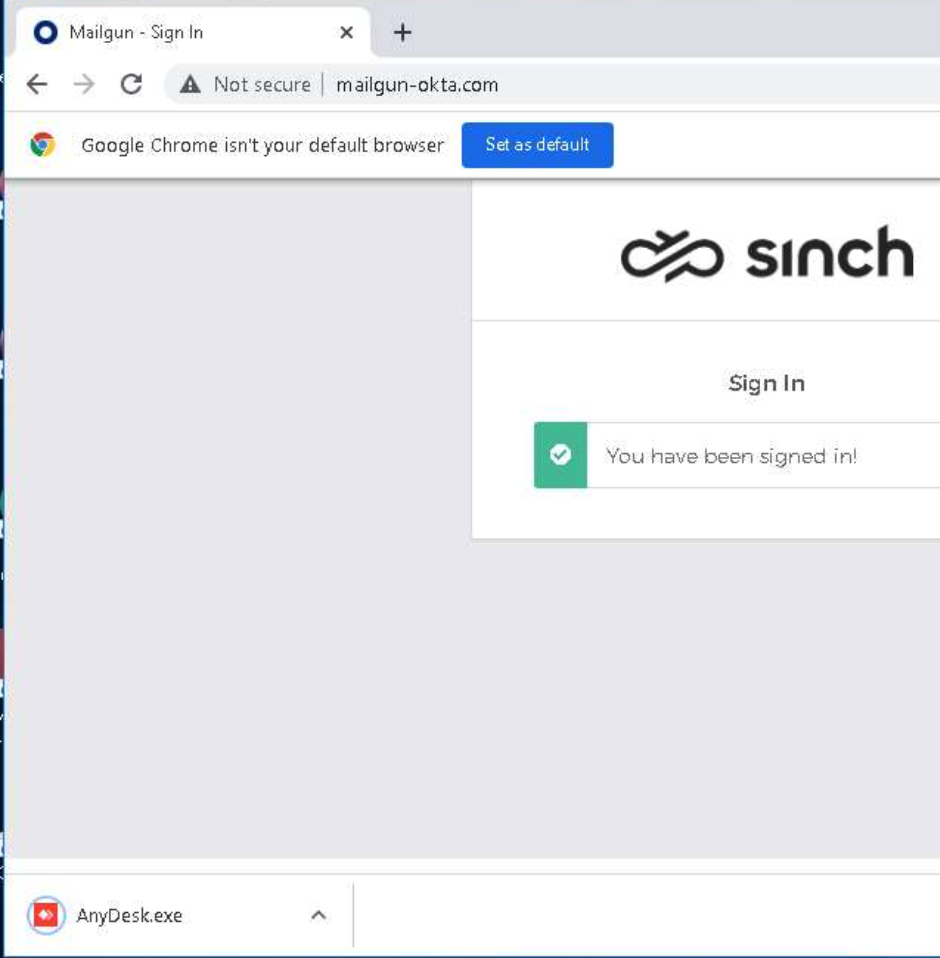
Wäre die Software ausgeführt worden, hätte sie den Angreifenden Fernzugriff auf das Gerät der jeweiligen Person verschafft. Aber um es noch einmal zu betonen: Dies ist bei Mailgun niemandem aus der Belegschaft passiert. Sehen wir uns nun genauer an, wie und warum wir bei diesem groß angelegten Phishing-Angriff Schlimmeres verhindern konnten.
Wie Mailgun den Angriff abwehrte
Zunächst wirkte der Angriff recht raffiniert. Doch als wir die Situation einstuften und untersuchten, wurde klar, dass es sich um einen ziemlich typischen OSINT-Angriff handelte, der auch auf andere Unternehmen in unserer Branche abzielte. Dennoch hatte er das Potenzial, erheblichen Schaden anzurichten, und wir waren froh, dass Mailgun über die entsprechenden Sicherheitskontrollen verfügte.
1. Sensibilisierung der Belegschaft
Mailgun schult seine Beschäftigten kontinuierlich, spricht Warnungen vor neuen Bedrohungen aus und versendet Phishing-Simulationen, damit das Thema Sicherheit stets präsent bleibt. Sicherheit ist bei uns kein nachträglicher Gedanke. Sie ist fest in der Unternehmenskultur verankert, was sich in diesem Fall wirklich ausgezahlt hat.
2. Sichere E-Mail-Gateways und Spamfilter
Wir setzen Technologien ein, um die Anzahl der Phishing-Versuche, die bis zur Belegschaft von Mailgun durchdringen, drastisch zu reduzieren. Die überwiegende Mehrheit der Phishing-E-Mails erreicht den Posteingang überhaupt nicht. Unsere Möglichkeiten sind jedoch begrenzter, wenn Kriminelle private Geräte ins Visier nehmen. Bei diesem Angriff erhielten sogar Familienangehörige von Beschäftigten Smishing-Nachrichten.
Da sich diese Angriffe gegen private Geräte richteten, war es für eine schnelle und effiziente Reaktion von entscheidender Bedeutung, dass Beschäftigte diese Smishing-Versuche bemerkten und umgehend dem Sicherheitsteam von Mailgun meldeten. Wir haben das gesamte Unternehmen über verschiedene Kommunikationskanäle vor der Bedrohung gewarnt.
Auch die Belegschaft half dabei, die Information zu verbreiten, sodass alle wachsam gegenüber allem Verdächtigen blieben. Bei Mailgun pflegen wir eine Kultur der Transparenz und des Vertrauens. Unsere Mitarbeitenden werden darin geschult, einen potenziellen oder tatsächlichen Sicherheitsvorfall zu melden, ohne Sanktionen befürchten zu müssen.
3. Hardware-Token (YubiKeys)
Während das Bewusstsein der Beschäftigten unerlässlich war, stellten Hardware-Schlüssel, die auf dem sogenannten FIDO2 -Protokoll (Fast Identity Online) basieren, wohl den wichtigsten Schutz dar. Diese Hardware-Schlüssel führen eine Ursprungsprüfung durch, wodurch erkannt werden konnte, dass die Okta-Anmeldeseiten nicht legitim waren. Stimmt die Domain in der Adressleiste des Browsers nicht mit der Domain überein, die in den zwischen der echten Domain und dem Hardware-Schlüssel übertragenen Daten verwendet wird, schlägt der Anmeldeversuch fehl. Somit schließen diese Schlüssel die Möglichkeit aus, sogenannte Man-in-the-Middle-Angriffe (MitM) gegen unser Unternehmen erfolgreich einzusetzen.
Einfach ausgedrückt: Mailgun verwendet YubiKeys für die Benutzerauthentifizierung. Dabei handelt es sich um physische Hardware-Token, die erforderlich sind, bevor der Zugriff auf unsere Software und Systeme gewährt wird. Selbst wenn die Hacker an die Zugangsdaten einer Person gelangen, können sie diese nicht für eine Anmeldung ohne den Hardware-Schlüssel nutzen.
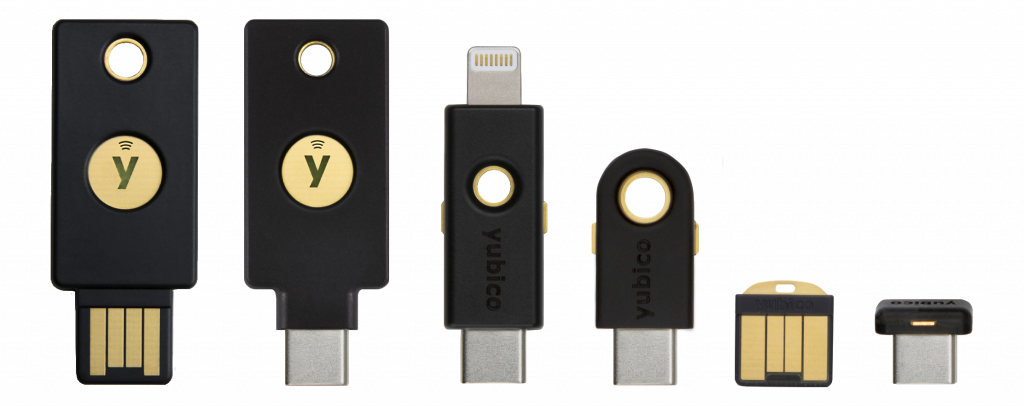
YubiKey-Hardware-Token von Yubico
Unternehmen, die Hardware-Schlüssel mit dem FIDO2-Protokoll einsetzen, können die Auswirkungen von Kampagnen zur Kompromittierung von Zugangsdaten abmildern. Das liegt daran, dass Bedrohungsakteure den physischen Schlüssel benötigen, um überhaupt Zugriff zu erhalten.
Apropos Domains: Mailgun arbeitete auch mit Domain-Registraren zusammen, um Takedowns von Domains zu beantragen und diese Phishing-Seiten als bösartig einstufen zu lassen. Das bedeutet, dass die gefälschten Websites nicht mehr aktiv wären, selbst wenn jemand bei Mailgun auf einen Link in einer Smishing-Nachricht geklickt hätte.
4. Zusätzliche Sicherheitsmaßnahmen
Zusätzlich zu den beiden bereits erwähnten wichtigen Schutzmaßnahmen verfolgt Mailgun einen mehrschichtigen Ansatz bei der Produktsicherheit, der Schutz bietet, falls eine Sicherheitsvorkehrung (oder der Mensch) versagt.
Hätte beispielsweise einer dieser Angriffsversuche die bösartige Datei erfolgreich ausgeliefert, hätte unsere Endpunkt-Erkennungs- und Reaktionssoftware sie sofort als Malware in Quarantäne verschoben, bevor sie auf dem Endgerät ausgeführt werden konnte.
Während unser Team die potenziellen Auswirkungen des Phishing-Versuchs untersuchte, haben wir mehrere Tools eingesetzt, die Anmeldeversuche aggregieren und korrelieren. Dies half uns, schnell Personen zu identifizieren, die möglicherweise Zugangsdaten eingegeben hatten, deren Anmeldung jedoch aufgrund der Multifaktor-Authentifizierung blockiert wurde oder fehlschlug.
Wir haben außerdem die spezifischen Kompromittierungsindikatoren für diesen Angriff genutzt und entsprechende Warnungen eingerichtet. Obwohl wir bereits über solche Warnsysteme verfügen, haben wir sie so angepasst, dass sie auf die spezifischen Signale im Zusammenhang mit diesem groß angelegten Phishing-Angriff reagieren. Das heißt, wenn wir in Echtzeit fehlgeschlagene Benutzerauthentifizierungen sowie andere Indikatoren für verdächtige Kontoaktivitäten feststellen, können wir schnell reagieren und untersuchen, ob eine Person betroffen ist.
Wichtigste Erkenntnisse aus unserer Reaktion
Hier sind einige wichtige Punkte aus der Reaktion von Mailgun auf diesen Phishing-Angriff, die sich auf Ihre eigene Sicherheitsstrategie übertragen lassen:
1. Schulung und Sensibilisierung der Belegschaft bilden die erste Verteidigungslinie
Bedrohungsakteure machen sich oft die Psychologie und die Fehleranfälligkeit von Menschen zunutze. Sie sind immer nur so stark wie das schwächste Glied in der Kette. Eine Belegschaft, die gut über potenzielle Sicherheitsbedrohungen informiert ist, übersieht Warnsignale seltener.
2. Unternehmensweite Kommunikation ist entscheidend
Ein weitreichender Phishing-Angriff kann sehr schnell und heftig ablaufen. Sie benötigen Möglichkeiten, um Informationen über den Angriff schnell und effektiv zu verbreiten. Dazu sollten Kommunikationskanäle wie E-Mail, Chat-Anwendungen, Warnungen im Firmenintranet und sogar unternehmensweite Meetings gehören. Außerdem brauchen Sie zentrale Anlaufstellen und ein einfaches Verfahren zur Meldung potenzieller Sicherheitsvorfälle (eine fest zugewiesene E-Mail-Adresse oder einen eigenen Slack-Kanal).
3. Robuste Multifaktor-Authentifizierung auf Basis des FIDO2-Protokolls ist eine Geheimwaffe
Da Phishing immer raffinierter wird, finden Kriminelle Wege, einfache Multifaktor-Authentifizierung zu umgehen. Hardware-Token und biometrische Sicherheitsmaßnahmen, die das FIDO2-Protokoll nutzen, erschweren den Zugriff erheblich, selbst wenn Zugangsdaten kompromittiert wurden.
4. Ein mehrschichtiger Ansatz bietet zusätzlichen Schutz
Verlassen Sie sich nicht nur auf eine oder zwei Schutzmaßnahmen. Halten Sie stets einen Plan B (oder C, D und E) bereit, damit Angriffe von Bedrohungsakteuren blockiert werden, selbst wenn sie andere Sicherheitsmaßnahmen umgehen.
5. Transparenz
Stellen Sie sicher, dass Sie über geeignete Technologien verfügen, die eine unternehmensweite Transparenz bieten. Die Fähigkeit, potenziell bösartige Aktivitäten schnell zu erkennen, zu korrelieren und zu identifizieren, ist entscheidend für eine erfolgreiche Reaktion.
Warum Sie bei der Produktsicherheit auf Mailgun vertrauen können
Obwohl unser Sicherheitsteam einige Informationen über die Quelle dieses groß angelegten Phishing-Angriffs aufgedeckt hat, sind wir uns immer noch nicht sicher, wer genau dahintersteckt. Wir wissen jedoch, dass wir ein beliebtes Ziel sind, da wir hochkarätige Kundschaft betreuen, die E-Mails an Menschen auf der ganzen Welt sendet.
Falls es noch nicht deutlich geworden ist: Wir nehmen Sicherheit bei Sinch Mailgun sehr ernst. Darüber hinaus pflegen wir eine Kultur der absoluten Transparenz, die über unsere Belegschaft hinausgeht. Einer der Gründe für die Veröffentlichung dieses Artikels ist, Sie über die Geschehnisse zu informieren und aufzuzeigen, wie wir auf solche potenziellen Sicherheitssituationen reagieren und diese untersuchen.
Mailgun zieht stets Lehren aus solchen Vorfällen und wir ergreifen kontinuierlich Maßnahmen, um unsere Sicherheitsvorkehrungen weiterzuentwickeln und unsere Cyberresilienz zu erhöhen. Da derartige Dinge immer wieder vorkommen, verfolgen wir einen agilen Ansatz zur Implementierung zusätzlicher Technologien. Damit stellen wir sicher, dass unsere Kundschaft, unsere Plattform und unsere Belegschaft geschützt sind.
Wir werden weiterhin in Technologien investieren, die uns dabei helfen, Bedrohungen zu erkennen, unsere Kundschaft zu schützen und auf alles zu reagieren, was die Kriminellen uns entgegenwerfen. Weitere Informationen finden Sie im Mailgun-Sicherheitsportal , wo Sie Dokumente einsehen oder Zugang dazu anfordern können, die unsere Methoden sowie Zertifizierungen und Audits detailliert beschreiben und belegen, dass wir ein Höchstmaß an Schutz bieten.

Social Engineering und Informationsbeschaffung