Product
Caso de éxito de seguridad: Cómo Mailgun detuvo un ataque de phishing a gran escala

Cuando das asistencia a empresas de todo el mundo al facilitar el envío de miles de millones de emails, te conviertes en un objetivo bastante importante. Por tanto, esperamos que los atacantes nos tengan en el punto de mira. Este verano, Sinch Mailgun y otras empresas del sector de las comunicaciones digitales se convirtieron en el objetivo de un ataque de phishing multicanal a gran escala.
Para empezar, estas son las buenas noticias…
Mailgun pudo mitigar con eficacia este ataque de phishing y los atacantes no lograron afectar a nuestros sistemas en absoluto. Para que quede claro, esto significa que no se vieron comprometidos ni los datos ni las cuentas de ningún cliente.
La única mala noticia es que prevemos que este tipo de amenazas continúen y se vuelvan cada vez más sofisticadas con el tiempo. Pero no pasa nada, porque estamos a punto para hacerles frente.
Entonces, ¿cómo detuvimos este ataque de phishing a gran escala? Para ayudarte a comprender las medidas que toma Mailgun con el fin de proteger nuestra plataforma, así como a nuestros clientes, hemos decidido mostrarte qué hay detrás de una respuesta de ciberseguridad en nuestra organización. La historia comienza a finales de julio, cuando la plantilla empezó a recibir mensajes SMS sospechosos.
Detalles del ataque de phishing
Los primeros intentos de phishing se produjeron el 23 de julio, cuando parte del personal recibió mensajes de texto maliciosos con una alerta sobre un cambio en sus horarios. Estos mensajes, enviados desde un número desconocido, insinuaban que provenían de Sinch, que es la nueva empresa matriz de Mailgun, Mailjet y Email on Acid.
Lo primero que destaca de este ataque es que utilizó phishing por SMS, también conocido como smishing (phishing por SMS). A medida que avanzaba el ataque, los atacantes también intentaron hacer phishing al personal a través de vishing (phishing de voz).
Tal vez los atacantes pensaron que hacer phishing a un proveedor de servicios de envío de emails (ESP) a través de la bandeja de entrada era demasiado evidente. En cualquier caso, aunque el smishing (phishing por SMS) y el vishing (phishing de voz) no son ni de lejos tan comunes como el phishing por email tradicional, sin duda están en aumento.
Según el el informe “State of the Phish Report” de Proofpoint, El 74 % de las empresas de todo el mundo sufrieron ataques de smishing (phishing por SMS) el año pasado, y el 69 % observaron ataques de vishing (phishing de voz). Ambas estadísticas representan un aumento de dos dígitos para estos vectores de amenazas de un año a otro.
Cómo identificar mensajes de texto maliciosos
A continuación, mostramos cómo se veían los mensajes de smishing (phishing por SMS) que recibió el personal de Mailgun.
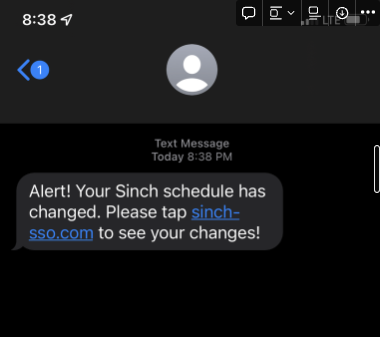
Los atacantes suelen transmitir un sentido de urgencia para convencer a sus víctimas de que hagan clic en enlaces que las llevan a páginas de inicio de sesión falsas. En este caso, el nombre de dominio de la página de inicio de sesión falsa no resultaría familiar para nuestro personal.
Sin embargo, los atacantes probaron con varios mensajes en los que utilizaron el nombre de diferentes sistemas de gestión de identidades en el enlace, así como diferentes llamadas a la acción, como por ejemplo las contraseñas caducadas.
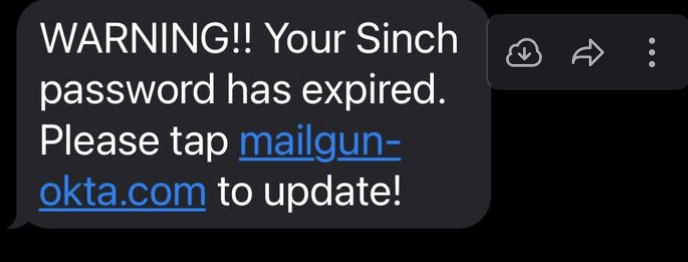
Los intentos de phishing como este pueden resultar bastante convincentes. Pero, como verás, este ataque de phishing en particular no engañó a nuestro personal experto en seguridad ni eludió las sofisticadas medidas de seguridad de Mailgun.
Otro factor interesante de este ataque es que se produjo en los dispositivos personales del equipo. Es posible que se tratara de un intento de eludir la tecnología de detección de amenazas internas de Mailgun. No obstante, Sinch y Mailgun no suelen ponerse en contacto con nadie de esta manera, por lo que hizo saltar las alarmas entre nuestro personal.
Aun así, puede que te preguntes cómo obtuvieron los atacantes la información de contacto personal de nuestra plantilla en primer lugar. ¿Se filtró en alguna parte? La respuesta es la recopilación de Inteligencia de Fuentes Abiertas (OSINT, por sus siglas en inglés), que es un componente fundamental de los ataques de ingeniería social.
Mediante el método OSINT, los atacantes recopilan información disponible de forma pública sobre personas y organizaciones en toda la web y crean perfiles sobre ellas. Por ejemplo, podrían descubrir el lugar de trabajo de una persona y su número de teléfono móvil tan solo al extraer datos de una página de LinkedIn.
Ten en cuenta que esto no suele hacerse de forma manual. Los atacantes utilizan software automatizado para recopilar grandes cantidades de información con rapidez, así como para enviar mensajes maliciosos. Eso es lo que hace posible, e incluso sencillo, un ataque de phishing a gran escala.
Mecánica del ataque
Esto es lo que habría pasado si alguien de la plantilla hubiera seguido todos los pasos que los atacantes intentaban que dieran. Una vez más… esto nunca llegó a ocurrir en realidad. En su lugar, el equipo de Seguridad de Mailgun utilizó un entorno de pruebas cerrado (sandbox) para investigar los motivos y los métodos del ataque.
Tras hacer clic en el enlace del mensaje SMS, las víctimas acceden a una página de inicio de sesión falsa que tiene este aspecto:
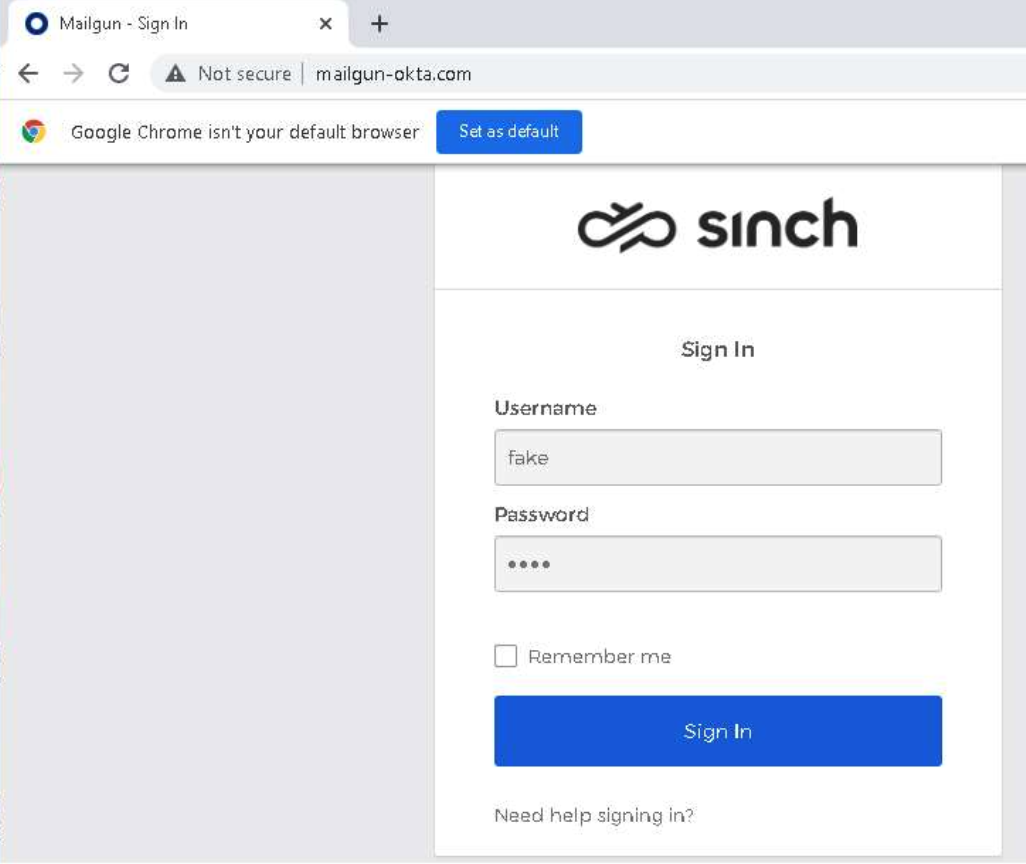
El diseño de las páginas de inicio de sesión suele ser muy fácil de reproducir porque son páginas sencillas con pocos elementos básicos. Por tanto, pueden parecer convincentes, pero hay una gran señal de alarma. Fíjate en que el navegador Chrome indica que esta página “No es segura”. Eso nunca ocurriría, o casi nunca, en una página de inicio de sesión de Okta real.
Estos sitios de phishing replicaban o redirigían a páginas de inicio de sesión de Okta legítimas para el usuario final. Allí, intentarían obtener el nombre de usuario y la contraseña de la víctima. Si eso ocurriera, la contraseña quedaría expuesta.
Después de introducir sus credenciales, la víctima vería una página en la que se le pediría introducir un token o inicio de sesión temporal. Esta fue otra señal de alarma para nuestro personal, ya que Mailgun no utiliza contraseñas de un solo uso basadas en el tiempo (TOTP).
Hipotéticamente, si un usuario hubiera completado el proceso, habría visto una página de “Éxito” y se habría descargado un ejecutable malicioso en su dispositivo. Como puedes ver en la siguiente captura de pantalla, el ejecutable era un software llamado AnyDesk.exe.
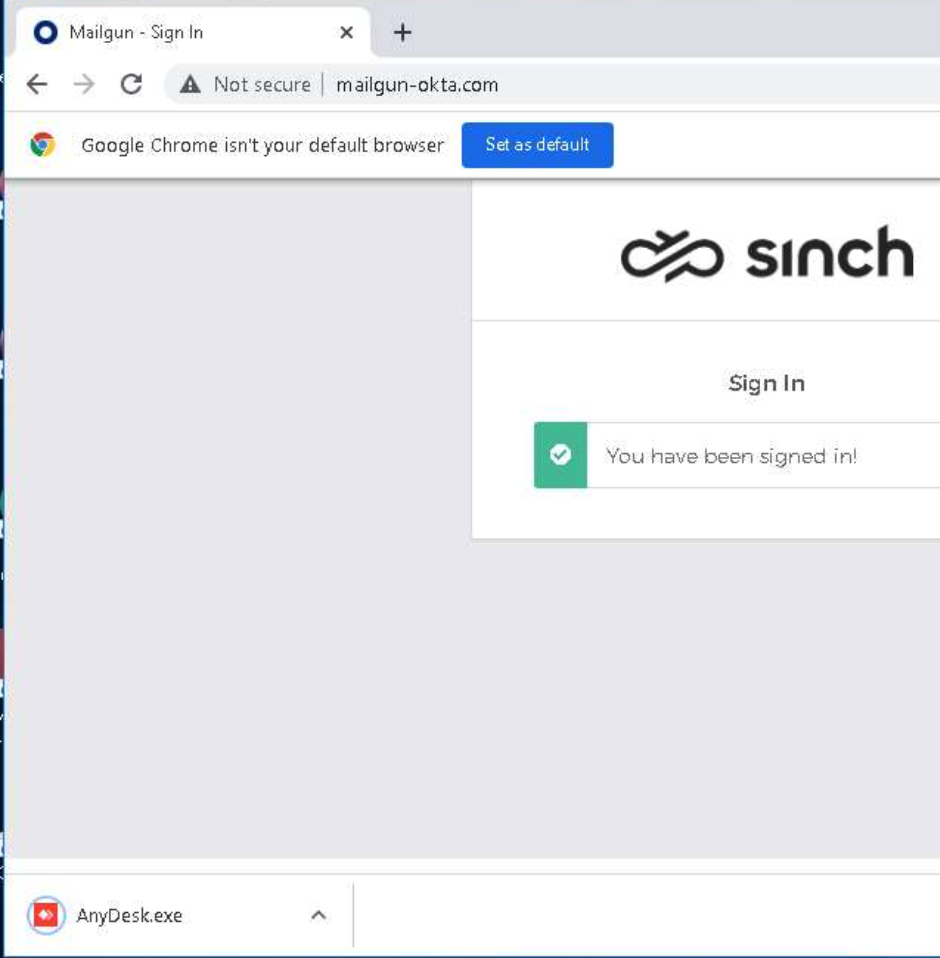
Si se hubiera ejecutado, el software habría permitido al atacante obtener acceso remoto a la máquina o dispositivo del usuario. Pero volvemos a reiterar: esto no le pasó nunca a nadie de Mailgun. A continuación, veamos en detalle cómo y por qué evitamos problemas en este ataque de phishing a gran escala.
Cómo detuvo el ataque Mailgun
Al principio, el ataque parecía un tanto sofisticado. Sin embargo, a medida que evaluábamos e investigábamos la situación, quedó claro que se trataba de un ataque OSINT bastante típico que también tenía como objetivo a otras empresas de nuestro sector. Aun así, tenía el potencial de causar daños y nos alegramos de que Mailgun contara con los controles de seguridad adecuados.
1. Concienciación del personal
Mailgun forma constantemente a la plantilla, le envía alertas sobre nuevas amenazas y realiza simulaciones de phishing para que la seguridad sea siempre una prioridad. Aquí, la seguridad no se deja para luego. Está arraigada en la cultura de la empresa y, en este caso, realmente dio sus frutos.
2. Pasarelas de email seguras y filtro de spam
Disponemos de tecnología para limitar drásticamente el número de intentos de phishing que llegan al personal de Mailgun. La inmensa mayoría de los emails de phishing ni siquiera llegan a la bandeja de entrada del usuario. Sin embargo, nuestro alcance es más limitado cuando los atacantes se centran en dispositivos personales. En este ataque, hubo incluso familiares de nuestro personal que recibieron mensajes de smishing (phishing por SMS).
Dado que estos ataques iban dirigidos a dispositivos personales, el hecho de que parte de la plantilla se diera cuenta e informara de inmediato sobre estos intentos de smishing (phishing por SMS) al equipo de Seguridad de Mailgun fue esencial para que pudiéramos responder de manera rápida y eficaz. Alertamos a toda la empresa de la amenaza a través de múltiples canales de comunicación.
Nuestra plantilla también ayudó a correr la voz, y todo el mundo se mantuvo alerta ante cualquier cosa que pareciera sospechosa. En Mailgun, tenemos una cultura de transparencia y confianza. Nuestros usuarios cuentan con la formación necesaria para enviar un informe de cualquier incidente de seguridad, ya sea real o potencial, sin miedo a represalias.
3. Tokens de hardware (YubiKeys)
Aunque la concienciación del personal fue fundamental, podría decirse que la protección más importante que empleamos son las claves de hardware que aprovechan lo que se conoce como el FIDO2 protocolo (Fast Identity Online). Estas claves de hardware comprueban el origen, lo que significa que podían detectar que las páginas de inicio de sesión de Okta no eran legítimas. Si el dominio de la barra de direcciones del navegador no coincide con el dominio utilizado en los datos enviados entre el dominio real y la clave de hardware, el intento de inicio de sesión falla. De esta forma, estas claves eliminan de manera efectiva la posibilidad de utilizar los llamados ataques de intermediario o Man-in-the-Middle (MitM) contra nuestra empresa.
En pocas palabras, Mailgun utiliza YubiKeys para la autenticación de usuario. Se trata de tokens de hardware físicos que se requieren antes de conceder el acceso a nuestro software y sistemas. Aunque los hackers consigan las credenciales de alguien, no pueden utilizarlas para iniciar sesión sin la clave de hardware.
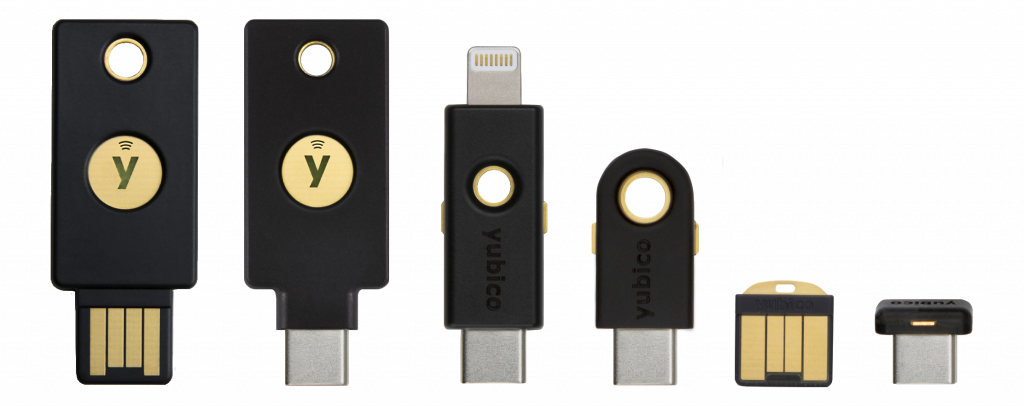
Tokens de hardware YubiKey de Yubico
Las empresas que implementan claves de hardware con el protocolo FIDO2 pueden mitigar el impacto de las campañas de robo de credenciales. Esto se debe a que los atacantes necesitan tener la clave física para poder acceder.
Hablando de dominios, Mailgun también colaboró con los registradores de dominios para solicitar la eliminación de los mismos y conseguir que estos sitios de phishing se clasificaran como maliciosos. Eso significa que, incluso si alguien de Mailgun hacía clic en un enlace de un mensaje de smishing (phishing por SMS), los sitios web falsos ya no estarían activos.
4. Medidas de seguridad adicionales
Además de las dos importantes protecciones ya mencionadas, Mailgun aplica un enfoque multicapa a la seguridad de los productos que ofrece protección en caso de que falle una medida de seguridad (o una persona).
Por ejemplo, si alguno de estos intentos de ataque hubiera logrado entregar el archivo malicioso, nuestro software de respuesta y detección de puntos de conexión lo habría puesto en cuarentena de inmediato como malware antes de que pudiera ejecutarse en el dispositivo final.
Mientras nuestro equipo investigaba cualquier posible impacto del intento de phishing, utilizamos múltiples herramientas que agregan y correlacionan los intentos de inicio de sesión. Esto nos ayudó a identificar rápidamente a los usuarios que podían haber introducido sus credenciales, aunque el inicio de sesión se bloqueara o fallara debido a la autenticación multifactor.
También aprovechamos los indicadores de compromiso específicos de este ataque y configuramos alertas. Aunque ya contábamos con estos sistemas de alertas, los adaptamos para que coincidieran con las señales específicas relacionadas con este ataque de phishing a gran escala. Eso significa que, si vemos fallos de autenticación de usuario en tiempo real, así como otros indicadores de actividad sospechosa en la cuenta, podemos actuar e investigar de inmediato si alguien se ha visto afectado.
Conclusiones clave de nuestra respuesta
Estos son algunos puntos importantes de la respuesta de Mailgun a este ataque de phishing que puedes aplicar a tu propia estrategia de seguridad:
1. La formación y la concienciación de tu equipo son tu primera línea de defensa
Los atacantes suelen aprovecharse de la psicología y de la tendencia de los seres humanos a cometer errores. La fortaleza del equipo se mide por su eslabón más débil. Es menos probable que un personal con buena formación sobre las posibles amenazas de seguridad pase por alto las señales de advertencia.
2. La comunicación a nivel empresarial es fundamental
Un ataque de phishing generalizado puede ser muy rápido y agresivo. Necesitas formas de difundir información sobre el ataque de manera rápida y eficaz. Esto debería incluir canales de comunicación como el email, aplicaciones de chat, alertas en la intranet de la empresa e incluso reuniones con toda la plantilla. También necesitas espacios y un procedimiento sencillo para que tu equipo pueda informar sobre posibles incidentes de seguridad (como un canal de Slack o una dirección de email exclusivos).
3. Una autenticación multifactor robusta que aproveche el protocolo FIDO2 es un arma secreta
A medida que el phishing se vuelve más sofisticado, los atacantes encuentran formas de eludir la autenticación multifactor simple. Los tokens de hardware y las medidas de seguridad biométrica que aprovechan el protocolo FIDO2 hacen que sea mucho más difícil acceder, incluso cuando las credenciales están expuestas.
4. Un enfoque multicapa proporciona protección adicional
No confíes tan solo en una o dos medidas de protección. Ten siempre a mano un plan B (o C, D y E) para que los atacantes vean cómo se bloquean sus ataques, incluso si consiguen eludir otras medidas de seguridad.
5. Visibilidad
Asegúrate de contar con las tecnologías adecuadas que ofrezcan visibilidad en toda la empresa. Poder detectar, correlacionar e identificar rápidamente cualquier actividad que pueda ser maliciosa es fundamental para que la respuesta sea un éxito.
Por qué puedes confiar en Mailgun para la seguridad del producto
Aunque nuestro equipo de seguridad descubrió cierta información sobre el origen de este ataque de phishing a gran escala, todavía no estamos muy seguros de quién estaba detrás de él. Lo que sí sabemos es que somos un objetivo popular, ya que prestamos servicio a clientes de alto perfil que envían emails a gente de todo el mundo.
Si aún no te ha quedado claro, en Sinch Mailgun nos tomamos la seguridad muy en serio. También tenemos una cultura de total transparencia que se extiende más allá de nuestra plantilla. Uno de los motivos por los que publicamos este artículo es para informarte de lo ocurrido y mostrarte cómo respondemos e investigamos estas posibles situaciones de seguridad.
Mailgun siempre aprende de actividades como esta y tomamos medidas de manera continua para madurar nuestra postura de seguridad e incrementar nuestra resiliencia cibernética. A medida que estas cosas siguen ocurriendo, adoptamos un enfoque ágil para aplicar tecnología adicional y así asegurarnos de proteger a nuestros clientes, a la plataforma y a la plantilla.
Seguiremos invirtiendo en tecnología que nos ayude a detectar amenazas, proteger a nuestros clientes y dar respuesta a cualquier cosa que los malos nos lancen. Para obtener más información, visita el portal de seguridad de Mailgun donde podrás ver o solicitar acceso a los documentos en los que se detallan nuestros métodos, así como a las certificaciones y auditorías que demuestran que proporcionamos el nivel más alto de protección.