Product
Caso de sucesso de segurança: como o Mailgun impediu um ataque de phishing em grande escala
Quando você oferece suporte a empresas do mundo todo facilitando o envio de bilhões de e-mails, acaba se tornando um alvo bem grande. Por isso, nós já esperamos que agentes de ameaças nos ataquem. Em meados deste ano, o Sinch Mailgun e outras empresas do espaço de comunicações digitais se tornaram alvos de um ataque de phishing multicanal em grande escala.
Primeiro, aqui estão as boas notícias…
O Mailgun conseguiu mitigar com eficácia esse ataque de phishing, e os agentes mal-intencionados não conseguiram afetar nossos sistemas de forma alguma. Para ser claro, isso significa que nenhuma conta ou dados de clientes foram comprometidos.
A única má notícia é que podemos esperar que esses tipos de ameaças continuem e se tornem cada vez mais sofisticados com o tempo. Mas não tem problema, porque estamos preparados.
Então, como impedimos esse ataque de phishing em grande escala? Para ajudar você a entender as medidas que o Mailgun adota para proteger nossa plataforma e também os nossos clientes, decidimos mostrar os bastidores de uma resposta de segurança cibernética em nossa organização. A história começa no fim de julho, quando a nossa equipe começou a receber mensagens SMS suspeitas.
Detalhes do ataque de phishing
As primeiras tentativas de phishing ocorreram em 23 de julho, quando muitas pessoas da equipe receberam mensagens de texto maliciosas com alertas de uma mudança em suas programações. Essas mensagens, enviadas de um número desconhecido, davam a entender que vinham da Sinch, a nova empresa matriz do Mailgun, Mailjet e Email on Acid.
A primeira coisa que se destaca sobre esse ataque é que ele usou phishing por SMS, também conhecido como smishing. À medida que o ataque progredia, os agentes de ameaças também tentaram aplicar golpes na equipe por meio de vishing (phishing por voz/chamada telefônica).
Talvez os invasores tenham pensado que fazer phishing em um provedor de serviços de e-mail (ESP) por meio da caixa de entrada fosse um pouco óbvio demais. Seja como for, embora o smishing e o vishing não sejam tão comuns quanto o phishing por e-mail tradicional, com certeza eles estão aumentando.
De acordo com o relatório “State of the Phish” da Proofpoint, Setenta e quatro por cento das empresas ao redor do mundo sofreram ataques de smishing no ano passado, e 69% observaram ataques de vishing. Ambas as estatísticas representam um aumento de dois dígitos nesses vetores de ameaça em comparação ao ano anterior.
Como identificar mensagens de texto maliciosas
Veja como as mensagens de smishing apareciam para a equipe do Mailgun.
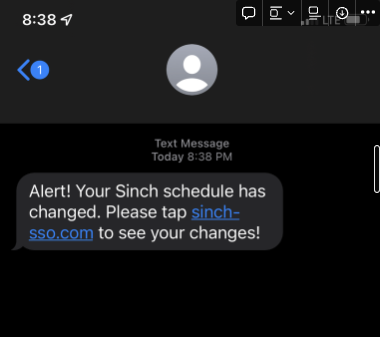
Os golpistas de phishing costumam usar um senso de urgência para convencer seus alvos a clicar em links que os direcionam a páginas falsas de login. Neste caso, o nome de domínio da página falsa de login não seria familiar para a nossa equipe.
No entanto, os invasores tentaram mensagens variadas, usando o nome de diferentes sistemas de gerenciamento de identidade no link, além de diferentes chamadas para ação, como as de senhas expiradas.
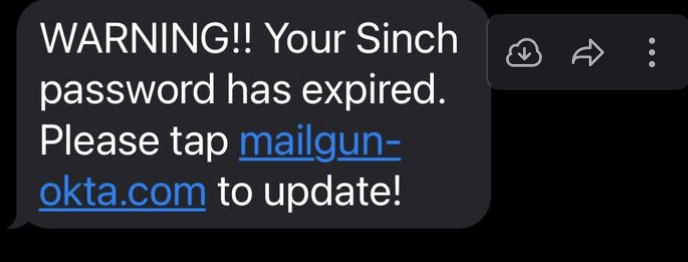
Tentativas de phishing como essa podem ser muito convincentes. Mas, como você verá, este ataque específico de phishing não enganou nossa equipe especialista em segurança nem as medidas sofisticadas de segurança do Mailgun.
Outro fator interessante neste ataque é que ele ocorreu nos dispositivos pessoais da equipe. Isso pode ter sido uma tentativa de contornar a tecnologia de detecção interna de ameaças do Mailgun. Mas a Sinch e o Mailgun normalmente não entram em contato com as pessoas dessa forma, o que acendeu um sinal de alerta entre nossa equipe.
Ainda assim, você pode se perguntar como os agentes de ameaças conseguiram as informações pessoais de contato da nossa equipe para começo de conversa. Isso vazou em algum lugar? A resposta é a coleta de inteligência de fontes abertas (OSINT), que é um componente crucial dos ataques de engenharia social.
Usando OSINT, agentes mal-intencionados coletam informações disponíveis ao público sobre pessoas e organizações em toda a internet e criam perfis sobre elas. Por exemplo, eles poderiam descobrir o local de trabalho de alguém e o número de celular apenas extraindo dados de uma página no LinkedIn.
Lembre-se de que isso normalmente não acontece de forma manual. Os agentes de ameaças usam um software automatizado para coletar grandes quantidades de informações rapidamente, além de enviar mensagens maliciosas. É isso que torna um ataque de phishing em grande escala possível – e até mesmo simples.
Mecânica do ataque
Aqui está o que teria acontecido se alguém da nossa equipe tivesse seguido todos os passos que os agentes de ameaças tentavam persuadi-lo a tomar. Mais uma vez… isso nunca chegou a acontecer. Em vez disso, a equipe de segurança do Mailgun utilizou um ambiente de sandbox para investigar os motivos e métodos do ataque.
Após clicar no link da mensagem SMS, os alvos chegam a uma página falsa de login que se parece com esta:
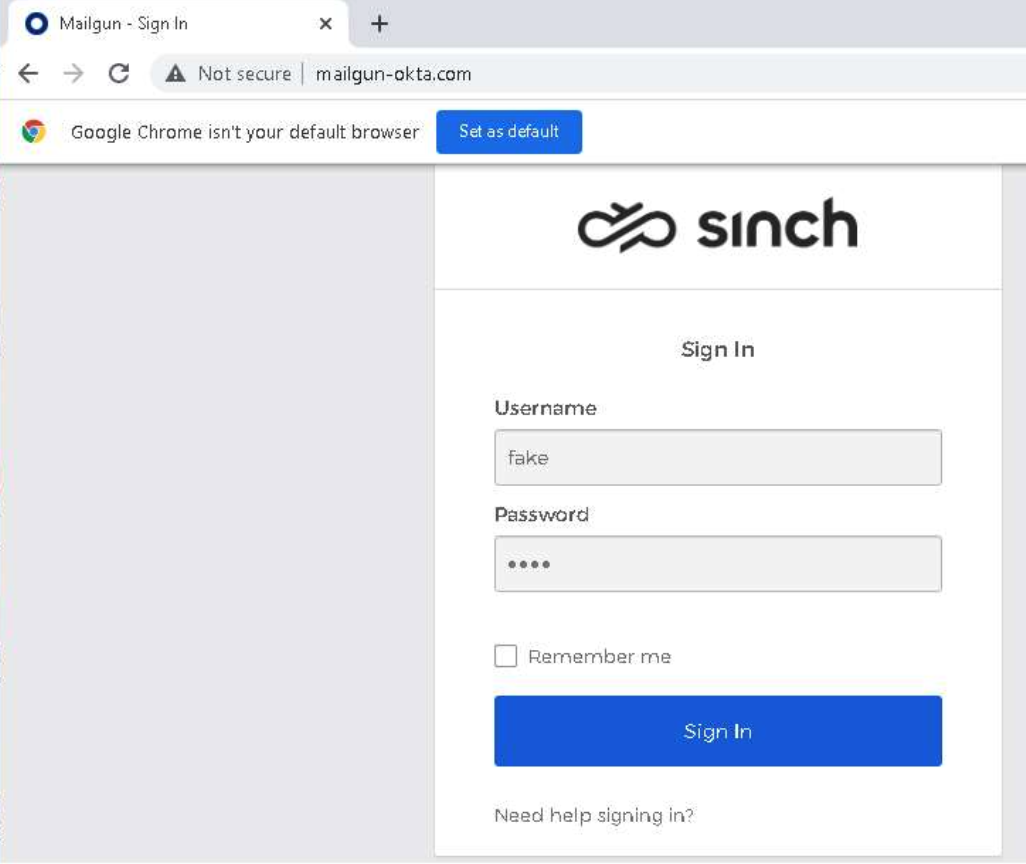
O design de páginas de login geralmente é muito fácil de replicar, pois elas são páginas simples com poucos elementos básicos. Por isso, elas podem parecer convincentes, mas há um grande sinal de perigo aqui. Observe que o navegador Chrome indica que a página é “Não segura”. Isso quase nunca seria o caso em uma página real de login do Okta.
Esses sites de phishing replicaram ou usaram como proxy as páginas legítimas de login do Okta para o usuário final. Lá, eles tentariam obter o nome de usuário e a senha do alvo. Se isso acontecesse, a senha seria comprometida.
Após inserir suas credenciais, o alvo veria uma página na qual seria solicitado a inserir um token ou login temporário. Esse foi outro sinal de alerta para a equipe, pois o Mailgun não usa senhas de uso único baseadas em tempo (TOTPs).
De forma hipotética, se um usuário tivesse passado pelo processo, ele veria uma página de \”Sucesso\”, e um executável malicioso seria baixado em seu dispositivo. Como você pode ver na captura de tela abaixo, o executável era um software chamado AnyDesk.exe.
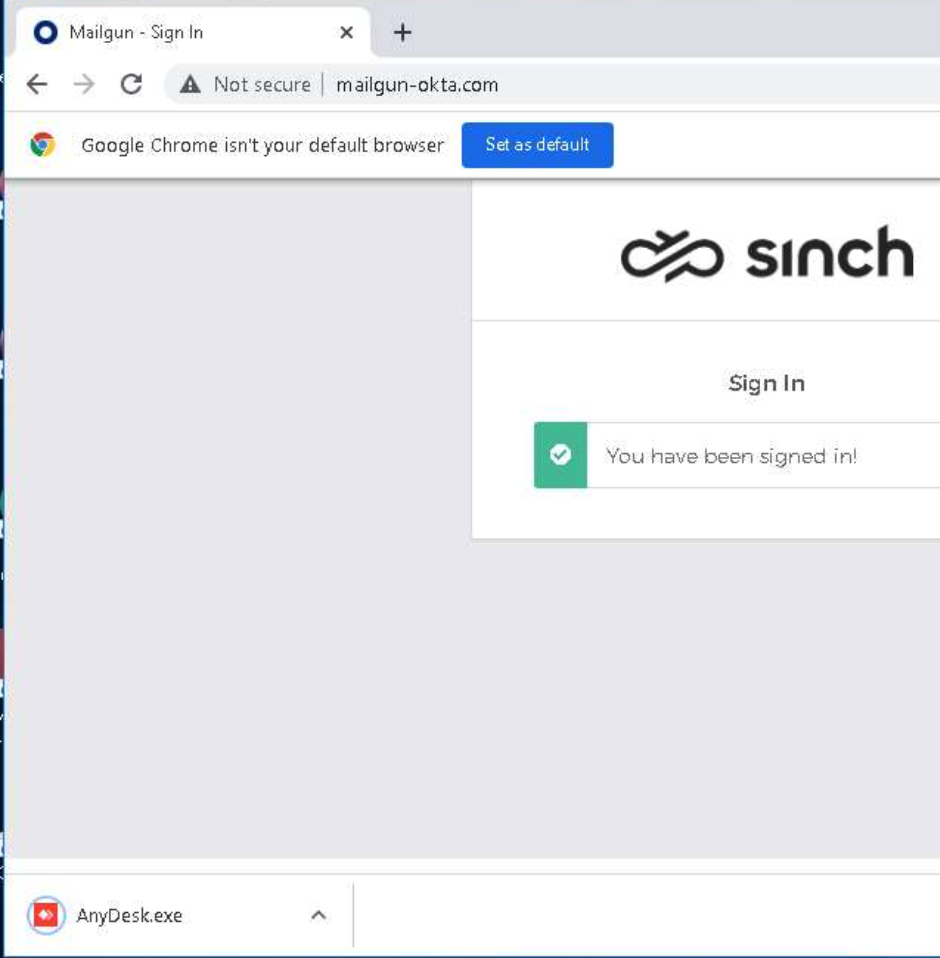
Caso o software fosse executado, ele permitiria que o invasor obtivesse acesso remoto à máquina/dispositivo do usuário. Mas apenas para reiterar: isso nunca aconteceu com nenhuma pessoa da equipe do Mailgun. A seguir, vamos ver mais de perto como e por que evitamos problemas neste ataque de phishing em grande escala.
Como o Mailgun impediu o ataque
A princípio, o ataque parecia um tanto sofisticado. Mas à medida que fizemos a triagem e investigamos a situação, ficou claro que esse era um ataque de OSINT bem típico que também visava outras empresas do nosso setor. Ainda assim, ele tinha o potencial de causar alguns danos, e ficamos contentes que o Mailgun estivesse com os controles de segurança adequados em vigor.
1. Conscientização da equipe
O Mailgun está constantemente treinando a equipe, alertando sobre novas ameaças e enviando simulações de phishing para que a segurança fique sempre em mente. A segurança não é algo deixado para depois aqui. Ela está enraizada na cultura da empresa, e neste caso, valeu muito a pena.
2. Gateways de e-mail seguros e filtragem de spam
Temos tecnologia em vigor para limitar de forma drástica o número de tentativas de phishing que chegam à equipe do Mailgun. A grande maioria dos e-mails de phishing nem chega à caixa de entrada de um usuário. Mas o nosso alcance é mais limitado quando os agentes mal-intencionados visam dispositivos pessoais. Neste ataque, houve até familiares da equipe que receberam mensagens de smishing.
Como esses ataques eram direcionados a dispositivos pessoais, o fato de a equipe ter notado e relatado rapidamente essas tentativas de smishing para a equipe de segurança do Mailgun foi fundamental para que pudéssemos responder com rapidez e eficácia. Nós alertamos toda a empresa sobre a ameaça em diversos canais de comunicação.
A equipe também ajudou a espalhar o aviso, e todo mundo permaneceu em vigilância contra qualquer coisa que parecesse suspeita. No Mailgun, nós temos uma cultura de transparência e confiança. Nossos usuários recebem treinamento para relatar um incidente de segurança, seja ele verdadeiro ou potencial, sem medo de punições.
3. Tokens de hardware (YubiKeys)
Embora a conscientização da equipe tenha sido essencial, sem dúvida a proteção mais importante envolve as chaves de hardware que utilizam o que é conhecido como o FIDO2 protocolo (Fast Identify Online). Essas chaves de hardware fazem uma verificação de origem, o que significa que elas poderiam dizer que as páginas de login do Okta não eram legítimas. Se o domínio na barra de endereços do navegador não corresponder ao domínio usado nos dados enviados entre o domínio real e a chave de hardware, a tentativa de login falha. Portanto, essas chaves eliminam com eficácia a possibilidade de uso dos chamados ataques Man-in-the-Middle (MitM) contra a nossa empresa.
De forma simples, o Mailgun usa YubiKeys para a autenticação de usuários. Eles são tokens de hardware físicos que são exigidos antes da concessão do acesso ao nosso software e aos nossos sistemas. Mesmo que os hackers obtenham as credenciais de alguém, eles não conseguem usá-las para fazer login sem a chave de hardware.
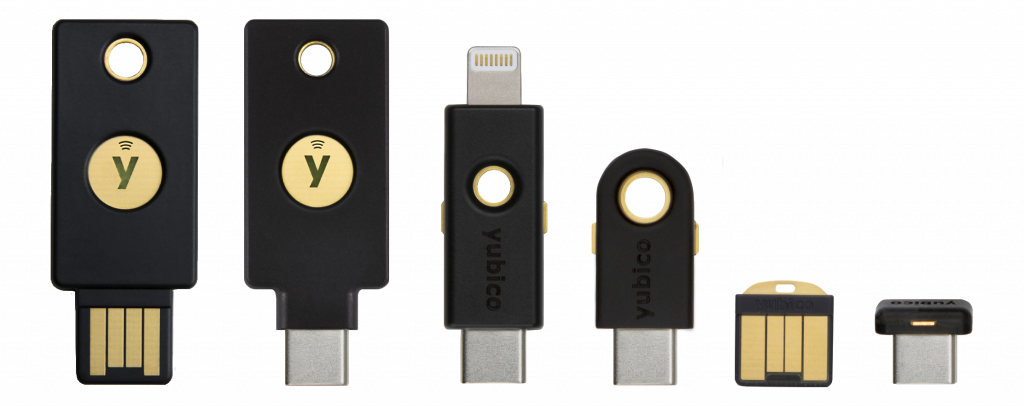
Tokens de hardware YubiKey da Yubico
As empresas que implementam chaves de hardware com o protocolo FIDO2 conseguem mitigar o impacto das campanhas de comprometimento de credenciais. Isso acontece porque os agentes de ameaças precisam que a chave física esteja presente para obter qualquer tipo de acesso.
Falando em domínios, o Mailgun também trabalhou com as empresas de registro de domínios para solicitar a remoção deles e fazer com que esses sites de phishing fossem classificados como maliciosos. Isso significa que, mesmo se alguém do Mailgun clicasse em um link em uma mensagem de smishing, os sites falsos não estariam mais ativos.
4. Medidas de segurança adicionais
Além das duas proteções importantes já mencionadas, o Mailgun implementa uma abordagem em várias camadas para a segurança de produtos, fornecendo proteção caso uma salvaguarda (ou ser humano) falhe.
Por exemplo, se alguma dessas tentativas de ataque tivesse sido bem-sucedida na entrega do arquivo malicioso, nosso software de detecção e resposta de endpoint o teria colocado de imediato em quarentena como malware antes que ele pudesse ser executado no dispositivo do usuário final.
Enquanto a nossa equipe investigava qualquer impacto potencial da tentativa de phishing, nós aproveitamos diversas ferramentas que agregam e correlacionam tentativas de login. Isso nos ajudou a identificar rapidamente os usuários que podem ter inserido credenciais, mas o login foi bloqueado ou falhou devido à autenticação multifator.
Também aproveitamos os indicadores específicos de comprometimento deste ataque e configuramos alertas. Embora a gente já tivesse esses sistemas de alerta em vigor, nós então os adaptamos para que correspondessem aos sinais específicos relacionados a este ataque de phishing em grande escala. Isso significa que, se observarmos falhas de autenticação de usuários em tempo real, assim como outros indicadores de atividade de conta suspeita, podemos abordar e investigar rapidamente se alguém foi afetado.
Principais conclusões da nossa resposta
Aqui estão alguns pontos importantes da resposta do Mailgun a esse ataque de phishing que você pode aplicar à sua própria estratégia de segurança:
1. O treinamento e a conscientização da equipe são as suas primeiras linhas de defesa
Os agentes de ameaças muitas vezes usam a psicologia e a propensão aos erros humanos como uma vantagem para eles. Você é tão forte quanto o seu elo mais fraco. Uma equipe bem informada sobre possíveis ameaças de segurança tem menos chances de não perceber os sinais de alerta.
2. A comunicação em toda a empresa é fundamental
Um ataque generalizado de phishing pode ser rápido e voraz. Você precisa de formas de disseminar informações sobre o ataque de maneira rápida e eficaz. Isso deve incluir canais de comunicação, como e-mail, aplicativos de chat, alertas na intranet da empresa e até mesmo reuniões para toda a equipe. Você também precisa de lugares e de um procedimento simples para que as pessoas possam relatar potenciais incidentes de segurança (endereço de e-mail ou canal no Slack dedicados).
3. Uma autenticação multifator robusta que utiliza o protocolo FIDO2 é uma arma secreta
À medida que o phishing se torna mais sofisticado, os agentes mal-intencionados encontram maneiras de contornar a autenticação multifator simples. Tokens de hardware e medidas de segurança biométrica que utilizam o protocolo FIDO2 dificultam muito mais a obtenção de acesso, mesmo quando as credenciais são comprometidas.
4. Uma abordagem em várias camadas oferece proteção adicional
Não dependa de apenas uma ou duas proteções. Sempre tenha um Plano B (ou C, D e E) para que os agentes de ameaças encontrem seus ataques bloqueados, mesmo que consigam contornar outras medidas de segurança.
5. Visibilidade
Assegure-se de que você tem as tecnologias adequadas em vigor, que possuam visibilidade em toda a empresa. Ser capaz de detectar, correlacionar e identificar de modo rápido as atividades com potencial malicioso é vital para um esforço de resposta de sucesso.
Por que você pode confiar no Mailgun para a segurança de produtos
Embora nossa equipe de segurança tenha descoberto algumas informações sobre a fonte deste ataque de phishing em grande escala, ainda não temos certeza exata de quem estava por trás dele. Nós sabemos que somos um alvo popular porque atendemos a clientes de alto nível que enviam e-mails para pessoas do mundo todo.
Caso ainda não tenha ficado claro, a segurança é um assunto muito sério no Sinch Mailgun. Também temos uma cultura de total transparência que se estende para além da nossa equipe. Um dos motivos pelos quais publicamos este artigo é para informar você sobre o que aconteceu e mostrar como respondemos e investigamos essas potenciais situações de segurança.
O Mailgun sempre aprende com atividades como essa, e tomamos medidas continuamente para amadurecer nossa postura de segurança, aumentando nossa resiliência cibernética. À medida que essas coisas continuam a acontecer, nós adotamos uma abordagem ágil na implementação de tecnologias adicionais a fim de garantir a proteção de nossos clientes, plataforma e equipe.
Continuaremos investindo em tecnologia para nos ajudar a detectar ameaças, proteger nossos clientes e responder a qualquer coisa que as pessoas mal-intencionadas jogarem contra nós. Para saber mais, visite o Portal de segurança do Mailgun onde você pode visualizar ou solicitar acesso a documentos que detalham os nossos métodos, assim como certificações e auditorias que provam que fornecemos o mais alto nível de proteção.