IT & Engineering
Drei Lücken in sicheren E-Mail-Gateways, die Sie schließen müssen

Ob Sie im Homeoffice arbeiten oder sich über die Rückkehr auf Ihren geliebten Bürodrehstuhl freuen, eines ist sicher: Die E-Mail bleibt uns erhalten. Auch nach der Pandemie spielen E-Mail-Kanäle eine wichtige Rolle als zentrales Instrument für die Unternehmenskommunikation. Deshalb sollte es nicht überraschen, dass Bedrohungsakteure E-Mails nutzen, um bei fast jedem gemeldeten Cyberangriff Malware zu verbreiten: in 94 % der Fälle, um genau zu sein. Unternehmen, die auf ständige E-Mail-Kommunikation angewiesen sind, benötigen eine Sicherheitslösung, die verhindert, dass ihr E-Mail-Kanal zu einem anfälligen Angriffsvektor wird. Hier kommen E-Mail-Gateways ins Spiel.
Was macht ein E-Mail-Gateway?
Leider hat ein E-Mail-Gateway nichts mit Bill Gates, Stargates oder bestimmten bewusstseinsverändernden Substanzen zu tun – aber es bietet seine ganz eigenen Vorteile. Die zuverlässigste und fortschrittlichste Sicherheitslösung für jeden E-Mail-Kanal ist ein sicheres E-Mail-Gateway, das sich für große und kleine Unternehmen gleichermaßen eignet. Sichere E-Mail-Gateways stoppen schädliche Inhalte – wie etwa Phishing-E-Mails, die seriöse Unternehmen vortäuschen –, bevor diese Sie oder ein Teammitglied dazu auffordern können, persönliche Daten einzugeben, wie etwa Ihre Anmeldedaten oder Sozialversicherungsnummer.
Diese sicheren Gateways sind jedoch keine narrensicheren Lösungen – andere Bedrohungen, die regelmäßig auf Posteingänge abzielen, umgehen sichere E-Mail-Gateways oft, indem sie Schwachstellen ausnutzen.
Es ist wichtig, dass sich Unternehmen in einer zunehmend dezentralen Arbeitswelt gegen E-Mails wappnen, die Spam, Phishing, Malware und andere betrügerische Inhalte enthalten. Lassen Sie uns einen kurzen Blick auf die drei größten Lücken in sicheren E-Mail-Gateways werfen, die so schnell wie möglich geschlossen werden müssen, und darauf, was Sie tun können, um Ihren E-Mail-Kanal zu schützen.
E-Mail-Gateway-Lücke Nr. 1: Unbekannte Malware-Signaturen
Sichere E-Mail-Gateway-Tools haben im Laufe der Jahre ihr Bestes getan, um mit sich schnell entwickelnden Schadprogrammen Schritt zu halten. Leider vermehren sich bisher unbekannte Bedrohungen täglich. Viele von ihnen sind wahrscheinlich nicht in der Datenbank Ihres Gateways für erkannte und bekannte Malware-Signaturen zu finden.
Bedrohungen mit nicht offengelegten Malware-Signaturen sind für Unternehmen besonders gefährlich, vor allem wenn man bedenkt, dass 80 % der erfolgreichen Sicherheitsverletzungen Signaturen verwenden, die von herkömmlichen signaturbasierten E-Mail-Gateway-Tools nicht erkannt werden können. Also … nicht gerade ideal.
Zero-Day-Bedrohungen mit nicht offengelegten Malware-Signaturen sind deshalb so problematisch, weil sie den dynamischen Methoden zur Bedrohungserkennung, die selbst modernste sichere E-Mail-Gateways verwenden, einen Schritt voraus sind. Sobald diese Bedrohungen den Threat-Feeds voraus sind, werden sie als unbedenklich eingestuft und dringen weiter in Ihren E-Mail-Kanal vor. Nachdem Bedrohungsakteure Ihren E-Mail-Kanal kompromittiert haben, können sie andere sensible Daten infizieren oder kompromittieren, die ihnen andernfalls nicht zugänglich gewesen wären. Also … wirklich nicht ideal.
Ihr Unternehmen muss ständig aus den Bedrohungen der Vergangenheit lernen, um auf die Cyberbedrohungen der Zukunft vorbereitet zu sein. Laut der Cybersicherheitsexpertin Barbara Ericson von Cloud Defense, „werden Sie durch die Identifizierung, Bewertung, Behandlung und Meldung bestehender Schwachstellen in Ihrem E-Mail-Kanal mithilfe einer Lösung für das Schwachstellenmanagement durchgängig von mehr digitaler Sicherheit profitieren und auf lange Sicht weniger Eindringlinge oder Cyberangriffe erleben.“ Das klingt schon viel besser.
Denken Sie daran, dass Sie und Ihr IT-Team möglicherweise weitere Analysen der gesammelten Daten durchführen müssen, um Muster bei Schwachstellen in Ihrem gesamten E-Mail-Kanal zu erkennen und zukünftige Probleme vorherzusehen, bevor sie auftreten.
Letztendlich sind Phishing- und Ransomware-Schwachstellen hauptsächlich auf mangelnde digitale Hygienezurückzuführen, etwa wenn Teammitglieder auf unbekannte E-Mails klicken, während sie in ihren Arbeitskonten angemeldet sind, oder keine gute Antivirensoftware ausführen. Berücksichtigen Sie diese Szenarien stets bei der Nutzung hochwertiger Software für das Schwachstellenmanagement, die Teil des umfassenden Konzepts und der strategischen Philosophie Ihres Unternehmens zur digitalen Sicherheit ist.
E-Mail-Gateway-Lücke Nr. 2: Phishing mit mehreren Komponenten
Sichere E-Mail-Gateways sind traditionell auf den Schutz vor unkomplizierten Ransomware- und Malware-Angriffen spezialisiert. Unter „unkomplizierten“ Angriffen versteht man am besten Cyberangriffe, die in einer einzigen Phase ablaufen und nur eine begrenzte Anzahl schädlicher Komponenten und Module verwenden.
Mehrstufige Angriffe hingegen verwenden Techniken zur Verschleierung schädlicher Nutzdaten, die sich in den genutzten Anwendungen verbergen, nachdem sie durch eine unbewusst geöffnete Phishing-E-Mail freigesetzt wurden.
Es gibt bereits zahlreiche Gründe, bei Betrugsversuchen äußerst wachsam zu sein, denn diese haben erheblich zugenommen , seit die Pandemie begann. Doch manchmal reicht selbst das Wissen, wie man einen Betrugsversuch erkennt, nicht aus, um sich angemessen davor zu schützen.
Denken Sie neben der Nutzung eines sicheren E-Mail-Gateway-Tools stets daran, niemals persönliche oder finanzielle Daten preiszugeben. Vermeiden Sie es, auf Links zu klicken und Dateien aus unbekannten Quellen herunterzuladen. Nutzen Sie außerdem die Zwei-Faktor-Authentifizierung, um sich vor Phishing-Angriffen mit mehreren Komponenten zu schützen.
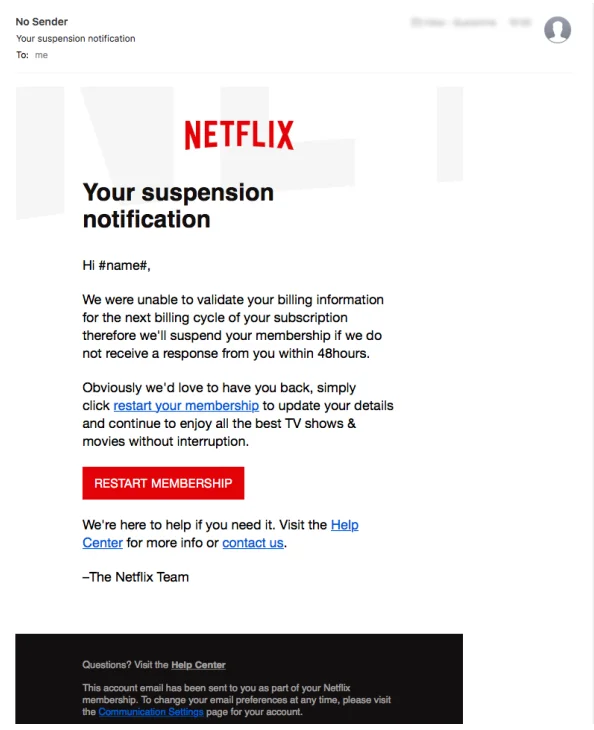
Diese Aspekte sind besonders vor dem Hintergrund wichtig, dass sich heute immer mehr Personen und Unternehmen auf die E-Mail als wichtigstes Mittel der Remote-Kommunikation zwischen Teammitgliedern, der Kundschaft und Drittanbietern verlassen.
Mehrstufige Phishing-Angriffe sind am effektivsten, wenn sie Trojaner-Nutzdaten in den Anwendungen einer Person platzieren und tarnen können. Falls Sie eine E-Mail öffnen, die sich als Werkzeug von Cyberkriminellen entpuppt, kann ein virtuelles privates Netzwerk (VPN) eine zusätzliche Barriere zwischen Bedrohungsakteuren und Ihren persönlichen Daten errichten. Bestimmte VPNs verbergen Ihre IP-Adresse und machen es Cyberkriminellen nahezu unmöglich, Ihren Standort und folglich das Netzwerk zu ermitteln, über das Sie E-Mails versenden.
VPNs, die eigentlich recht einfach zu installieren sind, machen es Hackern deutlich schwerer, Daten abzufangen – selbst nachdem eine Phishing-E-Mail in Ihrem Posteingang gelandet ist. VPNs bieten zudem ein noch höheres Maß an Sicherheit, indem sie die Daten, die zwischen dem Posteingang Ihres Smartphones und einem VPN-Server gesendet werden, verschlüsseln. Dies gilt selbst dann, wenn die besuchte Website keine eigene Verschlüsselung bietet.
E-Mail-Gateway-Lücke Nr. 3: Bedrohungen außerhalb des E-Mail-Textkörpers
Phishing betrifft fast alle. Deshalb konzentrieren sich die meisten Menschen eher auf den Textkörper einer E-Mail, um Phishing-Versuche schnell zu erkennen. Der Textkörper einer E-Mail enthält meist einige eindeutige Hinweise, die es leicht machen, selbst für technisch weniger versierte Personen, nachlässige Phishing-Versuche und angehende Datendiebe zu enttarnen. Die meisten modernen Bedrohungsakteure interessieren sich jedoch gerade wegen dieser veralteten Methoden für E-Mail-Kanäle als Angriffsvektor, da sich so viele Menschen darauf verlassen, Phishing-Versuche nur innerhalb des E-Mail-Textkörpers zu erkennen.
Viele sichere E-Mail-Gateway-Tools haben keine Möglichkeit, schädliche Nutzdaten zu erkennen, die sich in die Hardware-Infrastruktur oder in die Anhangs-Anwendungen einer Person einbetten. Mit anderen Worten: Diese sicheren E-Mail-Gateways erkennen Bedrohungen innerhalb des Textkörpers einer E-Mail hervorragend, haben jedoch keine Möglichkeit, Bedrohungen aufzuspüren, die als Elemente wie Makroprogramme oder Pixeldaten außerhalb des E-Mail-Textkörpers getarnt sind.
Aber es gibt Hoffnung: Unternehmen können diese Bedrohungen mit Lösungen bekämpfen, die E-Mail-Anhänge auf eingebettete schädliche Inhalte überprüfen. Stellen Sie sicher, dass Sie in hochwertige Antiviren-Tools investieren, die sofort einsatzbereit sind, wie etwa Antiviren-Schilde und Firewalls. Diese können durch regelmäßige vorsorgliche Scans verhindern, dass Viren Ihr System kompromittieren. Ohne Internetsicherheit und Antivirensoftware können Malware-Angriffe durch ausgeklügelte E-Mails, die Ihr sicheres E-Mail-Gateway umgehen, leicht in Ihr Netzwerk eindringen. Im Zweifelsfall immer auf Nummer sicher gehen.
Abschließende Gedanken zu Gateways
Sichere E-Mail-Gateways sind ein großartiges Tool für alle, die E-Mails nutzen. Sie stehen jedoch vor Herausforderungen, die sie ohne die Hilfe anderer Ressourcen nicht bewältigen können. Unternehmen müssen anerkennen, dass ihre E-Mail-Gateways Schwachstellen aufweisen und weitere Schutzmaßnahmen benötigen, um ihre Sicherheitslücken zu schließen und E-Mails vertraulich sowie sicher zu halten.
Zu den größten Lücken, mit denen sichere E-Mail-Gateways zu kämpfen haben, gehören mehrstufige Phishing-Angriffe, Bedrohungen, die von außerhalb des E-Mail-Textkörpers ausgeführt werden, sowie unbekannte Malware-Signaturen. Antiviren- und Schwachstellenmanagement-Tools sowie eine angemessene Cybersicherheitshygiene durch VPNs und Zwei-Faktor-Authentifizierung können entscheidend dazu beitragen, die Lücken zu schließen, mit denen sichere E-Mail-Gateways in unserer Arbeitswelt konfrontiert sind. Und sobald Sie rundum sicher sind, können Sie sich wieder fröhlich auf Ihrem Bürodrehstuhl drehen.
Dieser Beitrag wurde verfasst von Shanice Jones, Technical Writer bei shanicejones.com.




