IT & Engineering
Trois failles des passerelles email sécurisées que vous devez combler

Que vous travailliez de chez vous ou que vous vous réjouissiez de retrouver votre chaise de bureau à roulettes, une chose est sûre : l’email a encore de beaux jours devant lui. Même si la pandémie est derrière nous, les canaux email jouent un rôle important en tant qu’outils clés pour faciliter la communication d’entreprise. Il n’est donc pas surprenant que les cybercriminels utilisent l’email pour diffuser des malwares dans presque toutes les cyberattaques signalées : 94 % des cas, pour être exact. Les entreprises qui s’appuient sur des communications par email constantes ont besoin d’une solution de sécurité qui empêche leur canal email de devenir un vecteur d’attaque vulnérable. C’est là que les passerelles email entrent en jeu.
À quoi sert une passerelle email ?
Malheureusement, une passerelle email n’a rien à voir avec Bill Gates, la porte des étoiles ou certaines substances récréatives, mais elle possède ses propres avantages. La solution de sécurité la plus fiable et la plus sophistiquée pour tout canal email est une passerelle email sécurisée, qui convient aussi bien aux grandes qu’aux petites entreprises. Les passerelles email sécurisées bloquent les contenus malveillants, comme les emails d’hameçonnage qui usurpent l’identité d’entreprises légitimes, avant qu’ils ne puissent vous demander, à vous ou à un membre de l’équipe, de saisir des données personnelles telles que votre identifiant de connexion ou votre numéro de sécurité sociale.
Ces passerelles sécurisées ne sont cependant pas infaillibles : d’autres menaces qui ciblent régulièrement les boîtes de réception parviennent souvent à les contourner en exploitant leurs failles.
Il est important que les entreprises s’arment contre les emails contenant du spam, de l’hameçonnage, des malwares et d’autres contenus frauduleux dans un monde où le travail à distance est devenu la norme. Pour commencer, examinons de plus près les trois principales failles des passerelles email sécurisées qui doivent être comblées le plus rapidement possible, et ce que vous pouvez faire pour protéger votre canal email.
Faille de passerelle email n° 1 : signatures de malwares non divulguées
Les outils de passerelle email sécurisée ont fait de leur mieux au fil des ans pour suivre l’évolution rapide des programmes malveillants. Malheureusement, les menaces jusqu’alors inconnues se multiplient au quotidien, et il est peu probable que nombre d’entre elles se trouvent dans la base de données de votre passerelle répertoriant les signatures de malwares reconnues et divulguées.
Les menaces dont les signatures de malwares ne sont pas divulguées sont particulièrement dangereuses pour les entreprises, d’autant plus que 80 % des violations réussies utilisent des signatures indétectables par les outils traditionnels de passerelle email basés sur les signatures. Ce n’est donc pas l’idéal.
Les menaces zero-day avec des signatures de malwares non divulguées sont si problématiques car elles devancent les méthodes dynamiques de renseignement sur les menaces qu’utilisent même les passerelles email sécurisées les plus modernes. Une fois que ces menaces prennent de l’avance sur ces flux de renseignements, elles parviennent à obtenir le sceau d’approbation binaire et à progresser dans le reste de votre canal email. Une fois que les cybercriminels ont compromis votre canal email, ils peuvent infecter ou compromettre d’autres données sensibles qui leur auraient été inaccessibles autrement. Alors… vraiment pas l’idéal.
Votre entreprise doit constamment tirer les leçons des menaces du passé afin de se préparer aux cybermenaces du futur. Selon Barbara Ericson, experte en cybersécurité chez Cloud Defense, « en identifiant, en évaluant, en traitant et en signalant les vulnérabilités existantes de votre canal email à l’aide d’une solution de gestion des vulnérabilités, vous profiterez d’une sécurité numérique globale renforcée et subirez moins d’intrusions ou de cyberattaques à long terme. » C’est donc plutôt une bonne nouvelle.
Gardez à l’esprit que votre équipe informatique et vous devrez peut-être effectuer des analyses supplémentaires sur les données recueillies afin d’identifier les schémas de vulnérabilité sur l’ensemble de votre canal email et anticiper les problèmes futurs avant qu’ils ne surviennent.
En fin de compte, les vulnérabilités liées à l’hameçonnage et aux ransomwares sont principalement causées par une mauvaise hygiène numérique, comme le personnel qui clique sur des emails inconnus tout en étant connecté à son compte professionnel ou qui omet d’utiliser un bon logiciel antivirus. Prenez toujours ces scénarios en compte lorsque vous utilisez un logiciel de gestion des vulnérabilités de qualité qui s’inscrit dans le cadre global de la sécurité numérique et de la philosophie stratégique de votre entreprise.
Faille de passerelle email n° 2 : l’hameçonnage à composants multiples
Les passerelles email sécurisées se sont traditionnellement spécialisées dans la protection contre les attaques directes par ransomwares et malwares. Les attaques dites « directes » peuvent être définies comme des cyberattaques qui reposent sur une seule phase d’attaque à l’aide d’un nombre limité de composants et de modules malveillants.
Les attaques en plusieurs phases, en revanche, utilisent des techniques pour masquer les charges utiles malveillantes qui se cachent au sein des applications après avoir été déployées à partir d’un email d’hameçonnage ouvert par inadvertance.
Il existe déjà de nombreuses raisons d’être hypervigilant face aux arnaques, qui ont considérablement augmenté depuis le début de la pandémie. Mais parfois, savoir comment détecter une arnaque ne suffit pas pour s’en protéger adéquatement.
En plus d’utiliser un outil de passerelle email sécurisée, veillez à ne jamais partager vos informations personnelles ou financières, évitez de cliquer sur des liens et de télécharger des fichiers depuis des sources inconnues, et utilisez l’authentification à deux facteurs pour vous protéger des attaques par hameçonnage à composants multiples.
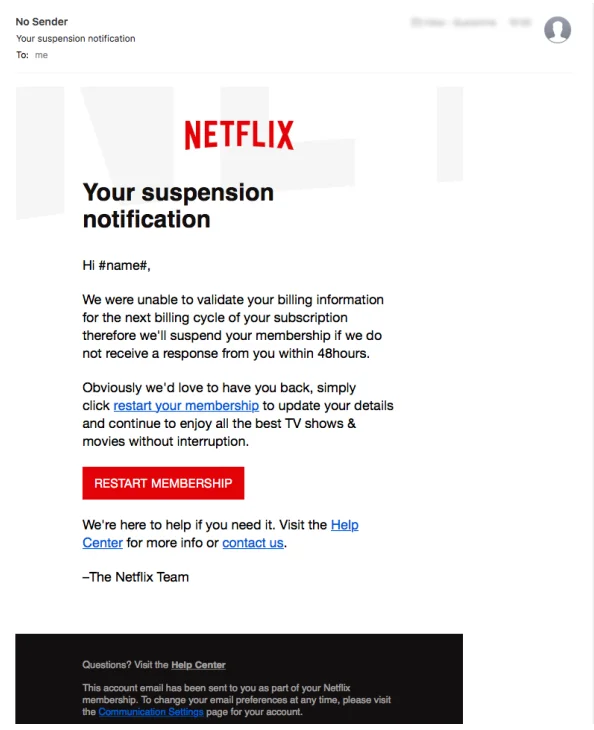
Ces considérations sont d’autant plus cruciales à garder à l’esprit qu’un nombre croissant de personnes et d’entreprises s’appuient actuellement sur l’email comme principal moyen de communication à distance entre les membres de l’équipe, la clientèle et les fournisseurs.
Les attaques d’hameçonnage en plusieurs phases sont plus efficaces lorsqu’elles parviennent à déployer et à dissimuler des charges utiles de type cheval de Troie dans les applications. Dans le cas où vous consulteriez un email dont vous découvrez qu’il a été maquillé par des cybercriminels, un réseau privé virtuel (VPN) peut ajouter une barrière supplémentaire entre les pirates informatiques et vos informations personnelles. Certains VPN masquent votre adresse IP et rendent presque impossible pour les cybercriminels de localiser votre position et, par conséquent, le réseau sur lequel vous envoyez des emails.
Les VPN, qui sont d’ailleurs très faciles à installer, peuvent rendre beaucoup plus difficile pour les pirates d’intercepter des données même après qu’ils ont déployé un email d’hameçonnage dans votre boîte de réception. Les VPN peuvent également offrir un niveau de sécurité encore plus élevé en chiffrant les données envoyées entre la boîte de réception de votre téléphone et un serveur VPN, même si le site que vous visitez ne propose pas son propre chiffrement.
Faille de passerelle email n° 3 : les menaces en dehors du corps de l’email
L’hameçonnage touche presque tout le monde, c’est pourquoi la plupart des gens ont tendance à se concentrer sur le corps d’un email pour repérer rapidement les tentatives de fraude. Le corps d’un email présente généralement quelques indices évidents qui permettent même aux personnes novices en technologie de repérer facilement les fraudeurs négligents et les apprentis voleurs de données. Cependant, la plupart des cybercriminels modernes s’intéressent aux canaux email comme vecteur d’attaque précisément en raison des méthodes obsolètes qui consistent à ne repérer les fraudeurs qu’à l’intérieur du corps d’un email, une méthode sur laquelle tant de personnes s’appuient.
De nombreux outils de passerelle email sécurisée n’ont aucun moyen d’identifier les charges utiles malveillantes qui s’intègrent dans l’infrastructure matérielle ou dans les applications en pièces jointes. En d’autres termes, ces passerelles email sécurisées sont très efficaces pour détecter les menaces à l’intérieur du corps d’un email, mais n’ont aucun moyen de repérer les menaces dissimulées sous forme d’éléments tels que des programmes macro ou des données de pixels en dehors de celui-ci.
Mais il y a de l’espoir : les entreprises peuvent combattre ces menaces grâce à des solutions qui analysent les contenus malveillants intégrés dans les pièces jointes des emails. Veillez à investir dans des outils antivirus de qualité et prêts à être déployés, tels que des boucliers antivirus et des pare-feu, qui peuvent empêcher les virus de compromettre votre machine en effectuant des analyses de précaution régulières. Sans logiciel de sécurité Internet et antivirus, les attaques de malwares peuvent facilement pénétrer votre réseau via des emails sophistiqués qui échappent à votre passerelle email sécurisée. En cas de doute, jouez la sécurité !
Pour clore le débat sur les passerelles
Les passerelles email sécurisées sont un excellent outil pour toute personne utilisant l’email, mais elles font face à des défis qu’elles ne peuvent surmonter sans l’aide d’autres ressources. Les entreprises doivent reconnaître que leurs passerelles email présentent des inconvénients et nécessitent d’autres protections pour combler leurs failles de vulnérabilité et garantir la confidentialité et la sécurité des emails.
Les principales failles auxquelles les passerelles email sécurisées doivent faire face incluent les attaques d’hameçonnage en plusieurs phases, les menaces qui se déploient en dehors du corps d’un email et les signatures de malwares non divulguées. Les outils antivirus et de gestion des vulnérabilités, ainsi qu’une bonne hygiène en matière de cybersécurité, comme les VPN et l’authentification à deux facteurs, peuvent grandement contribuer à combler les failles auxquelles les passerelles email sécurisées sont confrontées dans notre monde professionnel. Et, une fois en sécurité, vous pourrez recommencer à tourner joyeusement sur votre chaise à roulettes.
Cet article a été rédigé par Shanice Jones, rédactrice technique chez shanicejones.com.



