Las mejores prácticas en seguridad del email: Cómo mantener tu programa de email a salvo

Puede que hayas oído hablar del reciente fallo de seguridad de Log4j. Y si no, probablemente hayas oído hablar de empresas de todo el mundo que han sufrido ataques informáticos en sus sistemas y han visto comprometida la seguridad de su email.
Mantener tu programa de email a salvo no es fácil. Implica configurar procesos y protecciones para tus API, evaluar a tus proveedores externos, educar a tu equipo y mucho más.
Entonces, ¿cómo se supone que vas a llevar el control de todo esto? En esta publicación, compartiremos las mejores prácticas de seguridad del email que debes conocer para garantizar que cada engranaje de tu sistema de email esté blindado.
¿Por qué debería importarte la seguridad del email?
Hay mucho en juego en lo que respecta a la seguridad del email. Piratas informáticos, spammers y ciberdelincuentes de todo el mundo despliegan constantemente bots para descubrir los puntos débiles. Y una vez que entran… bueno, el límite es el cielo.
Pero ¿por qué quieren entrar? Bueno, hay algunas razones por las que alguien malintencionado podría querer vulnerar tu sistema:
La razón más común de una brecha de ciberseguridad es aprovecharse de tu buena reputación de dirección IP, dominio y como remitente. Al acceder a tu sistema, los spammers pueden enviar emails masivos desde tu dirección IP y utilizar la confianza de tu dominio para llevar a cabo ataques de phishing a destinatarios desprevenidos, lo que puede costar a tu empresa mucho dinero y dañar la reputación de tus emails.
Los piratas informáticos también ansían los datos sensibles de los usuarios – sobre todo en los ámbitos de la salud y la política. A menudo no se trata solo de las direcciones de email almacenadas en los servidores, sino también de nombres completos, números de teléfono e incluso direcciones particulares. Esto hace que las filtraciones de datos sean increíblemente peligrosas: en las manos equivocadas, esta información puede ser explotada.
Si puedo controlar tu bandeja de entrada, puedo controlar tu vida. Puedo conocer todas las cuentas que tienes (bancarias, redes sociales, etc.) y luego puedo empezar a tomar el control de algunas de ellas al restablecer la contraseña mediante el email.
Una razón aún más preocupante es la intercepción de emails para restablecer la contraseña. No hace falta tener mucha imaginación para darse cuenta del daño que puede causar un pirata informático con un email para restablecer la contraseña de alguien. Prácticamente cualquier cuenta puede ser secuestrada con un email para restablecer la contraseña, y todo puede ocurrir en cuestión de minutos. Es por esta razón que las empresas instan a los usuarios a adoptar la autenticación en dos fases.
Mejores prácticas de seguridad del email para mantener tu programa a salvo
Suena aterrador, ¿verdad? Por eso, proteger tus datos es clave a la hora de crear un programa de email. Para mitigar los riesgos asociados a tus sistemas de email, sigue estas prácticas de seguridad del email:
1. Configura métodos sólidos de autenticación de inicio de sesión
Accedemos tan a menudo a nuestros programas de email que damos por sentada la seguridad de nuestra cuenta. Sin embargo, es solo una fina capa la que mantiene alejados a quienes tienen malas intenciones.
Sin métodos de protección adicionales, incluso una contraseña segura corre el riesgo de ser descifrada. Por eso la seguridad del inicio de sesión ha incorporado procesos de verificación adicionales, como la autenticación en dos fases o el inicio de sesión único.
Autenticación en dos fases (2FA)
Algún día, echaremos la vista atrás y nos reiremos de cómo creíamos que una sola contraseña mantendría a salvo nuestra infraestructura de email.
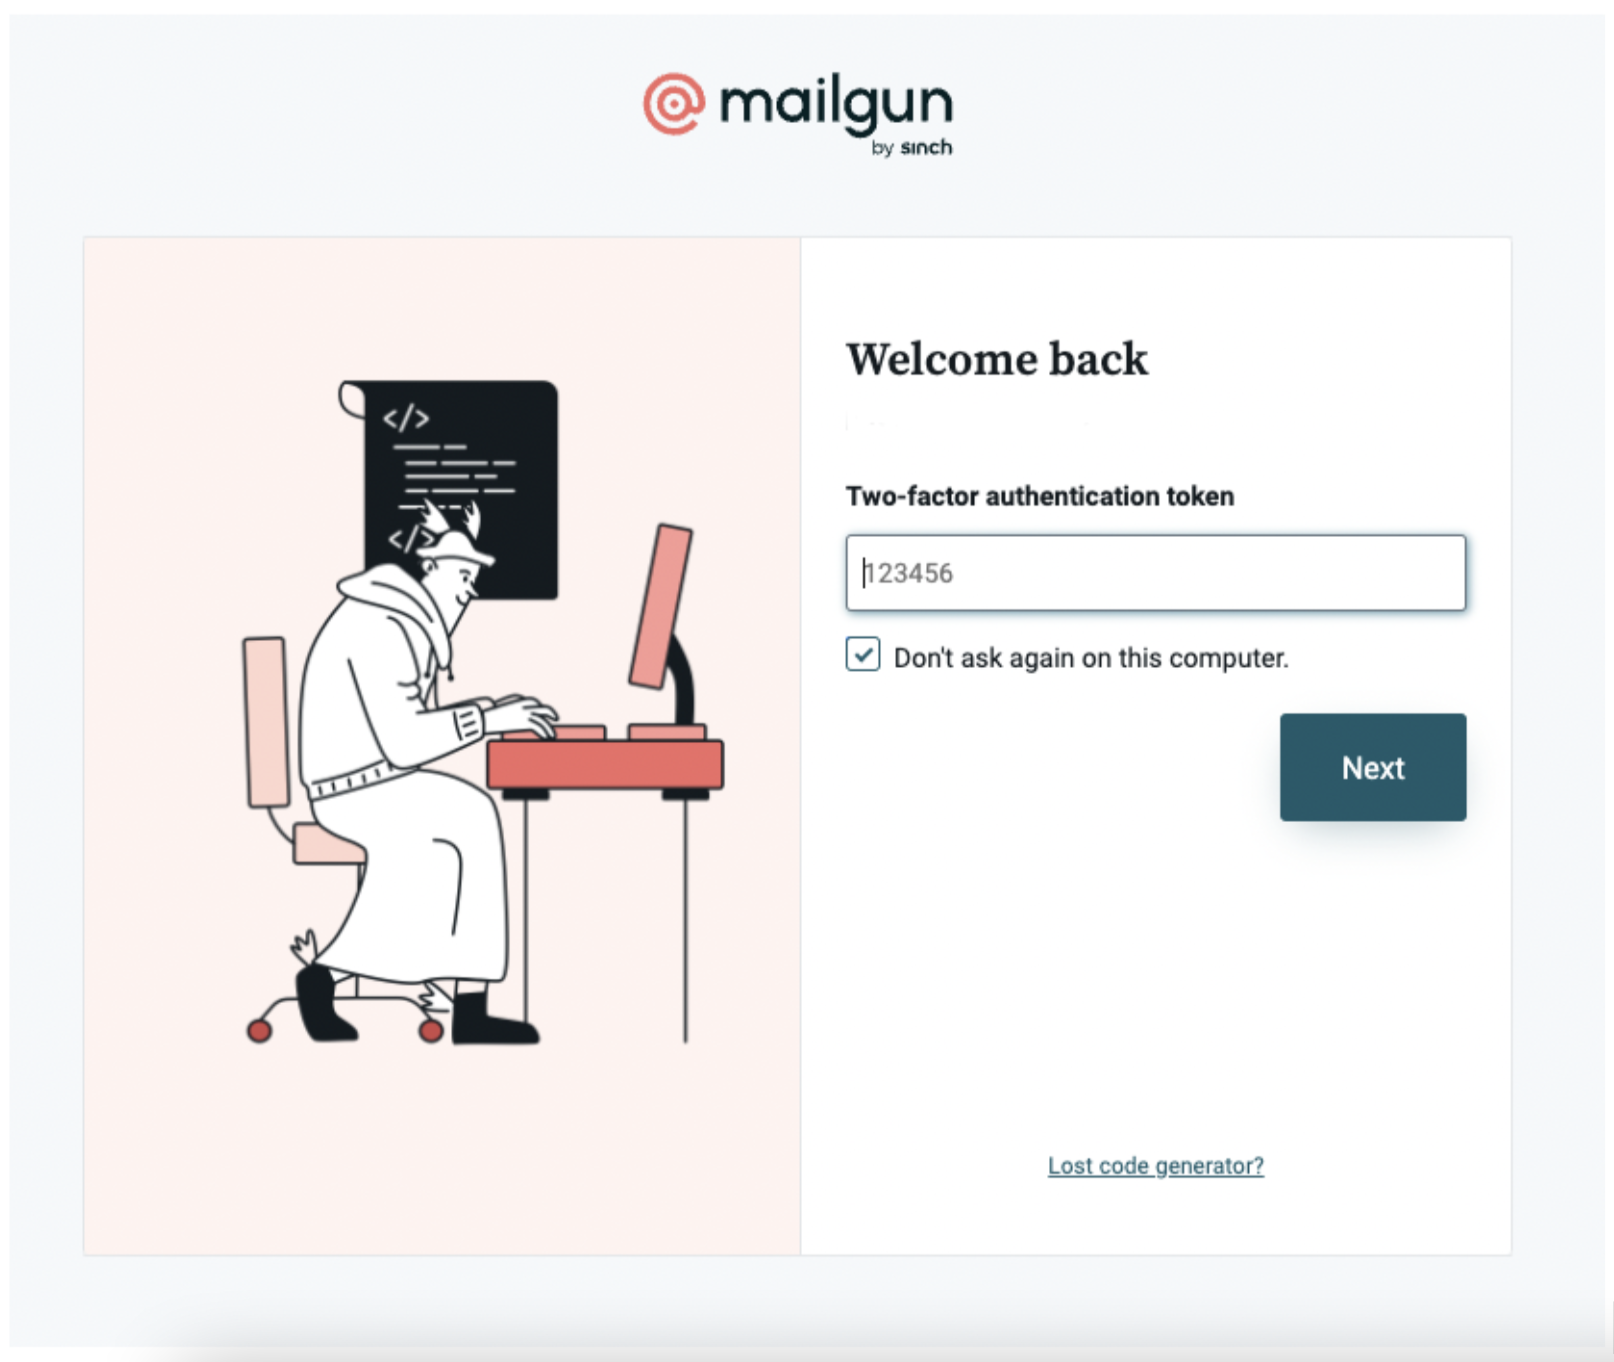
La autenticación en dos fases, también conocida como autenticación multifactor, requiere dos formas de prueba para establecer la identidad de un usuario: algo que solo el usuario conoce (una contraseña) y algo que solo el usuario tiene (un dispositivo de autenticación).
Cualquier persona que acceda a tu programa de email, independientemente de su rol, debe ser autenticada usando 2FA. Esto puede hacerse a través de una aplicación de terceros en su teléfono, un código SMS de un solo uso, o una llave de seguridad física.
Dependiendo de lo estricta que sea tu política de seguridad, la 2FA puede pedir autenticación al usuario cada vez que inicie sesión, o bien puede almacenar la dirección IP y el dispositivo del usuario, para solicitar solo una verificación adicional cuando intente acceder desde una ubicación nueva.
Inicio de sesión único (SSO)
Allí donde la 2FA añade complejidad, el inicio de sesión único (SSO) realmente hace la vida un poco más fácil. Esto se debe a que depositamos nuestra confianza en un proveedor de identidad como Google, Apple o que Okta para que gestione la autenticación personal cuando los usuarios se registran para crear una cuenta e inician sesión.
Habilitar el SSO te ayuda a gestionar el acceso a las aplicaciones en toda la organización y te otorga un mayor control sobre el uso de aplicaciones de terceros.
En Mailgun, contamos con un sistema de comprobación basado en heurística. Así, por ejemplo, si alguien inicia sesión desde una ubicación desde la que nunca lo había hecho, bloquearemos ese inicio de sesión y exigiremos al usuario que utilice un código de un solo uso enviado a su dirección de email.
Para implementarlo, tendrás que navegar hasta la sección de configuración de SAML en los ajustes de la cuenta del ESP e introducir los detalles de tu proveedor de identidad.
2. Da prioridad a la gestión de las cuentas
A medida que una empresa crece, la gestión de la cuenta puede convertirse muy rápidamente en un alto riesgo de seguridad. Los ajustes de usuario permiten a los propietarios de la cuenta mantener todo organizado y, lo más importante, a salvo.
Para maximizar la seguridad de tu cuenta de email, implementa los siguientes protocolos de seguridad:
- Minimiza los puestos de usuario: Cuantos más usuarios haya, más se multiplica tu riesgo de seguridad. Así que pregúntate: ¿es realmente necesario que ese usuario, que no ha iniciado sesión en más de un año, tenga acceso? Comprobar el panel de control es un buen indicador de la actividad de tus usuarios. Si la actividad es baja, es el momento de hacer algunos cambios.
- Configura el control de acceso basado en roles: Este proceso limita el acceso que tienen los usuarios únicamente a las herramientas que necesitan. Deberás definir un gestor de acceso de usuarios que actúe como guardián y conceda a las personas los permisos correspondientes cuando se incorporen, así como que los actualice cuando se marchen o cambien de rol. Tomarse el tiempo para crear y mantener una hoja de cálculo con el personal que tiene acceso te ayudará a llevar un control de este proceso.
- Configura el tiempo de espera de la sesión: Los tiempos de espera pueden resultar frustrantes, pero tienen un propósito importante: impedir que los atacantes se cuelen en una sesión de usuario activa. Piensa en cuánto tiempo puede estar inactivo un usuario mientras realiza su tarea y asigna el valor de tiempo adecuado.
- Supervisa las sesiones de usuario: En el panel de control, un administrador puede ver todos los usuarios activos, su dirección IP (ubicación) y el nivel de seguridad activado. Los administradores deben supervisar activamente las sesiones de usuario y prestar atención a las amenazas de seguridad, incluyendo a los usuarios con métodos de autenticación de inicio de sesión débiles o con actividad sospechosa.
3. Configura tus protocolos de autenticación de remitente
DMARC, SPF y DKIM son protocolos de autenticación de emails requeridos por los ISP para demostrar que eres quien dices ser. A cambio, obtendrás tasas de entregabilidad más altas, y a los spammers les resultará más difícil suplantar tu identidad y aprovecharse de tu marca para enviar estafas y otros tipos de ataques de phishing.
Estos son los protocolos:
- SPF – un registro TXT de DNS para identificar los servidores de email autorizados y establecer qué hacer con esos mecanismos.
- DKIM – autentica digitalmente la propiedad del dominio utilizando una clave pública.
- DMARC – utiliza registros SPF y DKIM para identificar al remitente y crea un bucle de retroalimentación de entregabilidad.
Si gestionas múltiples remitentes, debes formar al equipo y delegar la aplicación de esta autenticación a tus especialistas en gestión técnica de cuentas (TAM, por sus siglas en inglés).
No tener configurados DKIM, DMARC o SPF sin duda facilita que quienes suplantan identidades realicen phishing. Permite que puedan afectar a la reputación de tu negocio. Así que, si un spammer realiza un envío masivo haciéndose pasar por ti y este pasa como válido, entonces
4. Protege tus claves de API
Tus claves de API son las llaves de tu castillo. ¿A quién le confiarías estas llaves? ¿A los soldados? ¿Al personal de servicio? ¿Al personal de cocina?
Debes asegurarte de que solo las personas de tu organización más concienciadas con la seguridad tengan acceso a tus claves de API. Hazlo añadiendo sus direcciones IP a la lista de permitidos en el panel de ajustes de tu ESP. Esto puede resultar tedioso cada vez que alguien cambia de dirección, pero es rápido y podría salvarte de los peores escenarios.
A veces, las llaves del castillo se copian demasiadas veces. Rotar tus claves de API, al igual que cambiar tus contraseñas, es simplemente una buena práctica de seguridad. Encontrar la herramienta de regeneración de claves de API y rotar las claves dentro de los ajustes de tu ESP debería requerir tan solo un clic. Recuerda mantener tu clave de API activa durante un tiempo para poder actualizar tu código con la nueva clave sin problemas.
Por último, si utilizas un ESP para gestionar múltiples remitentes, tener una sola clave de API para toda la cuenta supone un fallo de seguridad. Claves de envío de dominio te permiten crear múltiples claves de API por dominio para una mayor protección. Estas claves de API están limitadas al envío de mensajes y no pueden realizar ningún cambio ni acceder a información desde la API de tu cuenta, lo que significa que, si una aplicación se ve comprometida, el resto no se verá afectado. En su lugar, simplemente rotas una clave de envío del dominio para esa instancia en particular.
5. Mantén a salvo tu infraestructura interna
Aunque la gran parte de remitentes utilizan un ESP centralizado para gestionar la infraestructura de los servidores, todavía existen grandes sectores que conservan datos sensibles a nivel interno, como gobiernos, sanidad e instituciones financieras. Aunque contar con una infraestructura local puede resultar beneficioso en determinados casos de uso, también conlleva una nueva y extensa lista de vulnerabilidades de seguridad.
A continuación te mostramos algunas de las mejores prácticas de seguridad del email que debes tener en cuenta, pero asegúrate de recurrir a personal especialista en servidores dedicados para obtener una lista personalizada de las áreas que debes supervisar.
Utiliza el DNS inverso
Cada vez que tu servidor se comunique con el del destinatario para enviar un email, el servidor del destinatario realizará una consulta de DNS inverso. Su servidor solicita tu dirección IP y nombre de dominio (registro PTR) para asegurarse de que coincidan de manera independiente con sus propios registros. Aunque el DNS inverso es más importante para la seguridad del email del receptor y no es un requisito estricto, un servidor puede rechazar tu solicitud, perjudicando así tu entregabilidad.
Añade el cifrado SMTP
El Protocolo para la Transferencia Simple de Correo (SMTP, por sus siglas en inglés) es el canal más utilizado entre servidores y destinatarios. Por desgracia, el SMTP se diseñó sin una capa de seguridad nativa y se puede vulnerar fácilmente. Para garantizar que tu canal esté blindado y protegido, necesitas un protocolo de cifrado, de modo que cada conexión con un servidor receptor intercambie un certificado de seguridad antes de transmitir información cifrada. De este modo, si la información es interceptada en algún punto del trayecto, quien perpetre el ataque no podrá darle sentido a la información.
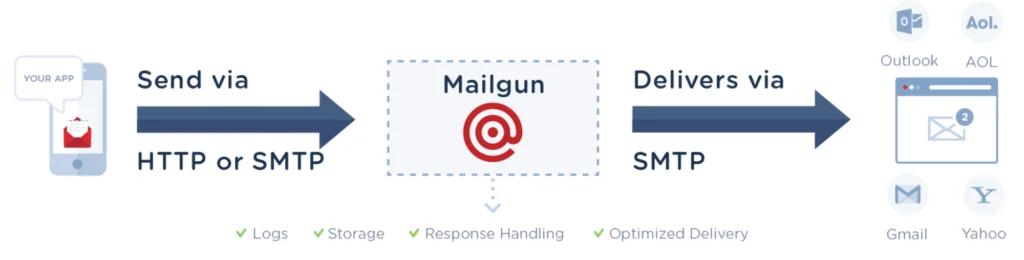
El estándar por excelencia del cifrado SMTP es el Protocolo Seguro de Transferencia Simple de Correo (SMTPS), propuesto por el Internet Engineering Task Force (IETF, por sus siglas en inglés), que utiliza seguridad de la capa de transporte (TLS) como capa de conexión. Como alternativa, puedes utilizar a su predecesor, sobre el que se basa el TLS: la capa de conexión segura (SSL). Para evitar ataques de intermediario o escuchas pasivas, necesitarás un TLS oportunista, que transforma las conexiones de texto plano en una capa de cifrado segura.
6. Supervisa tus plugins y aplicaciones de terceros
No hay nada que ahorre más tiempo que integrar aplicaciones de terceros en tu paquete de software de email. Al mismo tiempo, no hay nada más peligroso. Los proveedores externos, aunque dominan su especialidad, pueden no estar tan concienciados con la seguridad como tú.
Con la llegada de la devastadora vulnerabilidad de seguridad de Log4j en Java, muchos proveedores de software de terceros todavía están haciendo todo lo posible por parchear su código. Al igual que en el Jenga, una vez que el código de terceros se inserta en tu pila de tecnología, es difícil extraerlo sin que todo el sistema se venga abajo.
Lee la historia de cómo el equipo de seguridad de Mailgun trabajó sin descanso para combatir las amenazas de Log4j y allanar el camino hacia un entorno de envío de emails más seguro.
Repasemos algunas de las mejores prácticas para implementar plugins de email.
Gestión de parches
En el entorno de seguridad actual, los parches de software son algo cotidiano. Si no mantienes tus plugins actualizados, tu código obsoleto estará listo para ser explotado. La gestión de parches consiste en ir un paso por delante, así que necesitas un proceso claro para supervisar las nuevas versiones de software de tus proveedores. Asegúrate de probar los nuevos parches en un entorno de ensayo y de probar el software antes de publicar cualquier cambio para evitar interrupciones. Servicios de seguridad como Snyk realizan cambios mínimos en los archivos de tus paquetes instalados localmente para solucionar vulnerabilidades cuando no es posible realizar una actualización.
Utiliza SDK compatibles de forma oficial
ESP como Mailgun ofrecen SDK en varios lenguajes de programación para ayudar a los equipos de desarrollo a integrar la plataforma en sus aplicaciones. A la hora de integrar la API de tu ESP, puedes sentir la tentación de buscar o construir tu propio SDK, pero hacerlo puede abrir importantes brechas de seguridad en las que a tu ESP le resultará difícil ofrecerte asistencia. Mantente en la comodidad de los SDK compatibles de forma oficial para una implementación más fluida y segura, y asegúrate de utilizar la última versión.
Supervisa las dependencias en busca de vulnerabilidades
Hemos visto cómo Log4j ha devastado el ámbito de la seguridad, pero ¿qué otras amenazas a la seguridad acechan a la vuelta de la esquina? Incluso si eliges un ESP con un equipo de seguridad altamente cualificado, es posible que sigas utilizando aplicaciones de terceros que contengan vulnerabilidades desconocidas. Por esta razón, necesitas un estrategia de gestión de vulnerabilidades para prevenir posibles amenazas en tus emails y mantenerte un paso por delante.
7. Educa a tu equipo
Tu equipo es tan eficaz como tu eslabón más débil. Por tanto, formar al personal de tu equipo en las últimas mejores prácticas de seguridad del email es la mejor arma de tu arsenal. No todo el mundo necesita recibir una formación detallada sobre las características concretas de los distintos tipos de malware o ransomware, pero sí deberán comprender qué acciones ponen en riesgo a la empresa y sus posibles consecuencias.
Distribuir información relevante es la mejor forma de fomentar la interacción y reducir la fatiga informativa. Aprovecha la oportunidad para realizar formaciones de concienciación sobre seguridad en las presentaciones del equipo, abre un canal de Slack para debatir las últimas novedades y anima al resto del equipo a compartir sus inquietudes.
A continuación te mostramos una lista de temas sobre la seguridad del email que todo tu equipo debería conocer:
- Gestión de las cuentas de usuario
- Phishing y spammers
- Compartir código en Github
- Pautas del NIST para las contraseñas
Elige un socio de email preocupado por la seguridad
Ahí lo tienes: una lista exhaustiva de comprobaciones de seguridad del email que puedes realizar trimestral o anualmente para asegurarte de estar a salvo de quienes puedan atacarte.
Está claro que la seguridad no consiste en quién cruza primero la línea de meta, sino en un sprint continuo de innovación. Aunque un ESP te quita mucho peso de encima, merece la pena prestar atención a sus propias mejores prácticas de seguridad. Con el paso del tiempo, puede que el ESP que elegiste al principio se haya relajado y no haya implementado nuevas funciones de seguridad ni parches.
Por tanto, es una buena práctica analizar el enfoque de los distintos ESP con respecto a la seguridad del email, incluidos sus centros de datos, certificaciones y cumplimiento. Aunque el cambio (o convencer a las partes interesadas) nunca es fácil, dedicar algo de tiempo a comparar y probar la estrategia de seguridad de un ESP podría ahorrarte muchos quebraderos de cabeza en el futuro.