Deliverability
O que é DKIM? Autenticação de e-mail explicada (com guia de configuração)

Você é quem diz ser, ou alguém usando uma identidade falsa? Responder a essa pergunta é o objetivo do DKIM.
Como o uso e os recursos do e-mail continuam crescendo, é importante garantir que sua reputação de remetente permaneça positiva e segura. Uma das melhores formas de fazer isso é usar o DKIM (DomainKeys Identified Mail). Se a ideia de mais uma sigla de e-mail assusta, não se preocupe.
Estamos aqui para explicar essa autenticação e mostrar os conceitos básicos e os benefícios do DKIM.
O que é DKIM?
O DKIM (DomainKeys Identified Mail) é um autenticação de e-mail protocolo que valida você como remetente real de uma mensagem por meio de assinaturas criptografadas. Ele garante que ninguém usou seu domínio ou outros identificadores para se passar por você ou por sua empresa.
O DKIM se tornou um padrão de autenticação no mundo dos e-mails, necessário para o marketing em massa e campanhas transacionais. Uma mensagem enviada sem DKIM e/ou SPF pode ser considerada suspeita por diferentes ferramentas de análise de e-mail.
Como o DKIM funciona?
O DKIM é um componente essencial na proteção da segurança de e-mail contra ataques de phishing. Usando a autenticação de mensagem baseada em domínio, o DKIM verifica a autenticidade dos e-mails ao anexar uma assinatura digital vinculada ao nome de domínio de envio. Essa assinatura atua como um selo de legitimidade, o que garante que os e-mails não foram alterados durante o trânsito e são de fontes autorizadas. Ao oferecer um mecanismo para detectar e evitar o spoofing de e-mail, o DKIM adiciona uma camada de confiança às comunicações online, o que é fundamental em uma época em que os ataques de phishing são constantes.
O DKIM opera por um sistema de par de chaves, no qual uma chave privada é mantida pelo servidor de e-mail e uma chave pública correspondente é publicada nos registros DNS do domínio de assinatura DKIM. Para implementar o DKIM de forma eficaz, os servidores de e-mail precisam ser configurados para assinar os e-mails de saída com essa chave privada.
Esse processo de assinatura incorpora uma assinatura criptográfica no cabeçalho do e-mail, servindo como uma impressão digital de autenticidade. Em seguida, os servidores destinatários verificam a assinatura DKIM em relação à chave pública armazenada nos registros DNS do domínio do remetente. Essa conformidade garante que os e-mails são do remetente alegado e não foram modificados no trânsito. Isso também ajuda com a segurança do e-mail. Chaves correspondentes abrem as portas para a entregabilidade. Chaves que não correspondem disparam alertas e enviam você para o spam.

Existem alguns elementos importantes na autenticação DKIM, incluindo assinaturas DKIM e registros DKIM. Vamos ver o que são e a função que têm nesse processo.
O que é uma assinatura DKIM?
O principal componente do DKIM é a assinatura DKIM, um cabeçalho anexado às suas mensagens de e-mail que o destinatário pode usar para verificação. A forma de gerar chaves DKIM varia de acordo com seu provedor, mas algumas variáveis básicas recorrentes da assinatura são:
- “d=” refere-se ao domínio de assinatura associado a um registro seletor para localizar uma chave pública. As mensagens do Mailgun são identificadas como “d=mailgun.com”.
- “b=” refere-se à assinatura DKIM exclusiva da mensagem de cabeçalhos e corpo, codificada em Base64.
- “bh” refere-se a um valor de hash digital que contém sua chave privada criptografada (canonicalizada em Base64) para que possa ser verificada pelo destinatário.

Assim como ao assinar um documento, sua assinatura DKIM deve ser a última coisa adicionada a uma mensagem de saída. Por quê? As modificações no conteúdo de um e-mail ou em seus cabeçalhos vão alterar seu hash criptográfico (informações codificadas sobre o conteúdo do e-mail enviadas junto com sua chave criptografada). Após o envio, sua assinatura DKIM – contendo sua chave privada criptografada – é validada pelo servidor destinatário.
Como manter suas chaves DKIM seguras
Usar a criptografia de chave pública fortalece a segurança do e-mail, pois permite que os servidores de e-mail assinem mensagens com uma chave privada e anexem um cabeçalho de assinatura. Para melhorar a segurança, é recomendável usar a rotação de chaves para criar novos pares de chaves de forma periódica. Fazer a rotação de chaves reduz o risco de chaves comprometidas e garante a defesa contínua contra possíveis ataques.
O que é um registro DKIM?
Um registro DKIM faz parte de seus registros DNS. Sua finalidade é armazenar as chaves de domínio público (cadeia de caracteres gerados aleatoriamente) que você usa para o DKIM. De forma simplificada, um registro DNS é uma lista de um domínio e seu endereço IP, e o registro DKIM é um registro TXT dentro do registro DNS que contém uma chave usada para autenticação de e-mail.
Se não configurar um registro DKIM com suas informações de domínio pessoal, alguns provedores de e-mail, como o Google Mail, vão usar o DKIM padrão próprio em suas mensagens. No entanto, é sempre melhor criar seus próprios registros DKIM específicos. Registros específicos e validados facilitam a verificação e a solução de problemas tanto para o remetente quanto para o destinatário.
O que são verificações de registro DKIM?
Uma verificação de registro DKIM é basicamente o que parece: significa que você está validando os registros DKIM para garantir que estejam corretos. As verificações de registro DKIM são muito úteis se você estiver enviando e-mails por SMTP. Os protocolos SMTP não incluem de forma automática essas camadas de autenticação, tornando-os mais vulneráveis ao spam e a invasões por e-mail do que o envio via API.
As verificações de registro DKIM mostram o domínio usado para assinar a assinatura DKIM e validam se o e-mail foi autorizado por quem possui o domínio. Tem curiosidade sobre como verificar um registro? Faça um teste com esta prática ferramenta de verificação de DKIM.
Por que o DKIM é importante?
O DKIM oferece proteção para a reputação da sua organização e para a integridade do seu programa de e-mail. Ele oferece proteção de domínio contra golpes de phishing e “spoofing”, em especial quando usado com DMARC e SPF. O DKIM é difícil de falsificar, pois detecta inconsistências em cabeçalhos de e-mail e outras alterações não autorizadas.
Quais são os benefícios do DKIM?
Além disso, o DKIM melhora sua reputação. Como as mensagens podem ser verificadas, é mais provável que sejam confiáveis e reconhecidas. Saber que seus e-mails estão seguros ajuda os destinatários a se sentirem mais à vontade no contato com você. Isso pode resultar em mais comunicação bidirecional entre você e sua lista de e-mails e ajudar a fortalecer as relações com a clientela.
O DKIM ajuda a garantir a entregabilidade. Sem uma assinatura DKIM e registros válidos, os servidores SMTP dos destinatários têm muito mais chance de bloquear seus e-mails e marcá-los como spam. Lembra quando dissemos que o SMTP não possui camadas integradas de autenticação? Bem, se você fornecê-la, é muito mais provável que chegue à caixa de entrada.
Como configurar o DKIM com o Mailgun
O Mailgun requer uma chave DKIM verificada por meio de verificação de DNS antes que um domínio possa fazer envios de sua plataforma. Mantenha suas mensagens as mais seguras possíveis personalizando sua chave. Em vez de usar o DKIM padrão de um provedor, solicitamos que você configure detalhes de verificação específicos para seu domínio e associados à sua organização. Isso mantém seus e-mails facilmente identificáveis pelos destinatários — e mantém seus registros DKIM reconhecíveis e alteráveis para você e sua equipe.
Abaixo está um guia passo a passo sobre como personalizar seu DKIM com o Mailgun.
Verificar seu domínio
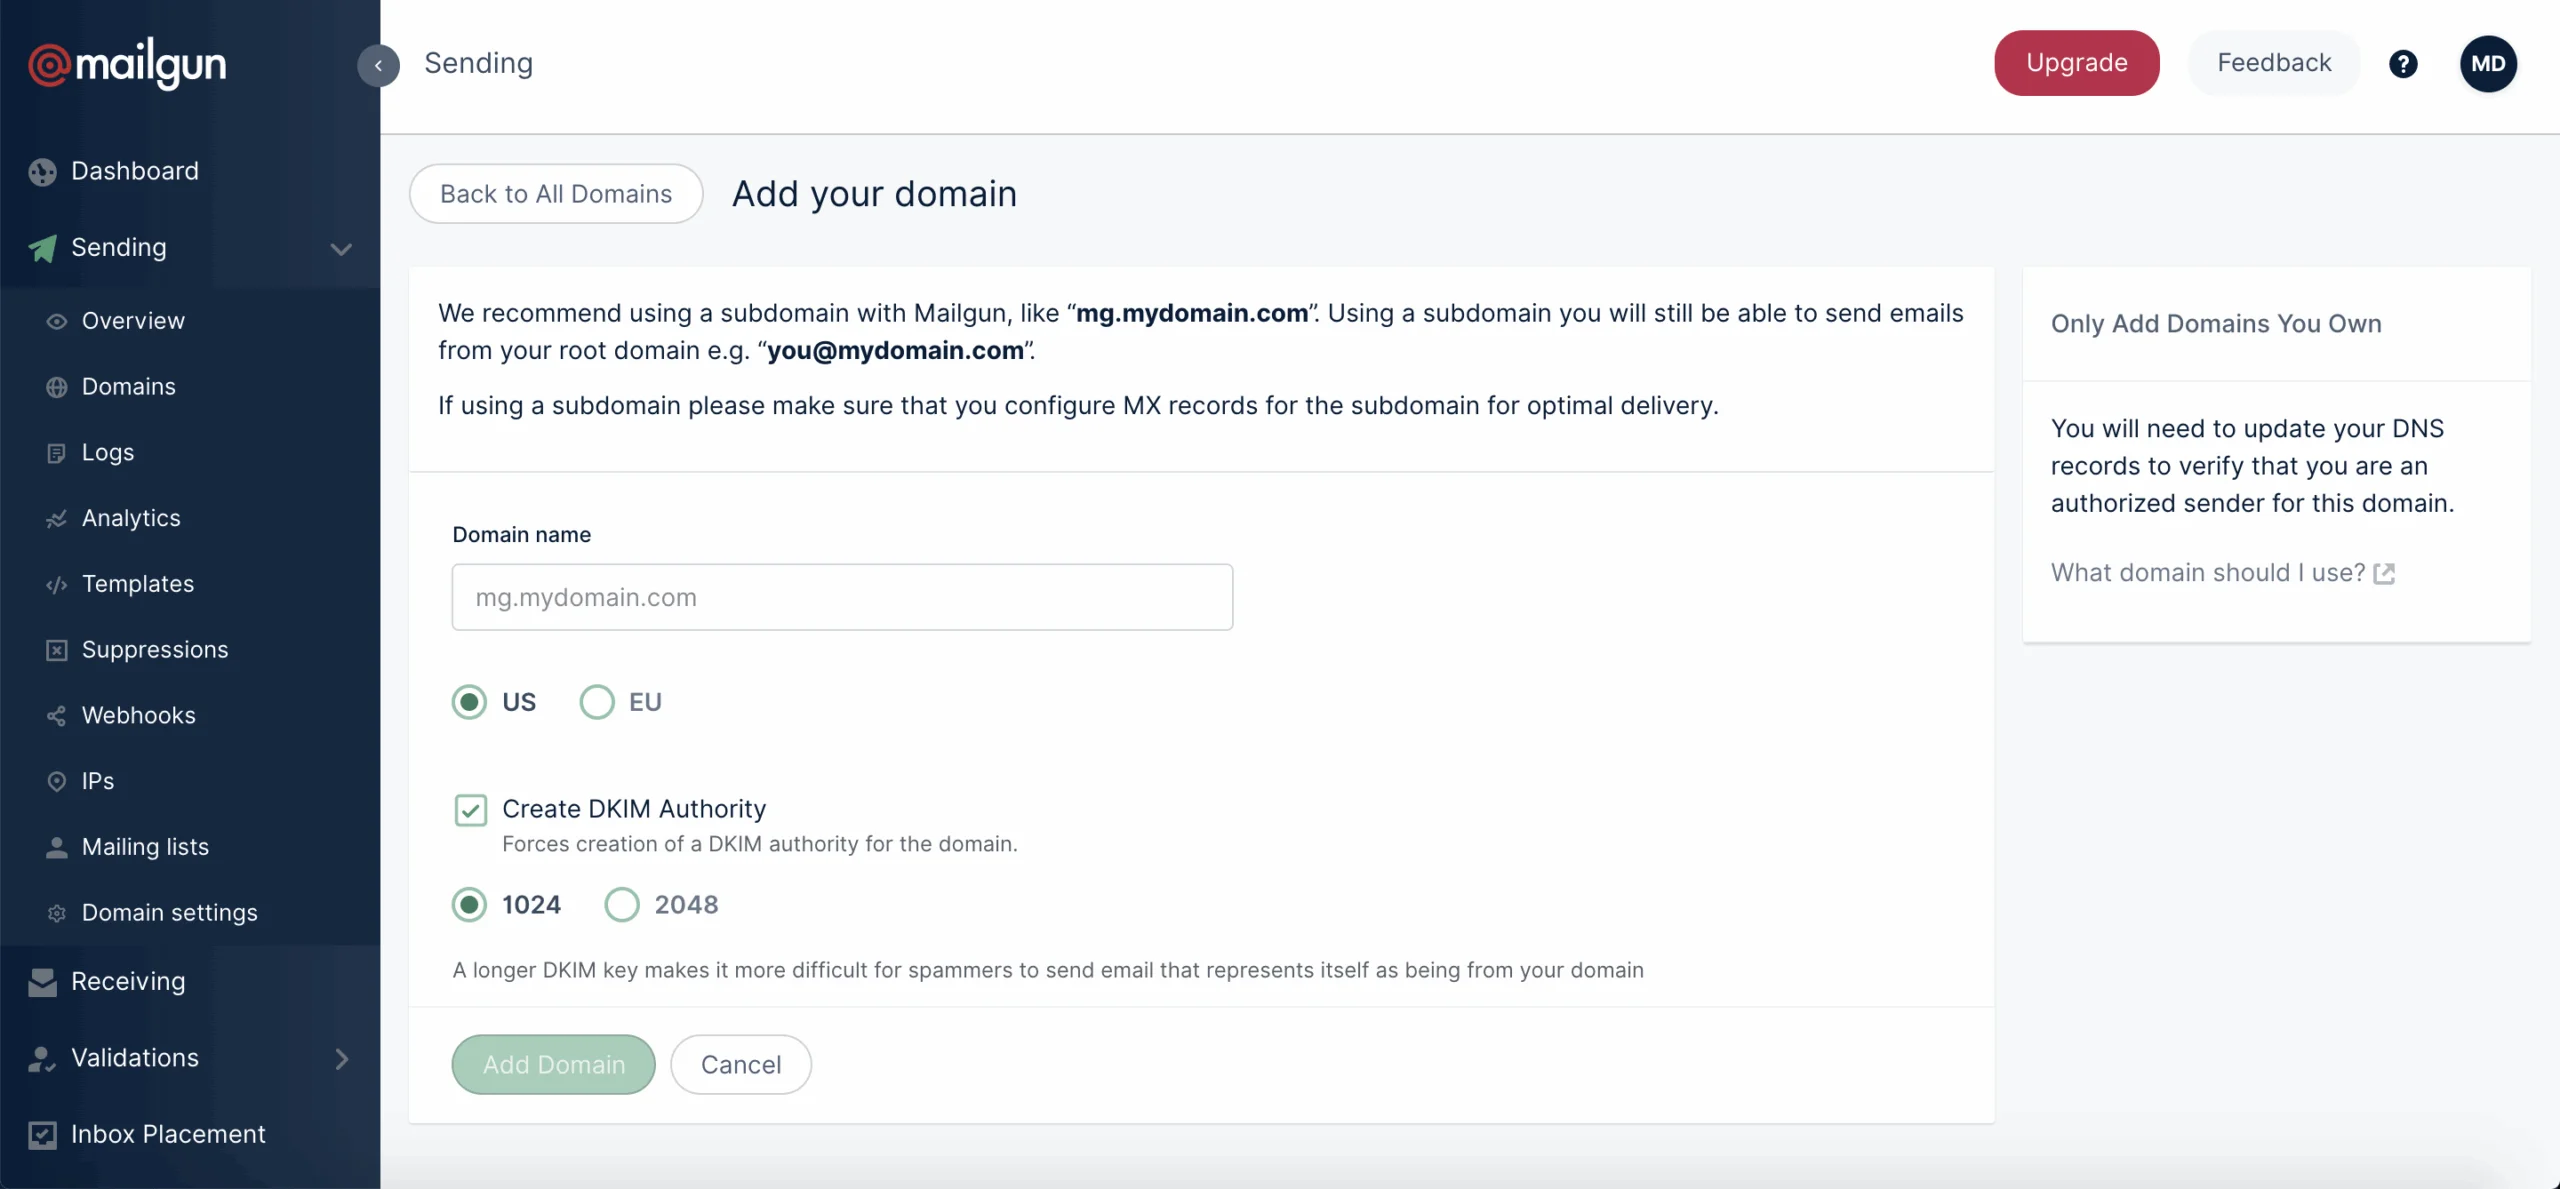
Adicione um domínio seu e verifique-o configurando o registro DNS que fornecemos (que é o registro DKIM) em seu provedor de DNS. Confira um exemplo abaixo.
1. Adicione seu domínio ou subdomínio na guia Domínios do painel de controle do Mailgun, ou por meio da API.
2. Escolha o tamanho da chave DKIM. Chaves maiores representam mais proteção contra o envio de spam.
Adicionar seus registros
3. Abra seu provedor de DNS e adicione o registro DNS TXT do DKIM fornecido. Esse registro pode ser encontrado na seção Verificação de domínio e DNS da página de configurações de domínio do painel de controle do Mailgun.
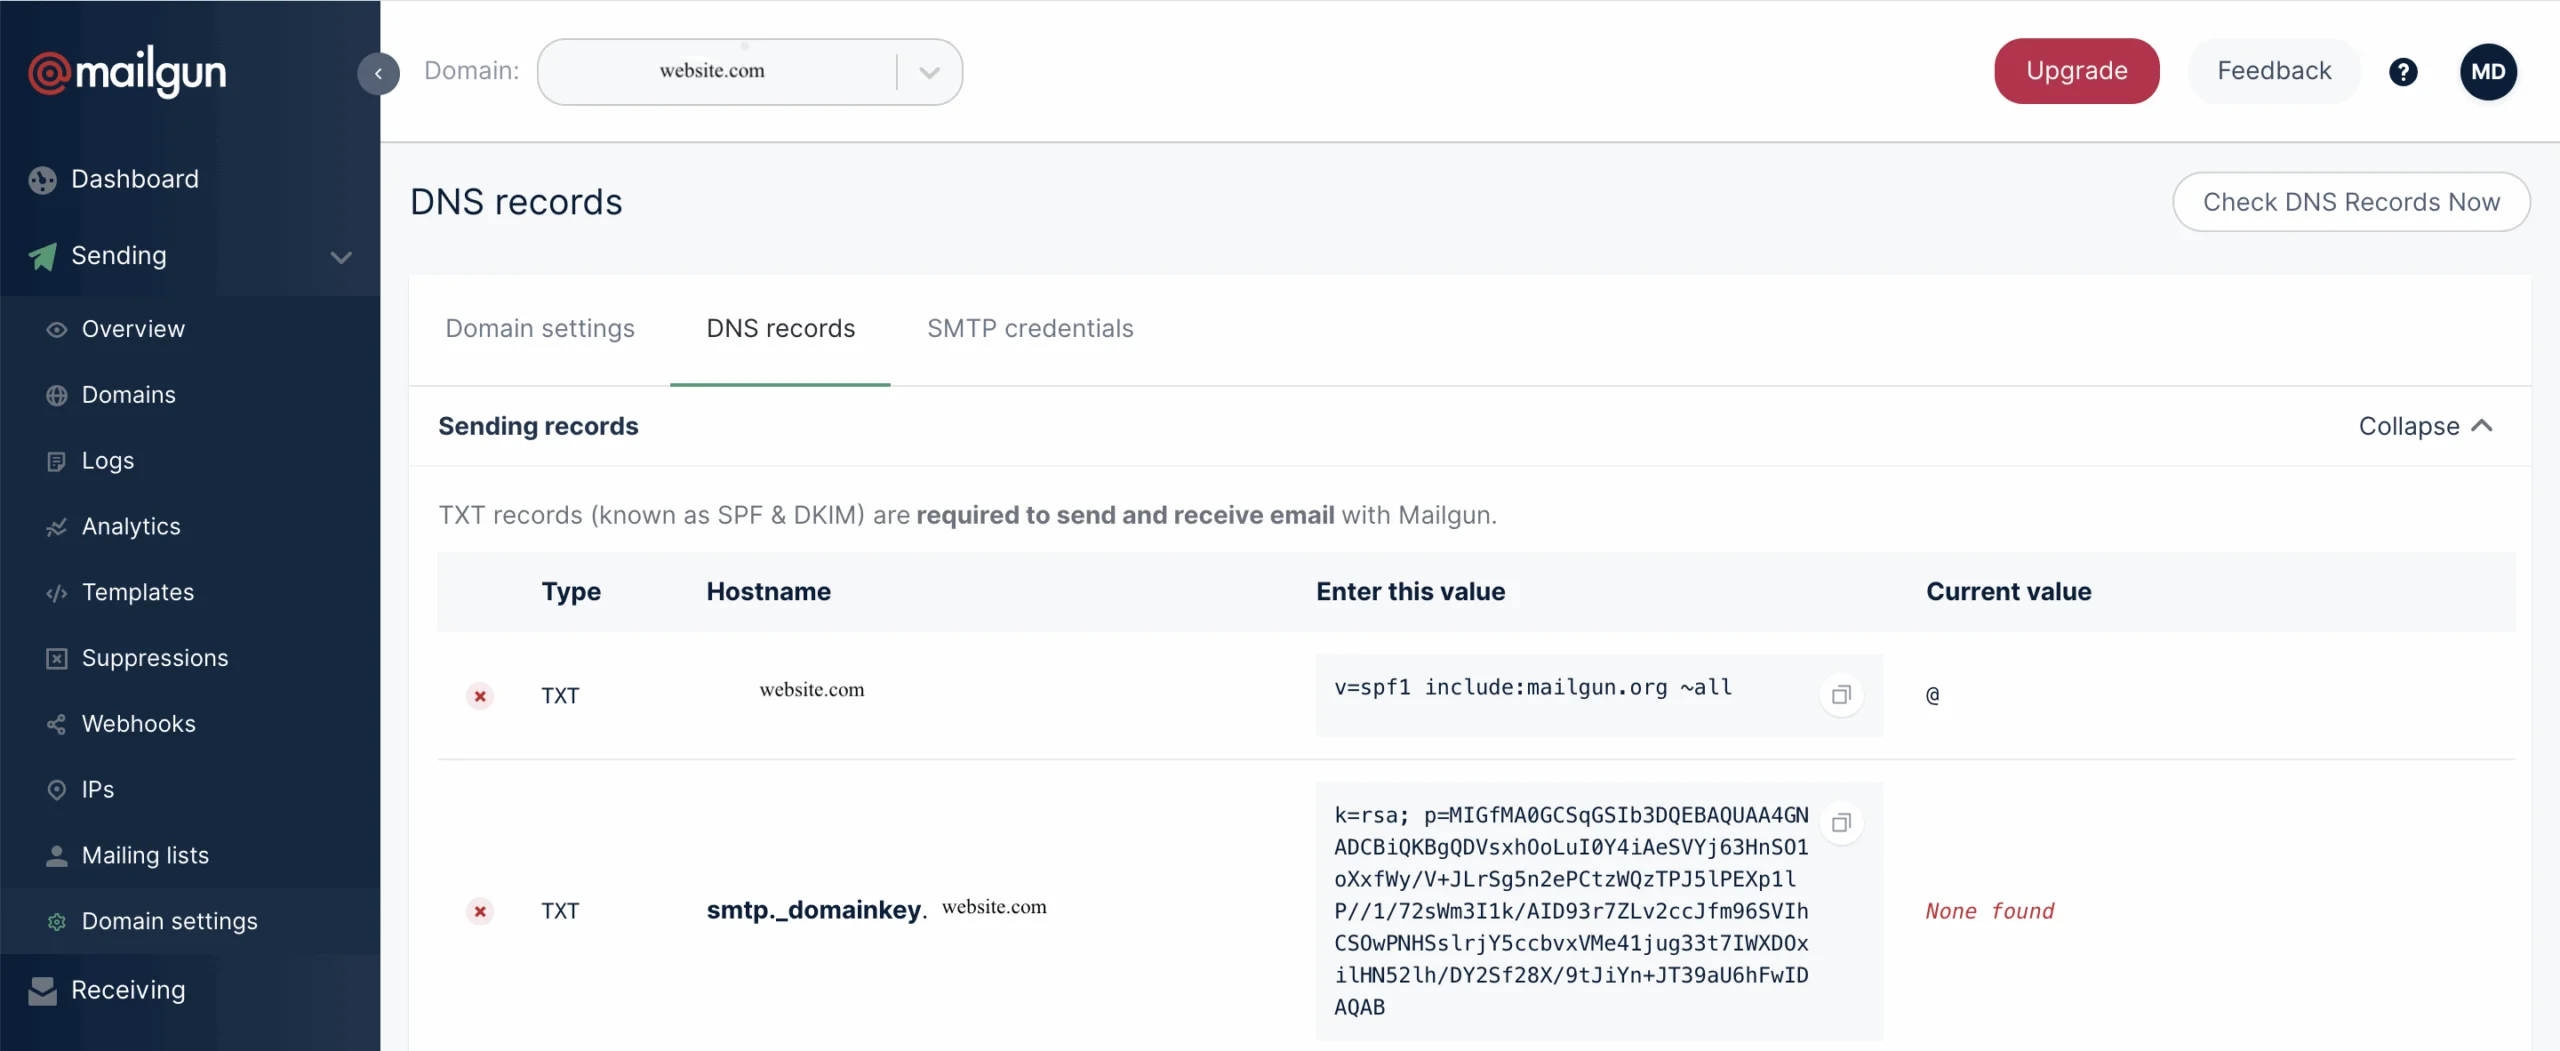
4. Se você deseja que o Mailgun faça o rastreamento de cliques e aberturas, também é possível adicionar o registro CNAME.
5. Os registros MX também devem ser adicionados, a menos que você já tenha registros MX para seu domínio apontados para outro provedor de serviços de e-mail (por exemplo, Gmail).
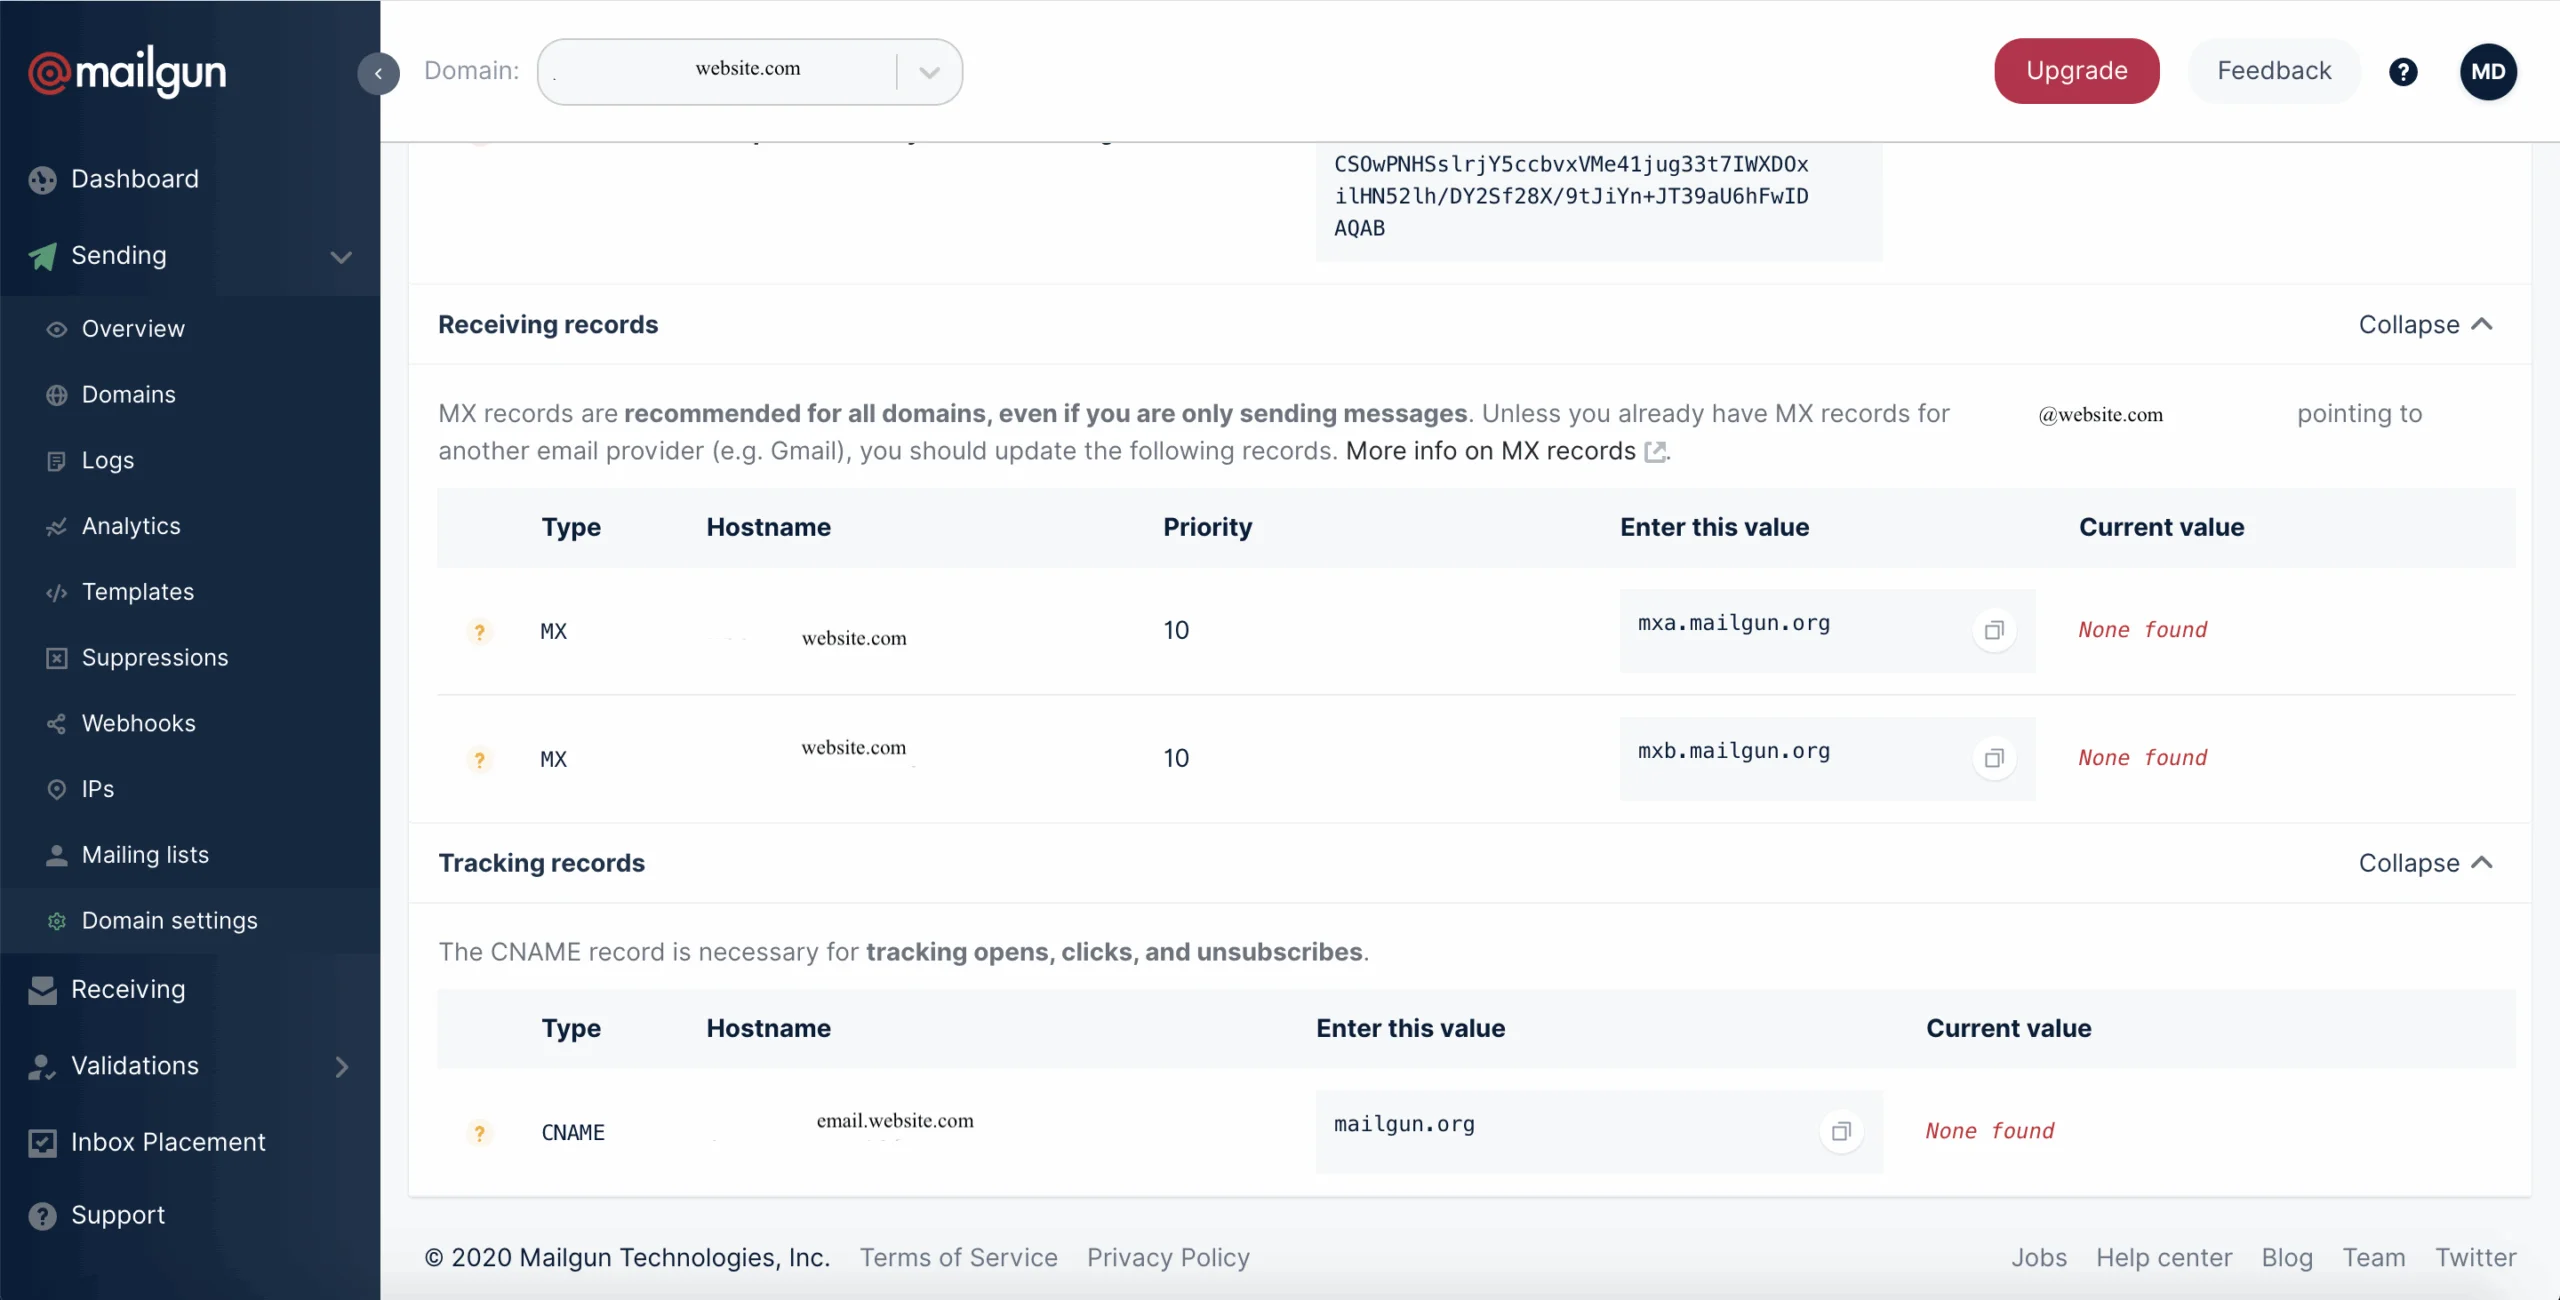
Após adicionar os registros e eles se propagarem, seu domínio será verificado. Observação: a verificação das alterações no DNS pode demorar de 24 a 48 horas.
Documentação de provedores de DNS comuns
Os provedores comuns estão listados abaixo. Se o seu não estiver na lista, entre em contato com seu provedor de DNS para obter assistência:
- GoDaddy: MX – CNAME – TXT
- NameCheap: Todos os registros
- Network Solutions: MX – CNAME – TXT
- Rackspace Email & Apps: Todos os registros
- Rackspace Cloud DNS: Guia de desenvolvimento
- Amazon Route 53: Guia de desenvolvimento
Agora está tudo pronto! Se tiver dúvidas, confira nossa documentação para ver informações mais detalhadas sobre o DKIM e guias de configuração passo a passo.
O que você precisa se lembrar sobre o DKIM e seu uso
Por que estar vulnerável quando você pode ter validação? O DKIM é uma prova criptografada da sua identidade de remetente. É uma ferramenta útil que você pode (e deve) usar para enviar e-mails para sua lista de e-mails. Ao “assinar” seus e-mails, você indica que sua organização é confiável.
O DKIM oferece proteção contra fraudes aos destinatários, além de melhorar sua reputação de remetente e sua taxa de entregabilidade ao confirmar sua identidade segura. É uma etapa pequena, mas essencial — junto com outras práticas recomendadas, como limpar e validar sua lista de e-mails — que fortalecem seu programa de e-mail.
Aproveitando outras autenticações de e-mail
Sem dúvida o DKIM é uma autenticação padrão do setor, mas cada vez mais provedores de caixas de correio estão exigindo que remetentes subam de nível com o DMARC.
Embora o DKIM e o SPF tenham um papel essencial na autenticação de e-mail, a implementação de políticas de DMARC (Domain-based Message Authentication, Reporting, and Conformance) adiciona uma camada extra de segurança contra fraudes por e-mail. O DMARC se baseia no DKIM e no SPF, oferecendo a quem possui um domínio a visibilidade de como esses domínios são usados para autenticação de e-mail. Ele permite especificar uma política de DMARC, instruindo os ISPs (provedores de serviços de Internet) e os servidores de e-mail de recebimento sobre como lidar com e-mails que falham nas verificações de autenticação. A configuração das políticas de DMARC pode variar de ações de apenas monitoramento até a quarentena ou rejeição, o que oferece um controle minucioso sobre a entrega de e-mails. Ao aproveitar o DMARC junto com o DKIM e o SPF, as organizações podem reduzir muito o risco de spoofing de e-mail e de ataques de phishing.
Perguntas frequentes
- Autenticar mensagens de e-mail para evitar spoofing e phishing.
- Indicar confiabilidade aos provedores de caixas de correio, melhorando a entregabilidade.
- Cumprir com os padrões do setor para a transmissão segura de e-mails, conforme promovido pela especialização em entregabilidade do Mailgun.
- Gerar chaves DKIM: o Mailgun pode gerar as chaves DKIM para você, com a opção de escolher o tamanho da chave:
- 1024-bit: mais fáceis de configurar devido aos registros mais curtos; compatíveis com a maioria dos provedores de DNS.
- 2048-bit: mais seguras, mas podem exigir a divisão do registro em duas partes devido ao tamanho maior, conforme exigido por alguns provedores de DNS.
- Publicar chave pública: adicione a chave pública como um registro TXT nas configurações de DNS do seu domínio. O Mailgun fornece instruções detalhadas para a autenticação de domínio.
- Ativar assinatura: defina as configurações do Mailgun para assinar os e-mails de saída com a chave privada de forma automática.
- Fortalecer a segurança de e-mail para proteger os destinatários de e-mails falsificados.
- Manter a integridade dos dados ao garantir que o conteúdo do e-mail não foi alterado durante o trânsito.
- Construir uma reputação de remetente, um foco fundamental dos serviços de entregabilidade de e-mail do Mailgun.
- Acesso ao seu DNS para adicionar os registros TXT do DKIM fornecidos pelo Mailgun.
- Um domínio de envio de e-mail autenticado na plataforma do Mailgun.
- Conformidade com as práticas recomendadas do Mailgun, o que inclui monitoramento regular e rotação de chaves.
- Garantir que a assinatura DKIM corresponda à chave pública no registro DNS do domínio.
- Fazer a rotação das chaves periodicamente, uma prática recomendada pelo Mailgun para maior segurança.
- Os e-mails com cabeçalhos ou corpos alterados vão falhar na verificação do DKIM; siga as diretrizes de entregabilidade do Mailgun para evitar esses problemas.
O Mailgun permite que você escolha um tamanho de chave DKIM de 1024 bits ou 2048 bits:
- 1024-bit: mais curtas e simples de configurar.
- 2048-bit: oferecem maior segurança, mas envolvem a divisão do registro DNS em duas partes devido ao seu tamanho. Isso pode ser exigido por alguns provedores de DNS.
Os registros TXT do DNS devem respeitar o limite de 255 caracteres por segmento.
Ao integrar o DKIM com as ferramentas do Mailgun e aproveitar a flexibilidade para escolher os tamanhos das chaves, você vai garantir o melhor em entregabilidade e segurança de e-mail, além de adaptar a configuração aos recursos de seu provedor de DNS.