Product
¿Cómo protege Mailgun tus emails?
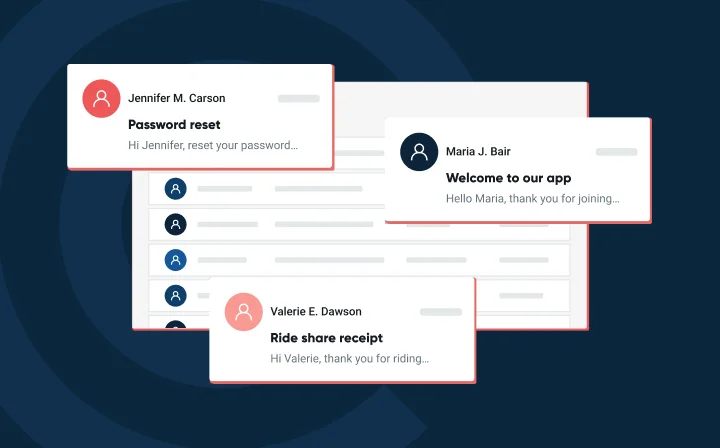
A primera vista, el email parece relativamente inofensivo, pero si profundizas un poco, descubrirás que hay un gran tesoro de información de identificación personal (PII) en peligro. Este riesgo se multiplica para los remitentes que envían información confidencial, como enlaces para restablecer contraseñas, códigos de autenticación de emails y facturas.
Sin la seguridad de emails adecuada, los hackers pueden interceptar fácilmente tus emails y cometer todo tipo de fraude con los datos de tus clientes. Esto incluye el robo de identidad, la vulneración de cuentas personales o, simplemente, la venta de datos, por nombrar algunos. Como resultado, hemos visto a muchas empresas afectadas por multas, lo que perjudica la reputación de la marca y la reputación del dominio, y les hace perder su cumplimiento de SOC2 y de la HIPAA.
Veamos cómo Mailgun mantiene a salvo tus emails y qué áreas de la seguridad de emails son responsabilidad del usuario y constituyen aspectos clave a los que debes prestar atención.
Certificaciones líderes del sector de Mailgun
No son atractivas, pero, sin las certificaciones de seguridad, nadie confiaría en nadie. Mailgun cuenta con todo un palmarés de certificaciones para demostrar nuestra valía. Veamos qué significan todas ellas en realidad.
Certificación ISO
El mundo sería un caos si cada país tuviera enfoques diferentes sobre las mejores prácticas de seguridad, por eso compartimos un organismo internacional de normalización para alcanzar un consenso. La Organización Internacional de Normalización (ISO) ha desarrollado y publicado 25 000 normas desde 1947.
¿Por qué invertimos recursos para obtener la certificación ISO? Queremos que nuestros clientes se sientan seguros al saber que sus datos (y los de sus propios clientes) están a salvo en nuestras manos. Lo que no queremos, sin embargo, es que nuestros clientes se enfrenten a enormes multas por no cumplir con el RGPD y los estándares de privacidad.
Mailgun ha obtenido actualmente dos estándares ISO:
- ISO27001: un estándar reconocido en el sector en materia de seguridad de la información y una referencia que demuestra que contamos con procesos seguros para gestionar más de 100 variables de control.
- ISO27701: una certificación poco común dentro del ámbito del email que se centra en la privacidad. Cuenta con 40 controles de privacidad, estrechamente vinculados al RGPD.
Cumplimiento de SOC 2 de tipos I y II
Los Controles de Sistemas y Organizaciones (SOC, por sus siglas en inglés) son informes internos que los proveedores de servicios tecnológicos como Mailgun obtienen voluntariamente para demostrar que sus procesos de seguridad son fiables. Mailgun cuenta con los informes SOC 2 tipos I y II, los cuales son rigurosos y exhaustivos; evalúan la eficacia de los controles de seguridad y garantizan que realmente funcionan.
- SOC 2 Tipo I: Pruebas para garantizar que los controles de seguridad del email estén en marcha (lo necesitas para el Tipo II).
- SOC 2 Tipo II: Pruebas para garantizar que los controles estén en marcha y funcionen con eficacia.
Si buscas un proveedor de email, querrás uno con un informe SOC 2 tipo II, ya que un informe SOC 2 tipo I por sí solo no te servirá de mucho.
El SOC 2 tipo II sigue la gestión de cambios, que consiste en cómo se pasa el código desde la fase de desarrollo a la de pruebas y lanzamiento. También sigue el proceso de incidentes de seguridad, que es el momento en el que se notifica a los clientes en caso de que se produzca una vulneración. A fecha de esta publicación, Mailgun no ha detectado ninguna vulneración en los últimos 12 meses.
Por último, elegimos a la empresa auditora A-LIGN por su rigor y su trayectoria. A-LIGN es una empresa auditora experimentada que aporta el conocimiento compartido de realizar auditorías a empresas de todo el mundo. Al colaborar con un grupo que a menudo cuenta con profesionales de auditoría de Europa, Centroamérica y EE. UU., obtenemos una perspectiva externa sobre cómo está cambiando el sector.
Cumplimiento de la HIPAA
La ley HIPAA es una ley federal estadounidense que entró en vigor en 1996 y se creó para proteger la información de salud personal (PHI) al entrar en la era digital. Las empresas se han enfrentado a costosas multas a lo largo de los años por no proteger la PHI de los clientes.
Aparte de las multas y la normativa, ¿qué está en juego si un hacker se hace con la PHI de tu cliente? Para empezar, pueden personalizar estafas de phishing. Una víctima podría pensar: “Seguramente solo una organización sanitaria de confianza conocería mi historial médico, este email debe ser legítimo”. A veces, la PHI puede ser tan reveladora que un atacante intente realizar una extorsión. Podríamos hablar de fraude, robo de identidad y blanqueo de datos, pero la conclusión es que la PHI debe estar protegida.
Mailgun cumple con los estándares de la HIPAA al proporcionar una plataforma segura con cifrado de emails y un almacenamiento de datos protegido. El entorno de Mailgun compatible con la HIPAA incluye:
- Cifrado de mensajes en reposo y en tránsito
- Cifrado en las bases de datos (un paso adicional que configura el equipo de asistencia)
- Formación interna sobre seguridad
- Seguimiento de activos
- Herramientas de seguridad sólidas para el seguimiento de actividades sospechosas
- Protección contra malware y virus en los dispositivos del personal y en las instancias/bases de datos en la nube
- Todo lo expuesto en nuestro informe SOC 2 tipo II y de la HIPAA
Cumplimos la ley porque nos adherimos a la normativa de salud al actuar como una entidad jurídica denominada “Socio Comercial” (Business Associate). Para garantizar que nuestros clientes entiendan las obligaciones legales de ambas partes, pedimos que firmen nuestro Acuerdo de Socio Comercial (BAA).
Si trabajas en el sector sanitario, hace poco publicamos los nueve pasos que debes seguir para cumplir con la HIPAA en nuestro blog.
Cómo protege Mailgun tus emails
Las certificaciones están genial, pero ¿qué significan realmente para tus emails? ¿Qué medidas tiene Mailgun implantadas para protegerlos durante todo el trayecto hasta el buzón de tu destinatario?
En Mailgun, trabajamos sin descanso para evitar que los hackers intercepten tus mensajes. Cuando pulsas enviar en una campaña, nuestro trabajo es garantizar que los mensajes lleguen a la bandeja de entrada de forma segura. Estas son algunas de las herramientas de seguridad del arsenal de Mailgun:
Cifrado TLS
Desde hace una década, Mailgun ofrece la posibilidad de utilizar la seguridad de la capa de transporte (TLS) para cifrar tus emails en tránsito. Los usuarios pueden configurar los ajustes de TLS en su panel de control a nivel de dominio o de mensaje.
El TLS protege tus emails frente a ataques de intermediario (man-in-the-middle) o escuchas pasivas. Incluso si un mensaje es interceptado en algún punto del camino, no se podrá descifrar la información.
Las posibles configuraciones de TLS incluyen las siguientes:
- Obligatorio: Mailgun no enviará mensajes a menos que el servidor receptor pueda establecer una conexión TLS.
- Oportunista (por defecto): intenta actualizar la conexión a TLS. Sin embargo, si no se ofrece o se produce algún tipo de error (como un certificado no válido), el mensaje se entrega mediante texto plano por una conexión SMTP.
- Omitir verificación: se puede configurar como verdadera (acepta cualquier certificado y lo envía) o falsa (no lo enviará a ningún receptor no verificado).
Supervisión
La sede central de Mailgun es un poco como el control de tráfico aéreo: siempre llevamos el seguimiento de las operaciones de nuestro sistema. La Nuestra estrategia de gestión de vulnerabilidades recurre a la comunidad para ayudarnos a desarrollar una posición de seguridad más sólida. Utilizamos las principales herramientas de seguridad del sector para llevar el seguimiento de las amenazas en la red y en los puntos de conexión en tiempo real. Nuestro personal experto investiga continuamente las alertas y aplica procesos para garantizar la privacidad de los datos en tránsito.
Nuestros equipos directivos y de gestión han hecho un trabajo excelente al darnos el presupuesto necesario para equiparnos con las mejores herramientas de seguridad del sector.
Retención de logs y de mensajes
Lograr un equilibrio entre seguridad, privacidad y funcionalidad siempre es un desafío en lo que respecta a la retención de datos. Queremos retener los mensajes de email para lograr una mejor entregabilidad, pero no queremos guardar los emails más tiempo del necesario y convertirnos en el objetivo de la ciberdelincuencia.
Mailgun aborda este equilibrio reteniendo los mensajes durante tres días antes de eliminarlos por defecto, con la opción para los clientes de cambiar la retención de mensajes a un periodo de entre 1 y 30 días. ¿Por qué tres días? Bueno, eso nos da tiempo suficiente para volver a entregar los mensajes en caso de que haya algún problema de entrega.
Mailgun también almacena los logs de los emails durante 30 días, lo cual resulta útil para la resolución de problemas, el análisis de rendimiento y la identificación de la causa de los problemas de entregabilidad.
Si un cliente gestiona emails para restablecer contraseñas, puede hablar con nuestro personal de asistencia sobre los borrados criptográficos. En este caso, solo el usuario final puede ver los mensajes y el ESP únicamente puede ver los recibos de envío.
Dónde no puede Mailgun proteger tus emails
Nos encantaría ser la salvación de la seguridad de emails: aparecer por arte de magia siempre que haya peligro. Pero ni siquiera Superman puede estar en todas partes a la vez.
Cuando se trata de proteger los emails, hay ciertos aspectos de los que cada usuario es responsable. Y aunque nuestro equipo de asistencia está a tu disposición 24/7 para ayudarte con cualquier tema relacionado con la seguridad, entender los riesgos y cómo puedes mitigarlos es un paso importante que todos los usuarios deben dar para mantener a salvo sus emails.
Claves de API expuestas
Exponer tus claves de API, ya sea por un ataque o por accidente, es la razón número uno por la que nuestros clientes se ven comprometidos.
El error más común es publicar código en GitHub por accidente con las claves de API aún incluidas, algo que le puede pasar tanto a principiantes en la programación como a perfiles con más experiencia. Por suerte, nuestra asociación con GitHub nos permite desactivar automáticamente cualquier dominio afectado si se exponen credenciales en su plataforma. Pero GitHub es solo uno de los muchos repositorios de programación de internet donde acechan los hackers…
Nuestro mejor consejo es que:
- Rota de forma regular tus claves de API.
- Usa Claves de envío de dominio si gestionas la cuenta de múltiples clientes.
- Restringe y supervisa de cerca quién tiene acceso a las claves.
Aplicaciones de terceros
La potente infraestructura de emails de Mailgun está integrada en una gran variedad de proveedores de SaaS, como los sistemas de gestión de las relaciones con los clientes (CRM), los programas de automatización del marketing y las herramientas de analíticas de datos. Estas aplicaciones de terceros tienen amplios privilegios de acceso a los datos de los clientes y a los emails. Continuamente surgen vulnerabilidades de seguridad como Log4j , y Mailgun no puede auditar de forma continua la base de programación de todos los terceros. Es responsabilidad de nuestros usuarios comprobar las credenciales de seguridad de cualquier integración con Mailgun.
Proveedores de servicios de email
En el otro extremo de nuestra jurisdicción se encuentran los proveedores de servicios de email (MBP, por sus siglas en inglés), como Gmail y Apple Mail. Una vez que un email supera cualquier certificación TLS y es aceptado por el MBP, la responsabilidad de la seguridad de los datos cambia de manos.
En este punto, es responsabilidad del usuario final configurar su cuenta de forma segura (contraseñas, 2FA, red segura), y del MBP almacenar sus datos también de forma segura.
En resumen
La privacidad de los datos es el tema candente del siglo, y ahora sabemos que la mayoría de los emails contienen una gran cantidad de información confidencial sobre los clientes. Las personas tienen derecho a la privacidad de los datos, tanto si se trata de su historial médico como de la información de su cuenta o, sencillamente, de sus gustos e intereses personales.
Como remitentes, es nuestra responsabilidad proteger estos datos utilizando las herramientas de seguridad más avanzadas disponibles y siguiendo las mejores prácticas. Generar confianza lleva años, pero puede desaparecer en un instante. En caso de que los emails se vean comprometidos, es tu reputación como remitente la que recibe un duro golpe tanto por parte de los clientes como de los proveedores de servicios de email.
A través de nuestros equipos de cumplimiento y seguridad, Mailgun siempre se esfuerza por mejorar nuestra estrategia de seguridad. Dirígete a nuestra Portal de seguridad para obtener un resumen de nuestros certificados de cumplimiento y descargar los informes.
Y recuerda, elegir un ESP de buena reputación como Mailgun es de gran ayuda, pero aún hay elementos de la seguridad de emails que son responsabilidad tuya. Si consigues dominar estas dos cuestiones, dormirás a pierna suelta sin que las pesadillas relacionadas con la seguridad perturben tu descanso nocturno.