Bonnes pratiques de sécurité des emails : comment sécuriser votre programme d’emailing
Vous avez peut-être entendu parler de la récente faille de sécurité Log4j. Et si ce n’est pas le cas, vous avez probablement entendu parler d’entreprises du monde entier dont les systèmes ont été piratés et la sécurité des emails compromise.
Protéger votre programme d’emailing n’est pas une tâche facile. Cela implique la mise en place de processus et de protections pour vos API, l’évaluation de vos fournisseurs tiers, la formation de votre équipe, et bien plus encore.
Alors, comment êtes-vous censé assurer le suivi de tous ces éléments ? Dans cet article, nous partageons les bonnes pratiques de sécurité des emails à connaître pour garantir que chaque rouage de votre système d’emailing est infaillible.
Pourquoi vous soucier de la sécurité des emails ?
Les enjeux sont considérables en matière de sécurité des emails. Les pirates, les spammeurs et les cybercriminels du monde entier déploient constamment des bots pour découvrir vos points faibles. Une fois à l’intérieur, les possibilités sont infinies.
Mais pourquoi veulent-ils s’y introduire ? Plusieurs raisons poussent les acteurs malveillants à s’introduire dans votre système :
La raison la plus courante d’une faille de cybersécurité est de tirer parti de votre bonne réputation d’expéditeur, de domaine et de l’adresse IP. En accédant à votre système, les spammeurs peuvent envoyer des emails en masse depuis votre adresse IP et utiliser la confiance accordée à votre domaine pour mener des attaques par hameçonnage sur des destinataires peu méfiants, ce qui peut coûter cher à votre entreprise et nuire à votre réputation d’expéditeur.
Les pirates sont également avides de données utilisateur sensibles – en particulier dans les secteurs de la santé et de la politique. Souvent, il ne s’agit pas seulement d’adresses email stockées sur des serveurs, mais aussi de noms complets, de numéros de téléphone et même d’adresses postales. Les fuites de données sont donc incroyablement dangereuses : entre de mauvaises mains, ces informations peuvent être exploitées.
Si je contrôle votre boîte de réception, je contrôle votre vie. Je peux connaître tous les comptes que vous possédez (banque, réseaux sociaux, etc.), puis commencer à en pirater un certain nombre en utilisant la réinitialisation de mot de passe par email.
Une autre raison, encore plus préoccupante, est l’interception des emails pour réinitialiser le mot de passe. Il n’est pas nécessaire d’avoir beaucoup d’imagination pour comprendre les dégâts qu’un pirate peut causer avec l’email pour réinitialiser le mot de passe d’une personne. Pratiquement n’importe quel compte peut être piraté à l’aide d’un email pour réinitialiser le mot de passe, et tout peut basculer en quelques minutes. C’est pour cette raison que les entreprises encouragent les utilisateurs à adopter l’authentification à deux facteurs.
Bonnes pratiques de sécurité des emails pour protéger votre programme
Effrayant, n’est-ce pas ? C’est pourquoi la protection de vos données est essentielle lors de la création d’un programme d’emailing. Pour atténuer les risques liés à vos systèmes d’emailing, suivez ces pratiques de sécurité des emails :
1. Configurer des méthodes d’authentification de connexion robustes
Nous accédons si souvent à nos programmes d’emailing que nous tenons la sécurité de notre compte pour acquise. Pourtant, ce n’est qu’une fine barrière qui repousse les acteurs malveillants.
Sans méthodes de protection supplémentaires, même un mot de passe robuste risque d’être piraté. C’est pourquoi la sécurité de connexion intègre des processus de vérification supplémentaires, comme l’authentification à deux facteurs ou l’authentification unique.
Authentification à deux facteurs (2FA)
Un jour, nous regarderons en arrière et rirons de la façon dont nous pensions qu’un simple mot de passe suffirait à protéger notre infrastructure d’emailing.
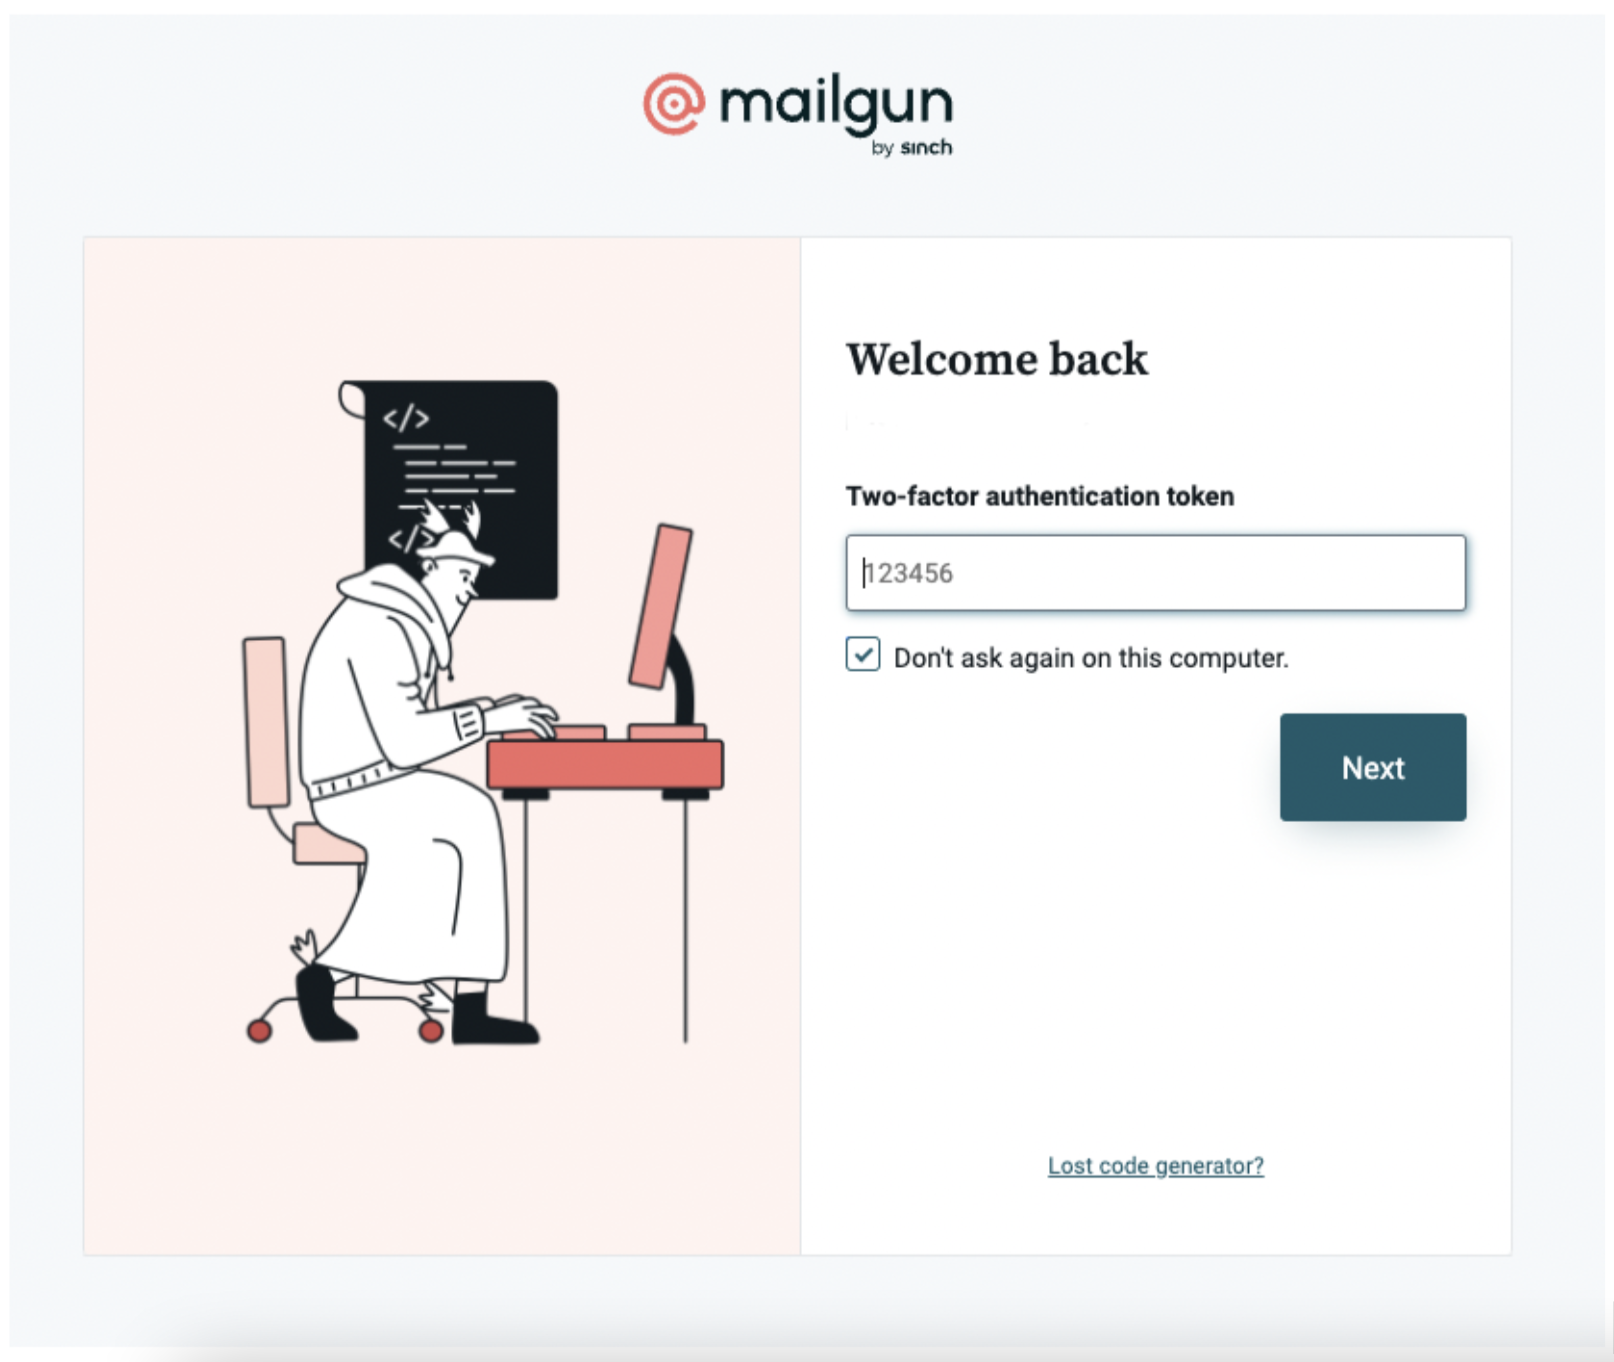
L’authentification à deux facteurs, également appelée authentification multifacteurs, exige deux preuves pour établir l’identité d’un utilisateur : une information que seul l’utilisateur connaît (un mot de passe) et un élément que seul l’utilisateur possède (un appareil d’authentification).
Toute personne accédant à votre programme d’emailing, quel que soit son rôle, doit s’authentifier à l’aide de l’authentification à deux facteurs (2FA). Cela peut se faire via une application tierce sur son téléphone, un code SMS à usage uniqueou une clé de sécurité physique.
Selon la rigueur de votre politique de sécurité, la 2FA peut solliciter l’utilisateur à chaque connexion, ou enregistrer l’adresse IP et l’appareil de l’utilisateur pour ne demander une vérification supplémentaire que lors d’une tentative d’accès depuis un nouvel emplacement.
Authentification unique (SSO)
Si la 2FA ajoute de la complexité, l’authentification unique (SSO) vous facilite la tâche. En effet, nous accordons notre confiance à un fournisseur d’identité comme Google, Apple, ou Okta pour gérer l’authentification personnelle lorsque les utilisateurs créent un compte et se connectent.
L’activation du SSO vous aide à gérer l’accès aux applications dans toute l’organisation et offre un meilleur contrôle sur l’utilisation des applications tierces.
Chez Mailgun, nous avons mis en place un système de défi basé sur l’heuristique. Ainsi, si par exemple une personne se connecte depuis un emplacement inédit, nous bloquons cette connexion et exigeons de l’utilisateur l’utilisation d’un code à usage unique envoyé à son adresse email.
Pour la mise en place, vous devrez accéder à la section de configuration SAML dans les paramètres de compte de votre service d’emailing et saisir les informations de votre fournisseur d’identité.
2. Prioriser la gestion du compte
Lorsqu’une entreprise se développe, la gestion de compte peut très vite devenir un risque de sécurité élevé. Les paramètres utilisateur permettent aux personnes propriétaires du compte de tout organiser et, surtout, de garantir la sécurité.
Pour maximiser la sécurité de votre compte d’email, mettez en œuvre les protocoles de sécurité suivants :
- Réduire le nombre de postes utilisateur : plus il y a d’utilisateurs, plus votre risque de sécurité se multiplie. Demandez-vous alors : est-il vraiment nécessaire que cet utilisateur, qui ne s’est pas connecté depuis plus d’un an, y ait accès ? Consulter votre tableau de bord est un bon indicateur du niveau d’activité de vos utilisateurs. Si l’activité est faible, il est temps d’effectuer quelques changements.
- Configurer un contrôle d’accès basé sur les rôles : ce processus limite les accès des utilisateurs aux seuls outils dont ils ont besoin. Vous devrez définir un responsable des accès utilisateur qui agira en tant que garde-barrière, accordera les autorisations appropriées aux personnes lors de leur arrivée et les mettra à jour lors de leur départ ou changement de rôle. Prendre le temps de créer et de tenir à jour un tableau répertoriant les personnes ayant un accès vous aidera à faire le suivi de ce processus.
- Configurer le délai d’expiration de session : les délais d’expiration peuvent être frustrants, mais ils ont un objectif crucial : empêcher les pirates de se greffer sur une session utilisateur existante. Estimez le temps d’inactivité possible d’un utilisateur effectuant sa tâche et attribuez la valeur temporelle appropriée.
- Surveiller les sessions utilisateur : dans le panneau de configuration, l’administration peut voir tous les utilisateurs actifs, leur adresse IP (emplacement) et le niveau de sécurité activé. L’équipe d’administration doit surveiller activement les sessions utilisateur et repérer les menaces de sécurité, y compris les utilisateurs ayant des méthodes d’authentification de connexion faibles ou des activités suspectes.
3. Configurer vos protocoles d’authentification de l’expéditeur
DMARC, SPF et DKIM sont des protocoles d’authentification des emails exigés par les FAI pour prouver votre identité. En retour, vous bénéficierez de meilleurs taux de délivrabilité, et les spammeurs auront plus de mal à usurper votre identité et à utiliser votre marque pour envoyer des arnaques et d’autres types d’attaques par hameçonnage.
Voici ces protocoles :
- le protocole SPF – un enregistrement TXT DNS permettant d’identifier les serveurs d’email autorisés et de définir les actions à mener avec ces mécanismes.
- DKIM – authentifie numériquement la propriété du domaine à l’aide d’une clé publique.
- DMARC – utilise les enregistrements SPF et DKIM pour identifier l’expéditeur et crée une boucle de rétroaction sur la délivrabilité.
Si vous gérez plusieurs expéditeurs, vous devez former et déléguer cette application de l’authentification à votre équipe responsable des comptes techniques (TAM).
L’absence de configuration de DKIM, DMARC ou SPF facilite grandement le travail d’hameçonnage des usurpateurs. Cela permet à des individus de nuire à la réputation de votre entreprise. Ainsi, si un spammeur envoie une campagne massive en se faisant passer pour vous et que celle-ci est considérée comme valide, alors
4. Protéger vos clés API
Vos clés API sont les clés de votre forteresse. À qui confieriez-vous ces clés ? À votre armée ? À vos domestiques ? À votre équipe de cuisine ?
Vous devez vous assurer que seules les personnes les plus soucieuses de la sécurité dans votre organisation ont accès à vos clés API. Pour ce faire, ajoutez leurs adresses IP à la liste d’autorisation dans le panneau des paramètres de votre service d’emailing. Cela peut s’avérer fastidieux à chaque fois qu’une personne change d’adresse, mais c’est rapide et pourrait vous sauver dans le pire des scénarios.
Parfois, les clés de votre forteresse sont dupliquées un peu trop souvent. Renouveler vos clés API, tout comme modifier vos mots de passe, est une bonne pratique de sécurité élémentaire. Trouver l’outil de régénération de la clé API et la renouveler dans les paramètres de votre service d’emailing ne devrait nécessiter qu’un seul clic. N’oubliez pas de garder votre clé API active pendant un certain temps pour vous permettre de mettre à jour votre code avec la nouvelle clé en toute transparence.
Enfin, si vous utilisez un service d’emailing pour gérer plusieurs expéditeurs, le fait d’avoir une seule clé API pour l’ensemble du compte présente une faille de sécurité. clés d’envoi de domaine vous permettent de créer plusieurs clés API par domaine pour une protection supplémentaire. Ces clés API sont limitées à l’envoi de messages et ne peuvent apporter aucune modification ni accéder aux informations depuis l’API de votre compte. Ainsi, si une application est compromise, les autres ne seront pas impactées. À la place, vous renouvelez simplement une clé d’envoi de domaine pour cette instance spécifique.
5. Protéger votre infrastructure interne
Bien que la plupart des expéditeurs utilisent un service d’emailing centralisé pour gérer l’infrastructure de leurs serveurs, de grands secteurs d’activité conservent des données sensibles en interne, notamment les gouvernements, les établissements de santé et les institutions financières. Bien que la présence d’une infrastructure sur site puisse être bénéfique dans certains cas d’usage, elle s’accompagne également d’une longue liste de vulnérabilités de sécurité.
Vous trouverez ci-dessous quelques bonnes pratiques de sécurité des emails à garder à l’esprit, mais veillez à faire appel à une personne spécialisée en serveurs pour obtenir une liste sur mesure des points à surveiller.
Utiliser le DNS inversé
Chaque fois que votre serveur communique avec le serveur du destinataire pour envoyer un email, ce dernier effectuera une requête DNS inversée. Son serveur demande votre adresse IP et votre nom de domaine (enregistrement PTR) pour s’assurer qu’ils correspondent à ses propres enregistrements de manière indépendante. Bien que le DNS inversé soit plus important pour la sécurité des emails de la partie destinataire et ne constitue pas une obligation absolue, un serveur peut rejeter votre requête, nuisant ainsi à votre délivrabilité.
Ajouter un chiffrement SMTP
Le protocole SMTP (Simple Mail Transfer Protocol) est le canal le plus couramment utilisé entre les serveurs et les destinataires. Malheureusement, le SMTP est conçu sans couche de sécurité native et peut être facilement exploité. Pour garantir que votre canal est infaillible et protégé, vous avez besoin d’un protocole de chiffrement. Ainsi, chaque connexion à un serveur de réception échange un certificat de sécurité avant de transmettre les informations chiffrées. De cette façon, si les informations sont interceptées en cours de route, la personne attaquante ne pourra pas les déchiffrer.
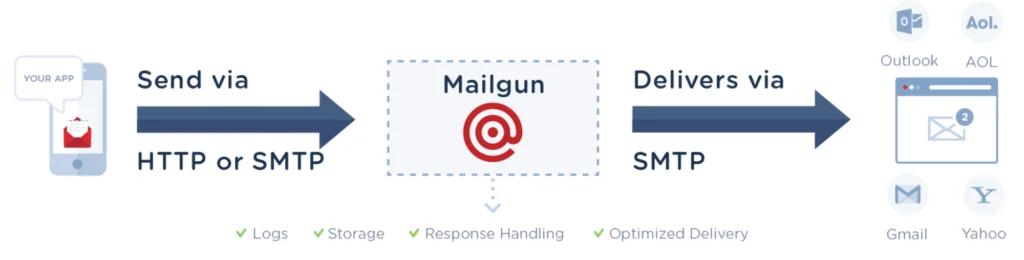
La norme de référence en matière de chiffrement SMTP est le SMTPS (SMTP Secure), proposé par l’ Internet Engineering Task Force (IETF), qui utilise protocole de sécurité de la couche transport (TLS) comme couche de connexion. Vous pouvez également utiliser le prédécesseur sur lequel repose le TLS : le SSL (Secure Sockets Layer). Pour empêcher les attaques de l’homme du milieu (MITM) ou les écoutes passives, vous aurez besoin d’un TLS opportuniste, qui met à niveau les connexions en texte brut vers une couche de chiffrement sécurisée.
6. Surveiller vos plugins et applications tierces
Rien ne fait gagner plus de temps que d’intégrer des applications tierces à votre pile de logiciels d’emailing. En même temps, rien n’est plus dangereux. Les fournisseurs tiers, bien qu’experts dans leur domaine, ne sont pas forcément aussi soucieux de la sécurité que vous.
Avec l’apparition de la dévastatrice faille de sécurité Java Log4j, de nombreux fournisseurs de logiciels tiers s’efforcent encore de corriger leur code. Tel un jeu de Jenga, une fois que du code tiers est inséré dans votre pile, il est difficile de l’en retirer sans faire basculer l’ensemble du système.
Lisez l’ histoire de l’équipe de sécurité de Mailgun, qui a travaillé sans relâche pour combattre les menaces liées à Log4j et ouvrir la voie à un environnement d’emailing plus sûr.
Passons en revue quelques bonnes pratiques pour l’intégration de plugins d’email.
Gestion des correctifs
Dans le climat de sécurité actuel, les correctifs logiciels sont monnaie courante. Si vous ne maintenez pas vos plugins à jour, votre ancien code sera une proie facile à exploiter. La gestion des correctifs consiste à garder une longueur d’avance. Vous avez donc besoin d’un processus clair pour surveiller les nouvelles versions logicielles de vos fournisseurs. Veillez à tester les nouveaux correctifs dans un environnement de préproduction et à tester le logiciel avant de mettre toute modification en ligne afin d’éviter les interruptions. Des services de sécurité comme Snyk apportent des modifications minimes aux fichiers de vos paquets installés localement afin de corriger les vulnérabilités lorsque vous ne pouvez pas les mettre à niveau.
Utiliser les SDK officiellement pris en charge
Les services d’emailing comme Mailgun proposent des SDK dans différents langages de programmation pour aider les équipes de développement à intégrer la plateforme à leurs applications. Lors de l’intégration de l’API de votre service d’emailing, la tentation peut être grande de trouver ou de créer votre propre SDK. Cependant, cela peut exposer à d’importantes failles de sécurité, pour lesquelles votre service d’emailing aura du mal à vous aider. Privilégiez le confort des SDK officiellement pris en charge pour une mise en œuvre plus fluide et plus sûre, et assurez-vous d’utiliser la dernière version.
Surveiller les dépendances à la recherche de vulnérabilités
Nous avons vu Log4j dévaster le monde de la sécurité, mais quelles autres menaces de sécurité se cachent à l’horizon ? Même si vous choisissez un service d’emailing doté d’une équipe de sécurité hautement qualifiée, vous pouvez tout de même utiliser des applications tierces contenant des vulnérabilités inconnues. C’est pour cette raison que vous avez besoin d’un stratégie de gestion des vulnérabilités pour prévenir les menaces potentielles par email et garder une longueur d’avance.
7. Former votre équipe
L’efficacité de votre équipe dépend de son maillon le plus faible. Par conséquent, former les membres de votre équipe aux dernières bonnes pratiques de sécurité des emails est la meilleure arme de votre arsenal. Il n’est pas nécessaire que tout le monde reçoive une formation détaillée sur les caractéristiques concrètes des différents types de logiciels malveillants (malware) ou de rançongiciels (ransomware). Toutefois, chaque personne doit comprendre quelles actions mettent l’entreprise en danger ainsi que les conséquences potentielles.
Distribuer des informations pertinentes est le meilleur moyen de stimuler l’engagement et de réduire la fatigue informationnelle. Profitez de l’occasion pour organiser des formations de sensibilisation à la sécurité lors de présentations d’équipe, créez un canal Slack pour discuter des dernières avancées et encouragez vos collègues à partager leurs préoccupations.
Voici une liste des sujets relatifs à la sécurité des emails que toutes les personnes de votre équipe d’emailing devraient connaître :
- Gestion des utilisateurs
- Hameçonnage et spammeurs
- Partage de code sur GitHub
- Directives du NIST pour les mots de passe
Choisir un partenaire d’emailing soucieux de la sécurité
Vous disposez désormais d’une liste exhaustive de contrôles de sécurité des emails à effectuer tous les trimestres ou tous les ans pour vous protéger des attaques.
Il est clair que la sécurité n’est pas une question de rapidité à franchir la ligne d’arrivée, mais un sprint continu d’innovation. Même si un service d’emailing vous décharge d’une grande partie du travail, il est utile de se pencher sur ses propres bonnes pratiques de sécurité. Avec le temps, le service d’emailing que vous aviez choisi au départ a pu se reposer sur ses lauriers et négliger de mettre en œuvre de nouvelles fonctionnalités de sécurité et des correctifs.
Il est donc de bonne pratique d’ analyser l’approche de la sécurité des emails de différents services d’emailing, y compris de leurs centres de données, de leurs certifications et de leur conformité. Même si le changement (ou le fait de convaincre les parties prenantes) n’est jamais facile, prendre le temps de comparer et de tester la stratégie de sécurité d’un service d’emailing pourrait vous épargner bien des tracas à l’avenir.