Product
Les paramètres de sécurité des messages sortants sont désormais disponibles dans le panneau de contrôle
Cette annonce a été faite le 2 décembre 2015.
Avant l’avènement d’Internet tel que nous le connaissons, l’email servait principalement à échanger des messages sur des réseaux privés où le risque d’interception était minime. Alors que l’utilisation de l’email s’est généralisée pour les entreprises et le e-commerce, la livraison des emails a continué de reposer sur des protocoles qui n’avaient pas été conçus avec des objectifs de sécurité de l’information. Au fil du temps, des techniques ont été développées et adoptées pour améliorer la sécurité des emails lors de leur transit sur Internet.
L’une des techniques utilisées pour améliorer la sécurité des emails consiste à chiffrer le canal de communication SMTP à l’aide d’une technologie appelée TLS (Transport Layer Security). TLS garantit qu’un message et ses métadonnées sont chiffrés lors de leur transit entre le serveur d’envoi et le serveur de réception de l’email. Il est important de noter que la portée de TLS consiste simplement à chiffrer les données en transit. Il n’offre aucune garantie de sécurité quant à la façon dont le message est stocké ou livré au destinataire.
L’adoption de TLS dans le secteur
Avec l’adoption croissante de TLS ces dernières années, les fournisseurs, y compris Gmail, se préparent à avertir les utilisateurs lorsqu’ils reçoivent des messages qui n’ont pas été chiffrés en transit. Mailgun s’est préparé à ce changement majeur dans le secteur.
Mailgun prend en charge TLS
Par défaut, Mailgun tente de tirer parti de TLS lorsqu’il est pris en charge par le serveur de réception de l’email. Lors de ces échanges, nous vérifions également la validité et la légitimité du certificat du serveur de l’email. Dans les situations où un serveur ne prend pas en charge TLS, nous envoyons simplement le message non chiffré. Pour de nombreux utilisateurs, ces paramètres par défaut sont raisonnables. Toutefois, de plus en plus d’entreprises ont des exigences imposant l’utilisation de TLS pour l’échange de messages. Dès aujourd’hui, Mailgun vous offre la possibilité de configurer ces paramètres dans le panneau de contrôle, domaine par domaine.
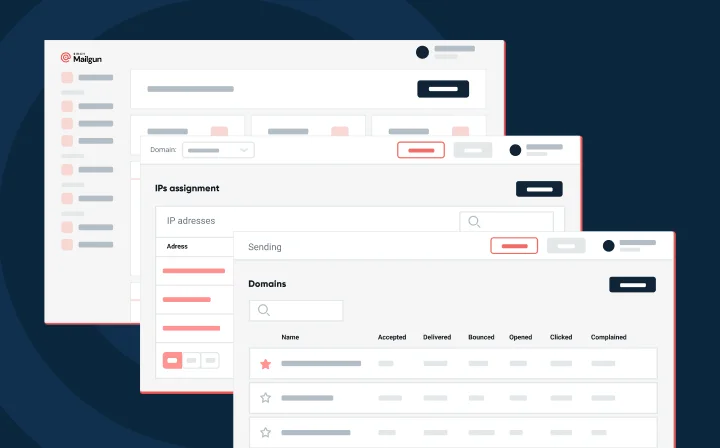
Une fois sur votre domaine, vous pouvez développer la section « Paramètres de sécurité pour les emails sortants » où vous pourrez configurer si le domaine impose TLS ou s’il utilise le mode opportuniste par défaut, et si la validation stricte des certificats est appliquée.
Mailgun offre également la possibilité de configurer ces paramètres au niveau de chaque message. Tout paramètre appliqué au niveau du message prime sur les paramètres appliqués au domaine. De plus amples informations sur la définition et la configuration des paramètres TLS pour votre domaine sont disponibles dans notre documentation.
Si vous avez des questions sur cette nouvelle fonctionnalité, n’hésitez pas à contacter notre équipe support en créant un ticket dans le Centre d’aide.