Deliverability
Die BIMI-E-Mail-Spezifikation: Ihre Belohnung für solide Authentifizierung

Erinnern Sie sich noch an die Grundschule, als Sie für gute Arbeit einen goldenen Stern bekamen? Oder an das Gefühl, wenn Sie ein neues Abzeichen auf GitHub erhalten?
Es ist immer großartig, für hochwertige Arbeit Anerkennung zu finden. Und genau darum geht es bei der BIMI-Spezifikation für E-Mails. Wenn Sie Ihre E-Mail-Authentifizierungsprotokolle im Griff haben und ordnungsgemäß durchsetzen, zeigen E-Mail-Anbieter wie Gmail und Apple Mail möglicherweise als Bonus ein BIMI-Logo an.
Aber bevor wir in die technischen Details eintauchen, lassen Sie uns ein paar Grundlagen klären.
Was ist BIMI?
BIMI (ausgesprochen: bi-mi) ist mehr als nur ein witzig klingender Name. Es steht für Brand Indicators for Message Identification. Am einfachsten lässt es sich so erklären: Wenn Sie alle Ihre E-Mail-Authentifizierung Voraussetzungen erfüllen, werden Sie damit belohnt, dass das Logo Ihres Unternehmens im Posteingang erscheint.
Hier ist ein Mock-up vor und nach der BIMI-Einrichtung:
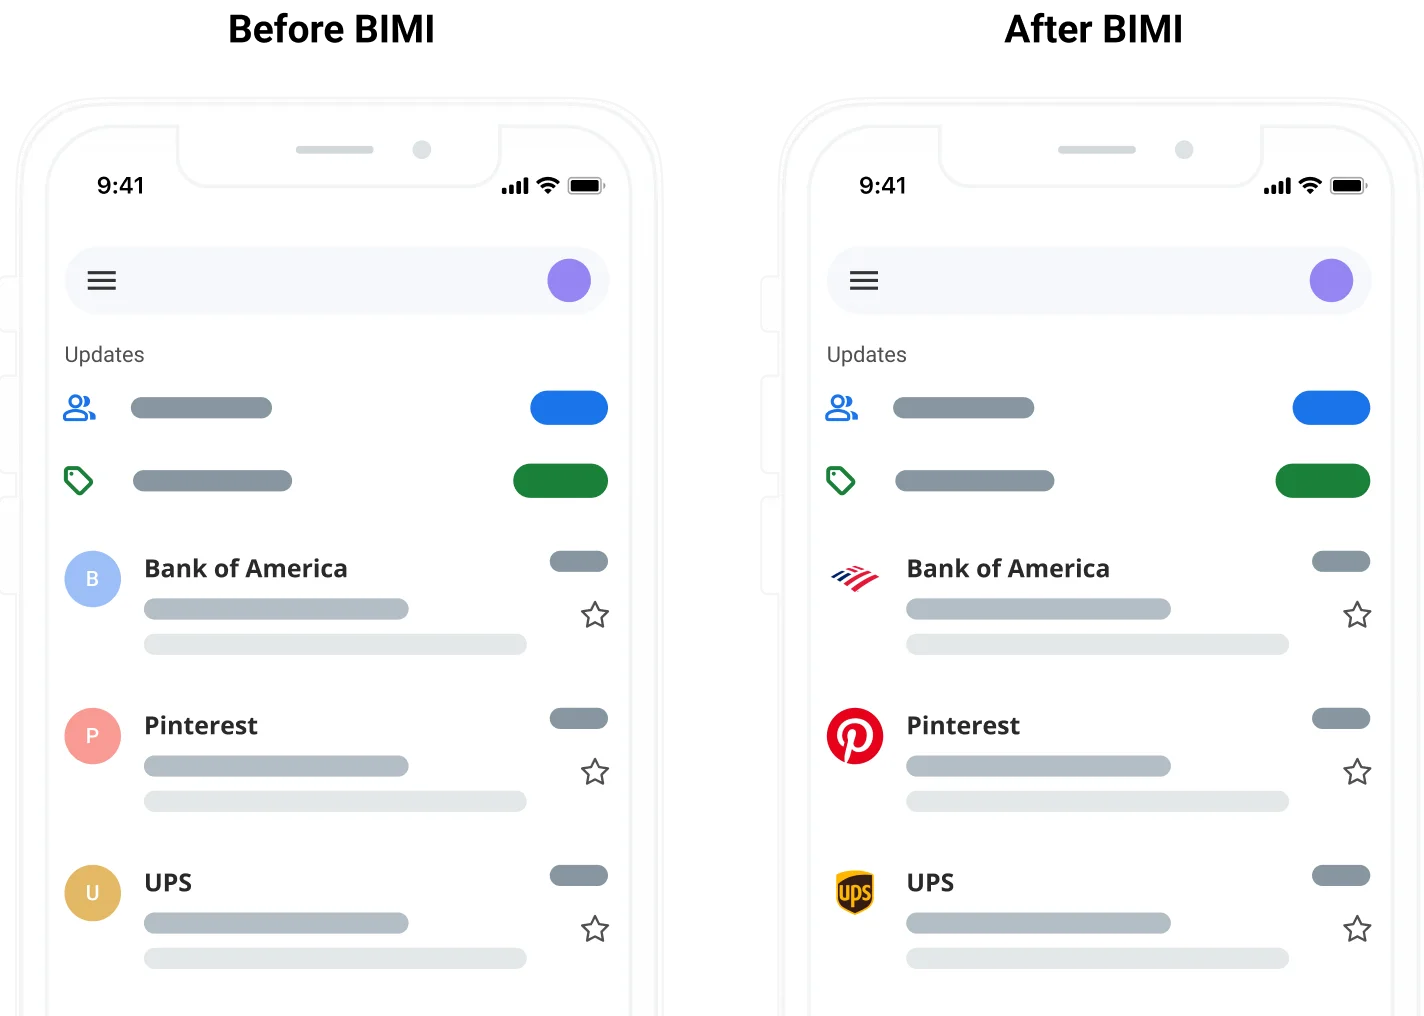
Falls Sie also jemand fragt, warum die Konkurrenz Posteingangslogos hat und Ihr Unternehmen nur einen Buchstaben in einem Kreis – das ist höchstwahrscheinlich der Grund dafür. Sie müssen BIMI einrichten.
Es ist nicht das erste Mal, dass wir Posteingangslogos sehen. Gmail hat es mit Google+-Profilen versucht und Microsoft Business Profiles machten es in Outlook-Posteingängen möglich. Aber das kann unübersichtlich werden. E-Mail-Anbieter versuchen oft zu erraten, welches Logo das richtige ist, und liegen dabei unweigerlich auch mal falsch. Chris Farmer von Mailgun erklärt einige andere Möglichkeiten, wie Absenderbilder in E-Mails angezeigt werden.
Die BIMI-Methode gibt der absendenden Marke mehr Kontrolle, da sie den E-Mail-Anbietern ein offizielles, genehmigtes Logo für die Anzeige im Posteingang zur Verfügung stellt.
Wie andere E-Mail-Spezifikationen, die mit dem Authentifizierungsprozess verbunden sind, ist BIMI ein DNS-TXT-Eintrag. Wenn Sie BIMI richtig eingerichtet haben, wird das Logo Ihrer Marke im Posteingang neben Ihren gesendeten Nachrichten angezeigt.
Aber wir greifen vor. Bevor Sie überhaupt darüber nachdenken, wie Sie BIMI einrichten, müssen wir reden über DMARC.
Die Verbindung zwischen DMARC und BIMI
Domain-based Message Authentication Reporting and Conformance (DMARC) ist eines der wichtigsten Puzzleteile für Ihre E-Mail-Authentifizierung. Es ist derzeit der beste Weg, um Betrüger zu stoppen, die Ihre Marke per E-Mail fälschen wollen. Falls Sie DMARC nicht mit der richtigen Richtlinie eingerichtet haben, zeigen E-Mail-Anbieter Ihr BIMI-Logo nicht an.
Zur kurzen Auffrischung: DMARC ist eine Spezifikation, die eingehende Nachrichten auf SPF (Sender Policy Framework)- und DKIM (DomainKeys Identified Mail)-Übereinstimmung prüft. Anschließend gibt DMARC den E-Mail-Anbietern Anweisungen, was mit E-Mail-Nachrichten geschehen soll, bei denen die Authentifizierung fehlschlägt. Dies wird als Ihre DMARC-Richtlinie bezeichnet. Damit BIMI funktioniert, muss Ihre DMARC-Richtlinie entweder auf quarantine oder reject gesetzt sein.
Es gibt drei Optionen für DMARC-Richtlinien:
p=none– Diese Richtlinie bewirkt nicht viel. Sie gibt keine Anweisungen zum Umgang mit Authentifizierungsfehlern, wodurch die Filterentscheidungen den E-Mail-Anbietern überlassen bleiben.p=quarantine– Mit dieser DMARC-Richtlinie schlagen Sie E-Mail-Anbietern vor, Nachrichten mit fehlerhafter Authentifizierung in den Spam-Ordner zuzustellen.p=reject– Wenn diese Richtlinie aktiv ist, weisen Sie E-Mail-Anbieter an, Nachrichten, bei denen die Authentifizierung fehlschlägt, zu blockieren oder abzulehnen. Das ist die strengste DMARC-Richtlinie.
Aber hier liegt das Problem … Die meisten Absender verwenden nur die DMARC-Richtlinie p=none. Der Zweck dieser lockereren Richtlinie ist es, die E-Mail-Zustellbarkeit aufrechtzuerhalten, während Absender DMARC testen und versuchen, es korrekt zum Laufen zu bringen. Sie ermöglicht auch DMARC-Berichte, die Aufschluss darüber geben, wer E-Mails im Namen Ihrer Domain versendet. Eine p=none-Richtlinie trägt jedoch in keiner Weise dazu bei, betrügerische E-Mail-Maschen wie Phishing und Marken-Spoofing zu stoppen.
BIMI-Implementierung und DMARC-Einführung
Obwohl Millionen von Absendern DMARC nutzen, schöpfen viele dessen Potenzial zur Unterstützung der E-Mail-Sicherheit nicht aus. Laut DMARC.org weisen fast 66 % der DMARC-Absender noch eine p=none-Richtlinie auf. Und das ist weder für E-Mail-Anbieter noch für die Empfangenden, die versuchen, E-Mail-Betrug zu erkennen und zu vermeiden, sonderlich hilfreich. Das bedeutet auch, dass nur 34 % der Absender, die DMARC verwenden, überhaupt für BIMI-Logos infrage kommen.
Die Website BIMIRadar.com verzeichnet mehr als 67 Millionen Absenderdomains. Zum Zeitpunkt dieses Artikels zeigt sich, dass nur 2,2 % dieser Domains als „BIMI-ready“ gelten und nur ein Bruchteil eines Prozents alles Erforderliche getan hat, um BIMI korrekt zu implementieren. Diese E-Mail-Spezifikation hat also noch Wachstumspotenzial.
Der Hauptgrund für die Existenz von BIMI ist es, Absender zur Durchsetzung strengerer DMARC-Richtlinien zu bewegen. E-Mail-Anbieter und andere in der E-Mail-Branche haben BIMI mit einem Ansatz entwickelt, den man als „Lockmittel“-Ansatz bezeichnen könnte. Sie wussten, dass E-Mail-Marketingteams Posteingangslogos haben wollen und BIMI die Absender dazu ermutigen würde, die DMARC-Durchsetzung ernst zu nehmen.
„BIMI ist das Lockmittel, das Google und Yahoo verwenden. Sie wollen, dass die Leute DMARC einführen und sich für DMARC interessieren. DMARC erleichtert ihnen das Leben, wenn es darum geht, herauszufinden, welche E-Mails potenziell legitim und erwünscht sind.“
Natürlich liegt das Wissen darüber, wie man BIMI für E-Mails einrichtet, typischerweise bei der IT-Abteilung oder anderen Fachleuten mit technischer Expertise. Das liegt daran, dass es ein wenig kompliziert werden kann.
So richten Sie BIMI ein
Wie bereits erwähnt, ist BIMI ein DNS-TXT-Eintrag, der sich auf Ihren Versandservern befindet. Hier ist ein Beispiel dafür, wie ein BIMI-Eintrag aussehen könnte:
default._bimi TXT "v=BIMI1; l=https://your-domain.com/your-logo.svg; a=https://www.your-domain.com/path-to-vmc/VMC.pem;"
Das sieht eigentlich ganz einfach aus, oder? Aber denken Sie daran: Damit BIMI funktioniert, müssen Sie auch eine DMARC-Richtlinie von entweder p=quarantine oder p=reject durchsetzen. Darüber hinaus muss der Prozentsatz der E-Mails, auf die eine durchgesetzte DMARC-Richtlinie angewendet wird, 100 betragen. Hier ist ein Beispiel für einen DMARC-Eintrag, der als BIMI-konform gelten würde.
v=DMARC1; p=quarantine; rua=mailto:dmarc-reports@example.com; pct=100; aspf=s; adkim=s;
Ihnen wird auffallen, dass diese DMARC-Richtlinie auf quarantine gesetzt ist und der Prozentsatz (pct=) 100 beträgt, was bedeutet, dass die durchgesetzte Richtlinie für alle E-Mails gilt. Falls dieser Eintrag ein sp=none-Tag enthalten würde, wäre er nicht BIMI-konform. Das liegt daran, dass sp=none angibt, dass es eine spezielle Richtlinie von none für Subdomains gibt.
Es gibt auch einige spezifische Anforderungen für Ihr BIMI-Logo:
- Absender müssen eine SVG-Datei im sicheren Tiny-1.2-Format nutzen
- Ihr Logo muss über ein Verified Mark Certificate (VMC) von einer zugelassenen Entität verfügen.
Um BIMI in vollem Umfang nutzen zu können, müssen Absender ein VMC für ein urheberrechtlich geschütztes Logo beziehen, und zwar entweder von DigiCert oder Entrust, den derzeit einzigen beiden zugelassenen Organisationen, die diese Zertifikate anbieten. Die VMC-Anforderung entstand, als Gmail begann, BIMI zu unterstützen (2021). In jüngerer Zeit erhielt BIMI Unterstützung von Apple Mail (iOS 16 und Ventura 13), wofür ebenfalls ein zertifiziertes digitales Logo erforderlich ist.
Falls Sie große Mengen versenden und mehrere Marken vertreten, gibt es Möglichkeiten, verschiedene Logos für unterschiedliche Marken und Subdomains festzulegen, indem Sie sogenannte BIMI-Selektoren. Dies könnte auch hilfreich sein, falls Sie Transaktions-E-Mails und Werbenachrichten von verschiedenen Domains versenden.
Falls Sie noch tiefer in die technischen Details eintauchen möchten, werfen Sie einen Blick auf den BIMI-RFC der AuthIndicators Working Group.
BIMI-Einrichtung in drei Schritten
Da Sie nun die gängigsten technischen Details kennen, lassen Sie uns die Einrichtung des BIMI-Eintrags Schritt für Schritt aufschlüsseln.
1. E-Mail-Authentifizierungs-Übereinstimmung bestätigen
a. Ist SPF eingerichtet und funktioniert es?
b. Ist DKIM eingerichtet und funktioniert es?
c. Ist Ihr DMARC-Eintrag korrekt konfiguriert?
i. Ist Ihre Richtlinie auf quarantine oder reject gesetzt?
2. Offizielles, urheberrechtlich geschütztes Logo erstellen und verifizieren
a. SVG-Datei im Tiny-1.2-Format verwenden
b. Sicherstellen, dass das Logo beim Zuschneiden für verschiedene Posteingänge wie erwartet angezeigt wird
c. Ein VMC für Ihr BIMI-Logo beziehen
3. DNS-TXT-Eintrag veröffentlichen
a. TXT-Eintrag auf Tippfehler überprüfen
b. Sicherstellen, dass der DNS-Eintrag auf den Speicherort der Logodatei verweist
c. Sicherstellen, dass er auch auf Ihre VMC-Datei verweist
Es dauert ein bis zwei Wochen, bis ein Logo in Posteingängen erscheint. Allerdings können Sie dieses Tool von BIMIgroup.org nutzen, um Ihre Einrichtung zu testen.
Die Vorteile eines BIMI-Logos
Warum also die ganze Mühe auf sich nehmen, BIMI für E-Mails einzurichten und zu testen? Ist ein Posteingangslogo wirklich so wichtig oder nur reine Eitelkeit? Während das Marketingteam es lieben wird, ein Logo neben seinen Kampagnen zu sehen, bietet BIMI noch einige weitere große Vorteile.
Markenbekanntheit ist definitiv einer dieser Vorteile. Da BIMI-Logos nun in Gmail und Apple Mail unterstützt werden, deckt dies einen Großteil der Adressen auf Ihrer Liste ab, insbesondere für B2C-Organisationen. BIMI ist auch bei Fastmail sowie bei Yahoo Mail und AOL der Verizon Media Group verfügbar.
Ein Posteingangslogo hebt Ihre Nachrichten vom Rest des überfüllten Posteingangs ab und bietet ein ansprechenderes Nutzererlebnis. Deshalb sind höhere E-Mail-Öffnungsraten ein weiterer potenzieller Vorteil von BIMI. Als Verizon Media BIMI in Yahoo Mail testete, deuteten die Ergebnisse darauf hin, dass Posteingangslogos das Engagement um 10 % steigern könnten. (Sehen Sie sich für weitere Informationen das folgende Video an.)
Ein weiterer Vorteil ist der Vertrauensfaktor der Abonnentenschaft. Wenn sich Ihre Kontakte und Ihre Kundschaft daran gewöhnen, Ihr BIMI-Logo zu sehen, werden sie darauf achten und bemerken, wenn es fehlt. So weiß Ihre Abonnentenschaft, welchen E-Mails sie vertrauen kann und welche eher Fälschungen von Kriminellen sind. Es ist ein visueller Hinweis darauf, dass eine E-Mail sicher ist. Deshalb kommen viele der frühen BIMI-Anwendenden aus dem Finanzsektor.
E-Mail-Sicherheit und Zustellbarkeit
Technisch gesehen macht ein BIMI-Logo Ihre E-Mails nicht sicherer. Und die Implementierung der BIMI-E-Mail-Spezifikation wird auch Ihre E-Mail-Zustellbarkeit nicht verbessern – zumindest nicht direkt. Es gibt jedoch eine starke Korrelation zwischen Sicherheit, Zustellbarkeit und BIMI.
Da BIMI der Beweis dafür ist, dass Sie Ihr Bestes tun, um eine starke E-Mail-Authentifizierung durchzusetzen, haben Absender mit BIMI mit größerer Wahrscheinlichkeit eine gute Reputation bei E-Mail-Anbietern. Und eine gute Absenderreputation führt zu einer besseren E-Mail-Zustellbarkeit. Das Gleiche gilt für BIMI und Öffnungsraten. Absender mit hohem Engagement der Abonnentenschaft haben eine bessere Reputation, was die Zustellbarkeit unterstützt.
DMARC und BIMI arbeiten zusammen, um Ihre Kontakte vor böswilligen Akteuren zu schützen. BIMI selbst schützt nicht vor Phishing und Marken-Spoofing. Logos können das nicht wirklich. Aber DMARC tut es. Wenn Sie DMARC durchsetzen, helfen Sie den E-Mail-Anbietern dabei, böswillige Akteure aus den Posteingängen Ihrer Abonnentenschaft fernzuhalten. Und da Sie ohne eine strenge DMARC-Richtlinie kein BIMI-Logo haben können, beweist dieses Logo, dass Sie E-Mail-Sicherheit ernst nehmen.
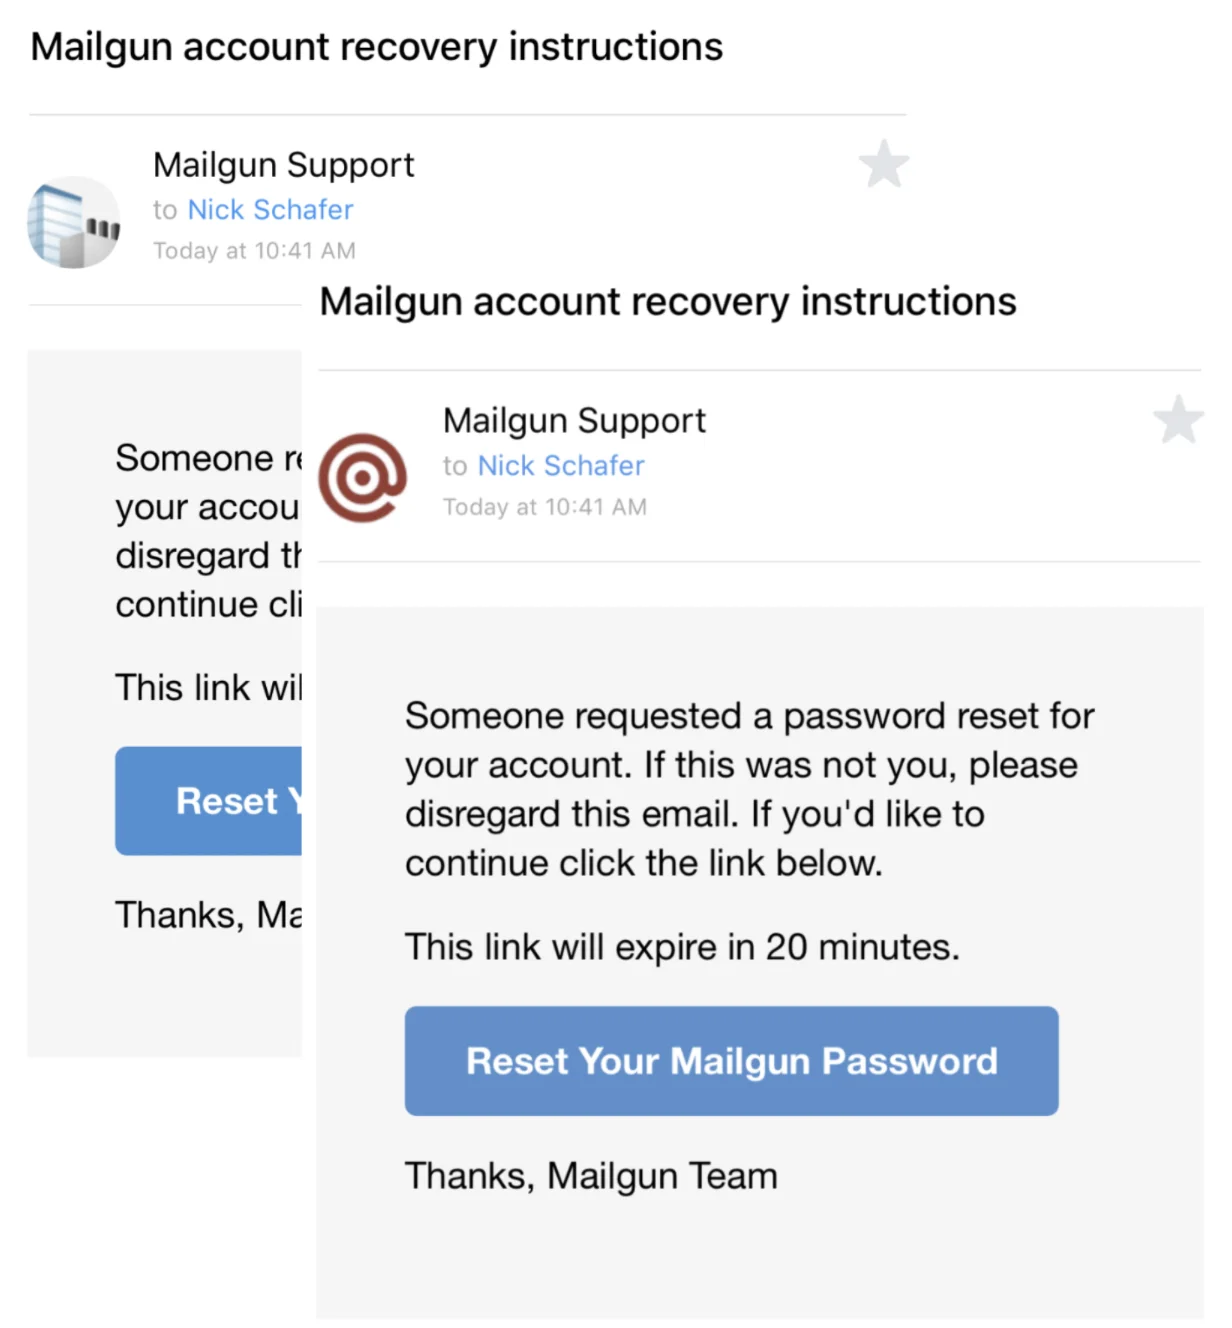
Als Vertrauenssignal ist ein BIMI-Logo sehr nützlich für wichtige Transaktions-E-Mails. Das sind Nachrichten, die mit größerer Wahrscheinlichkeit sensible Informationen wie Kontodaten oder Anweisungen zum Zurücksetzen von Passwörtern enthalten. Gefälschte Transaktions-E-Mails sind ebenfalls eine gängige Phishing-Taktik, aber wenn Ihr BIMI-Logo sichtbar ist, bedeutet das, dass das Öffnen der Nachricht sicher ist.
Wie sich BIMI entwickelt
Falls Sie im E-Mail-Bereich tätig sind, ist BIMI schon seit einer Weile ein Gesprächsthema, aber wir befinden uns immer noch in der frühen Einführungsphase. Eine grundlegende Authentifizierung ist mittlerweile domänenübergreifend weitgehend implementiert, aber selbst DMARC steckt noch in den Kinderschuhen. Das ist wichtig, denn wie bereits erwähnt, ist DMARC für viele E-Mail-Anbieter das Endziel, und BIMI ist der Anreiz für Unternehmen, den Zertifizierungsprozess zu durchlaufen.
„Heute befindet sich BIMI noch ein wenig in einer Early-Adopter-Phase, in der es einem im Posteingang tatsächlich auffällt. Wenn ich mir E-Mails in meiner Gmail-App auf meinem iPhone ansehe, sehe ich ein Logo und es ist der Absender-Avatar anstelle von Initialen oder einem leeren Avatar. Das fällt heutzutage auf, was einer der Gründe ist, warum Marketingteams über eine Einführung nachdenken sollten. Ich glaube, dass es irgendwann eher zu den unabdingbaren Geschäftskosten gehören wird, als es heute der Fall ist.“
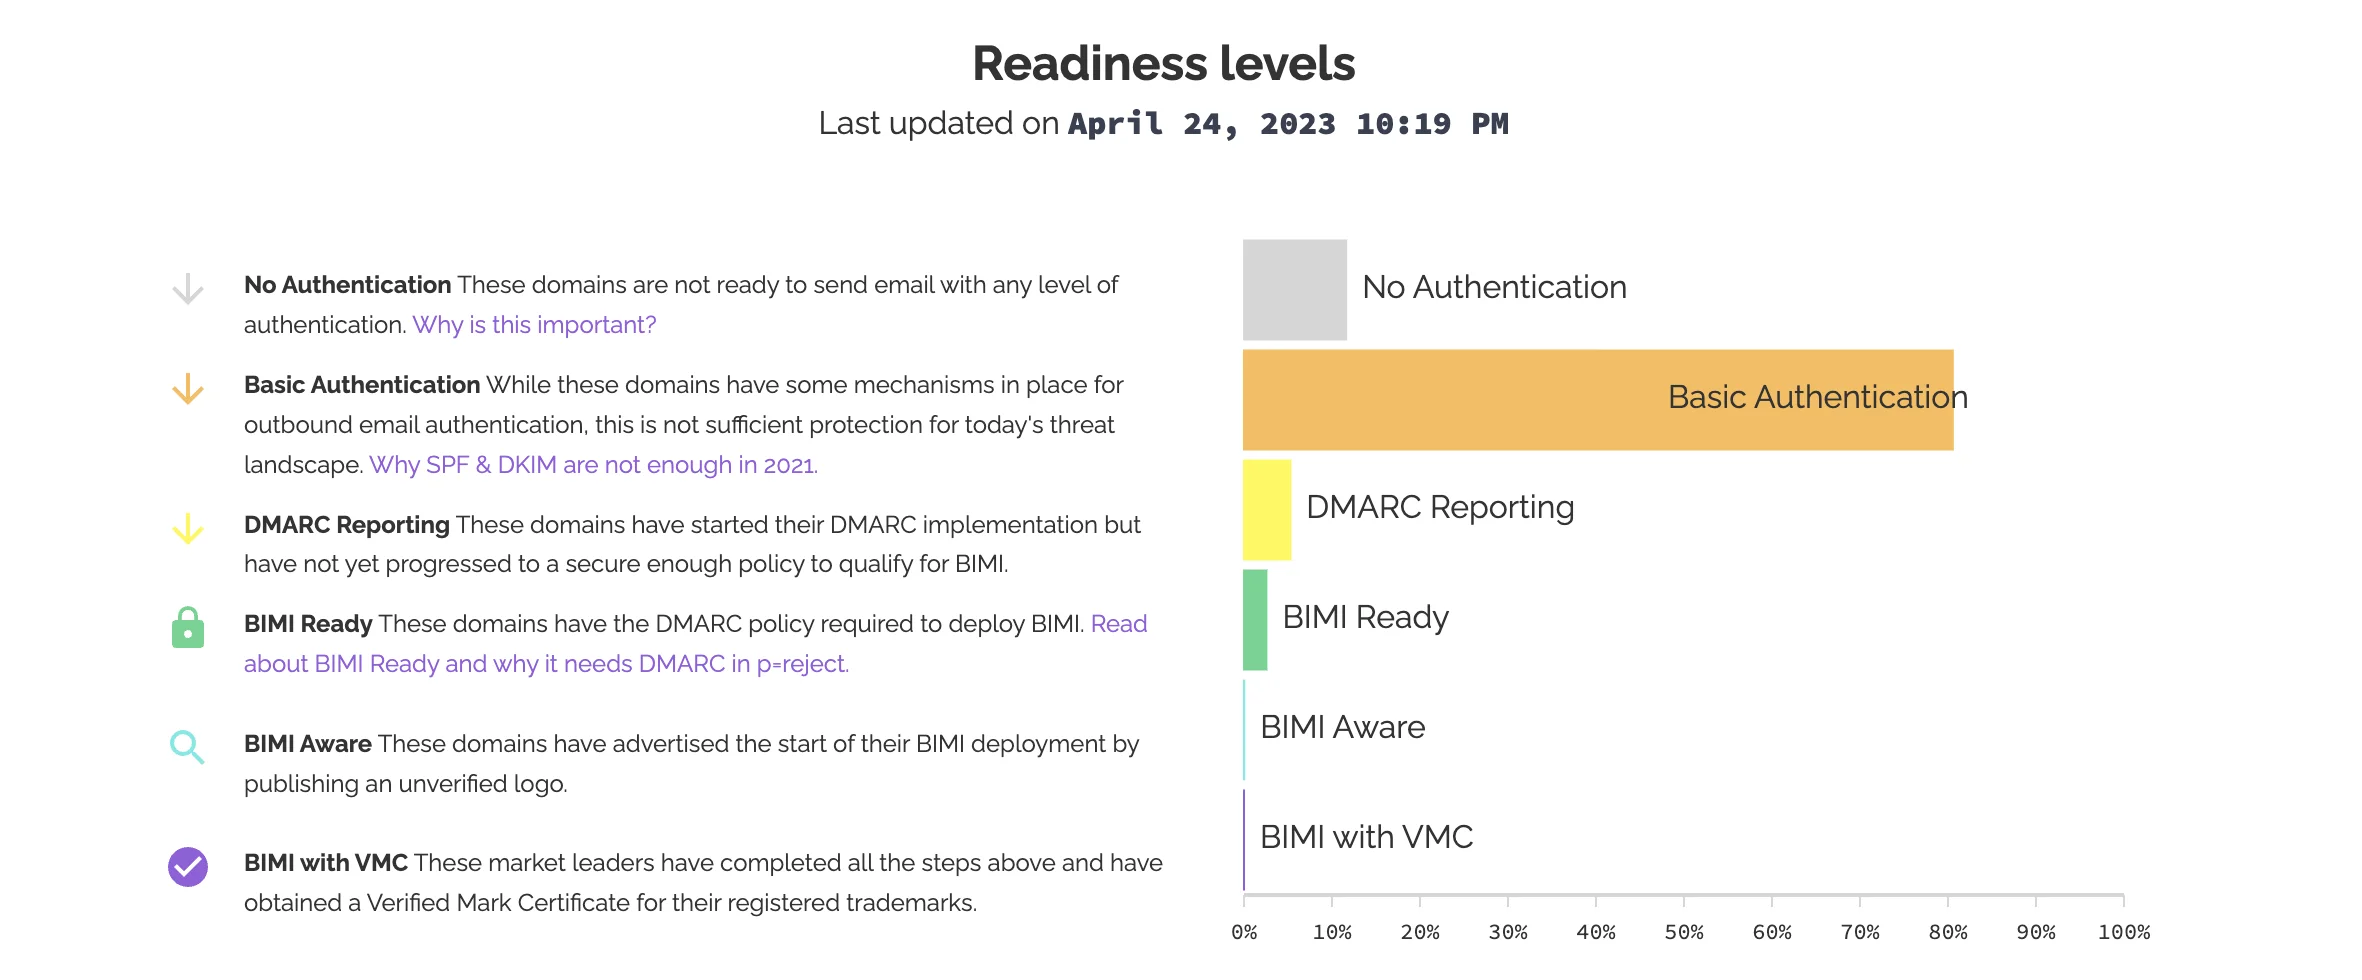
Bereitschaftsgrade laut Bimi Radar
Die Zustellbarkeit rückt 2023 stärker in den Fokus von Marketingteams und wird von E-Mail-Anbietern weiter verbreitet eingeführt, von denen einige eigene Protokolle hinzugefügt haben. So sieht die Landschaft 2023 bisher aus, laut BIMI Group:
| Unterstützt BIMI | Erwägt BIMI | Keine Unterstützung |
|---|---|---|
| Cloudmark | Atmail | Microsoft |
| Fastmail | British Telecom | |
| Comcast | ||
| La Poste | Qualita | |
| Onet Poczta | Seznam | |
| Yahoo | Web.de GMX | |
| Zone | Yahoo |
Googles Verified Mark Certificate
Zusätzlich zu BIMI erweitern einige Anbieter Protokolle noch weiter – wie beim Verified Mark Certificate (VMC) von Google. Das VMC ist ein digitales Zertifikat ähnlich wie BIMI, das speziell für die Plattform von Google entwickelt wurde. Es setzt voraus, dass Ihr Unternehmenslogo eine eingetragene Marke ist, und verifiziert, dass Sie die rechtmäßige Eigentümerschaft der Marke innehaben.
Während VMCs den Nachweis einer eingetragenen Marke erfordern, erfolgt die Verifizierung bei BIMI über DNS-Einträge. VMCs ähneln BIMI in dem Sinne, dass sie darauf aufbauen, genauso wie DMARC eine Voraussetzung für den Erhalt von BIMI ist.
Darüber hinaus fügt Google mehr visuelle Bestätigungen für BIMI hinzu, um die Sicherheit für seine Nutzerschaft zu erhöhen. In Anlehnung an das Vorgehen in den sozialen Medien wird Gmail damit beginnen, ein Häkchen-Symbol für Konten anzuzeigen, die BIMI eingeführt haben, damit ihre Nachrichten leicht von Markenimitationen unterschieden werden können.
2023-Updates aus der Email-Camp-Session von Brian Westnedge
Hier stellt sich die Frage: „Glauben Sie, dass Sie zusätzliches Engagement erzielen können, wenn Ihr Logo neben Ihrer Absenderadresse steht?“
BIMI steckt noch in den Kinderschuhen. Google ist erst seit 2021 mit BIMI live, es gibt also noch nicht viele Daten. Aber man kann mit Sicherheit sagen, dass die Anzeige von Logos in E-Mail-Kampagnen zu einer Steigerung der Markenerinnerung, der Öffnungsraten und im Einzelhandel zu einem gesteigerten Kaufinteresse führt. Erfahren Sie mehr direkt von Brian Westnedge (Redsift), wenn er Fragen aus der Branche bespricht und Beispiele aus der Praxis teilt, wie die Implementierung von BIMI und die Steigerung der Markenbekanntheit zu einer höheren Absenderreputation und mehr Gewinn führen.

BIMI und Mailgun
Bei Sinch Mailgun verlangen wir, dass jeder Absender auf unserer Plattform die SPF- und DKIM-Authentifizierung verwendet. Falls Sie keine Authentifizierung eingerichtet haben, übernehmen wir das für Sie. Die DMARC-Implementierung ist optional, wird aber dringend empfohlen. Wir sind auch fest vom Einsatz von BIMI überzeugt und können unsere Kundschaft an die passenden Fachleute verweisen, die bei der Einrichtung von DMARC und BIMI helfen können.
BIMI und DMARC sind nicht die einzigen Möglichkeiten, Ihre Sicherheit und Absenderreputation zu verbessern. Werfen Sie einen Blick auf unseren ausführlichen Leitfaden zu E-Mail-Sicherheit und -Compliance.