Deliverability
A especificação de e-mail BIMI: Sua recompensa por uma autenticação sólida

Lembra quando você ganhava uma estrela dourada na escola por um bom trabalho? Que tal a sensação de ganhar uma nova medalha no GitHub?
É sempre muito bom receber reconhecimento por um trabalho de qualidade. E é exatamente disso que trata a especificação de e-mail BIMI. Quando você tem seus protocolos de autenticação de e-mail bem definidos e aplicados corretamente, o logotipo do BIMI é algo que provedores de caixa de correio, como o Gmail e o Apple Mail, podem exibir como bônus.
Mas antes de mergulharmos nos detalhes técnicos, vamos cobrir alguns conceitos básicos.
O que é BIMI?
BIMI (pronuncia-se bi-mi) é mais do que apenas um nome engraçado. A sigla significa Brand Indicators for Message Identification. A maneira mais simples de explicar é que, quando você tem tudo autenticação de e-mail em ordem, você se qualifica para a recompensa de ter o logotipo da sua empresa exibido na caixa de entrada.
Veja um mockup de antes e depois da configuração do BIMI:
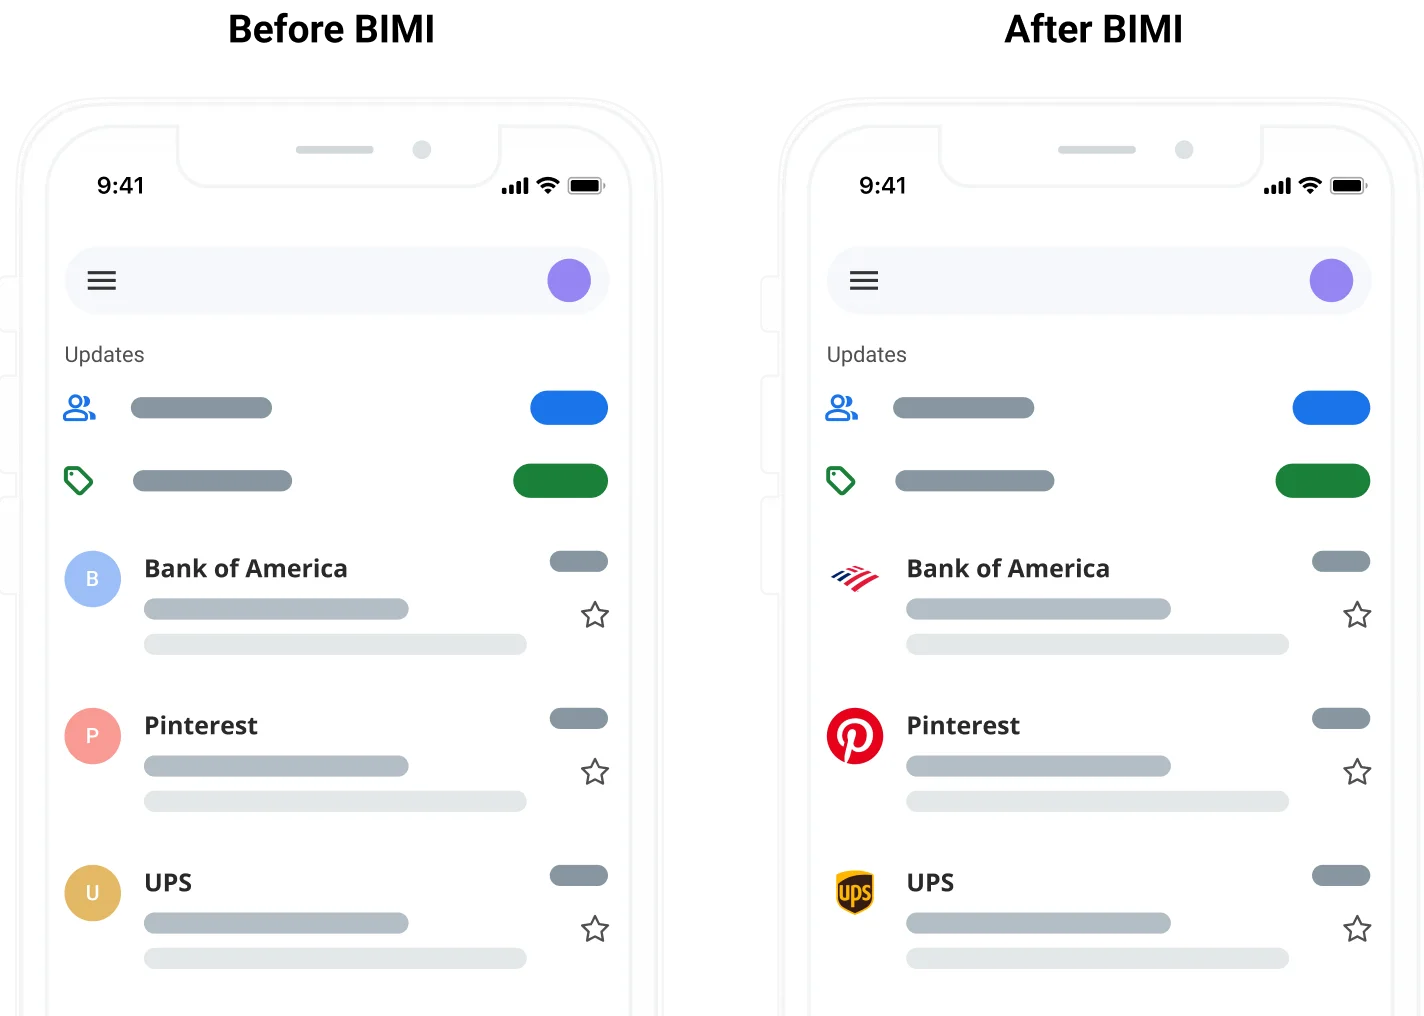
Então, se alguém perguntar por que seus concorrentes têm logotipos na caixa de entrada e a empresa onde você trabalha tem apenas uma letra dentro de um círculo, é muito provável que esse seja o motivo. Você precisa configurar o BIMI.
Não é a primeira vez que vemos logotipos na caixa de entrada. O Gmail tentou fazer isso com os perfis do Google+, e os Perfis comerciais da Microsoft tornaram isso possível nas caixas de entrada do Outlook. Mas isso pode virar uma bagunça. Os provedores de caixa de correio frequentemente tentam adivinhar qual é o logotipo certo e, inevitavelmente, às vezes erram. Chris Farmer, do Mailgun, explica algumas outras maneiras como as imagens do remetente aparecem nos e-mails.
O método BIMI dá mais controle ao remetente ou à marca porque eles fornecem aos provedores de caixa de correio um logotipo oficial e aprovado para exibição na caixa de entrada.
Como outras especificações de e-mail conectadas ao processo de autenticação, o BIMI é um registro TXT do DNS. Quando você configura o BIMI corretamente, deve ver o logotipo da sua marca aparecer na caixa de entrada ao lado das mensagens que envia.
Mas estamos nos adiantando. Antes mesmo de começar a pensar em como configurar o BIMI, precisamos falar sobre DMARC.
A conexão entre DMARC e BIMI
O Domain-based Message Authentication Reporting and Conformance (DMARC) é uma das peças mais importantes no seu quebra-cabeça de autenticação de e-mail. Atualmente, é a melhor maneira de deter golpistas que querem falsificar sua marca usando e-mail. A menos que você tenha o DMARC configurado com a política certa, os provedores de caixa de correio não exibirão seu logotipo do BIMI.
Para refrescar a memória, o DMARC é uma especificação que verifica nas mensagens recebidas o alinhamento com o SPF (Sender Policy Framework) e com o DKIM (DomainKeys Identified Mail). Em seguida, o DMARC fornece orientações aos provedores de caixa de correio sobre o que fazer com as mensagens de e-mail que falham na autenticação. Isso é conhecido como sua política de DMARC. Para que o BIMI funcione, sua política de DMARC deve ser definida como quarentena (quarantine) ou rejeição (reject).
Existem três opções de política de DMARC:
p=none– Esta política não faz muita coisa. Ela não fornece nenhuma orientação sobre como lidar com falhas de autenticação, o que deixa as decisões de filtragem a cargo dos provedores de caixa de correio.p=quarantine– Com essa política de DMARC em vigor, você sugere que os provedores de caixa de correio entreguem falhas de autenticação na pasta de spam.p=reject– Quando essa política está em vigor, você diz aos provedores de caixa de correio que devem bloquear ou rejeitar mensagens que falham na autenticação. É a política de DMARC mais forte.
Mas aqui está o problema… A maioria dos remetentes está usando apenas a política de DMARC p=none. O objetivo dessa política mais branda é manter a entregabilidade de e-mail enquanto os remetentes testam o DMARC e tentam fazê-lo funcionar corretamente. Ela também permite relatórios do DMARC, que fornecem informações sobre quem está enviando e-mails em nome do seu domínio. No entanto, uma política p=none não ajuda a impedir golpes fraudulentos por e-mail, como phishing e spoofing de marca.
Implementação do BIMI e adoção do DMARC
Embora milhões de remetentes usem o DMARC, muitos não aproveitam seu potencial para dar suporte à segurança de e-mail. De acordo com o DMARC.org, quase 66% dos remetentes que usam o DMARC ainda têm uma política p=none. E isso não ajuda muito os provedores de caixa de correio, nem os destinatários que estão tentando identificar e evitar golpes por e-mail. Isso também significa que apenas 34% dos remetentes que usam o DMARC são elegíveis para os logotipos do BIMI.
O site BIMIRadar.com rastreia mais de 67 milhões de domínios de envio. No momento em que este artigo foi escrito, ele mostra que apenas 2,2% desses domínios são considerados “prontos para o BIMI” (BIMI-ready) e apenas uma fração de um por cento fez tudo o que é exigido para implementar o BIMI corretamente. Portanto, essa especificação de e-mail tem espaço para crescer.
O principal motivo da existência do BIMI é incentivar os remetentes a aplicarem políticas de DMARC mais rigorosas. Os provedores de caixa de correio e outros participantes do setor de e-mail criaram o BIMI com uma abordagem baseada em incentivos. Eles sabiam que os profissionais de e-mail marketing iriam querer logotipos na caixa de entrada, e o BIMI incentivaria os remetentes a levarem a aplicação do DMARC a sério.
“O BIMI é o incentivo que o Google e o Yahoo estão usando. Eles querem que as pessoas adotem o DMARC e se importem com o DMARC. O DMARC facilita a vida deles na hora de descobrir quais e-mails têm potencial para serem legítimos e desejados.”
Naturalmente, saber como configurar o BIMI para e-mail geralmente recai sobre o departamento de TI ou outras pessoas com mais expertise técnica. Isso ocorre porque as coisas podem ficar um pouco complicadas.
Como configurar o BIMI
Como mencionamos, o BIMI é um registro TXT do DNS que fica em seus servidores de envio. Veja um exemplo de como um registro do BIMI pode se parecer:
default._bimi TXT "v=BIMI1; l=https://your-domain.com/your-logo.svg; a=https://www.your-domain.com/path-to-vmc/VMC.pem;"
Isso até parece bem simples, não é? Mas lembre-se: você também precisa aplicar uma política de DMARC de p=quarantine ou p=reject para que o BIMI funcione. Além disso, a porcentagem de e-mails à qual uma política de DMARC aplicada se refere deve ser 100. Veja um exemplo de registro do DMARC que seria considerado em conformidade com o BIMI.
v=DMARC1; p=quarantine; rua=mailto:dmarc-reports@example.com; pct=100; aspf=s; adkim=s;
Você vai notar que essa política de DMARC está definida como quarantine (quarentena), e a porcentagem (pct=) é 100, o que significa que a política se aplica a todos os e-mails. Se esse registro incluísse uma tag sp=none, ele não estaria em conformidade com o BIMI. Isso ocorre porque sp=none indica que há uma política especial de none para subdomínios.
Também existem alguns requisitos específicos para o seu logotipo do BIMI:
- Os remetentes devem usar um arquivo SVG com o formato seguro Tiny 1.2
- Seu logotipo deve ter um Verified Mark Certificate (VMC) de uma entidade aprovada.
Para aproveitar ao máximo o BIMI, os remetentes precisam obter um VMC para um logotipo protegido por direitos autorais, seja da DigiCert ou Entrust, que atualmente são as duas únicas organizações aprovadas que oferecem os certificados. O requisito do VMC surgiu quando o Gmail começou a dar suporte ao BIMI em 2021. Mais recentemente, o BIMI ganhou suporte do Apple Mail (iOS 16 e Ventura 13), o que também exige um logotipo digital certificado.
Se você é um remetente de alto volume com várias marcas, existem maneiras de especificar diferentes logotipos para várias marcas e subdomínios usando os chamados seletores do BIMI. Isso também pode ser útil se você enviar e-mails transacionais e mensagens promocionais de domínios diferentes.
Se quiser se aprofundar ainda mais nos detalhes técnicos, confira o RFC do BIMI, do AuthIndicators Working Group.
Configuração do BIMI em três etapas
Agora que você conhece as tecnicidades mais comuns, vamos detalhar a configuração do registro do BIMI passo a passo.
1. Confirme o alinhamento de autenticação de e-mail
a. O SPF está configurado e funcionando?
b. O DKIM está configurado e funcionando?
c. O seu registro do DMARC está configurado corretamente?
i. A sua política está definida como quarentena (quarantine) ou rejeição (reject)?
2. Crie e verifique seu logotipo oficial protegido por direitos autorais
a. Use um arquivo SVG no formato Tiny 1.2
b. Certifique-se de que o logotipo será exibido conforme o esperado ao ser cortado para diferentes caixas de entrada
c. Obtenha um VMC para o seu logotipo do BIMI
3. Publique seu registro TXT do DNS
a. Verifique se há erros de digitação no registro TXT
b. Certifique-se de que o registro do DNS aponte para o local do arquivo do logotipo
c. Certifique-se de que ele também aponte para o arquivo do VMC
Leva uma ou duas semanas para que o logotipo comece a aparecer nas caixas de entrada. No entanto, você pode usar esta ferramenta do BIMIgroup.org para testar a sua configuração.
Os benefícios do logotipo do BIMI
Então, por que passar por todo o trabalho de configurar e testar o BIMI para e-mail? Ter um logotipo na caixa de entrada é realmente algo tão importante ou é apenas vaidade? Embora a equipe de marketing vá adorar ver um logotipo ao lado de suas campanhas, o BIMI oferece outros grandes benefícios.
Reconhecimento da marca é definitivamente um desses benefícios. Agora que os logotipos do BIMI são compatíveis com o Gmail e o Apple Mail, isso abrange a maioria dos endereços na sua lista, especialmente para organizações B2C. O BIMI também está disponível com o Fastmail, bem como no Yahoo Mail e no AOL do Verizon Media Group.
Um logotipo fará com que suas mensagens se destaquem na caixa de entrada lotada e oferece uma experiência de usuário mais envolvente. É por isso que taxas de abertura de e-mail mais altas são outro benefício potencial do BIMI. Quando a Verizon Media testou o BIMI no Yahoo Mail, os resultados sugeriram que os logotipos na caixa de entrada poderiam aumentar o engajamento em 10%. (Assista ao vídeo abaixo para saber mais.)
Mais um benefício é o fator de confiança do assinante. À medida que seus contatos e clientes se acostumarem a ver o seu logotipo do BIMI, eles o procurarão e notarão quando ele não estiver lá. Assim, os assinantes saberão em quais e-mails confiar e quais têm maior probabilidade de serem falsificações (spoofing) de golpistas. É uma pista visual de que um e-mail é seguro. É por isso que muitos dos que adotaram o BIMI logo no início são do setor financeiro.
Segurança e entregabilidade de e-mail
Tecnicamente falando, o logotipo do BIMI não torna seus e-mails mais seguros. E a implementação da especificação de e-mail do BIMI também não melhorará sua entregabilidade de e-mail — pelo menos não diretamente. Existe, no entanto, uma forte correlação entre segurança, entregabilidade e o BIMI.
Como o BIMI é a prova de que você está fazendo o possível para aplicar uma autenticação de e-mail forte, os remetentes com o BIMI têm maior probabilidade de ter uma boa reputação com os provedores de caixa de correio. E uma boa reputação do remetente leva a uma melhor entregabilidade de e-mail. O mesmo vale para o BIMI e as taxas de abertura. Os remetentes com alto engajamento dos assinantes têm uma reputação melhor, que dá suporte à entregabilidade.
O DMARC e o BIMI trabalham juntos para proteger seus contatos de agentes mal-intencionados. O BIMI em si não protege contra phishing e spoofing de marca. Logotipos não podem realmente fazer isso. Mas o DMARC sim. Quando você aplica o DMARC, ajuda os provedores de caixa de correio a manterem agentes mal-intencionados fora das caixas de entrada dos seus assinantes. E como você não pode ter um logotipo do BIMI sem uma política rigorosa de DMARC, esse logotipo prova que você leva a segurança de e-mail a sério.
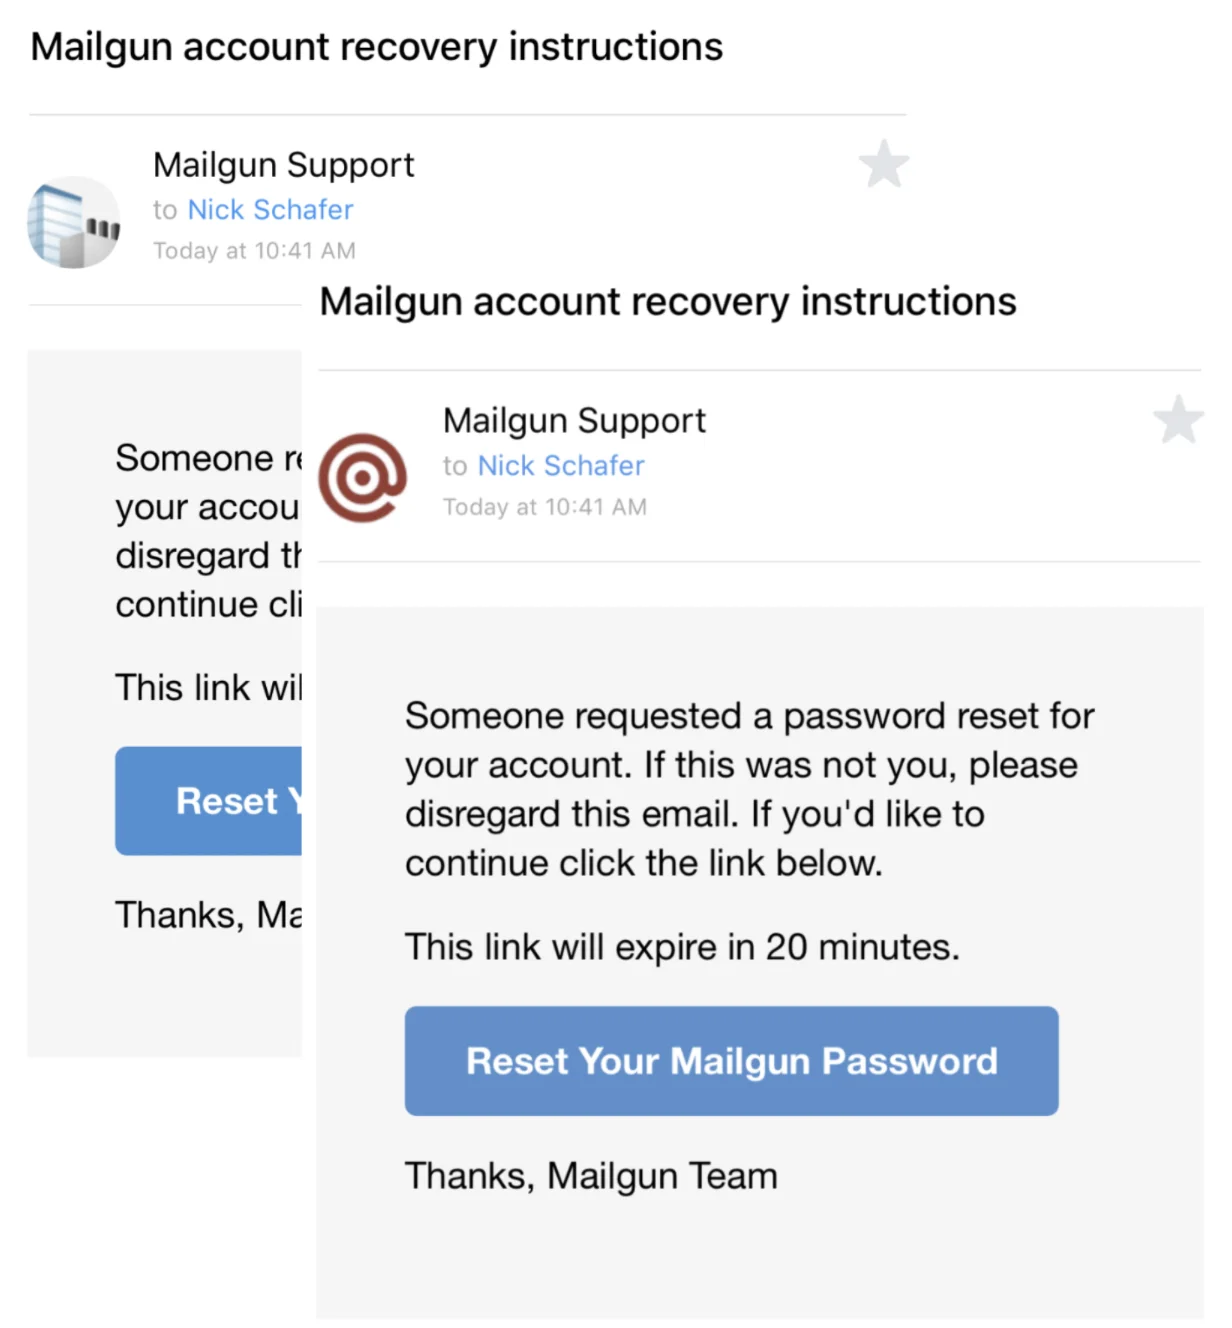
Como um sinal de confiança, um logotipo do BIMI é muito útil para e-mails transacionais importantes. Essas são mensagens com maior probabilidade de incluir informações confidenciais, como detalhes da conta ou instruções para redefinir a senha. E-mails transacionais falsos também são uma tática comum de phishing, mas ver seu logotipo do BIMI significa que é seguro abrir a mensagem.
Como o BIMI está evoluindo
Se você trabalha com e-mail, o BIMI já é um tópico de conversas há algum tempo, mas ainda estamos na fase inicial de adoção. A autenticação básica agora é amplamente implementada em domínios, mas até mesmo o DMARC ainda está em seus estágios iniciais. Isso é importante porque, como dissemos, para muitos provedores de caixa de entrada o DMARC é o objetivo final e o BIMI é o que atrai as organizações para passarem pelo processo de certificação.
“Hoje, o BIMI ainda está em uma fase para os primeiros usuários (early adopters), na qual você realmente o notará na sua caixa de entrada. Se eu estiver olhando um e-mail no meu aplicativo do Gmail no meu iPhone, vejo um logotipo e ele é o avatar do remetente em vez de iniciais ou um avatar em branco. Isso se destaca hoje em dia, o que é um dos motivos pelos quais os profissionais de marketing devem pensar em adotá-lo. Acredito que, com o tempo, ele será mais um custo inerente de se fazer negócios do que é agora.”
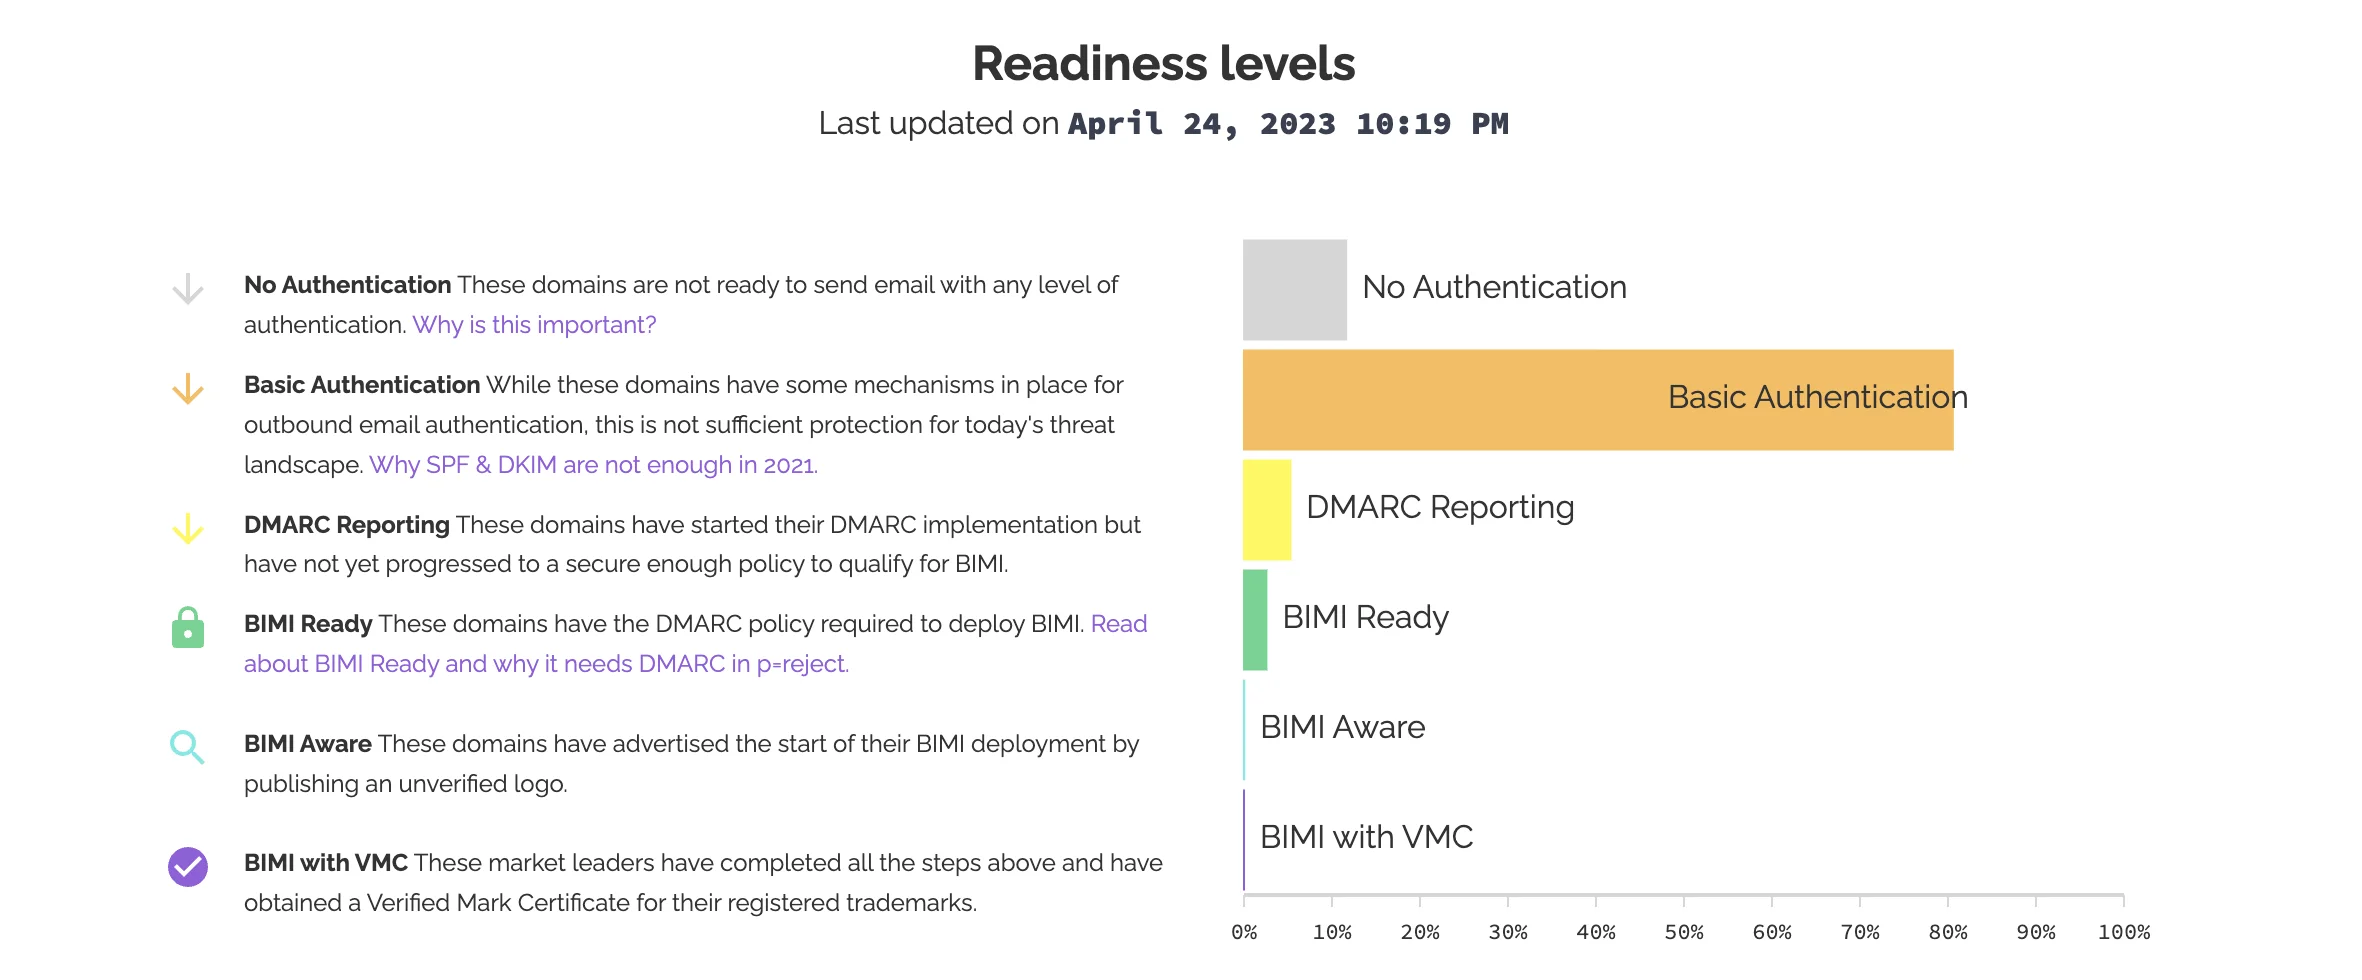
Níveis de prontidão relatados pelo Bimi Radar
A entregabilidade está mais em destaque para os profissionais de marketing em 2023 e está se tornando mais amplamente adotada pelos provedores de caixa de entrada, alguns dos quais adicionaram seus próprios protocolos. Este é o panorama de 2023 até o momento de acordo com o BIMI Group:
| Compatível com BIMI | Pensando no BIMI | Não compatível |
|---|---|---|
| Cloudmark | At Mail | Microsoft |
| Fastmail | British Telecom | |
| Comcast | ||
| La Poste | Qualita | |
| Onet Poczta | Seznam | |
| Yahoo | Web.DE GMX | |
| Zone | Yahoo |
Verified Mark Certificate do Google
Além do BIMI, alguns provedores estão estendendo os protocolos ainda mais — como no caso do Verified Mark Certificate (VMC) do Google. O VMC é um certificado digital semelhante ao BIMI, feito especificamente para a plataforma do Google. Ele exige que o logotipo da sua empresa seja uma marca registrada e verifica se você é o proprietário legal da marca.
Enquanto os VMCs exigem comprovação de marca registrada, o BIMI é uma verificação por meio de registros do DNS. Os VMCs são semelhantes ao BIMI no sentido de que se baseiam nele, da mesma forma que o DMARC é um pré-requisito para obter o BIMI.
Além disso, o Google está adicionando mais reconhecimento visual ao BIMI para aumentar a segurança de seus usuários. Inspirando-se nas redes sociais, o Gmail começará a mostrar um ícone de verificação para usuários que adotaram o BIMI, para que suas mensagens sejam facilmente distinguidas de perfis falsos.
Atualizações de 2023 da sessão do Email Camp de Brian Westnedge
A questão é: “você acha que pode obter um engajamento adicional por ter seu logotipo ao lado do endereço de envio?”
Ainda são os estágios iniciais para o BIMI, o Google o implementou apenas desde 2021, portanto não há muitos dados, mas é seguro dizer que quando os logotipos são exibidos em campanhas de e-mail, isso leva a um aumento na lembrança da marca, nas taxas de abertura e, para o varejo, a um aumento no interesse de compra. Saiba mais diretamente com Brian Westnedge, da Redsift, enquanto ele discute questões do setor e compartilha exemplos do mundo real de como implementar o BIMI e aumentar o reconhecimento da marca levam a um aumento na reputação do remetente e nos lucros.

BIMI e Mailgun
No Sinch Mailgun, exigimos que todos os remetentes em nossa plataforma usem a autenticação SPF e DKIM. Se você não tem a autenticação configurada, nós a faremos por você. A implementação do DMARC é opcional, mas altamente recomendada. Nós também acreditamos muito no uso do BIMI e podemos direcionar nossos clientes aos especialistas certos que podem ajudar com a configuração do DMARC e do BIMI.
O BIMI e o DMARC não são as únicas formas de melhorar sua segurança e a reputação do remetente. Confira nosso guia detalhado sobre segurança e conformidade de e-mail.