IT & Engineering
Warum eine verbesserte E-Mail-Sicherheit zum Schutz der Weltwirtschaft beiträgt

Die Wirtschaft ist ein komplexes, vernetztes System mit vielen beweglichen Teilen. Im aktuellen globalen Wirtschaftsklima fühlt es sich ein wenig so an, als würden wir in einem unberechenbaren Sturm umhergeworfen. Allerdings gibt es etwas, das IT-Fachleute und andere in der Technologiebranche tun können, um gegen einen Faktor anzukämpfen, der die Wirtschaft bremst.
Nach Angaben von Cybersecurity Ventures kostete Cyberkriminalität die Welt mehr als 6 Billionen $ im Jahr 2021, und es wird erwartet, dass sie 2022 die Marke von 7 Billionen $ übersteigt. Wenn Cyberkriminelle ein eigenes Land hätten, würden sie die drittgrößte Volkswirtschaft der Welt nach den USA und China betreiben. Was noch hinzukommt: Cybersecurity Ventures erwartet, dass die Kosten für Cyberangriffe im Jahr 2025 auf 10,5 Billionen $ steigen werden.
Cyberkriminalität ist ein echtes Geschäft – ein schmutziges, illegales, das im Darknet agiert – aber dennoch ein Geschäft. Sie hat sogar ein eigenes technisches Akronym: Cybercrime as a Service (CaaS). Trotz all dem hört man Themen wie Phishing und E-Mail-Sicherheit in Diskussionen über die Wirtschaft eher selten.
Cybersicherheit und Wirtschaft
Wir haben kürzlich eine weltweite Umfrage unter Absendern von E-Mails durchgeführt, um ihre Einschätzungen und Meinungen zum Zustand der Weltwirtschaft sowie zu den Auswirkungen auf ihre Unternehmen zu erfahren. In einem Sonderbericht von Mailgun, „E-Mail in einer sich wandelnden Wirtschaft: Die Tech-Perspektive“, haben wir uns auf die Antworten aus den Bereichen IT und Engineering konzentriert.
Auf die Frage, drei wirtschaftliche Faktoren zu wählen, die sich im nächsten Jahr negativ auf ihr Unternehmen auswirken könnten, wählten die Teilnehmenden am häufigsten die üblichen Verdächtigen. Inflation (55,9 %), Geringere Konsumausgaben (40,6 %) und Energie-/Transportkosten (29,3 %) führten die Liste unserer Umfrage sowie vieler anderer Umfragen zur Weltwirtschaft an.
Etwas weiter unten auf der Liste stehen Cyberangriffe. Während rund 15 % aller Befragten diese Option als eine Situation wählten, die sich im nächsten Jahr negativ auf ihr Unternehmen auswirken könnte, steigt die Zahl bei IT-Fachleuten und im Engineering auf etwas über 20 %.

Selbst bei rekordhohen Inflationsraten, einem angespannten Arbeitsmarkt, einer anhaltenden Pandemie, einem Krieg in Osteuropa und steigenden Energiepreisen – ein Fünftel dieses Segments glaubt, dass Cyberkriminalität zu den drei wichtigsten Faktoren gehört, die ihrem Unternehmen schaden könnten. Dies deutet darauf hin, dass sich IT-Fachleute und anderes Technologiepersonal der potenziellen Auswirkungen von Cyberangriffen stärker bewusst sind als andere.
Wenn wir die Umfrageergebnisse aus den Bereichen IT und Engineering mit anderen Rollen vergleichen, zeigt sich sogar ein noch deutlicherer Unterschied. Personen, die regelmäßig mit Cybersicherheit zu tun haben, äußerten deutlich häufiger Bedenken hinsichtlich Cyberbedrohungen.

Was wissen diese Fachleute also, was Personen in anderen Abteilungen möglicherweise nicht erkennen? Werfen wir einen Blick auf andere Forschungsergebnisse zur Cybersicherheit, um mehr über die Auswirkungen von Cyberkriminalität und den Preis zu erfahren, den Sie für eine mangelhafte E-Mail-Sicherheit zahlen.
Die Kosten mangelhafter E-Mail-Sicherheit
In „Der Mailgun-Leitfaden für E-Mail-Sicherheit und Compliance“ haben wir eine Sammlung von Cybersicherheits-Statistiken aus verschiedenen zuverlässigen Quellen zusammengestellt. Dazu gehören IBM, das in einem veröffentlichten Bericht schätzte, dass die durchschnittlichen Kosten einer einzigen Datenschutzverletzung im Jahr 2022 bei 4,35 Millionen $ lagen.
Das ist jedoch der weltweite Durchschnitt. In den Vereinigten Staaten könnte ein typischer Datenverstoß laut IBM Unternehmen 9,44 Millionen $ kosten, was mehr als dem Doppelten des Durchschnitts entspricht und weltweit der höchste Wert ist.
Es ist wichtig, sich daran zu erinnern, dass die E-Mail der größte Bedrohungsvektor ist und dieser Kanal oft im Zentrum vieler Datenverstöße und versuchter Cyberangriffe steht. Tatsächlich geht man davon aus, dass 91 % der Cyberangriffe mit einer Phishing-E-Mail beginnen. Laut Forschungsergebnissen von Proofpoint zufolge werden Bedrohungen im Zusammenhang mit E-Mails häufiger gemeldet als jede andere Methode. Cyberangriffe über den E-Mail-Posteingang belegten die ersten vier Plätze im Bericht von Proofpoint, der zudem ergab, dass 83 % aller Phishing-Versuche erfolgreich sind.

Angesichts dieser Statistiken ist es leicht nachvollziehbar, wie mangelnde E-Mail-Sicherheit in vielen Unternehmen zu finanziellen Problemen führen kann. Allein die schiere Anzahl erfolgreicher Phishing-Angriffe in Kombination mit den Kosten eines Cybersicherheitsverstoßes macht deutlich, welch schwerwiegende Folgen Cyberbedrohungen für die Wirtschaft haben können. Cyberkriminalität schadet Unternehmen jeder Art und Größe.
Während einer globalen Rezession, wie der, auf die wir momentan anscheinend zusteuern, wird es immer Unternehmen geben, die einen solch massiven wirtschaftlichen Abschwung nicht überleben. Wenn so viele Unternehmen in finanziellen Schwierigkeiten stecken, ist ein Verstoß, der unerwartet Millionen von Dollar kostet, das Letzte, was man gebrauchen kann.
Wir wissen, dass das nach Panikmache klingt. Aber die Wahrheit ist … es ist tatsächlich ziemlich beängstigend.
Zum Glück gibt es Maßnahmen, die jedes Unternehmen ergreifen kann, um die E-Mail-Sicherheit zu verbessern, das Unternehmen zu verteidigen, die eigene Nutzerschaft zu schützen und die Chancen zu erhöhen, einer Cybersicherheitskatastrophe zu entgehen.
Unter den Fachleuten aus IT und Engineering geben mehr als 20 % an, dass sich Cyberangriffe in den nächsten zwölf Monaten negativ auf ihr Unternehmen auswirken könnten.
Vier Tipps zur Verbesserung der E-Mail-Sicherheit
Es heißt: „Vorsicht ist besser als Nachsicht.“ Manchmal kümmern wir uns erst dann um die Lösung eines Problems, wenn es uns wirklich schadet. Dabei ist es der beste Ansatz, das Problem von vornherein zu vermeiden. Das gilt für die E-Mail-Sicherheit genauso wie für die eigene Gesundheit.
Hier sind einige wichtige Schritte, die Sie ergreifen können, um Probleme mit der E-Mail-Sicherheit zu vermeiden, und die über die Verwendung sicherer Passwörter hinausgehen.
1. Multi-Faktor-Authentifizierung und SSO verwenden
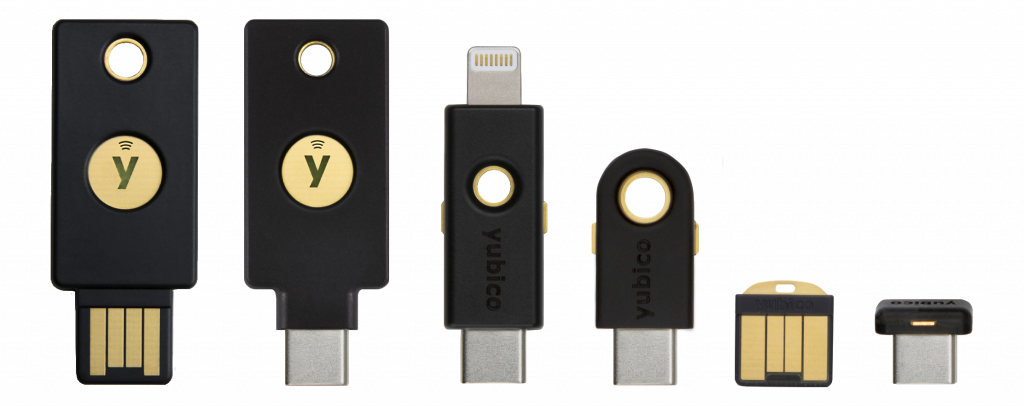
Auch wenn sie nicht absolut unfehlbar ist, gehört die Multi-Faktor- oder Zwei-Faktor-Authentifizierung (2FA) zu den einfachsten und zugleich effektivsten Methoden, um einen Phishing-Angriff zu stoppen und Anwendungen sicherer zu machen. Denn selbst wenn Cyberkriminelle jemanden dazu überreden, Zugangsdaten für ein Konto preiszugeben, benötigen sie immer noch Zugriff auf die andere Authentifizierungsmethode – wie beispielsweise das Mobilgerät der jeweiligen Person.
Die Multi-Faktor-Authentifizierung (MFA) kann außerdem Folgendes umfassen:
- Hardware-Token: Schlüsselanhänger oder USB-Sticks, die regelmäßig verschiedene Zahlencodes für den Zugriff generieren.
- SMS-Verifizierungscodes: Codes, die per SMS an ein Mobilgerät gesendet werden.
- Push-Benachrichtigungen: Warnungen, die über Anmeldeversuche informieren und die bestätigt oder abgelehnt werden können.
- Software-Token: softwaregenerierte Passwörter zur einmaligen Verwendung.
Ein Single Sign-On (SSO) -Lösungen bieten eine weitere hilfreiche Ebene der Unternehmenssicherheit. Damit können Mitarbeitende einfacher auf eine Reihe von Anwendungen zugreifen, ohne Passwörter erstellen, sich merken, speichern und potenziell preisgeben zu müssen.
2. E-Mail-Authentifizierung einrichten
Während MFA die Nutzerschaft, die Belegschaft und das Unternehmen vor Cyberkriminalität schützt, E-Mail-Authentifizierungsprotokollen sind diese dazu da, die Personen zu schützen, die Ihre E-Mails empfangen. Die Authentifizierung ist der beste Weg, um die Form des Phishings zu stoppen, die als E-Mail-Brand-Spoofing bekannt ist.
Die E-Mail-Authentifizierung bietet E-Mail-Anbietern eine Möglichkeit, Ihre E-Mails als legitime Nachrichten von einem vertrauenswürdigen Absender zu identifizieren. Ohne sie können sich Spammer und Betrüger als Ihr Unternehmen ausgeben und Personen dazu verleiten, sensible Daten preiszugeben.
Die E-Mail-Authentifizierung umfasst vier Hauptspezifikationen. Dabei handelt es sich um DNS-TXT-Einträge, auf die empfangende Mailserver zurückgreifen, wenn sie entscheiden, wie eingehende Nachrichten gefiltert werden sollen:
- Sender Policy Framework (SPF)
- DomainKeys Identified Mail (DKIM)
- Domain-based Message Authentication Reporting and Conformance (DMARC)
- Brand Indicators for Message Identification (BIMI)
Bei Mailgun verlangen wir, dass jeder Absender auf unserer Plattform mindestens SPF und DKIM verwendet. Wir empfehlen jedoch dringend eine strikte DMARC-Richtlinie und sind große Fans von BIMI, das es Absendern ermöglicht, ein offizielles Logo im Posteingang anzuzeigen.
3. Mitarbeitende und die eigene Nutzerschaft aufklären
Die Urheber von E-Mail-Betrug gehen täuschend echt vor und sind gut in dem, was sie tun. Selbst Personen mit viel Erfahrung im Bereich Cybersicherheit können auf ihre Tricks hereinfallen, insbesondere wenn es bei dem Versuch um Methoden wie Social Engineering geht.
Eine der besten Möglichkeiten zur Verbesserung der E-Mail-Sicherheit besteht darin, den Menschen beizubringen, was sie bei Phishing-Versuchen erwartet. Tatsächlich Mimecast fand heraus , dass Mitarbeitende, die eine Cybersicherheitsschulung erhalten, bösartige Links in E-Mails fünfmal häufiger erkennen und vermeiden.
Das Sicherheitsteam von Mailgun führt es teilweise auf unser Schulungs- und Sensibilisierungsprogramm für Mitarbeitende zurück, dass das Unternehmen einen groß angelegten SMS-Phishing-Angriff stoppen konnte.
Auch wenn Sie Ihre Nutzerschaft oder Kundschaft nicht direkt schulen können, können Sie sie wissen lassen, was sie zu erwarten hat (oder eben nicht). Wenn Sie beispielsweise wissen, dass Kriminelle versuchen, sich als Ihre Marke auszugeben, senden Sie eine Warnung aus, damit Ihre Nutzerschaft nach Verdächtigem Ausschau hält.
4. Die Sicherheit von Technologiepartnern bewerten
Letztendlich ist Ihre Cybersicherheit nur so stark wie das schwächste Glied in der Kette. Das bedeutet, dass Sie genau auf die Sicherheitspraktiken der Anbieter und Lösungsanbieter achten müssen, die Ihr Unternehmen nutzt.
Wenn einer Ihrer Partner sensible Daten von Ihrem Unternehmen oder Ihrer Nutzerschaft verarbeitet, stellen Sie sicher, dass er über die richtigen Zertifizierungen verfügt und regelmäßigen Sicherheitsüberprüfungen unterzogen wird. Fragen Sie nach deren Zertifizierungen nach ISO 27001 und ISO 27701 sowie nach SOC-2-Berichten. Neben der Bewertung der Sicherheit können Ihnen diese Audits und Zertifizierungen Aufschluss darüber geben, ob ein potenzieller Technologiepartner Datenschutzgesetze wie die DSGVO einhält.
Hilft eine bessere E-Mail-Sicherheit der Wirtschaft wirklich?
Vielleicht sind Sie noch etwas skeptisch. Wir verstehen das. Die Verbesserung der E-Mail-Sicherheit an Ihrem Arbeitsplatz wird die Welt wahrscheinlich nicht aus einer Rezession holen, aber was wäre, wenn wir über E-Mails genauso denken würden wie über die Umwelt? Sicher, eine einzelne Person, die recycelt oder ein Elektrofahrzeug fährt, wird keinen großen Unterschied machen. Erst wenn Millionen von Menschen aktiv werden, beginnt ein echter Wandel. Wir alle müssen also unseren Teil dazu beitragen.
Wenn Sie die E-Mail-Sicherheit verbessern, verhindern Sie, dass Geld in den Taschen von Cyberkriminellen landet. Stattdessen bleibt es in den Taschen und auf den Bankkonten der weltweiten Verbraucherschaft und der Unternehmen. Indem Sie Cyberbedrohungen verhindern, schützen Sie Ihr Unternehmen vor unerwarteten Ausgaben in einer Zeit großer finanzieller Unsicherheit.
Wenn Sie bereit sind, das Thema E-Mail-Sicherheit ernst zu nehmen, steht Sinch Mailgun bereit, um gemeinsam mit Ihnen etwas zu bewegen. Erfahren Sie mehr über Mailguns Engagement für Sicherheit und werfen Sie einen Blick auf unser Sicherheitsportal. Dort können Sie Zugriff auf unsere ISO-Zertifizierungen, SOC-2-Berichte und andere wichtige Dokumente anfordern.




