IT & Engineering
Was sind SYN-Flood-Angriffe und wie können Sie sich davor schützen?

„Wir werden angegriffen!“ Es ist ein Satz, der direkt aus Star Wars oder The Matrix, stammen könnte, aber es ist auch eine Realität in der Cybersicherheit. Diese Angriffe sind nicht nur hinterhältig, sondern können auch unglaublich raffiniert sein und gezielt auf Ihre spezifische Infrastruktur ausgerichtet werden.
SYN-Flood-Angriffe (Synchronisation) fallen definitiv in die Kategorie der raffinierten Angriffe und sind schwer abzuwehren. Es ist wichtig zu verstehen, wie sie funktionieren und wie Sie Ihre Netzwerke schützen können. Lesen Sie weiter, um zu erfahren, was SYN-Floods sind, wie sie funktionieren und wie Sie Ihr Unternehmen schützen können.
Was ist ein SYN-Flood-Angriff?
Ein SYN-Flood-Angriff ist eine Art von Cyberangriff, der auf ein Computernetzwerk abzielt, meist mit dem Ziel, den Dienst zu stören. Das klingt apokalyptisch, aber im Allgemeinen ist ein solcher Angriff nicht darauf ausgelegt, Ihren gesamten Dienst lahmzulegen. Um zu verstehen, wie ein SYN-Flood-Angriff funktioniert, müssen Sie ein wenig darüber wissen, wie Server eingehende Verbindungen verarbeiten.
SYN-Flood-Angriffe gehören zu den häufigsten Arten von Distributed Denial of Service (DDoS)-Angriffen, und nutzen das standardmäßige Drei-Wege-Handshake-Protokoll, das im Transmission Control Protocol (TCP) verwendet wird.
Wenn ein normaler Client eine Verbindung initiieren möchte, sendet er ein SYN-Paket an einen Remote-Server. Der Server protokolliert die SYN-Anfrage in einer Warteschlange. Anschließend wird eine Antwort, ein sogenanntes SYN/ACK, an die IP-Adresse des Clients zurückgesendet. Bei einem Angriff sendet die angreifende Person (Client) mehrere SYN-Pakete unter Verwendung gefälschter IP-Adressen an einen Server. Da die IP-Adressen nicht echt sind, kann der Server nicht antworten und wird überlastet, was seine Fähigkeit zur Kommunikation mit legitimen Anfragen beeinträchtigt.
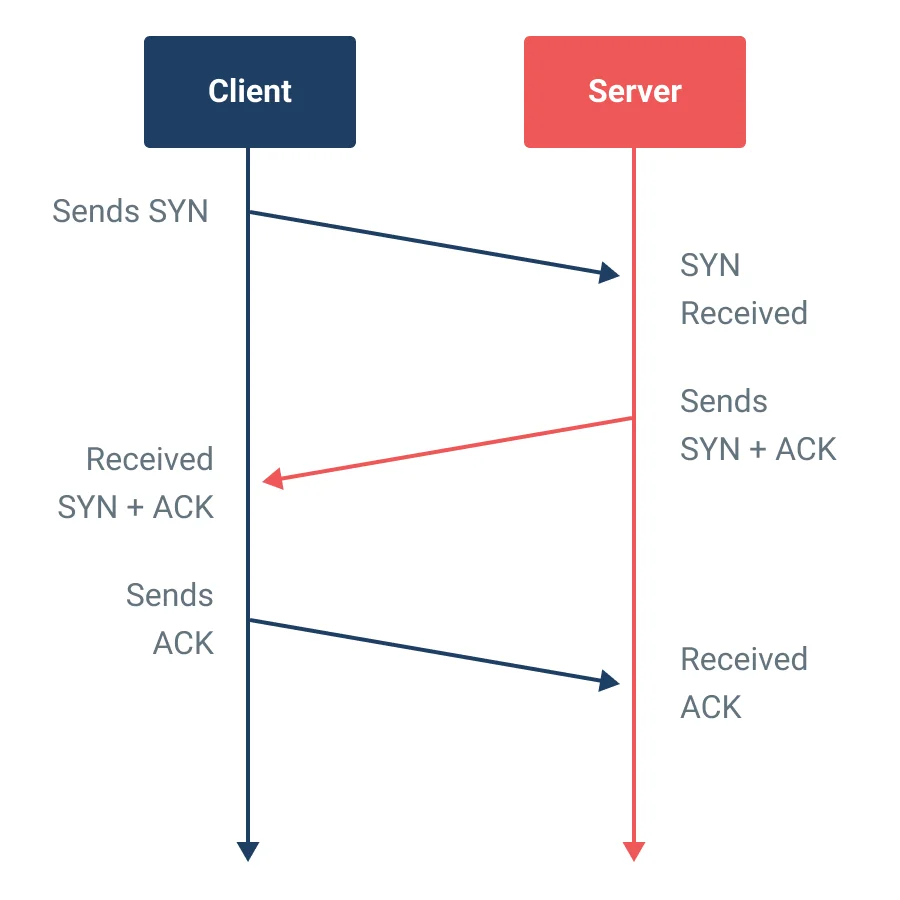
Wie funktioniert ein SYN-Flood-Angriff?
Angriffe dieser Art können ohne Vorwarnung stattfinden und schwer zu erkennen sein (wir sagten ja, sie sind hinterhältig). Daher ist es hilfreich zu wissen, wie sie funktionieren.
- Schritt eins: Die angreifende Person sendet mehrere SYN-Pakete oder Anfragen an einen Server, der so konfiguriert ist, dass er auf jede Anfrage mit einem ACK antwortet.
- Schritt zwei: Die angreifende Person fälscht dann die IP-Adresse dieser Anfragen, sodass die Antworten ins Leere laufen und das Zielsystem nicht reagieren kann.
Auf diese Weise nutzt ein SYN-Flood-Angriff die SYN-Warteschlange aus und überflutet den Server mit SYN-Paketen. Die angreifende Person hat nicht die Absicht, jemals auf die vom Server gesendeten SYN/ACK-Pakete zu antworten. Wenn die SYN-Warteschlange voll ist, läuft sie über. Dies hat zur Folge, dass der Server die SYN-Anfrage verwirft und dem Client nie mit einem SYN/ACK antwortet.
Das Ziel dieser Art von Angriff ist einfach: die Ressourcen eines Systems mit bösartigem Datenverkehr zu überlasten und einen vollständigen Ausfall oder eine Störung herbeizuführen. Der schnellste Weg dies zu erreichen, besteht darin, gleichzeitig eine große Anzahl von SYN-Paketen an das Zielsystem zu senden und so alle verfügbaren Ressourcen aufzubrauchen. Dadurch wird das System unbrauchbar. In einigen Fällen verwenden Angreifende möglicherweise auch andere Methoden wie Flooding-Algorithmen oder Paketfragmentierung, um den Dienst weiter zu stören.
Was sind die Anzeichen eines SYN-Flood-Angriffs?
Eine erhöhte Auslastung Ihrer Server kann ein Zeichen für einen SYN-Flood- oder einen anderen DDoS-Angriff sein, aber nicht alle Server-Spitzen sind Angriffe. Das Internet ist ein seltsamer Ort, und durch virale Social-Media-Phänomene ist es möglich, dass erhebliche Spitzen im Datenverkehr völlig legitim sind. Wie können Sie also bösartige Spitzen von echten unterscheiden und auf welche Anzeichen sollten Sie achten? Wir haben mit unseren Mailgun-Fachleuten gesprochen, um uns ihre Expertise zunutze zu machen.
„Da ein SYN-Flood-Angriff darauf ausgelegt ist, den TCP-Handshake-Prozess auszunutzen, um die Infrastruktur mit einer Flut von SYN-Anfragen zu überlasten, kann Ihre Infrastruktur überlastet werden, sodass echte, legitime Anfragen nicht mehr bearbeitet werden können. Der beste Weg, mit einem SYN-Flood umzugehen, besteht darin, sicherzustellen, dass Sie ihn erkennen können, wenn er auftritt, und dass Sie so gut wie möglich darauf vorbereitet sind, den Angriffsverkehr einzudämmen.“
Um einen SYN-Flood-Angriff zu erkennen und sich davor zu schützen, ist Monitoring entscheidend. Achten Sie auf plötzliche Spitzen im Datenverkehr oder auf Veränderungen in den Mustern des Datenverkehrs. SYN-Flood-Angriffe veranlassen Server dazu, als Antwort auf jede mit dem Angriff gesendete SYN-Anfrage SYN/ACK-Pakete zu senden. In einem typischen Zyklus werden diese Antworten an den Client zurückgesendet. Bei einem Angriff besteht die Strategie jedoch häufig darin, die Antwortadressen auf andere bekannte IP-Adressen im Internet zu fälschen.
Serverprotokolle sollten regelmäßig auf verdächtige Aktivitäten überprüft werden. Gleichzeitig sollten Port-Scanner eingesetzt werden, um offene Ports zu erkennen, die anfällig sein könnten. Darüber hinaus sollten Unternehmen das Netzwerk auf bösartige IP-Adressen analysieren, die im Rahmen eines Angriffs verwendet werden könnten.
Hier ist unsere kurze Liste der wichtigsten Dinge, die Sie überwachen sollten:
- Erhöhter eingehender Netzwerkverkehr: Ein SYN-Flood-Angriff erzeugt eine sehr große Menge an Netzwerkverkehr, was zu einem deutlichen Anstieg der eingehenden Verbindungen führt.
- Langsame Netzwerkleistung: Der erhöhte Datenverkehr kann das Netzwerk verlangsamen, was zu langsamen Reaktionszeiten für legitime Nutzerinnen und Nutzer führt.
- Überflutete SYN-Warteschlangen: Behalten Sie die Anzahl der Verbindungen im Auge, die in der SYN-Warteschlange stecken bleiben. Wenn sich die Warteschlange füllt und Verbindungen nicht akzeptiert werden, ist das ein guter Indikator dafür, dass etwas Verdächtiges vor sich geht.
- Nicht reagierende Server: Wenn die Anfragen in die SYN-Warteschlange von Backend-Servern gelangen, können diese von der Flut an SYN-Anfragen überlastet werden. Die Server reagieren dann möglicherweise nicht mehr und können keine Anfragen mehr verarbeiten.
So verhindern Sie einen SYN-Flood-Angriff
Abgesehen vom regelmäßigen Monitoring können Sie sich auf die Prävention von SYN-Flood-Angriffen vorbereiten, indem Sie ein Intrusion-Prevention-System installieren, Ihre Firewall konfigurieren, aktuelle Netzwerkgeräte installieren und kommerzielle Monitoring-Tools verwenden.
Firewalls und Load-Balancer
Bestimmte Arten von Load-Balancern und anderen Netzwerkgeräten sind für die Abwicklung des gesamten TCP-SYN/SYN-ACK/ACK-Handshakes ausgelegt und können SYN-Floods abwehren, bevor diese Ihre Backend-Server beeinträchtigen.
Rate Limiting
Rate-Limiting ist ebenfalls ein wichtiges Instrument zur Prävention eines SYN-Flood-Angriffs. Rate Limiting begrenzt absichtlich die Anzahl der Anfragen, die ein Server von jeder einzelnen IP-Adresse in einem bestimmten Zeitraum erhält. Das Festlegen von Verbindungslimits für eingehenden Datenverkehr kann dazu beitragen, dass eine Flut von SYN-Anfragen den Server nicht überlastet.
SYN-Wiederholungsversuche reduzieren
Wenn Sie SYN-Wiederholungsversuche aktiviert haben und SYN-Flood-Verkehr Ihre Server beeinträchtigt, werden diese versuchen, den Handshake N-mal zu wiederholen (wobei N der Wert ist, auf den die Anzahl der Wiederholungen eingestellt ist). Sollte eine angreifende Person IP-Adressen fälschen (Spoofing), könnte dies einen Reflection-Angriff auslösen, der dazu führt, dass Ihre öffentlichen IPs auf einer Missbrauchsliste landen. Es ist normal, dass SYN-Wiederholungsversuche aktiviert sind, aber stellen Sie sicher, dass die Anzahl nicht zu hoch ist – diese Einstellung ist spezifisch für Ihre eigene Umgebung, sollte jedoch nach Möglichkeit optimiert werden.
Die Verwendung von SYN-Cookies ist eine weitere nützliche Strategie zur Prävention dieser Angriffe. SYN-Cookies sind eine Technik zur Eindämmung von Angriffen, die dazu beitragen kann, die Auswirkungen eines SYN-Flood-Angriffs zu verringern, indem der Server legitime Anfragen beantworten kann, während er die Flut von SYN-Anfragen ignoriert.
Honeypots und Honeynets
Die Implementierung von Honeypots oder Honeynets kann ebenfalls helfen, SYN-Floods zu verhindern. Diese Tools können zudem dazu beitragen, Angreifende von kritischen Ressourcen abzulenken. Ein Honeypot ist ein Köder. Es ist ein einzelner Computer oder Dienst in Ihrem Netzwerk, der Angreifende wie Fliegen anzieht. Ein Honeynet funktioniert nach demselben Prinzip, aber anstatt Angreifende in die Falle zu locken, studiert und lernt es ihr Verhalten über eine Reihe platzierter Honeypots hinweg.
Abschließende Gedanken
Trotz ihrer Wirksamkeit reichen SYN-Flood-Angriffe allein nicht aus, um ein gesamtes System vollständig zum Absturz zu bringen. Wenn diese Angriffe jedoch mit anderen Techniken kombiniert werden, beispielsweise mit dem Flooding der Ressourcen des Ziels oder dem Einsatz von Malware, können sie dazu verwendet werden, Ihre Sicherheitslage erheblich zu schwächen.
Alle diese Empfehlungen variieren je nach Ihrer Umgebung, Ihren Datenverkehrsmustern und Anforderungen. Der beste Schutz vor DDoS-Angriffen, SYN-Flood-Angriffen und anderen Variationen ist Wissen. Wir haben unsere Expertise durch Erfahrung gesammelt. Möchten Sie Ihr Wissen vertiefen? Abonnieren Sie unseren Newsletter und wir teilen all unser Wissen mit Ihnen.



