IT & Engineering
Que sont les attaques SYN flood et comment vous en protéger ?

« Nous sommes attaqués ! » C’est une réplique qui pourrait tout à fait être tirée de Star Wars ou de Matrix, mais c’est également une réalité en matière de cybersécurité. Ces attaques ne sont pas seulement sournoises, elles peuvent aussi être extrêmement sophistiquées et conçues pour cibler précisément votre infrastructure.
Les attaques SYN flood (par inondation de requêtes SYN) entrent indéniablement dans la catégorie des attaques sophistiquées. Comme il est difficile de s’en défendre, il est important de comprendre comment elles fonctionnent et comment protéger vos réseaux. Poursuivez votre lecture pour découvrir ce que sont les attaques SYN flood, comment elles fonctionnent et comment protéger votre entreprise.
Qu’est-ce qu’une attaque SYN flood ?
Une attaque SYN flood est un type de cyberattaque qui cible un réseau informatique, généralement dans le but d’en interrompre le service. Cela semble apocalyptique, mais ce type d’attaque n’a généralement pas pour but de mettre hors service l’intégralité de votre système. Pour comprendre le fonctionnement d’une attaque SYN flood, vous devez savoir comment les serveurs gèrent les connexions entrantes.
Les attaques SYN flood sont l’un des types les plus courants d’attaques par déni de service distribué (DDoS), et elles exploitent le protocole standard de la poignée de main à trois voies (three-way handshake) utilisé par le protocole TCP (Transmission Control Protocol).
Lorsqu’un client normal souhaite initier une connexion, il envoie un paquet SYN à un serveur distant. Le serveur enregistre la requête SYN dans une file d’attente, puis renvoie une réponse appelée SYN/ACK à l’adresse IP du client. Lors d’une attaque, le pirate informatique (le client) envoie de multiples paquets SYN à un serveur en utilisant de fausses adresses IP. Comme les adresses IP ne sont pas authentiques, le serveur est incapable de répondre et se retrouve saturé, ce qui l’empêche de traiter les requêtes légitimes.
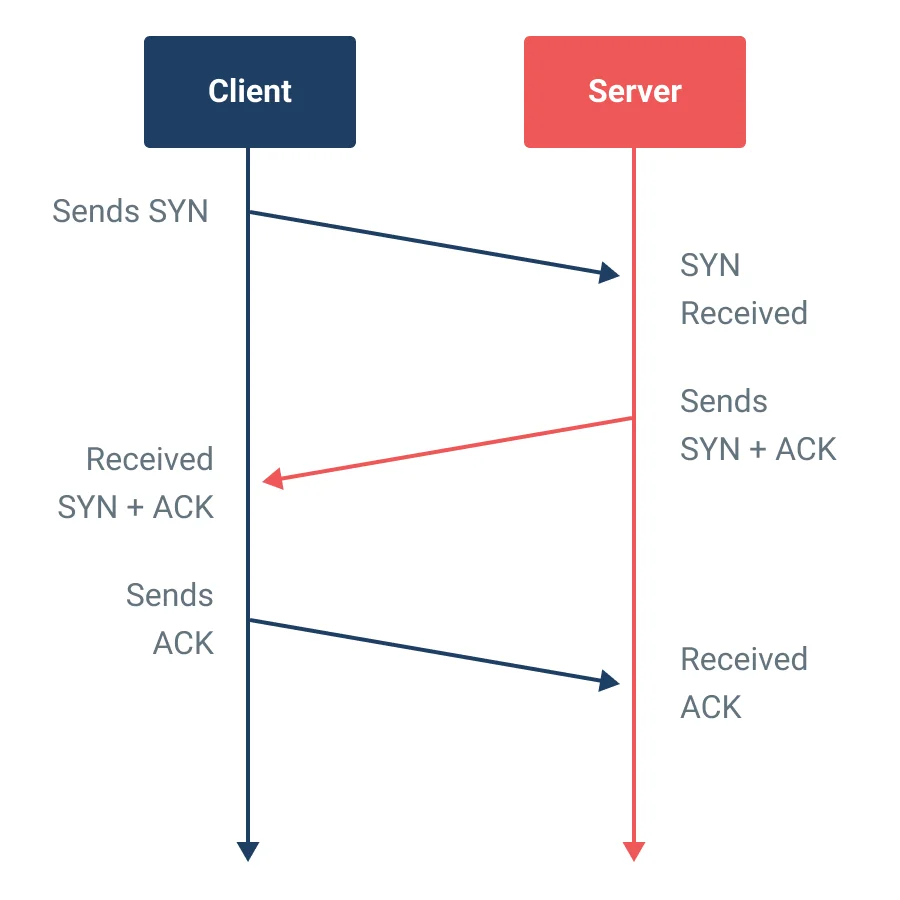
Ces attaques peuvent survenir sans prévenir et sont souvent difficiles à détecter (nous vous avions bien dit qu’elles étaient sournoises). Il est donc utile de savoir comment elles fonctionnent.
- Première étape : l’attaquant envoie de multiples paquets SYN, ou requêtes, à un serveur configuré pour répondre à chaque requête par un paquet ACK.
- Deuxième étape : l’attaquant usurpe ensuite l’adresse IP de ces requêtes pour que les réponses se perdent, empêchant ainsi le système cible de répondre.
C’est ainsi qu’une attaque SYN flood exploite la file d’attente SYN et inonde le serveur de paquets SYN. L’attaquant n’a aucune intention de répondre aux paquets SYN/ACK envoyés par le serveur. Lorsque la file d’attente SYN est pleine, on dit qu’elle déborde. Le serveur abandonne alors la requête SYN et ne répond jamais au client avec un paquet SYN/ACK.
L’objectif de ce type d’attaque est simple : saturer les ressources d’un système avec un trafic malveillant pour provoquer un arrêt ou une interruption totale du service. Le moyen le plus rapide d’y parvenir consiste à envoyer simultanément un grand nombre de paquets SYN à la machine cible, afin d’épuiser toutes ses ressources disponibles. Le système devient alors inutilisable. Dans certains cas, les attaquants utilisent également d’autres méthodes, comme des algorithmes d’inondation ou la fragmentation des paquets, pour perturber davantage le service.
Quels sont les signes d’une attaque SYN flood ?
Une charge accrue sur vos serveurs peut être le signe d’une attaque SYN flood ou d’une autre attaque DDoS, mais tous les pics d’activité des serveurs ne sont pas des attaques. Internet est un endroit étrange et, avec les phénomènes de viralité sur les réseaux sociaux, il est tout à fait possible que d’importants pics de trafic soient parfaitement légitimes. Alors, comment distinguer les pics malveillants des pics authentiques et quels sont les signes à surveiller ? Nous avons demandé conseil à nos experts Mailgun pour bénéficier de leur savoir-faire.
« Comme une attaque SYN flood est conçue pour exploiter le processus de poignée de main TCP et submerger l’infrastructure sous un flot de requêtes SYN, votre système peut se retrouver saturé et ne plus être en mesure de traiter les requêtes légitimes. La meilleure façon de gérer une attaque SYN flood consiste à s’assurer de pouvoir la détecter en cas de problème et d’être prêt à limiter au maximum le trafic de l’attaque. »
Pour identifier et vous protéger contre une attaque SYN flood, la surveillance est essentielle. Vous devez repérer les pics soudains de trafic ou les modifications dans ses modèles. Les attaques SYN flood agissent comme un déclencheur pour que les serveurs envoient des paquets SYN/ACK en réponse à chaque requête SYN envoyée lors de l’attaque. Lors d’un cycle classique, ces réponses sont renvoyées au client, mais, par définition, une stratégie d’attaque peut consister à usurper les adresses de retour au profit d’autres adresses IP bien connues sur Internet.
Les journaux des serveurs doivent être vérifiés régulièrement pour détecter toute activité suspecte, tandis que des scanners de ports doivent être utilisés pour repérer les ports ouverts potentiellement vulnérables. Par ailleurs, les entreprises doivent analyser le réseau à la recherche d’adresses IP malveillantes susceptibles d’être utilisées lors d’une attaque.
Voici une courte liste des éléments clés à surveiller :
- Trafic réseau entrant accru : une attaque SYN flood génère un volume très important de trafic réseau, ce qui entraîne une augmentation significative du nombre de connexions entrantes.
- Performances réseau ralenties : l’augmentation du trafic peut ralentir le réseau, entraînant des temps de réponse médiocres pour les utilisateurs et utilisatrices légitimes.
- Files d’attente SYN saturées : gardez un œil sur le nombre de connexions bloquées dans la file d’attente SYN. Si la file d’attente se remplit et que les connexions ne sont pas acceptées, c’est le signe que quelque chose de louche se prépare.
- Serveurs inactifs : si les requêtes parviennent jusqu’à la file d’attente SYN des serveurs backend, ces derniers peuvent être saturés par l’afflux de requêtes SYN. Les serveurs risquent alors de ne plus répondre et d’être dans l’incapacité de traiter la moindre requête.
Comment prévenir une attaque SYN flood
Outre une surveillance régulière, vous pouvez vous prémunir contre les attaques SYN flood en installant un système de prévention des intrusions, en configurant votre pare-feu, en utilisant des équipements réseau à jour et en employant des outils de surveillance commerciaux.
Pare-feu et répartiteurs de charge
Certains types de répartiteurs de charge et autres équipements réseau sont conçus pour gérer l’intégralité de la poignée de main TCP SYN/SYN-ACK/ACK, et peuvent rejeter l’inondation SYN avant qu’elle n’affecte vos serveurs backend.
Limitation de débit
La limitation de débit constitue également un outil essentiel pour prévenir une attaque SYN flood. Limitation de débit limite intentionnellement le nombre de requêtes qu’un serveur reçoit de chaque adresse IP au cours d’une période donnée. La configuration de limites de connexion pour le trafic entrant peut empêcher un afflux de requêtes SYN de saturer le serveur.
Réduire les nouvelles tentatives SYN
Si vous avez activé les nouvelles tentatives SYN et que le trafic d’une attaque SYN flood affecte vos serveurs, ceux-ci essaieront de relancer la poignée de main un nombre N de fois (N correspondant au nombre de tentatives défini). En cas d’usurpation d’adresses IP par un attaquant, cela peut provoquer une attaque par réflexion susceptible de faire figurer vos adresses IP publiques sur une liste d’abus. Il est normal que les nouvelles tentatives SYN soient activées, mais assurez-vous que leur nombre ne soit pas trop élevé. Ces paramètres seront spécifiques à votre propre environnement, mais il est judicieux de les ajuster si possible.
L’utilisation de cookies SYN est une autre stratégie très utile pour prévenir ces attaques. Les cookies SYN relèvent d’une technique d’atténuation des attaques qui permet de réduire l’impact d’une attaque SYN flood en autorisant le serveur à répondre aux requêtes légitimes, tout en ignorant l’inondation de requêtes SYN.
Honeypots et honeynets
Le déploiement de honeypots ou de honeynets peut également aider à prévenir les attaques SYN flood. Ces outils permettent en outre de détourner les attaquants des ressources critiques. Un honeypot est un leurre. Il s’agit d’un ordinateur ou d’un service isolé, présent sur votre réseau, qui sert à attirer les attaquants comme des mouches. Un honeynet repose sur le même principe, mais au lieu de piéger les attaquants, il étudie et assimile leur comportement via un réseau de honeypots mis en place.
Dernières remarques
Malgré leur efficacité, les attaques SYN flood ne suffisent pas à elles seules pour faire tomber complètement un système entier. Cependant, lorsqu’elles sont associées à d’autres techniques, comme la saturation des ressources de la cible ou l’utilisation de logiciels malveillants, elles peuvent considérablement affaiblir votre dispositif de sécurité.
Toutes ces recommandations varient en fonction de votre environnement, des modèles de trafic et de vos exigences. La meilleure protection contre les attaques DDoS, les attaques SYN flood et leurs autres variantes reste l’information. C’est l’expérience qui nous a permis d’acquérir notre expertise. Vous voulez passer au niveau supérieur ? N’oubliez pas de vous inscrire à notre newsletter pour profiter de toutes nos connaissances.




Comment fonctionne une attaque SYN flood ?