IT & Engineering
O que são ataques SYN flood e como você pode se defender deles?

“Estamos sob ataque!” É uma fala que poderia muito bem ser tirada diretamente de Star Wars ou Matrix, mas também é uma realidade de segurança cibernética. Esses ataques não são apenas furtivos, mas podem ser incrivelmente sofisticados e projetados para atingir sua infraestrutura específica.
Os ataques SYN (sincronização) flood estão definitivamente na categoria de ataques sofisticados e são difíceis de se defender; é importante entender como funcionam e como manter suas redes protegidas. Continue lendo para explorar o que são ataques SYN flood, como eles funcionam e como você pode defender sua organização.
O que é um ataque SYN flood?
Um ataque SYN flood é um tipo de ataque cibernético direcionado a uma rede de computadores, geralmente com o objetivo de interromper o serviço. Parece apocalíptico, mas geralmente não é projetado para desativar todo o seu serviço. Para entender como um ataque SYN flood funciona, você precisa entender um pouco sobre como os servidores lidam com as conexões de entrada.
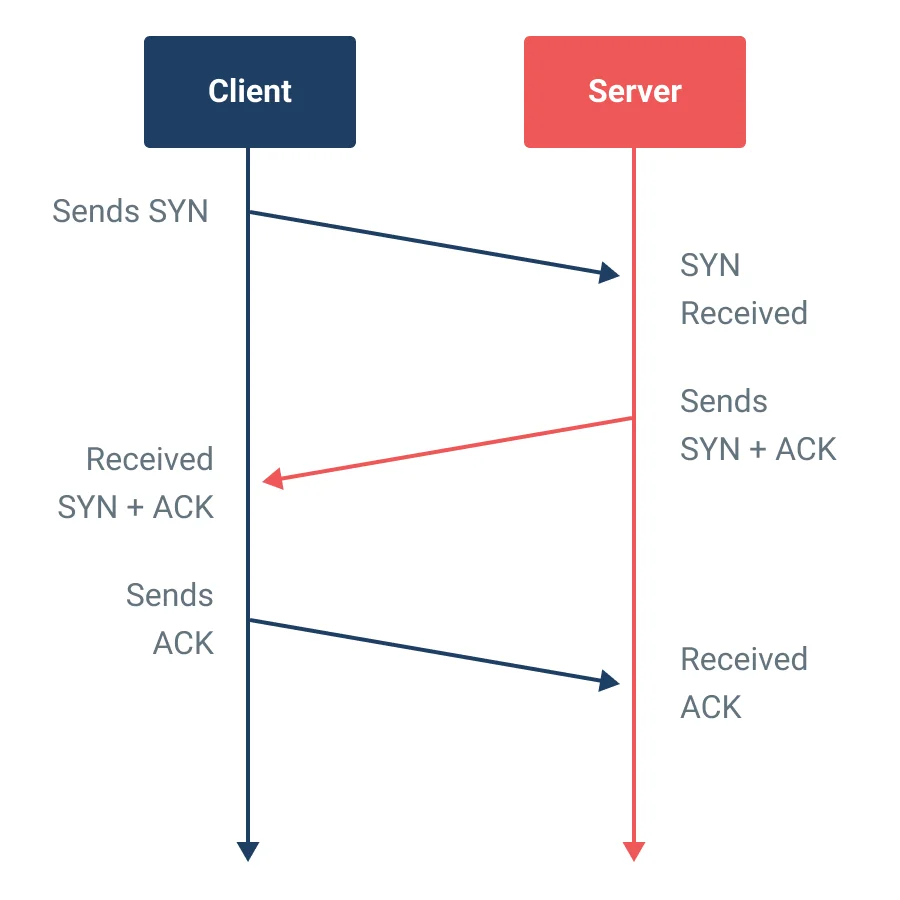
Os ataques SYN flood são um dos tipos mais comuns de ataques de Negação de Serviço Distribuída (DDoS), e funcionam aproveitando o protocolo padrão de handshake de três vias usado no Protocolo de Controle de Transmissão (TCP).
Quando um cliente normal deseja iniciar uma conexão, ele envia um pacote SYN para um servidor remoto. O servidor registra a solicitação SYN em uma fila e, em seguida, uma resposta chamada SYN/ACK é enviada de volta para o endereço IP do cliente. Ao sofrer um ataque, quem ataca (cliente) envia vários pacotes SYN para um servidor usando IPs falsos. Como os IPs não são genuínos, o servidor não consegue responder e fica sobrecarregado, o que afeta sua capacidade de se comunicar com solicitações legítimas.
Como funciona um ataque SYN flood?
Ataques como esse podem acontecer sem aviso prévio e ser difíceis de detectar (nós dissemos que eram furtivos), então é útil saber como eles funcionam.
- Passo um: quem ataca envia vários pacotes SYN, ou solicitações, para um servidor configurado para responder a cada solicitação com ACK.
- Passo dois: em seguida, falsifica o endereço IP dessas solicitações para que as respostas não cheguem a lugar nenhum, e o sistema de destino não consiga responder.
É assim que um ataque SYN flood explora a fila SYN e inunda o servidor com pacotes SYN. Quem ataca não tem a intenção de responder aos pacotes SYN/ACK enviados pelo servidor. Quando a fila SYN está cheia, dizemos que ela transborda e, como resultado, o servidor descarta a solicitação SYN e nunca responde ao cliente com um SYN/ACK.
O objetivo desse tipo de ataque é simples: sobrecarregar os recursos de um sistema com tráfego malicioso e causar um desligamento ou interrupção total. A maneira mais rápida de fazer isso é enviar um grande número de pacotes SYN para a máquina de destino simultaneamente e consumir todos os seus recursos disponíveis. Isso torna o sistema inutilizável. Em alguns casos, quem ataca também pode usar outros métodos, como algoritmos de inundação ou fragmentação de pacotes, para interromper ainda mais o serviço.
Quais são os sinais de um ataque SYN flood?
O aumento da carga nos seus servidores pode ser um sinal de um ataque SYN flood ou outro ataque DDoS, mas nem todos os picos do servidor são ataques. A internet é um lugar estranho e, com incubadoras virais de redes sociais por aí, é possível que picos de tráfego significativos sejam totalmente legítimos. Então, como você diferencia picos maliciosos de picos genuínos, e quais são alguns dos sinais que devem ser monitorados? Conversamos com a equipe de especialistas do Mailgun para aproveitar o conhecimento deles.
“Dada a forma como um ataque SYN flood é projetado para explorar o processo de handshake TCP e sobrecarregar a infraestrutura com uma inundação de solicitações SYN, sua infraestrutura pode ficar sobrecarregada e solicitações reais legítimas deixarão de ser atendidas. A melhor maneira de lidar com um SYN flood é se certificar de que você é capaz de detectá-lo, caso ocorra, e garantir que esteja com o máximo de preparação possível para mitigar o tráfego do ataque.”
Para identificar e se proteger contra um ataque SYN flood, o monitoramento é fundamental. Você deve procurar por quaisquer picos repentinos de tráfego ou mudanças nos padrões de tráfego. Os ataques SYN flood acionam os servidores para enviar pacotes SYN/ACK em resposta a cada solicitação SYN enviada no ataque. Em um ciclo típico, essas respostas são retornadas ao cliente, mas intencionalmente, uma estratégia de ataque pode ser falsificar os endereços de retorno para outros endereços IP conhecidos na internet.
Os logs do servidor devem ser verificados regularmente quanto a qualquer atividade suspeita, enquanto scanners de porta devem ser usados para detectar portas abertas que possam estar vulneráveis. Além disso, as organizações devem analisar a rede em busca de endereços IP maliciosos que possam ser usados como parte de um ataque.
Aqui está nossa breve lista de pontos-chave para monitorar:
- Aumento do tráfego de rede de entrada: um ataque SYN flood gera uma quantidade muito grande de tráfego de rede, o que resultará em um aumento significativo no número de conexões de entrada.
- Desempenho lento da rede: o aumento do tráfego pode fazer com que a rede fique lenta e resulte em tempos de resposta mais demorados para a base de usuários legítima.
- Filas SYN inundadas: fique de olho na contagem de conexões presas na fila SYN. Se a fila estiver enchendo e as conexões não estiverem sendo aceitas, isso é um bom indicador de que há algo de errado acontecendo.
- Servidores não responsivos: se as solicitações chegarem à fila SYN nos servidores de back-end, eles poderão ficar sobrecarregados pela inundação de solicitações SYN. Os servidores podem, então, deixar de responder e se tornar incapazes de lidar com quaisquer solicitações.
Como prevenir um ataque SYN flood
Além do monitoramento regular, você pode se preparar para evitar ataques SYN flood se instalar um sistema de prevenção de intrusões, configurar seu firewall, instalar equipamentos de rede atualizados e usar ferramentas de monitoramento comerciais.
Firewalls e balanceadores de carga
Certos tipos de balanceadores de carga e outros equipamentos de rede são desenvolvidos para lidar com todo o handshake TCP SYN/SYN-ACK/ACK e são capazes de dispersar inundações de SYN antes que afetem seus servidores de back-end.
Limitação de taxa
O rate limiting também é uma ferramenta importante para evitar um ataque SYN flood. Limitação de taxa limita intencionalmente o número de solicitações que um servidor recebe de cada endereço IP individual durante um determinado período. Definir limites de conexão para o tráfego de entrada pode ajudar a evitar que uma inundação de solicitações SYN sobrecarregue o servidor.
Menos tentativas SYN
Se você tiver tentativas de SYN habilitadas e o tráfego de SYN flood impactar seus servidores, eles tentarão repetir o handshake N vezes (sendo N o número para o qual a contagem de novas tentativas está configurada). Se quem ataca falsificar endereços IP, isso pode causar um ataque de reflexão e colocar seus IPs públicos em uma lista de abusos. Manter as novas tentativas de SYN ativadas é normal, mas certifique-se de que a contagem não seja muito alta: essa configuração será específica para o seu ambiente, mas é algo que deve ser considerado caso seja possível ajustá-la.
O uso de cookies SYN é outra estratégia útil para prevenir esses ataques. Os cookies SYN são uma técnica de mitigação de ataques que pode ajudar a minimizar o impacto de um ataque SYN flood, o que permite ao servidor responder a solicitações legítimas, mas ignorar a inundação de solicitações SYN.
Honeypots e honeynets
Implementar honeypots ou honeynets também pode ajudar a prevenir ataques SYN flood. Essas ferramentas também podem ajudar a desviar as ameaças de recursos críticos. Um honeypot é uma isca. É um único computador ou serviço que reside na sua rede e funciona para atrair ameaças como moscas. Uma honeynet funciona com o mesmo princípio, mas, em vez de capturar quem ataca, estuda e aprende seu comportamento por meio de uma série de honeypots plantados.
Considerações finais
Apesar de sua eficácia, os ataques SYN flood por si só não são suficientes para derrubar completamente um sistema inteiro. No entanto, quando combinados com outras técnicas, como inundar os recursos do alvo ou usar malware, esses ataques podem ser usados para enfraquecer significativamente a sua postura de segurança.
Todas essas recomendações variam com base no seu ambiente, padrões de tráfego e requisitos. A melhor proteção contra ataques DDoS, ataques SYN flood e outras variações é o conhecimento. Adquirimos nossa experiência na prática. Quer subir de nível? Assine nossa newsletter e compartilharemos tudo o que sabemos.



