Chapter 3

La autenticación de email en 2025

La autenticación de email es una defensa poderosa en la lucha por salvar al email de los malos actores. ¿Indican los resultados de nuestra encuesta que suficientes remitentes usan SPF, DKIM y DMARC para mantener las bandejas de entrada a salvo de los estafadores?
Imagen para La autenticación de email en 2025

Conclusiones clave sobre las prácticas de autenticación de email

Aunque la inteligencia artificial generativa (IA generativa) es muy prometedora para el futuro, también está haciendo que sea difícil distinguir lo que es real de lo que no, sobre todo en las manos equivocadas. Mientras los remitentes de email utilizan la IA para mejorar la eficiencia y generar ideas de marketing, los estafadores y spammers han descubierto cómo usarla de forma maliciosa.

El phishing lleva años siendo una gran preocupación. Ahora, con las herramientas de IA generativa, los ciberdelincuentes pueden crear rápidamente emails engañosos para que parezca que proceden de cualquier marca. También pueden usar grandes modelos lingüísticos (LLM) para personalizar estafas y lograr una ingeniería social más convincente.

Los protocolos de autenticación de emails permiten a los proveedores de servicios de email identificarte como un remitente legítimo. Demuestran que eres quien dices ser, que tus mensajes son de confianza y que deben llegar a las bandejas de entrada. ¿Pero son suficientes los remitentes que utilizan la autenticación de emails?

66 %

de los remitentes saben que utilizan tanto SPF como DKIM para la autenticación de emails.

>11 %

de aumento de los remitentes que saben que utilizan DMARC en comparación con nuestra encuesta de 2023.

71 %

los remitentes que envían más de 100 mil emails al mes que saben que usan DMARC para la autenticación de emails (el 20 % no está seguro).

37 %

de los remitentes que utilizan DMARC saben que lo aplican con una política de «Reject» o «Quarantine».


Conceptos básicos de la autenticación de emails

La autenticación es uno de los aspectos más técnicos de la entregabilidad de emails. Implica registros DNS que los servidores de email receptores deben consultar antes de que se entreguen los mensajes.

A modo de repaso rápido, estos son los registros DNS TXT relacionados con la autenticación de email y los conceptos básicos de lo que hacen:

Marco de directivas de remitente (SPF): SPF especifica qué direcciones IP están autorizadas a enviar emails en nombre de un dominio. Permite verificar que el email ha sido enviado desde una fuente válida.

DomainKeys Identified Mail (DKIM): DKIM utiliza una firma digital criptográfica que permite a los servidores de email receptores verificar que el email procede del dominio del que dice proceder.

Autenticación, informes y conformidad de mensajes basada en dominios (DMARC): DMARC se basa en SPF y DKIM y permite a los propietarios de dominios especificar cómo los servidores de email receptores deben gestionar los fallos de autenticación.

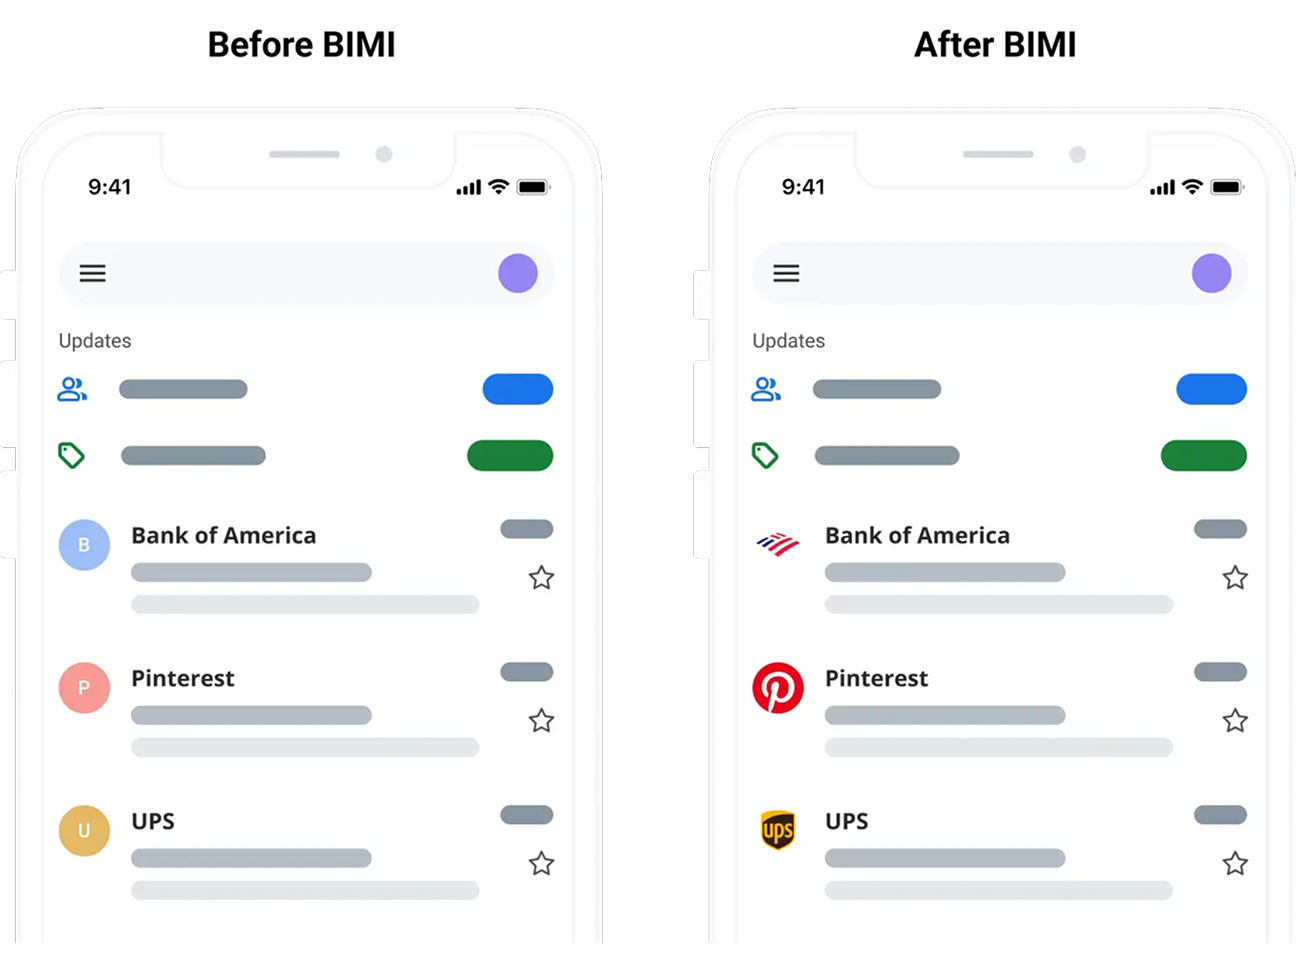
Indicadores de marca para la identificación de mensajes (BIMI): BIMI se basa en DMARC y permite a las marcas mostrar un logotipo verificado junto a sus emails en la bandeja de entrada del destinatario cuando se aplica el mecanismo DMARC.

Los remitentes de envíos masivos deben usar SPF, DKIM y DMARC si quieren lograr llegar a las bandejas de entrada de los principales proveedores de servicios de email. No obstante, todos los remitentes pueden beneficiarse al utilizar estos tres métodos, y BIMI es la guinda del pastel.

¿Tu organización usa SPF y/o DKIM para la autenticación de emails?

25.7% No lo tengo claro
3.3% Solo utilizamos DKIM
4.8% Solo utilizamos SPF
66.2% Utilizamos SPF y DKIM

Uso de SPF y DKIM

Los protocolos SPF y DKIM resultan fundamentales para la autenticación de emails. Aunque los remitentes de bajo volumen pueden lograr que sus mensajes lleguen a las bandejas de entrada con solo uno, se recomienda encarecidamente utilizar ambos. Los remitentes de envíos masivos deben usar SPF y DKIM para cumplir con los requisitos de Gmail y Yahoo establecidos en 2024.

Cerca de dos tercios de todos los remitentes (el 66,2 %) afirman utilizar tanto SPF como DKIM para la autenticación de emails. El 25,7 % de los encuestados no estaba seguro de cómo sus organizaciones utilizaban DKIM y SPF. Menos del 9 % afirmó utilizar únicamente uno de estos mecanismos.

Si filtramos estos resultados en función de los volúmenes de envío, más del 75 % de los encuestados que envían por encima de 50 000 emails al mes tienen la certeza de utilizar ambos protocolos. El mayor grado de incertidumbre en torno a SPF y DKIM procedía de los remitentes de bajo volumen, con menos de 50 000 emails al mes.

Para aquellos que no están seguros sobre la autenticación SPF y DKIM, es probable que estén utilizando al menos uno de ellos. La mayoría de los proveedores de servicios de email (ESP) requieren que estos protocolos estén configurados antes de enviar cualquier email. En algunos casos, un ESP puede usar sus propios registros SPF y DKIM en nombre de remitentes de menor tamaño en IP compartidas.

¿Aproximadamente con qué frecuencia rotas las claves DKIM?

3.1% Cada 3 meses
3.4% Cada 6 meses
5.5% Cada 12 meses
47.7% Solo tras un problema de seguridad
40.3% No lo tengo claro

Rotación de claves DKIM

El protocolo DKIM incluye un par de claves, una pública y otra privada, que se utilizan para autenticar un dominio de envío. La clave privada contiene la firma digital encriptada y se envía con los mensajes de email. La clave pública reside en el DNS y se compara con la clave privada para verificar la autenticidad del mensaje.

Las claves DKIM se deben cambiar de forma periódica. Esta práctica se conoce como rotación de claves DKIM. Es necesaria porque estas claves pueden verse comprometidas, lo que abre la puerta a que los ciberdelincuentes causen un daño real.

La rotación de claves DKIM es muy parecida a cambiar las contraseñas de tus cuentas personales para mantenerlas seguras. Por desgracia, no parece que los remitentes tengan la costumbre de rotar sus claves DKIM.

El 47,7 % de los remitentes que usan DKIM admite que solo rotaría las claves tras un problema de seguridad. Para entonces, puede que sea demasiado tarde. Otro 40 % de los remitentes de nuestra encuesta afirma no estar seguro de las prácticas de rotación de claves DKIM.

Solo un 12 % combinado de los remitentes afirma contar con un plazo aproximado para la rotación de las claves DKIM. El 88 % restante podría estar poniendo en riesgo a sus clientes y suscriptores, así como la reputación de su marca.

Si alguien roba tus claves DKIM, ni siquiera necesita recurrir a la suplantación de identidad (spoofing). Literalmente, puede firmar emails como si se hubiesen enviado desde tu dominio.

Como parte de las mejores prácticas, se considera que las claves DKIM deben rotarse al menos cada 6 o 12 meses. Si tus claves DKIM se filtran o un ciberdelincuente logra descifrarlas, cámbialas lo antes posible. Visita el centro de ayuda de Sinch Mailgun para descubrir cómo actualizar o rotar tus claves DKIM.

Remitentes que utilizan DMARC para la autenticación de email (2023 vs. 2024)

2023
2024

Adopción de DMARC

Se puede decir que el aspecto más importante de las nuevas normas de Google y Yahoo para los remitentes de envíos masivos es el requisito de uso de DMARC. DMARC ofrece una forma de aprovechar el poder de SPF y DKIM para una autenticación de email sólida.

Los resultados de nuestra encuesta muestran un repunte en la adopción de DMARC en comparación con los que publicamos en el informe sobre el Estado de la entregabilidad del email en 2023. En 2024, el 53,8 % de los remitentes afirmó que usaba DMARC. Eso representa un aumento del 11 % con respecto al 42,6 % que había implementado DMARC en 2023.

Remitentes que utilizan DMARC en 2024 (comparación de volumen mensual)

No lo tengo claro
No

Como era de esperar debido al requisito de DMARC de Google, el aumento parece ser aún más marcado entre los remitentes de envíos masivos. Aunque alrededor del 56 % de los remitentes de mayor volumen habían configurado DMARC en 2023, en 2024 esta cifra ascendía aproximadamente a un 70 % o más.

Políticas de DMARC

Al configurar DMARC, los remitentes deben elegir una política específica que informe a los servidores de email receptores cómo gestionar los mensajes que no superan la autenticación SPF o DKIM. Así es cómo funciona cada una de estas tres políticas:

1. None (Nada) (p=none): esta política de DMARC indica a los servidores de email receptores que no hagan nada si un mensaje no supera la autenticación.

2. Quarantine (Poner en cuarentena) (p=quarantine): esta política de DMARC indica a los servidores de email receptores que los fallos de autenticación deben filtrarse a la carpeta de spam.

3. Reject (Rechazar) (p=reject): esta política de DMARC es la más estricta. Indica a los servidores de email receptores que los fallos de autenticación no deben entregarse en absoluto.

¿Cuál es tu política de DMARC actual?

31.8% p=none
19.3% p=quarantine
17.6% p=reject
31.3% No lo tengo claro

El requisito de DMARC de Google y Yahoo únicamente dictaba que los remitentes utilizasen una política p=none. Esto se debe a que, en este momento, los proveedores de servicios de email están tratando de que los remitentes den el primer paso hacia la aplicación de la política.

La política p=none fue la política más usada por los remitentes en 2023, un resultado que se ha mantenido en nuestra última encuesta. El 31,8 % de los remitentes que utilizan DMARC tienen su política establecida como «None», el 19,3 % utiliza «Quarantine» y el 17,7 % tiene su política establecida como «Reject».

Implementación de la política de DMARC (2023 frente a 2024)

2023
2024

En 2023, alrededor del 23 % de los remitentes tenía sus políticas de DMARC configuradas como «None». Sin embargo, el cambio más notable fue una disminución en los remitentes que no tenían claro qué política se emplea. Aunque el 31,3 % de los remitentes en la encuesta de este año no tiene la certeza de cuál es su política de DMARC, esta cifra se ha reducido desde más del 40 % registrado en 2023.

Este resultado sugiere que los nuevos requisitos de los remitentes no solo han fomentado la adopción de DMARC, sino que también han aumentado la concienciación en torno a este estándar y sus políticas específicas.

«DMARC en realidad llena un vacío que tanto SPF como DKIM dejaron atrás, introduciendo el concepto de alineación… Cierra esa laguna y se asegura de que eres quien dices ser. Puedes establecer una política DMARC que diga: rechazar, poner en cuarentena o supervisar. En este momento, los proveedores de buzones de email no exigen nada más estricto que p=none, pero esto podría cambiar».
Foto de Alison Gootee
Alison Gootee Especialista en promoción de la entregabilidad, Sinch Mailgun

Requisitos de DMARC actuales y de cara al futuro

Hay un problema con el uso de la política DMARC p=none. La verdad es que no hace gran cosa a la hora de mejorar tu autenticación. Los mensajes que no superan la autenticación DKIM o SPF pueden seguir entregándose en las bandejas de entrada. Técnicamente, no estás aplicando DMARC hasta que implementas una política p=quarantine o p=reject.

¿Implementarán los remitentes que usan p=none una política de DMARC más estricta el próximo año?

10.1% Sí. Pronto aplicaremos una política más estricta
15.4% Solo si se exigen políticas más estrictas
61.2% Solo si estamos obligados
13.3% No. Cumplimos los requisitos con p=none

La política p=none está pensada para probar DMARC durante la configuración. Con el tiempo, se supone que los remitentes deben cambiar la política. Entonces, ¿es eso lo que planean hacer los remitentes de nuestra encuesta?

Los resultados muestran que un 25,5 % combinado de los remitentes que utilizan p=none planea actualizar la política durante el próximo año. Sin embargo, el 61 % solo lo hará si se le exige y el 13 % no planea actualizarla porque cumplen con los requisitos actuales de DMARC.

«El objetivo final ideal es contar con una política p=reject. Para eso sirve DMARC. Para asegurarse de que tu dominio no pueda ser suplantado y proteger a nuestros clientes mutuos del abuso».
Foto de Marcel Becker
Marcel Becker Director sénior de Gestión de productos en Yahoo

Los remitentes que planean esperar hasta que se exija aplicar el DMARC quizá no tengan que esperar mucho. Representantes de Gmail y Yahoo nos han comentado que con el tiempo exigirán una política más estricta. Los remitentes que han tomado medidas para aplicar DMARC van por delante, y están haciendo lo correcto.

Imagen para Implementación de BIMI

Implementación de BIMI

Si necesitas otra razón para elegir una política de DMARC más estricta, quizá BIMI sea la solución. Esta especificación permite a los remitentes mostrar un logotipo verificado junto a sus emails. Sin embargo, para poder optar a un logotipo BIMI, debes aplicar DMARC con una política de «Reject» o «Quarantine».

Gmail, Apple Mail y Yahoo Mail son compatibles con BIMI, pero Outlook actualmente no. Así es como podría verse un logotipo BIMI en la bandeja de entrada:

¿Has configurado BIMI para tener un logotipo verificado en la bandeja de entrada?

5.7%
11.4% Estoy trabajando en ello
58.4% No
24.5% No lo tengo claro

Entonces, ¿cómo de popular es BIMI? El sitio web BIMI Radar rastrea más de 72 millones de dominios para comprobar lo que denomina «preparación para BIMI». En el momento de redacción de este artículo, el sitio indica que solo el 3,8 % de esos dominios podría optar a un logotipo BIMI. Esto significa que la gran mayoría no utiliza DMARC o no cuenta con una política lo suficientemente estricta.

Nuestra última encuesta preguntó a los remitentes de email si ya habían implementado BIMI. Los resultados muestran que el 5,7 % de los encuestados utiliza BIMI, mientras que otro 11,4 % está trabajando para implementar la especificación. Aun así, casi el 60 % de los remitentes no utilizan BIMI.

BIMI no afecta directamente a la entregabilidad ni hace nada para autenticar tus emails. No obstante, se asocia con la autenticación porque solo los remitentes que se han esforzado con DMARC pueden mostrar un logotipo verificado en la bandeja de entrada. Como puedes imaginar, esto tiene ventajas para muchas marcas.

30,3 %

Confianza de clientes/suscriptores

22,3 %

Protección de la reputación de la marca

21,8 %

Creación de conciencia de marca

13,3 %

Seguridad del email

¿Por qué los remitentes buscan tener un logotipo BIMI?

Queríamos averiguar qué había impulsado a los remitentes que utilizan BIMI a buscar un logotipo en la bandeja de entrada. ¿Qué esperaban obtener de ello? Estos son los principales impulsores que esos remitentes declararon para la implementación de BIMI:

Un logotipo en la bandeja de entrada ciertamente proporciona un plus de marca a través de tus emails. Aunque BIMI en sí mismo no hace nada para mejorar la seguridad del email, es una prueba de que un remitente ha tomado otras medidas para hacerlo. Los destinatarios pueden ser más propensos a abrir e interactuar con emails que muestran un logotipo en la bandeja de entrada porque parecen más fiables.

El 7,4 % de los encuestados afirmó que había implementado BIMI para aumentar la interacción con los emails. Y eso bien podría ser cierto. Un estudio de 2021 sobre los logotipos en la bandeja de entrada sugiere que estos tienen un impacto positivo en las métricas de interacción, como las tasas de apertura.

Cómo beneficia la autenticación de email a los remitentes:

• Evita que tu marca sea suplantada.

• Protege a los clientes de las amenazas de seguridad.

• Ayuda a mantener una buena reputación como remitente.

• Da lugar a una mejor llegada a la bandeja de entrada.

Cómo ayuda la autenticación de email a los proveedores de servicios de email:

• Ayuda a identificar remitentes legítimos frente a mensajes maliciosos.

• Respalda la integridad de su producto.

• Hace que la gente siga utilizando el email para las comunicaciones de marca.

• Ofrece orientación sobre el filtrado de fallos de autenticación.

Cómo apoya la autenticación de email a los destinatarios:

• Impide que los emails de phishing, el spam y el malware lleguen a sus bandejas de entrada.

• Genera confianza en las marcas de las que quieren recibir noticias.

• Mejora la experiencia en la bandeja de entrada al reducir los emails no deseados
Por qué la autenticación de email merece la pena

Configurar la autenticación de email puede ser complejo, pero el trabajo vale la pena. Es una victoria para todos los involucrados… excepto para los spammers y los estafadores.

Los resultados de nuestra encuesta muestran que la comunidad del email está progresando en la autenticación y la seguridad de la bandeja de entrada, pero todavía hay margen de mejora.

Hablemos de Mailgun.

Servicios de entregabilidad: obtén asesoramiento experto

Con los Servicios de entregabilidad de Sinch Mailgun, obtendrás tu propio gestor técnico de cuentas (TAM) para ayudarte a navegar las complejidades de llegar a las bandejas de entrada. Ponte en contacto con nosotros para obtener más información.