Product
La seguridad es lo primero: te damos la bienvenida a la autenticación en dos fases (2FA)

Es el típico lunes: llegas al trabajo y se ha cerrado la sesión de tu cuenta de Mailgun. Introduces tu contraseña y te pide que indiques un código de verificación enviado por SMS a tu móvil.
Introduce el código de seis dígitos que hemos enviado al +1 (xxx) – xxx – 8318 para acceder a tu cuenta.
Te damos la bienvenida a la autenticación en dos fases, o 2FA para abreviar. En este artículo, repasaremos qué es la 2FA, los distintos factores de autenticación y los tipos de 2FA que existen. Luego explicaremos cómo usar la autenticación en dos fases en tus prácticas de ciberseguridad diarias y qué hacer si necesitas ayuda con la 2FA.
¿Qué es la autenticación en dos fases y por qué la necesito?
La 2FA es un sistema de seguridad que requiere dos formas independientes de identificación para obtener acceso a una cuenta. Esto es muy útil tanto para la seguridad de la cuenta como para su recuperación. Normalmente, la primera forma de seguridad es la contraseña de la cuenta. Esta capa de seguridad adicional puede basarse en una de las siguientes opciones:
- Una contraseña de un solo uso (OTP) rotatoria
- Un código de autenticación de 6 dígitos
- Un token único
- Una contraseña o confirmación por huella dactilar a través de un segundo dispositivo seguro (como un dispositivo móvil o una YubiKey)
Hay más métodos, pero estos son los más habituales. La contraseña o token único se envía por email o mensaje de texto a otro dispositivo, cuenta o número de teléfono de confianza, y se exige cada vez que intentas iniciar sesión en tu cuenta. Cualquiera que inicie sesión en tu cuenta tendrá que saber tu contraseña supersecreta Y acceder a tu código 2FA.
La 2FA aumenta la seguridad de tu cuenta y te protege de amenazas de ciberseguridad como phishing, el keylogging y otros ataques de hackers. Al fin y al cabo, no querrás enviar spam a tus consumidores tras sufrir un hackeo. La 2FA es tan importante para ti como profesional del desarrollo como lo es para tus usuarios.
Según un informe del Insurance Information Institute, los consumidores denunciaron pérdidas por fraude superiores a 3300 millones de dólares en 2020. A medida que las amenazas de ciberseguridad se vuelven más comunes, las empresas tienen la responsabilidad de ofrecer una estricta seguridad en las cuentas de sus sitios web y aplicaciones móviles.
¿Cuáles son los distintos factores de autenticación?
La 2FA se basa en dos factores de autenticación distintos para verificar tu identidad y concederte acceso a tu cuenta.
Los factores de autenticación son diferentes categorías de credenciales de seguridad que pueden verificar la identidad de un usuario y autorizar el acceso a una cuenta segura. Los factores de autenticación más fiables son:
- Factor de conocimiento: es una credencial de autenticación basada en que el usuario disponga de un conocimiento específico, como una contraseña o un número de identificación personal (PIN). La mayoría de inicios de sesión genéricos (de cuentas compartidas o multiusuario) emplean un nombre de usuario o email junto con una contraseña o PIN para autenticar al usuario.
- Factor de posesión: este factor se basa en que el usuario tenga un dispositivo o una forma de acceder a cierta información, como una clave de seguridad, para completar los procedimientos de autenticación. Por ejemplo, en el caso anterior, se le pedía al usuario introducir un código de seis dígitos enviado a un dispositivo móvil registrado previamente. Este es un ejemplo de factor de posesión, ya que el usuario debe tener el teléfono registrado para acceder al código de autenticación.
- Factor de ubicación: este factor de autenticación se basa en la geolocalización a través de direcciones de protocolo de internet (IP) o de control de acceso al medio (MAC). La administración de la red lo utiliza para comprobar la ubicación del usuario antes de permitirle el acceso a una red, aplicación o sistema.
- Factor de inherencia: se basa en factores exclusivos del usuario, como credenciales biométricas (por ejemplo, huellas dactilares o reconocimiento facial), para conceder el acceso. Una aplicación móvil puede pedirte que introduzcas el nombre de usuario y la contraseña, y luego solicitar un reconocimiento facial o una huella dactilar como forma secundaria de autenticación antes de concederte el acceso.
- Factor de tiempo: añade un factor temporal a la autenticación. Por ejemplo, puede tratarse de una contraseña de un solo uso basada en el tiempo (TOTP) generada con un algoritmo estandarizado y válida dentro de un determinado margen de tiempo. Es probable que la recibas por SMS o email.
¿Cuáles son los tipos de 2FA?
Ahora que conocemos los diferentes factores de autenticación, veamos algunos tipos de 2FA que los emplean.
Veremos:
- Tokens de hardware
- Códigos de verificación por SMS
- Notificaciones push
- Tokens de software
¿Qué son los tokens de hardware?
Los tokens de hardware son tokens físicos, como un llavero o una memoria USB, que generan un nuevo código numérico más o menos cada 30 segundos. Estos tokens muestran el código que el usuario debe introducir manualmente en la página de inicio de sesión o se conectan directamente al puerto USB de un dispositivo.
La desventaja de los tokens de hardware es que son fáciles de perder y reemplazarlos resulta costoso para las empresas.
¿Qué son los códigos de verificación por SMS?
Los códigos SMS son una forma habitual de 2FA. El ejemplo que pusimos al principio del artículo corresponde a un código de verificación por SMS. Una vez que el usuario intenta iniciar sesión en su cuenta, se le redirige a un segundo dispositivo donde recibe un código que debe introducir en la página de inicio de sesión para acceder a su cuenta. En la mayoría de los casos, el dispositivo principal desde el que el usuario inicia sesión es un ordenador portátil o de sobremesa, y el segundo dispositivo es un teléfono móvil. Por supuesto, existen variaciones en este proceso si el usuario utiliza soluciones de voz sobre protocolo de internet (VoIP) como Google Voice.
¿Qué son las notificaciones push?
En lugar de enviar al usuario una contraseña o código, el sitio web o la aplicación pueden simplemente enviar una notificación push a una app para avisar al usuario de que se está intentando iniciar sesión. Luego, el usuario puede confirmar o denegar el intento de inicio de sesión para conceder o restringir el acceso.
¿Qué es un token de software?
Los tokens de software, como la TOTP, son códigos de acceso de un solo uso generados por software. En primer lugar, el usuario debe descargar e instalar una aplicación 2FA en su ordenador, tableta o smartphone. Al iniciar sesión en la cuenta, el sistema pedirá introducir un token de software generado en la app 2FA. Estos tokens son similares a los tokens de hardware, ya que caducan aproximadamente cada 30-60 segundos.
¿Cómo se utiliza la 2FA con Mailgun?
La forma de usar la 2FA varía según el servicio web. En Mailgun, nuestro proceso de 2FA requiere el uso de una aplicación de autenticación.
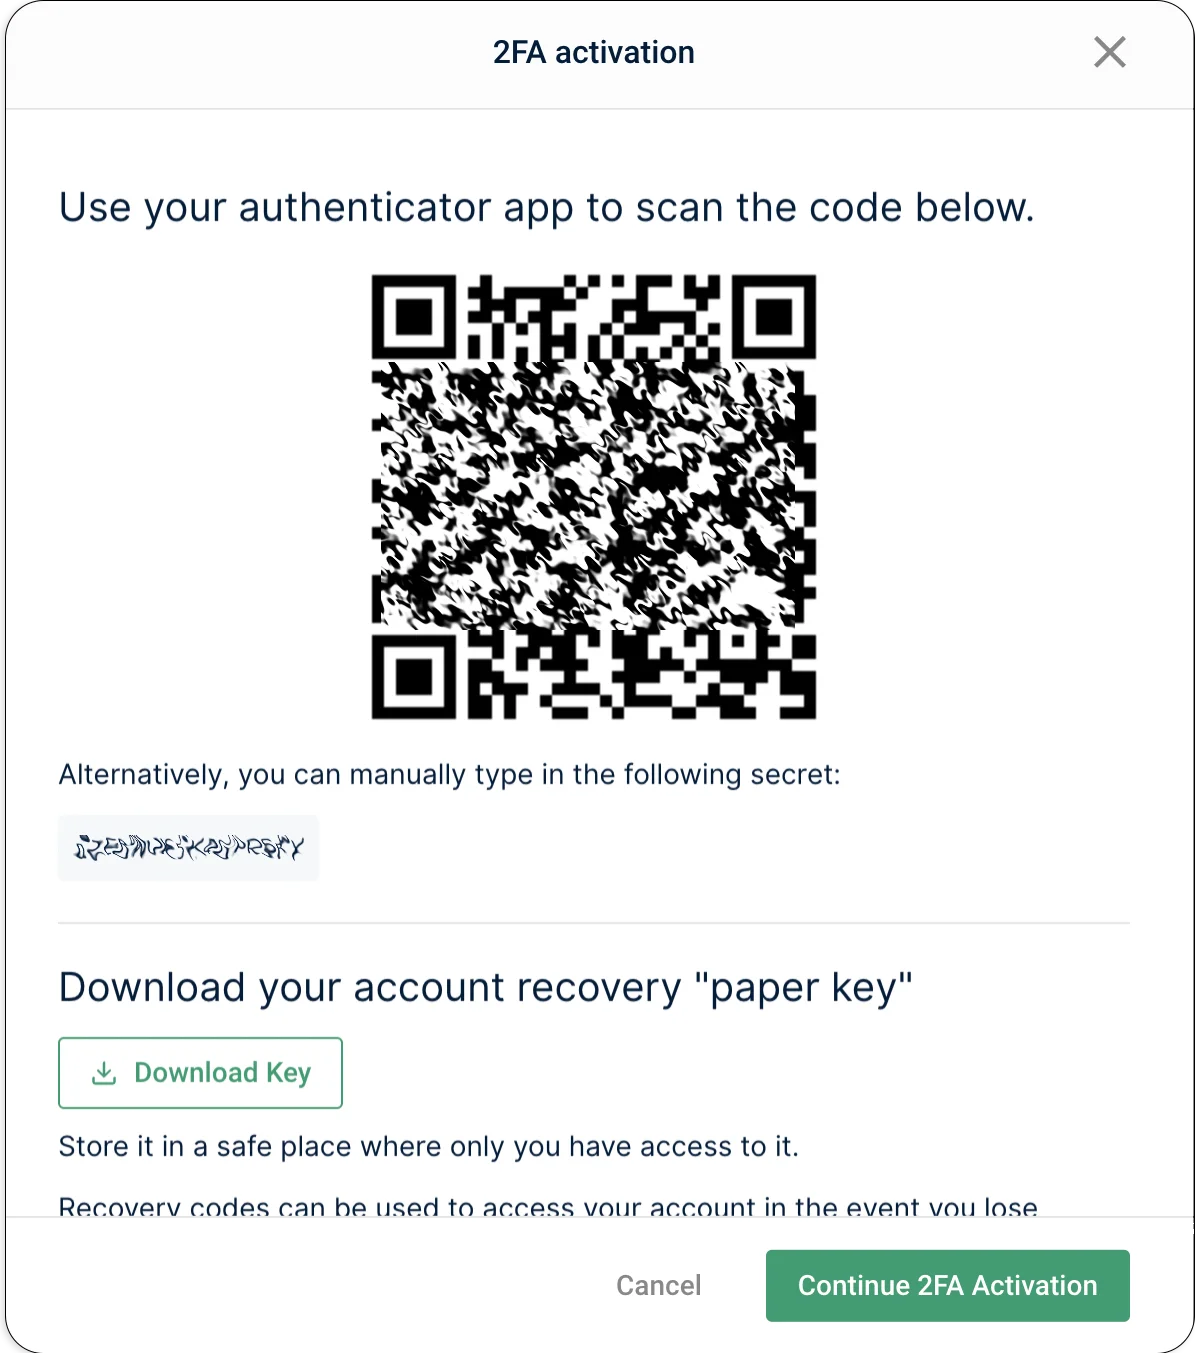
IMPORTANTE: Antes de profundizar en nuestro proceso de 2FA, queremos destacar la importancia del paso 5 más abajo. Al activar la 2FA para tu cuenta de Mailgun, verás la “clave en papel” de tu cuenta. Esta clave te permite acceder a la cuenta si tu aplicación o dispositivo de autenticación deja de funcionar. Guarda esta clave en un lugar seguro: solo se muestra una vez y no se puede volver a generar. Ni siquiera nuestro equipo de Mailgun puede recuperar la clave en papel por ti.
Sin más dilación, este es el proceso para utilizar la 2FA con tu cuenta de Mailgun:
- Inicia sesión en tu cuenta de Mailgun.
- Haz clic en el menú desplegable de la parte superior derecha, situado junto al icono de tu nombre de usuario.
- Selecciona Seguridad.
- Activa la opción 2FA haciendo clic en el botón Activar 2FA, pero no cierres la ventana.
- IMPORTANTE: Una vez que actives la 2FA, verás tu clave en papel de 64 caracteres. Haz clic en Descargar clave y guárdala en un lugar seguro. No podremos recuperarla una vez que cierres esta página.
- En esta misma página, verás tu clave secreta y tu código QR. Podrás recuperarlos cuando lo necesites.
- Instala una aplicación de autenticación en tu ordenador o dispositivo móvil. Existen varias aplicaciones que pueden gestionar los tokens de 2FA por ti. Las más populares son Google Authenticator, Microsoft Authenticator y LastPass Authenticator. Estas aplicaciones suelen instalarse en el smartphone y son compatibles con iOS, Android y Windows.
- Añade Mailgun a tu lista de servicios en la aplicación de autenticación. Se te pedirá que escanees un código QR o que añadas una clave secreta para acceder a tu cuenta.
¿Qué hago si necesito ayuda con la 2FA en Mailgun?
Si alguna vez necesitas ayuda para usar la 2FA con tu cuenta de Mailgun, no dudes en ponerte en contacto con el equipo de Asistencia de Mailgun. Nos ocuparemos de solucionarlo.
Ten en cuenta que la clave en papel te ayudará a autenticarte si la aplicación deja de funcionar.
En resumen
¡Y ya está! Utiliza la 2FA para mantener tu cuenta aún más segura. Al fin y al cabo, tu cuenta es tan segura como tu punto de acceso más débil. De hecho, si tienes una cuenta multiusuario en Mailgun, te recomendamos que aproveches los roles de usuario de Mailgun. En el remoto caso de que tu cuenta se vea comprometida, este artículo puede resultarte de ayuda.
Mantén tus claves a mano y a salvo de miradas indiscretas, tus contraseñas complejasy evita que la gerencia te despida. ¡Activa la 2FA para que tus cuentas sigan siendo solo tuyas!
¿Es la 2FA uno de tus requisitos de seguridad? En Mailgun nos mantenemos al día con los estándares de seguridad y cumplimiento. Más información aquí sobre cómo configurar una cuenta y enviar de forma segura.
¿Quieres más consejos de seguridad y conocimientos sobre email? No olvides suscribirte a nuestra newsletter para no perderte nada.