Product
Succès en matière de sécurité : comment Mailgun a déjoué une attaque de hameçonnage à grande échelle
Lorsque vous accompagnez des entreprises du monde entier en facilitant l’envoi de milliards d’emails, vous devenez une cible de choix. Nous nous attendons donc à ce que des pirates nous prennent pour cible. Cet été, Sinch Mailgun et d’autres entreprises du secteur des communications numériques ont été la cible d’une attaque de hameçonnage multicanal à grande échelle.
Commençons par la bonne nouvelle…
Mailgun a réussi à contrer cette attaque de hameçonnage et les pirates n’ont eu aucun impact sur nos systèmes. Pour être clair, cela signifie qu’aucun compte ni aucune donnée de notre clientèle n’ont été compromis.
La seule mauvaise nouvelle est que nous devons nous attendre à ce que ce type de menaces se poursuive et devienne de plus en plus sophistiqué avec le temps. Mais ce n’est pas grave, car nous y sommes préparés.
Alors, comment avons-nous déjoué cette attaque de hameçonnage à grande échelle ? Pour vous aider à comprendre les mesures que Mailgun prend pour protéger sa plateforme ainsi que sa clientèle, nous avons décidé de vous dévoiler les coulisses d’une réponse de cybersécurité au sein de notre entreprise. L’histoire commence fin juillet lorsque des membres du personnel ont commencé à recevoir des SMS suspects.
Détails de l’attaque de hameçonnage
Les premières tentatives de hameçonnage ont eu lieu le 23 juillet, lorsque plusieurs membres du personnel ont reçu des SMS malveillants les alertant d’un changement de planning. Ces messages, envoyés depuis un numéro inconnu, laissaient entendre qu’ils provenaient de Sinch, la nouvelle société mère de Mailgun, Mailjet et Email on Acid.
La première particularité de cette attaque est qu’elle utilisait le phishing par SMS, également appelé smishing. À mesure que l’attaque progressait, les pirates ont également tenté de piéger le personnel par le biais du vishing (hameçonnage vocal).
Peut-être que les pirates ont pensé qu’attaquer un service d’emailing (ESP) via la boîte de réception était un peu trop évident. Quoi qu’il en soit, même si le phishing par SMS et le vishing (hameçonnage vocal) ne sont pas aussi courants que le hameçonnage traditionnel par email, ils sont indéniablement en hausse.
Selon Le rapport « State of the Phish » de Proofpoint, L’année dernière, 74 % des entreprises dans le monde ont subi des attaques de phishing par SMS, et 69 % des attaques de vishing (hameçonnage vocal). Ces deux statistiques représentent une augmentation à deux chiffres pour ces vecteurs de menace d’une année sur l’autre.
Identifier les SMS malveillants
Voici à quoi ressemblaient les messages de phishing par SMS pour le personnel de Mailgun.
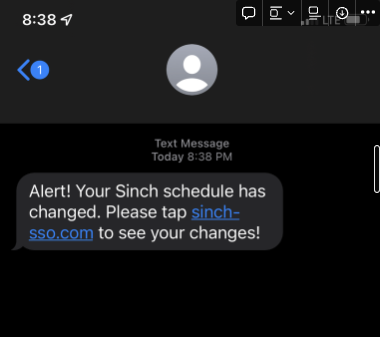
Les auteurs de hameçonnage utilisent souvent le sentiment d’urgence pour convaincre leurs cibles de cliquer sur des liens qui les dirigent vers de fausses pages de connexion. Dans ce cas, le nom de domaine de la fausse page de connexion ne serait pas familier à notre personnel.
Cependant, les pirates ont testé divers messages, en utilisant le nom de différents systèmes de gestion des identités dans le lien, ainsi que divers appels à l’action, comme l’expiration de mots de passe.
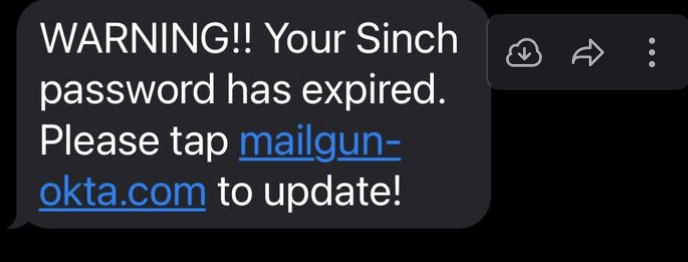
Ce type de tentative de hameçonnage peut être très convaincant. Mais comme vous le verrez, cette attaque de hameçonnage en particulier n’a pas trompé notre personnel averti ni les mesures de sécurité sophistiquées de Mailgun.
Un autre aspect intéressant de cette attaque est qu’elle s’est produite sur les appareils personnels des membres du personnel. Il s’agissait peut-être d’une tentative de contournement de la technologie interne de détection des menaces de Mailgun. Mais Sinch et Mailgun ne contactent généralement pas les gens de cette manière, ce qui a alerté notre personnel.
Cependant, vous vous demandez peut-être comment les pirates ont obtenu les informations de contact personnelles de notre personnel en premier lieu. Y a-t-il eu une fuite quelque part ? La réponse est la collecte de renseignements de sources ouvertes (OSINT), qui est un élément clé des attaques d’ingénierie sociale.
Grâce à l’OSINT, les pirates rassemblent des informations accessibles au public sur des personnes et des organisations sur le web et créent des profils à leur sujet. Par exemple, ils peuvent découvrir le lieu de travail et le numéro de téléphone portable d’une personne simplement en extrayant les données d’une page LinkedIn.
Gardez à l’esprit que cela ne se fait généralement pas manuellement. Les pirates utilisent des logiciels automatisés pour recueillir rapidement de grandes quantités d’informations et envoyer des messages malveillants. C’est ce qui rend possible une attaque de hameçonnage à grande échelle – et même simple à réaliser.
Mécanismes de l’attaque
Voici ce qui se serait passé si un membre de notre personnel avait suivi toutes les étapes que les pirates tentaient de lui faire exécuter. Encore une fois… cela ne s’est jamais produit. À la place, l’équipe de sécurité de Mailgun a utilisé un environnement bac à sable pour enquêter sur les motifs et les méthodes de l’attaque.
Après avoir cliqué sur le lien dans le SMS, les cibles atterrissent sur une fausse page de connexion qui ressemble à ceci :
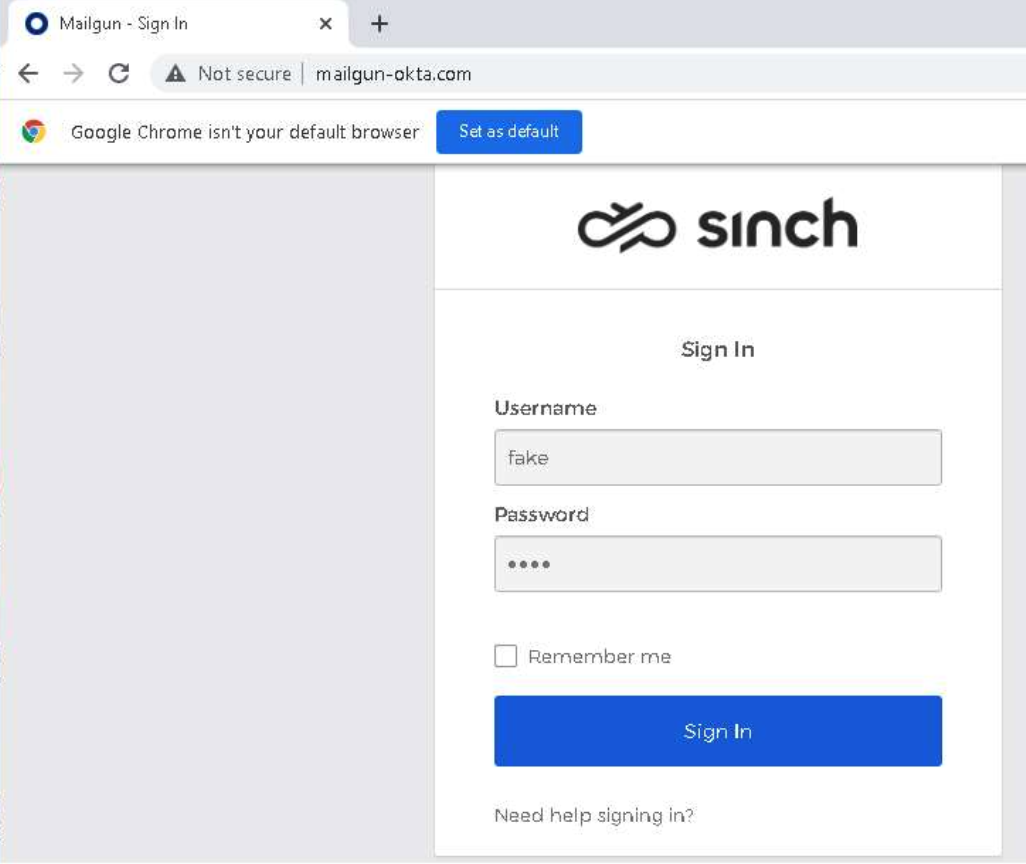
Le design des pages de connexion est généralement très facile à reproduire car ce sont des pages simples avec quelques éléments de base. Elles peuvent donc sembler convaincantes, mais un détail majeur cloche. Remarquez que le navigateur Chrome indique que cette page est « Non sécurisée ». Cela ne serait presque jamais le cas sur une vraie page de connexion Okta.
Ces sites de hameçonnage reproduisaient ou relayaient des pages de connexion Okta légitimes vers l’utilisateur final. Là, ils tentaient d’obtenir le nom d’utilisateur et le mot de passe de la cible. Si cela s’était produit, le mot de passe aurait été compromis.
Après avoir saisi ses identifiants, la cible voyait une page lui demandant d’entrer un jeton ou un identifiant temporaire. C’était un autre signal d’alarme pour le personnel car Mailgun n’utilise pas de mots de passe à usage unique basés sur le temps (TOTP).
Hypothétiquement, si une personne avait suivi le processus, elle aurait vu une page de « Succès » et un exécutable malveillant aurait été téléchargé sur son appareil. Comme vous pouvez le voir dans la capture d’écran ci-dessous, l’exécutable était un logiciel appelé AnyDesk.exe.
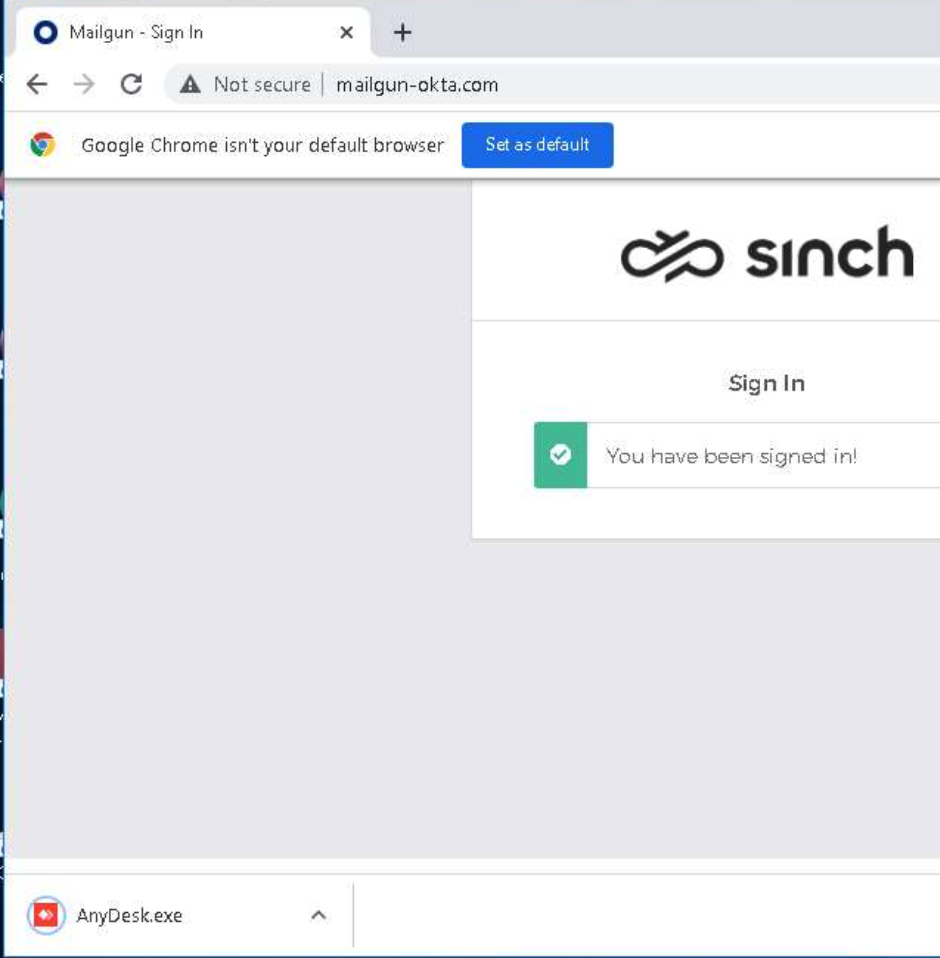
Si le logiciel s’était exécuté, il aurait permis au pirate d’obtenir un accès à distance à la machine ou à l’appareil de la victime. Mais pour le répéter : cela n’est arrivé à aucun membre du personnel de Mailgun. Examinons maintenant de plus près comment et pourquoi nous avons évité les ennuis lors de cette attaque de hameçonnage à grande échelle.
Au début, l’attaque semblait assez sophistiquée. Mais à mesure que nous avons analysé et enquêté sur la situation, il est devenu clair qu’il s’agissait d’une attaque OSINT assez typique qui visait également d’autres entreprises de notre secteur. Elle avait néanmoins le potentiel de causer des dégâts, et nous étions ravis que Mailgun ait mis en place les bons contrôles de sécurité.
1. Sensibilisation du personnel
Mailgun forme constamment son personnel, l’alerte sur les nouvelles menaces et envoie des simulations de hameçonnage afin que la sécurité reste une priorité. Ici, la sécurité n’est pas une préoccupation secondaire. Elle est ancrée dans la culture de l’entreprise, et dans ce cas, cela a vraiment porté ses fruits.
2. Passerelles d’email sécurisées et filtres anti-spam
Nous avons mis en place une technologie pour limiter considérablement le nombre de tentatives de hameçonnage qui parviennent au personnel de Mailgun. La grande majorité des emails de hameçonnage n’atteignent jamais la boîte de réception d’un utilisateur. Mais notre portée est plus limitée lorsque les pirates ciblent des appareils personnels. Lors de cette attaque, des membres de la famille du personnel ont même reçu des messages de phishing par SMS.
Étant donné que ces attaques visaient des appareils personnels, le fait que le personnel ait remarqué et signalé rapidement ces tentatives de phishing par SMS à l’équipe de sécurité de Mailgun a été essentiel pour nous permettre de réagir rapidement et efficacement. Nous avons alerté l’ensemble de l’entreprise de la menace sur plusieurs canaux de communication.
Le personnel a également aidé à faire passer le message, et tout le monde est resté vigilant face à tout ce qui semblait suspect. Chez Mailgun, nous avons une culture de transparence et de confiance. Notre personnel est formé pour signaler un incident de sécurité potentiel ou avéré, sans crainte de représailles.
3. Jetons matériels (YubiKeys)
Si la sensibilisation du personnel était essentielle, la protection la plus importante impliquée est sans doute l’utilisation de clés matérielles exploitant le FIDO2 protocole (Fast Identify Online). Ces clés matérielles effectuent une vérification de l’origine, ce qui signifie qu’elles pouvaient détecter que les pages de connexion Okta n’étaient pas légitimes. Si le domaine dans la barre d’adresse du navigateur ne correspond pas au domaine utilisé dans les données envoyées entre le vrai domaine et la clé matérielle, la tentative de connexion échoue. Ainsi, ces clés éliminent efficacement la possibilité d’utiliser des attaques de type Man-in-the-Middle (MitM) contre notre entreprise.
En termes simples, Mailgun utilise des YubiKeys pour l’authentification des utilisateurs. Ce sont des jetons matériels physiques qui sont requis avant d’accorder l’accès à nos logiciels et systèmes. Même si les pirates obtiennent les identifiants de quelqu’un, ils ne peuvent pas les utiliser pour se connecter sans la clé matérielle.
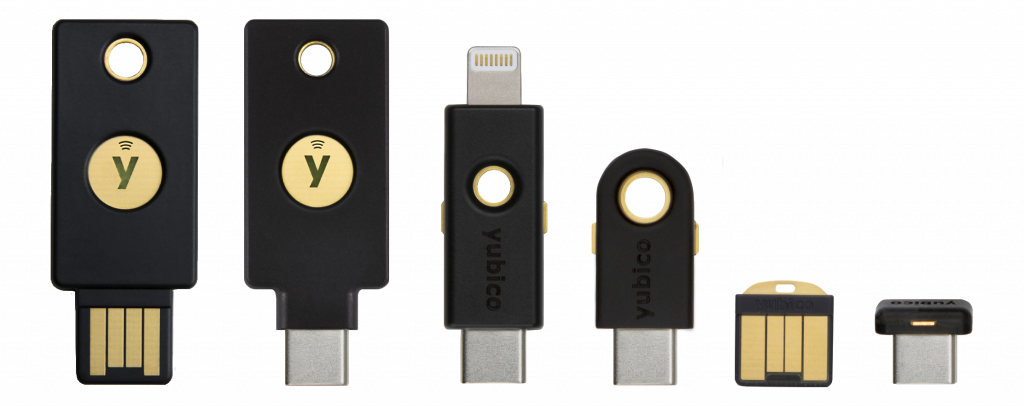
Jetons matériels YubiKey de Yubico
Les entreprises qui mettent en œuvre des clés matérielles avec le protocole FIDO2 sont en mesure d’atténuer l’impact des campagnes de compromission d’identifiants. En effet, les pirates ont besoin de la clé physique pour obtenir un quelconque accès.
En parlant de domaines, Mailgun a également travaillé avec des bureaux d’enregistrement de domaines pour demander le retrait des domaines et faire classer ces sites de hameçonnage comme malveillants. Cela signifie que même si un membre du personnel de Mailgun cliquait sur un lien dans un message de phishing par SMS, les faux sites web ne seraient plus actifs.
4. Mesures de sécurité supplémentaires
En plus des deux protections importantes déjà mentionnées, Mailgun met en œuvre une approche à plusieurs niveaux pour la sécurité des produits, qui offre une protection en cas de défaillance d’une mesure de sécurité (ou d’une erreur humaine).
Par exemple, si l’une de ces tentatives d’attaque avait réussi à distribuer le fichier malveillant, notre logiciel de détection et de réponse des points de terminaison l’aurait immédiatement mis en quarantaine en tant que logiciel malveillant avant qu’il ne puisse s’exécuter sur l’appareil de l’utilisateur final.
Alors que notre équipe enquêtait sur tout impact potentiel de la tentative de hameçonnage, nous avons exploité plusieurs outils qui regroupent et corrèlent les tentatives de connexion. Cela nous a aidés à identifier rapidement les personnes qui auraient pu saisir des identifiants, mais dont la connexion a été bloquée ou a échoué en raison de l’authentification multifacteurs.
Nous avons également exploité les indicateurs de compromission spécifiques à cette attaque et mis en place des alertes. Bien que nous ayons déjà mis en place ces systèmes d’alerte, nous les avons ensuite adaptés pour qu’ils correspondent aux signaux spécifiques liés à cette attaque de hameçonnage à grande échelle. Cela signifie que si nous constatons des échecs d’authentification en temps réel, ainsi que d’autres indicateurs d’activité de compte suspecte, nous pouvons rapidement intervenir et enquêter pour savoir si une personne a été affectée.
Principales leçons à tirer de notre réponse
Voici quelques points importants de la réponse de Mailgun à cette attaque de hameçonnage que vous pouvez appliquer à votre propre stratégie de sécurité :
1. La formation et la sensibilisation du personnel sont vos premières lignes de défense
Les pirates utilisent souvent la psychologie et la propension des humains à faire des erreurs à leur avantage. Votre sécurité dépend de votre maillon le plus faible. Un personnel bien informé sur les menaces potentielles pour la sécurité est moins susceptible de manquer les signes avant-coureurs.
2. La communication à l’échelle de l’entreprise est essentielle
Une attaque de hameçonnage généralisée peut être rapide et violente. Vous avez besoin de moyens pour diffuser rapidement et efficacement des informations sur l’attaque. Cela devrait inclure des canaux de communication tels que les emails, les applications de chat, les alertes sur l’intranet de l’entreprise, et même des réunions à l’échelle de l’entreprise. Vous avez également besoin d’espaces et d’une procédure simple pour que le personnel signale les incidents de sécurité potentiels (une adresse email dédiée ou un canal Slack).
3. Une authentification multifacteurs robuste exploitant le protocole FIDO2 est une arme secrète
À mesure que le hameçonnage devient plus sophistiqué, les pirates trouvent des moyens de contourner l’authentification multifacteurs simple. Les jetons matériels et les mesures de sécurité biométriques exploitant le protocole FIDO2 rendent l’accès beaucoup plus difficile, même lorsque les identifiants sont compromis.
4. Une approche à plusieurs niveaux offre une protection supplémentaire
Ne vous fiez pas uniquement à une ou deux protections. Ayez toujours un plan B (ou C, D et E) afin que les pirates voient leurs attaques bloquées même s’ils contournent d’autres mesures de sécurité.
5. Visibilité
Assurez-vous d’avoir mis en place les technologies appropriées offrant une visibilité à l’échelle de l’entreprise. Être capable de détecter, corréler et identifier rapidement les activités potentiellement malveillantes est essentiel à la réussite de l’intervention.
Pourquoi vous pouvez faire confiance à Mailgun pour la sécurité des produits
Bien que notre équipe de sécurité ait découvert des informations sur la source de cette attaque de hameçonnage à grande échelle, nous ne savons toujours pas exactement qui en était l’auteur. Nous savons que nous sommes une cible de choix car nous servons une clientèle de premier plan qui envoie des emails dans le monde entier.
Si ce n’est pas déjà clair, nous prenons la sécurité très au sérieux chez Sinch Mailgun. Nous avons également une culture de transparence totale qui s’étend au-delà de notre personnel. L’une des raisons pour lesquelles nous publions cet article est de vous informer de ce qui s’est passé et de vous montrer comment nous réagissons et enquêtons face à ces situations potentielles de sécurité.
Mailgun tire toujours des leçons de ce type d’activités, et nous prenons continuellement des mesures pour faire évoluer notre posture de sécurité, augmentant ainsi notre cyber-résilience. Étant donné que ces événements continuent de se produire, nous adoptons une approche agile pour mettre en œuvre des technologies supplémentaires afin de nous assurer que nous protégeons notre clientèle, notre plateforme et notre personnel.
Nous continuerons d’investir dans la technologie pour nous aider à détecter les menaces, protéger notre clientèle et répondre à tout ce que les pirates peuvent nous envoyer. Pour en savoir plus, visitez le Portail de sécurité de Mailgun où vous pouvez consulter ou demander l’accès à des documents détaillant nos méthodes, ainsi qu’aux certifications et audits qui prouvent que nous offrons le plus haut niveau de protection.
Comment Mailgun a déjoué l’attaque