Deliverability
Comprendre les exigences de Yahoo pour les expéditeurs : l’analyse de Marcel Becker

Marcel Becker, directeur principal de la gestion des produits chez Yahoo, a participé à notre podcast, Email’s Not Dead, pour partager son analyse sur les exigences de Yahoo en matière de boîte de réception, nous expliquer pourquoi ces changements surviennent maintenant et ce que ces mises à jour signifient pour la relation entre les expéditeurs et les fournisseurs de messagerie.
Les nouvelles exigences de Yahoo pour les expéditeurs
Les ESP (nous y compris) n’ont cessé de parler de ces exigences en matière de boîte de réception depuis leur première annonce en octobre 2023. Pour résumer, Yahoo et Gmail appliquent tous deux des mises à jour qui obligeront les expéditeurs à respecter ces normes clés :
- Authentification : les expéditeurs devront vérifier leur identité d’expéditeur à l’aide de protocoles standards tels que SPF, DKIM et DMARC.
- Activer la désinscription en un clic : les expéditeurs devront intégrer un lien de désabonnement en un seul clic dans les en-têtes d’emails à l’aide de list-unsubscribe si ce n’est pas déjà fait, afin de permettre aux destinataires de se désinscrire facilement.
- N’envoyer que des emails demandés par les utilisateurs : Gmail et Yahoo renforcent leur surveillance du spam. Les expéditeurs doivent donc s’assurer que leur taux de spam ne dépasse pas un certain seuil.
Ces exigences transforment le secteur, mais d’un autre côté, pas vraiment. Nous y reviendrons plus bas, mais disposer d’un processus de désinscription et maintenir de faibles taux de plaintes pour spam faisaient déjà partie des bonnes pratiques standards recommandées tant par les fournisseurs de messagerie que par les ESP.
La plus importante de ces exigences est sans doute l’authentification, en particulier l’adoption de DMARC qui était auparavant une authentification facultative pour les expéditeurs d’envois en masse. Mais en analysant ces exigences, il est important de savoir que rien ne change vraiment dans la façon dont les fournisseurs de messagerie gèrent et traitent les emails. Tout est simplement défini plus clairement, appliqué plus strictement et débattu plus publiquement.
« Nous pouvons résumer très rapidement les mises à jour à venir. Il s’agira de trois changements : l’authentification, l’authentification et l’authentification. »
Écoutez l’épisode complet du podcast sur Email’s Not Dead
Expéditeurs d’envois en masse : comprendre les exigences
Commençons par les personnes concernées par ces exigences. Les mises à jour ont un impact sur les expéditeurs d’envois en masse, mais qu’est-ce qu’un expéditeur d’envois en masse ? Dans le cadre de ces mises à jour, Google définit un expéditeur d’envois en masse comme un expéditeur qui envoie 5 000 messages ou plus messages promotionnels par jour. Yahoo a volontairement évité de chiffrer la définition d’expéditeur d’envois en masse, car en réalité, le nombre de 5 000 est davantage un point de repère qu’une règle absolue.
« Le chiffre n’est pas 5 000, ni 6 000, ni 4 000. Si vous envoyez 4 999 messages, vous devez quand même respecter les exigences. La réalité est plus simple. Si vous envoyez le même email à de nombreuses personnes, vous êtes un expéditeur d’envois en masse, un point c’est tout. »
En ce qui concerne la définition d’un expéditeur d’envois en masse, la quantité de messages envoyés peut servir de référence, mais une chose est sûre : dès que vous êtes désigné comme expéditeur d’envois en masse, c’est un titre dont vous ne pouvez plus vous défaire. Nous avons rassemblé quelques mantras rassurants sur l’emailing tout au long de cet article pour vous aider à mieux comprendre certaines nuances des mises à jour de la boîte de réception. Voici le premier :
« Expéditeur d’envois en masse un jour, expéditeur d’envois en masse toujours. »
Dès que vous atteignez le stade de votre parcours d’envoi où vous distribuez un grand volume (de l’ordre de 5 000 emails), félicitations, vous avez rejoint le club des expéditeurs d’envois en masse et c’est une adhésion à vie. À partir de ce moment, vous devrez respecter les normes de boîte de réception qui régissent l’envoi de masse.
Authentification : application de DMARC
Le fait que les expéditeurs utilisent DMARC aide non seulement à protéger leurs propres marques contre l’usurpation d’identité, mais permet également aux utilisateurs de s’assurer qu’ils reçoivent des emails légitimes d’une marque spécifique. DMARC est conçu pour ce type de validation, mais il est un peu plus difficile à mettre en œuvre que d’autres authentifications standards requises telles que SPF et DKIM.
Parlons donc de la principale différence entre DMARC et d’autres authentifications, et de la manière dont ce protocole aide les fournisseurs de messagerie à sévir contre les spammeurs qui aiment usurper l’identité de domaines légitimes.
« Comprendre les politiques DMARC, ce que signifie leur application et les rapports qui en découlent devient technique. Nous voulons nous assurer que ces informations techniques soient bien comprises, car il existe de formidables ressources et entreprises qui font un excellent travail pour aider à mettre en œuvre les processus DMARC et à comprendre ce qui se passe avec les programmes d’emailing. Vous voudriez savoir si quelqu’un se fait passer pour votre marque dans le monde, et DMARC protège les expéditeurs qui s’en inquiètent. »
Alors, qu’est-ce que DMARC ? Le protocole DMARC (Domain-based Message Authentication, Reporting, and Conformance) est une méthode d’authentification conçue pour empêcher les personnes malveillantes d’usurper votre identité. En gros, il s’agit juste d’une ligne de code qui est insérée dans votre enregistrement TXT DNS, et vous (l’expéditeur) avez la possibilité d’y définir une politique (p=none, p=quarantine ou p=reject). Et cette politique indique aux serveurs de messagerie de réception ce qu’ils doivent faire des emails qui ne passent pas la validation.
- p=none : consigner l’entrée mais ne prendre aucune action.
- p=quarantine : filtrer dans les spams.
- p=reject : provoquer un rebond du message.
Il existe trois principales authentifications des emails, SPF, DKIM et DMARC. De nombreux expéditeurs n’ont pas encore adopté DMARC, peut-être en raison des étapes supplémentaires de mise en œuvre et de la nature plus technique du processus. L’année dernière, notre État de la délivrabilité des emails rapport a révélé que moins de la moitié des expéditeurs interrogés (42,5 %) étaient certains que DMARC était utilisé pour l’authentification.
DMARC s’appuie sur SPF et DKIM pour aider à authentifier les messages, mais va encore plus loin et indique aux serveurs de réception comment traiter les messages qui échouent à l’authentification. C’est la pièce manquante qui aidera les fournisseurs de messagerie à éliminer davantage de spammeurs de la boîte de réception.
Taux de plainte pour spam : pas un nombre arbitraire
Prenons notre propre exemple. Chez Sinch Mailgun, notre Politique d’Utilisation Acceptable exige déjà des expéditeurs utilisant la plateforme de respecter un taux de plainte pour spam maximum de 0,08 %. En effet, nous voulons nous assurer que les spammeurs n’utilisent pas Mailgun Send, et nous devons protéger la réputation de nos expéditeurs qui utilisent des IP partagées.
Une recherche rapide sur Google révèle que 0,1 % est une référence standard pour un taux de plainte pour spam sain. Un taux de spam de 0,1 % signifie qu’une personne vous a signalé comme spam sur 1 000 messages envoyés. Alors pourquoi Yahoo et Gmail fixent-ils ces exigences à 0,3 % ?
« Nous avons choisi 0,3 % car il existe d’autres entreprises et programmes pour lesquels l’exigence est déjà de 0,3 % ou moins. Si votre trafic maintient un taux de spam supérieur à 0,3 %, vous êtes probablement déjà dans une situation très délicate. En général, nous visons des chiffres bien inférieurs, mais 0,3 % correspond à ce qui se pratique dans le secteur, c’est pourquoi nous avons choisi de le rendre public. »
Le secteur a toujours considéré les taux de spam comme un indicateur d’un expéditeur d’envois en masse fiable, mais maintenant que cela a plus de poids, voici un autre mantra pour vous :
« Plus d’un jour, moins d’un an. »
Si vous atteignez un pic de pourcentage de plaintes pour une raison quelconque lors d’une campagne, cela ne sera pas nécessairement retenu contre vous. Vous avez peut-être fait une erreur du côté de l’expéditeur ou écrit un objet d’email qui s’apparente à du spam. Peut-être qu’un peu plus de destinataires que la normale ont signalé votre message comme spam. Quelle qu’en soit la raison, les fournisseurs de messagerie examineront votre taux sur une « période raisonnable », des semaines, voire des mois, pour évaluer le volume moyen. Maintenez constamment un mauvais taux de spam et cela aura un impact sur vous. Mais les contrevenants occasionnels rencontrant des problèmes isolés ne seront pas sanctionnés.
Désinscription : simplifier l’expérience utilisateur
De nombreux expéditeurs incluent déjà un lien de désabonnement dans le texte de pied de page de leurs emails, une pratique courante et un paramètre par défaut si vous utilisez un quelconque modèle d’email. Ce type de lien de désabonnement ne correspond pas au processus de désinscription en un clic exigé par ces mises à jour. Ce qui est requis, c’est que les expéditeurs placent des en-têtes post list-unsubscribe dans l’en-tête de leur email comme spécifié par RFC 8058.
Si cela vous a semblé être du charabia de mission façon Top Gun, vous n’êtes pas un cas isolé. La partie de ces exigences concernant la désinscription en un clic a suscité de nombreuses questions de la part de tous les expéditeurs. Voici ce que cela signifie et pourquoi c’est important.
Si vous envoyez un email à un fournisseur de messagerie tel que Yahoo ou Gmail, ou à une application de messagerie capable de comprendre la norme RFC 8058, l’utilisateur verra une option de désinscription au-dessus du message dans l’interface utilisateur de l’application de messagerie.
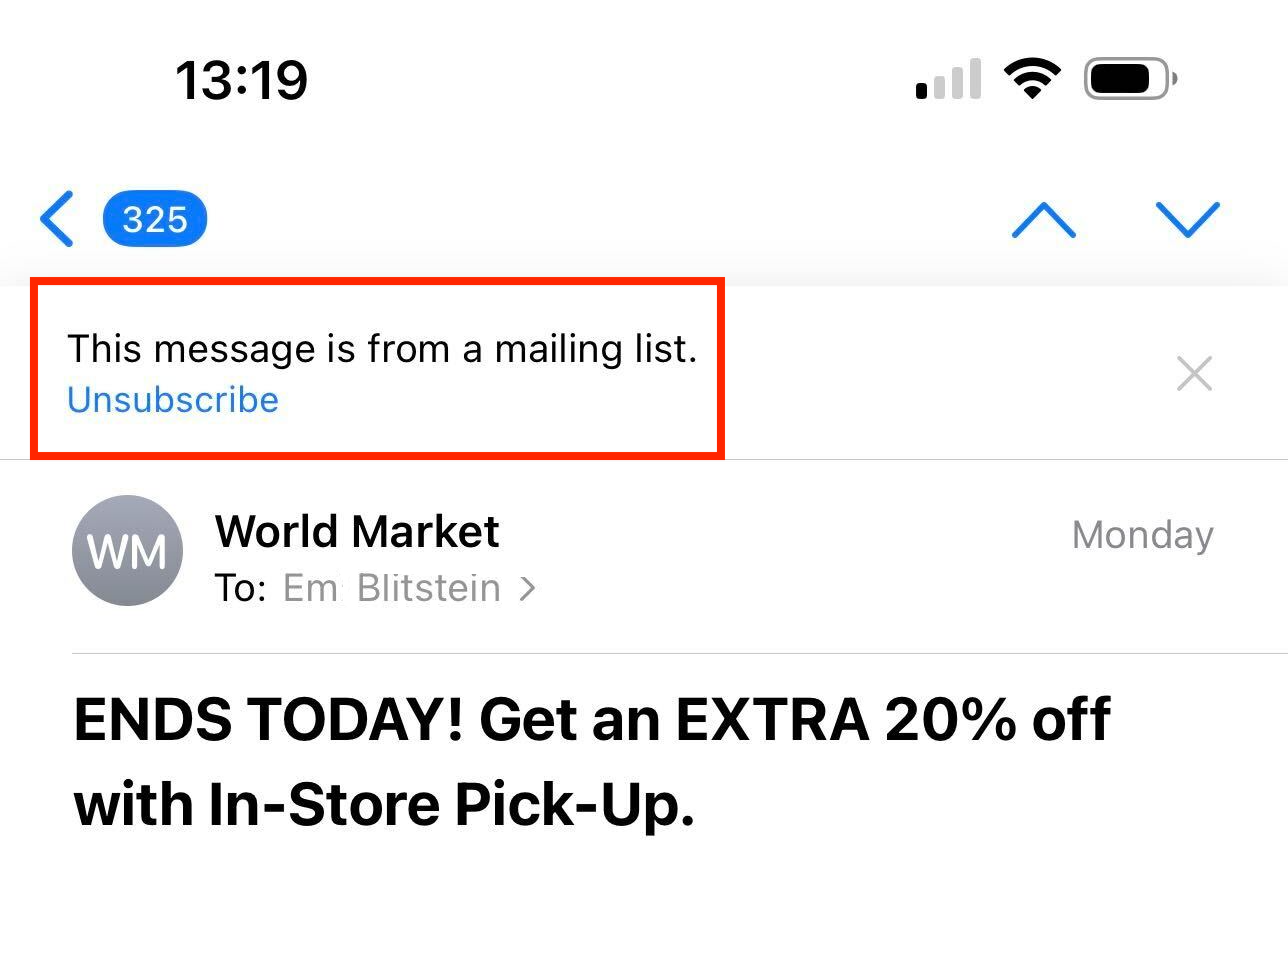
Lorsque l’utilisateur clique sur le lien de désabonnement via l’interface utilisateur du fournisseur, le FAI termine le processus de désinscription à sa place. Ensuite, l’expéditeur est chargé de traiter les données de désinscription et de mettre à jour sa liste de contacts dans les 48 heures suivant l’action de désinscription. Alors, en quoi cela vous aide-t-il en tant qu’expéditeur ? La réponse réside dans l’expérience utilisateur et dans le fait de faciliter les choses pour l’utilisateur.
Il est beaucoup plus probable qu’un utilisateur se désinscrive d’un message si l’option est visible depuis l’interface utilisateur, plutôt que d’ouvrir un email, de faire défiler jusqu’en bas, de cliquer sur un lien de désabonnement, de confirmer son email, et ainsi de suite. De nombreux utilisateurs n’iront pas au bout de toutes ces étapes et seront plus susceptibles de signaler les messages indésirables comme spam simplement parce que le processus est plus facile.
« Nous voulons que les utilisateurs se désinscrivent des messages qu’ils ne souhaitent pas recevoir ; nous ne voulons pas qu’ils les signalent comme spam et nuisent à la réputation de l’expéditeur. En intégrant cette fonctionnalité de désinscription dans l’interface utilisateur, nous avons constaté que les signalements de spam diminuent et sont réduits de 30 à 40 % dans certains cas. »
Maintenant que nous avons abordé les bases des exigences annoncées pour la boîte de réception, l’une des premières choses que certains expéditeurs pourraient faire est d’essayer de s’y soustraire. Nous vous comprenons. Il peut sembler intimidant et fastidieux de mettre en œuvre DMARC et d’adopter la norme RFC 8058, tout en maintenant votre taux de plainte pour spam en dessous de 0,3 %. Vous pensez peut-être même qu’il existe des moyens de contourner le statut d’expéditeur d’envois en masse, et donc d’échapper complètement à ces exigences, mais il n’y a pas de solution miracle.
Contourner le système : existe-t-il des failles pour les expéditeurs d’envois en masse ?
Nous sommes sur Internet, et il y a toujours des raccourcis. En ce qui concerne les mises à jour de la boîte de réception, les leaders du secteur vous suggèrent d’y réfléchir à deux fois avant de vous faufiler par une porte dérobée. Si vous aimez défier les règles ou que vous cherchez des failles et passages secrets pour contourner ces exigences, ne le faites pas.
Il existe quelques méthodes classiques par lesquelles les escrocs contournent traditionnellement les limites d’envoi, ou des pratiques qu’ils utilisent pour passer inaperçus et se faire passer pour des expéditeurs de petits volumes. En voici quelques-unes parmi les plus courantes que vous appliquez peut-être (ou êtes tenté d’essayer) sans réaliser qu’il s’agit d’un comportement s’apparentant à du spam, qui détruira votre réputation.
Le snowshoeing
Utiliser un grand nombre d’adresses IP différentes pour répartir la charge afin de rester bien en dessous de la limite des expéditeurs d’envois en masse par IP. Même si vous êtes rusé comme un spammeur et que vous cachez votre adresse IP (à l’aide d’une connexion tunnel), les FAI disposent de nombreuses méthodes pour détecter et identifier ce type de comportement.
De personne à personne
Utiliser différentes adresses email du même domaine pour envoyer directement à de nombreuses autres personnes, ou utiliser les champs CC et CCI. Il s’agit essentiellement d’une distribution de prospectus déléguée. Si vous envoyez 1 000 emails à partir de dix adresses différentes sur le même domaine, vous envoyez toujours 10 000 emails depuis ce domaine, ce qui fait de vous un expéditeur d’envois en masse.
Pourquoi ces changements interviennent-ils maintenant ?
Nous l’avons dit à plusieurs reprises tout au long de cet article, mais ces exigences ne sont pas de nouvelles normes. Chaque élément de ces mises à jour est une pratique recommandée depuis des années, et de nombreux expéditeurs ont déjà mis en œuvre ces exigences. Alors pourquoi cette application a-t-elle lieu maintenant ?
« On peut se montrer très philosophe sur la question du « pourquoi maintenant ? ». Je me souviens avoir parlé de ces changements il y a dix ans avec un groupe, et nous nous disions « pas d’authentification, pas d’entrée ». C’est l’objectif vers lequel nous devrions tendre, car il est tout à fait logique de pouvoir identifier qui envoie un email. Cela nous aide à associer votre réputation à votre identité. Le volume d’emails ne cesse d’augmenter, il y a beaucoup de bruit et de nombreux acteurs malveillants qui profitent de la bonne réputation des expéditeurs. À un moment donné, du côté des fournisseurs de messagerie, nous avons dû dire stop. »
L’objectif est de faire de la boîte de réception une expérience meilleure et plus sûre pour les utilisateurs. Et n’oubliez pas que ces utilisateurs sont des clients communs entre les expéditeurs et les fournisseurs de messagerie. Ces exigences aident non seulement à protéger les utilisateurs de boîtes de réception contre les spammeurs et les emails indésirables, mais elles permettent également aux fournisseurs de messagerie de soutenir plus facilement les expéditeurs réputés, à condition que tous ces expéditeurs adoptent ces exigences pour faciliter la gestion des boîtes de réception par les fournisseurs de messagerie.
Nous luttons contre l’envie de chanter « L’Histoire de la vie ».
Conclusion
S’il vous semble intimidant de mettre en œuvre ces changements ou même simplement de vérifier votre programme d’emailing pour voir si vous répondez aux exigences, ne vous inquiétez pas. En fait, c’est une réaction très courante depuis l’annonce de ces exigences. Vous n’avez pas à vous en sortir par vous-même. Sinch Mailgun est fier de mettre à la disposition de ses utilisateurs des experts en délivrabilité tels que Jonathan Torres et son équipe. Ces experts ne font qu’une bouchée des problèmes de délivrabilité.
Ressources
Si vous cherchez plus d’informations sur les changements de boîte de réception de Gmail et Yahoo, consultez ces ressources, notamment notre webinar sous forme d’échange informel avec Gmail et Yahoo, ou contactez nos experts en délivrabilité pour obtenir des conseils personnalisés.