Product
O básico do TLS: o que é controle de conexão TLS?

O que você conversaria em uma linha segura? Algum plano no estilo James Bond?
O mais provável é que você estivesse fazendo algo mundano, como agendar sua próxima reunião ou fazer compras on-line. Esteja você ciente ou não, a criptografia já faz parte da sua comunicação por e-mail, e cada e-mail que você envia é basicamente como bater papo em uma linha segura.
Embora exista uma variedade de protocolos de criptografia, a maioria dos clientes de e-mail, como o Gmail, tornou a criptografia TLS (Transport Layer Security) uma parte essencial de seus protocolos. Mas o que é TLS, e por que é importante para quem gerencia campanhas de e-mail ajustar seu controle de conexão TLS? Vamos nos aprofundar nisso agora.
Por que preciso criptografar meus e-mails?
Vamos começar com o básico. Você provavelmente sabe que enviar sem criptografia é arriscado, mas o que poderia realmente acontecer se sua mensagem não fosse criptografada? Aqui estão alguns problemas comuns de segurança cibernética que você enfrentaria se enviasse e recebesse e-mails sem criptografia:
- Violação de mensagens: a criptografia protege a transmissão de dados seguros e permite que o destinatário veja se a mensagem foi modificada em trânsito.
- Interceptação: qualquer pessoa pode capturar e ler seus e-mails enquanto eles viajam pela rede. Sem criptografia, você não teria privacidade. Em termos mais técnicos, isso evita ataques man-in-the-middle.
- Invasão de privacidade: e-mails não criptografados também transmitem informações confidenciais, como seu endereço IP, sua cidade ou até mesmo seu endereço residencial, o que também pode comprometer sua privacidade.
- Roubo de identidade: hackers podem capturar seus detalhes de login se você não estiver acessando seu servidor de e-mail ou site por meio de uma conexão criptografada.
Abaixo, vamos aprender sobre o TLS e como integrá-lo à sua rotina de e-mail.
O que é TLS e por que ele é importante?
O TLS é um protocolo criptográfico que fornece segurança de ponta a ponta para dados enviados entre aplicações web e servidores web pela internet. Ele criptografa a conexão por meio da qual os dados são enviados pela internet, impedindo que terceiros vejam seus dados, como senhas, números de cartão de crédito e correspondência pessoal. Em suma, enviar uma mensagem pelo protocolo TLS é como conversar abertamente em uma linha telefônica segura.
Antes de mergulhar exatamente no que é o TLS, vamos começar com uma breve aula de história.
A Força-Tarefa de Engenharia da Internet (IETF) definiu o TLS 1.0 em 1999. Antes disso, o SSL (Secure Socket Layer) era o protocolo de criptografia padrão da internet. Atualmente, os certificados SSL significam apenas que um site específico está usando algum tipo de protocolo criptográfico para verificar a propriedade do domínio, uma função que o TLS cumpre. Na verdade, o certificado SSL deveria ser chamado mais adequadamente de certificado TLS, já que usa TLS, não SSL.
Não se preocupe, o TLS usado pelos sistemas modernos não é, na verdade, de 1999. As versões 1.0 e 1.1 do TLS foram descontinuadas em 2020 e não são mais usadas pela maioria dos provedores de serviços de e-mail. Hoje, o TLS 1.3 é a versão atual do protocolo e o TLS 1.2 continua sendo compatível.
Qual é a diferença entre TLS, SSL e HTTP?
O TLS é o protocolo de criptografia para proteger a maior parte da internet, e é fácil identificar quais sites estão ou não em conformidade. Dê uma olhada no URL deste artigo e observe como ele começa com “HTTPS” e tem um ícone de cadeado cinza fechado. Conexões protegidas por TLS têm o marcador de HTTPS (Hypertext Transfer Protocol Secure) em vez de apenas HTTP.
Quais são as três principais coisas que o protocolo TLS permite?
Deixando a história de lado, o TLS é importante porque há três coisas principais que o protocolo permite:
- Criptografia: o TLS protege os dados nos seus e-mails contra terceiros.
- Autenticação: o TLS autentica o servidor (e, opcionalmente, o cliente) do qual uma mensagem está sendo enviada.
- Integridade: o TLS verifica a integridade dos dados para checar se estão livres de falsificação e violação.
Tudo isso trabalha em conjunto para garantir uma experiência de e-mail segura de ponta a ponta tanto para você quanto para sua base de assinantes.
Por que as empresas devem usar o protocolo TLS e quais são os diferentes níveis de certificações de segurança SSL/TLS?
A vigilância constante é a chave para evitar violações de dados e outros ataques de segurança cibernética. Use a criptografia TLS para fortalecer a segurança de dados da sua empresa na web, em campanhas de e-mail marketing e em e-mails transacionais. A maioria dos navegadores também emite um alerta se o seu site ou comunicações por e-mail não forem seguros, o que pode levar a um tráfego da web mais baixo e fazer com que a sua marca pareça menos legítima.
Embora o TLS forneça segurança adequada para comunicações, sua empresa pode precisar de autenticação estendida para fornecer maior proteção para dados confidenciais. Nesses casos, sua organização pode optar por certificados de autenticação TLS/SSL de nível empresarial, que vêm nos três níveis de segurança a seguir:
- Certificados de validação de domínio: este é o certificado TLS/SSL mais básico, que exige que você prove que controla o nome de domínio fornecido. Lembre-se de que o certificado de validação de domínio não confirma a sua identidade ou a da sua empresa.
- Certificados de validação de organização: este certificado se baseia no certificado de validação de domínio. Ele não apenas exige que você prove que controla o nome de domínio fornecido, mas também que sua empresa está legalmente registrada como um negócio. Recomendamos isso para sites voltados ao público que coletam dados da sua base de usuários.
- Certificados de validação estendida: este é o certificado TLS/SSL mais seguro. Além de provar a propriedade do seu nome de domínio e estabelecer a legalidade da sua empresa, esses certificados incluem etapas de verificação adicionais criadas para proteger os dados contra violação.
O que é o handshake do TLS e como ele funciona?
Agora que sabemos o que é TLS, vamos ver exatamente como o protocolo TLS funciona para proteger sua comunicação on-line.
O TLS moderno, incluindo as versões 1.2 e 1.3, usa dois tipos de criptografia para manter alto desempenho junto com segurança confiável:
- Criptografia simétrica: criptografa dados usando uma chave secreta que foi compartilhada entre quem envia e quem recebe. Lembre-se de que essa chave secreta deve ter pelo menos 128 bits de comprimento.
- Criptografia assimétrica: criptografa dados com pares de chaves compostos por uma chave privada e uma chave pública. A criptografia assimétrica é mais segura do que usar apenas uma chave secreta, mas também exige uma largura de banda maior, já que o comprimento mínimo de chave recomendado é de 1024 bits.
O TLS usa criptografia assimétrica para estabelecer uma sessão segura entre um cliente e um servidor. Em seguida, ele usa criptografia simétrica para trocar dados dentro da sessão segura. Esse processo é definido como handshake do TLS: o processo pelo qual a comunicação entre um cliente e um servidor é estabelecida e definida.
Em outras palavras, o processo de handshake do TLS é uma negociação entre o cliente de e-mail ou navegador da web que envia sua mensagem e o servidor da web com o qual interage. Ambos se reconhecem, autenticam a identidade um do outro, designam algoritmos de criptografia e concordam com chaves de sessão seguras.
Veja como funciona um handshake do TLS 1.3:
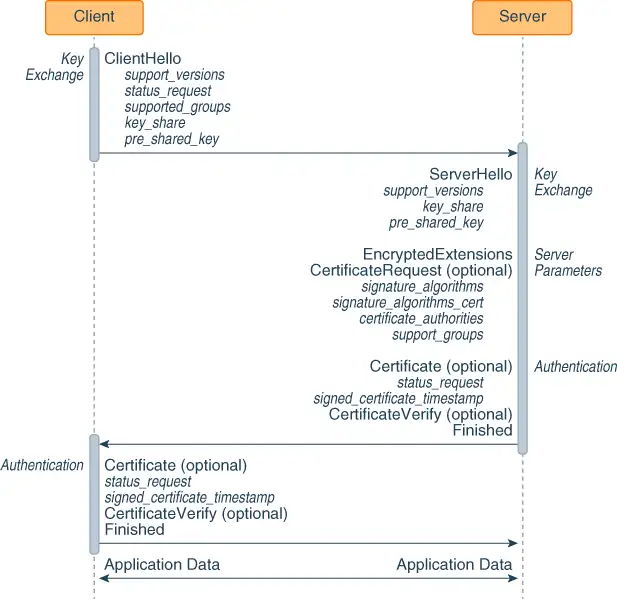
- O cliente entra em contato com o servidor por meio de uma mensagem “client hello”. Essa mensagem alerta o servidor sobre a versão do TLS do cliente para verificar a compatibilidade. Ela também compartilha uma chave e os pacotes de criptografia do cliente. A partir daí, a chave é usada para criptografar e descriptografar mensagens.
- O servidor responde à mensagem e à chave compartilhada do cliente com uma mensagem “server hello”. Essa mensagem compartilha uma chave em resposta e indica as versões compatíveis do servidor. O servidor também pode solicitar um certificado TLS/SSL e verificá-lo.
- O cliente recebe o certificado e o verifica, concluindo a parte do lado do cliente do handshake do TLS.
Agora, o cliente pode se comunicar com o servidor usando um protocolo HTTP.
Como personalizar as configurações de conexão de e-mail com o Mailgun?
O Mailgun implementa um TLS oportunista por padrão. Sempre que nos conectamos a um servidor MX (Mail Exchange), primeiro tentamos fazer upgrade da conexão para uma conexão TLS a fim de entregar suas mensagens. No entanto, se ela não for oferecida ou se ocorrer algum tipo de erro ao estabelecer a conexão (como um certificado inválido, por exemplo), nós usamos uma conexão SMTP em texto simples no lugar.
Também disponibilizamos maneiras de você personalizar suas configurações de conexão para a entrega de mensagens ao:
- Disponibilizar uma nova flag para garantir que as mensagens sejam entregues apenas por meio de uma conexão TLS.
- Permitir que você ative ou desative a verificação de certificados.
- Disponibilizar o servidor MX no qual entregamos a mensagem, o estado TLS da conexão e se verificamos ou não o certificado durante a entrega em nossos logs.
Vamos analisar cada um deles abaixo.
Como garantir que as mensagens sejam entregues por uma conexão TLS?
Disponibilizamos uma nova flag — require tls – — que permite controlar como suas mensagens são entregues. Defina essa flag como True para exigir que a mensagem seja enviada por meio de uma conexão TLS. Se não for possível estabelecer uma conexão TLS, o Mailgun não entregará a mensagem.
O padrão para require tls é False, o que significa que tentaremos usar uma conexão TLS, mas ainda entregaremos seu e-mail por uma conexão SMTP de texto simples caso não possamos usar o TLS.
Como ativar ou desativar a verificação de certificados?
A nova flag skip verification permite que você ative ou desative a verificação do certificado e do hostname. Se definida como True, o Mailgun não verificará o certificado e o hostname ao tentar estabelecer uma conexão TLS. Em vez disso, o Mailgun aceitará qualquer certificado durante a entrega.
Por padrão, skip verification é definida como False, o que significa que tentaremos verificar o certificado e, se não conseguirmos, não estabeleceremos uma conexão TLS.
Como ver os detalhes sobre a entrega do meu e-mail?
Disponibilizamos três flags adicionais em nossos logs que fornecem insights sobre como o seu e-mail foi entregue. Primeiro, navegue até o documento delivery-status. Em seguida, procure as seguintes flags:
tls: esta flag indica se usamos ou não uma conexão TLS para entregar sua mensagem.certificate-verified: esta flag indica se verificamos ou não o certificado ao entregar sua mensagem.mx-host: indica o servidor MX no qual nos conectamos para entregar sua mensagem.
Quais são alguns exemplos de envio de e-mails com configurações personalizadas de conexão no Mailgun?
Vamos colocar as flags acima em prática. Nesta seção, vamos ver exemplos de envio de e-mails com configurações de conexão personalizadas no Mailgun, incluindo:
- Envio de uma única mensagem com conexões personalizadas.
- Configuração de um domínio de envio inteiro para entregar mensagens com conexões personalizadas.
- Verificação da sua configuração.
Como enviar um único e-mail com configurações de conexão personalizadas?
Se você tem uma única mensagem que gostaria de entregar com configurações de conexão personalizadas, você pode usar o código abaixo:
                                    curl -sk --user 'api:API_KEY'
    https://api.mailgun.net/v3/DOMAIN_NAME/messages
    -F from='foo@example.com'
    -F to='bar@example.com'
    -F subject='Hello'
    -F text='Testing some Mailgun awesomness!'
    -F o:require-tls='false'
    -F o:skip-verification='true'
Como configurar um domínio de envio para entregar e-mails com configurações de conexão personalizadas?
Se você deseja configurar um domínio de envio inteiro para entregar mensagens de uma maneira específica, confira o código abaixo:
                                    curl -sk --user 'api:API_KEY'
    -X PUT https://api.mailgun.net/v3/domains/DOMAIN_NAME/connection
    -F require_tls='false'
    -F skip_verification='true'
Como alternativa, você também pode alterar suas configurações de domínio para qualquer domínio específico pelo painel de controle do Mailgun. Para fazer isso, acesse a guia de envio e role para baixo até `domain settings`. A partir daí, você pode alterar suas configurações de TLS na seção `security`.
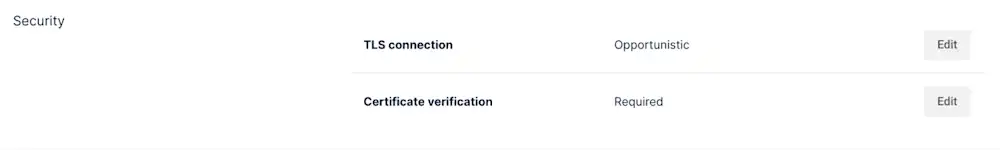
Como posso verificar minha configuração de conexão personalizada?
Ficou com medo de ter cometido um erro? Você pode conferir se a sua configuração está correta com o código abaixo:
                                    curl -sk --user 'api:API_KEY'
    -X GET https://api.mailgun.net/v3/domains/DOMAIN_NAME/connection
Conclusão
Simples assim! Aprendemos como o protocolo TLS funciona e algumas maneiras de personalizar suas configurações de conexão com o Mailgun.
Se você tiver interesse em saber mais, confira nossa documentação aqui, ou cadastre-se para uma avaliação gratuita.

