Deliverability
Absender-Anforderungen von Yahoo verstehen: Einblicke von Marcel Becker (Yahoo)

Marcel Becker, Sr. Director of Product Management bei Yahoo, war in unserem Podcast zu Gast, Email’s Not Dead, um seine Einblicke in die Posteingang-Anforderungen von Yahoo zu teilen. Er beleuchtet, warum diese Änderungen gerade jetzt stattfinden und was diese Updates für die Beziehung zwischen Absendern und E-Mail-Anbietern bedeuten.
Neue Absender-Anforderungen von Yahoo
ESPs (uns eingeschlossen) weisen nachdrücklich auf diese Posteingang-Anforderungen hin, seit sie im Oktober 2023 erstmals angekündigt wurden. Zusammenfassend lässt sich sagen: Sowohl Yahoo als auch Gmail setzen Updates durch, die von Absendern verlangen, sich an folgende wichtige Standards zu halten:
- Authentifizierung: Absender müssen ihre Absender-ID mit Standardprotokollen verifizieren, darunter SPF, DKIM und DMARC.
- Abmeldung mit einem Klick aktivieren: Absender müssen einen Abmeldelink für einen Klick in der Kopfzeile von E-Mails über list-unsubscribe implementieren (falls noch nicht geschehen), um Empfängern eine einfache Abmeldung zu ermöglichen.
- Nur erwünschte E-Mails versenden: Gmail und Yahoo werden E-Mails noch strenger auf Spam überwachen und Absender müssen darauf achten, unter einem bestimmten Schwellenwert für die Spamrate zu bleiben.
Diese Anforderungen verändern einerseits die Branche, andererseits aber irgendwie auch nicht. Wir gehen weiter unten genauer darauf ein, aber ein Abmeldeprozess und eine niedrige Spam-Beschwerderate gehörten bereits zu den Standard-Best-Practices, die von E-Mail-Anbietern und ESPs gleichermaßen empfohlen werden.
Die wohl wichtigste dieser Anforderungen ist die Authentifizierung – insbesondere die Einführung von DMARC, das zuvor eine optionale Authentifizierung für Massenabsender war. Aber bei der genauen Analyse dieser Anforderungen ist es wichtig zu wissen, dass sich eigentlich nichts daran ändert, wie E-Mail-Anbieter mit E-Mails umgehen. Es wird nur klarer definiert, strenger durchgesetzt und öffentlicher diskutiert.
„Wir können die anstehenden Updates sehr schnell zusammenfassen. Es wird drei Änderungen geben: Authentifizierung, Authentifizierung und nochmals Authentifizierung.“
Die vollständige Podcast-Episode von Email’s Not Dead anhören
Massenabsender: Die Anforderungen verstehen
Fangen wir damit an, wen diese Anforderungen betreffen. Die Updates wirken sich auf Massenabsender aus, aber was ist ein Massenabsender eigentlich? Für diese Updates definiert Google einen Massenabsender als einen Absender, der 5.000 oder mehr Werbenachrichten innerhalb eines Tages versendet. Yahoo hat bewusst darauf verzichtet, die Definition eines Massenabsenders an einer Zahl festzumachen, da 5.000 in der Realität eher ein Richtwert als eine in Stein gemeißelte Regel ist.
„Die Zahl ist nicht 5.000, 6.000 oder 4.000. Wenn Sie 4.999 Nachrichten senden, müssen Sie die Anforderungen trotzdem befolgen. Die Realität sieht einfacher aus. Wenn Sie dieselbe E-Mail an viele Personen versenden, sind Sie ein Massenabsender. Punkt.“
Bei der Definition eines Massenabsenders mag die Anzahl der versendeten Nachrichten ein Richtwert sein, eines jedoch nicht: Sobald Sie als Massenabsender eingestuft sind, werden Sie diesen Titel nicht mehr los. Wir haben in diesem Beitrag ein paar beruhigende E-Mail-Mantras für Sie, damit Sie die Nuancen der Posteingang-Updates besser verstehen. Hier ist das erste:
„Einmal Massenabsender, immer Massenabsender.“
Sobald Sie an den Punkt gelangen, an dem Sie ein großes Volumen versenden (in der Größenordnung von 5.000 E-Mails), herzlichen Glückwunsch: Sie sind dem Club der Massenabsender beigetreten, und zwar auf Lebenszeit. Von diesem Zeitpunkt an müssen Sie die Posteingang-Standards einhalten, die für den Massenversand gelten.
Authentifizierung: DMARC durchsetzen
Wenn Absender DMARC nutzen, schützt das nicht nur ihre Marken vor Spoofing, sondern hilft auch den Empfangenden, wirklich sicherzugehen, dass sie legitime E-Mails von einer bestimmten Marke erhalten. DMARC ist für diese Art der Validierung konzipiert, aber es ist etwas schwieriger zu implementieren als andere obligatorische Standard-Authentifizierungen wie SPF und DKIM.
Sprechen wir also über den Hauptunterschied zwischen DMARC und anderen Authentifizierungen und darüber, wie es E-Mail-Anbietern hilft, gegen Spam vorzugehen, bei dem legitime Domains gefälscht werden.
„Das Verstehen von DMARC-Richtlinien, was die Durchsetzung der Richtlinie bedeutet und welche Berichte zurückkommen, wird technisch. Wir möchten sicherstellen, dass diese technischen Informationen Gehör finden, denn es gibt wirklich großartige Ressourcen und Unternehmen, die hervorragende Arbeit leisten, um bei der Implementierung von DMARC-Prozessen zu helfen und zu vermitteln, was mit den E-Mail-Programmen passiert. Sie würden schließlich auch wissen wollen, ob sich da draußen jemand als Ihre Marke ausgibt, und DMARC bietet Absendern, die sich darüber Sorgen machen, genau diesen Schutz.“
Was ist DMARC also? Domain-based Message Authentication, Reporting, and Conformance (DMARC) ist eine Authentifizierungsmethode, die verhindern soll, dass sich Kriminelle als Sie ausgeben. Im Grunde ist es nur eine Zeile Coding, die in Ihren DNS-TXT-Eintrag eingefügt wird. Sie (als Absender) haben dabei die Möglichkeit, eine Richtlinie festzulegen (p=none, p=quarantine oder p=reject). Und diese Richtlinie weist empfangende E-Mail-Server an, was mit E-Mails geschehen soll, die die Validierung nicht bestehen.
- p=none: den Eintrag protokollieren, aber keine Aktion durchführen.
- p=quarantine: in den Spam filtern.
- p=reject: die E-Mail-Nachricht als Bounce abweisen.
Es gibt drei wesentliche Methoden zur E-Mail-Authentifizierung: SPF, DKIM und DMARC. Viele Absender haben DMARC noch nicht eingeführt, vielleicht wegen der zusätzlichen Schritte bei der Implementierung und der eher technischen Natur des Prozesses. Im vergangenen Jahr ergab unser Stand der E-Mail-Zustellbarkeit -Bericht, dass weniger als die Hälfte der befragten Absender (42,5 %) sicher war, dass DMARC zur Authentifizierung verwendet wird.
DMARC stützt sich auf SPF und DKIM, um Nachrichten zu authentifizieren, geht aber noch einen Schritt weiter und teilt empfangenden Servern mit, wie sie mit Nachrichten umgehen sollen, bei denen die Authentifizierung fehlschlägt. Das ist das fehlende Puzzleteil, das E-Mail-Anbietern helfen wird, den Posteingang besser von Spam zu bereinigen.
Beschwerderate für Spam: Keine willkürliche Zahl
Nehmen wir uns selbst als Beispiel. Hier bei Sinch Mailgun verlangt unsere Acceptable Use Policy bereits, dass Absender, die die Plattform nutzen, eine maximale Spam-Beschwerderate von 0,08 % einhalten. Das liegt daran, dass wir sicherstellen wollen, dass Spam-Versender Mailgun Sendnicht nutzen, und wir müssen die Reputation der Absender schützen, die Folgendes nutzen: geteilte IP-Adressen.
Eine kurze Google-Suche zeigt, dass 0,1 % ein Standardrichtwert für eine gesunde Spam-Beschwerderate ist. Eine Spamrate von 0,1 % bedeutet, dass Sie bei 1.000 versendeten Nachrichten einmal als Spam markiert wurden. Warum liegen Yahoo und Gmail bei diesen Anforderungen also bei 0,3 %?
„Wir haben uns für 0,3 % entschieden, weil es andere Unternehmen und Programme gibt, für die bereits eine Anforderung von 0,3 % oder weniger gilt. Wenn Ihr Traffic dauerhaft eine Spamrate von über 0,3 % aufweist, haben Sie wahrscheinlich ohnehin schon große Probleme. Im Allgemeinen streben wir viel kleinere Zahlen an, aber 0,3 % finden in der Branche Anklang, weshalb wir beschlossen haben, diese Zahl zu veröffentlichen.“
Die Branche hat Spamraten schon immer als Indikator für zuverlässige Massenabsender betrachtet. Da dies nun mehr Gewicht hat, ist hier ein weiteres Mantra für Sie:
„Mehr als ein Tag, weniger als ein Jahr.“
Wenn Sie bei einer Kampagne aus irgendeinem Grund einen Höchstwert an Beschwerden erreichen, wird Ihnen das nicht zwangsläufig negativ ausgelegt. Vielleicht haben Sie als Absender einen Fehler gemacht oder eine spammige Betreffzeile geschrieben. Vielleicht wurde Ihre Nachricht von mehr Empfängern als üblich als Spam markiert. Egal aus welchem Grund, E-Mail-Anbieter werden Ihre Rate über einen „angemessenen Zeitraum“ – Wochen, vielleicht sogar Monate – betrachten, um das durchschnittliche Volumen zu ermitteln. Eine dauerhaft schlechte Spamrate wird sich jedoch auf Sie auswirken. Wer aber nur selten auffällt und nur gelegentliche Probleme hat, wird nicht bestraft.
Abmeldung: Das Nutzererlebnis vereinfachen
Viele Absender fügen bereits einen Abmeldelink in die Fußzeile ihrer E-Mails ein – eine gängige Praxis und eine Standardeinstellung, wenn Sie eine E-Mail-Vorlage verwenden. Diese Art von Abmeldelink entspricht jedoch nicht dem Abmeldeprozess mit einem Klick, den diese Updates erfordern. Erforderlich ist vielmehr, dass Absender List-Unsubscribe-Post-Header in die Kopfzeile ihrer E-Mails einfügen, wie festgelegt in RFC 8058.
Wenn das für Sie wie Kauderwelsch aus einer Top Gun-Mission klang, sind Sie nicht allein. Der Teil dieser Anforderungen, der sich auf die Abmeldung mit einem Klick bezieht, hat bei Absendern auf breiter Front viele Fragen aufgeworfen. Hier erfahren Sie, was das bedeutet und warum es wichtig ist.
Wenn Sie eine E-Mail an einen E-Mail-Anbieter wie Yahoo oder Gmail oder an eine E-Mail-Anwendung senden, die den RFC-8058-Standard versteht, sieht der Nutzer eine Abmeldeoption über der Nachricht innerhalb der Benutzeroberfläche der E-Mail-Anwendung.
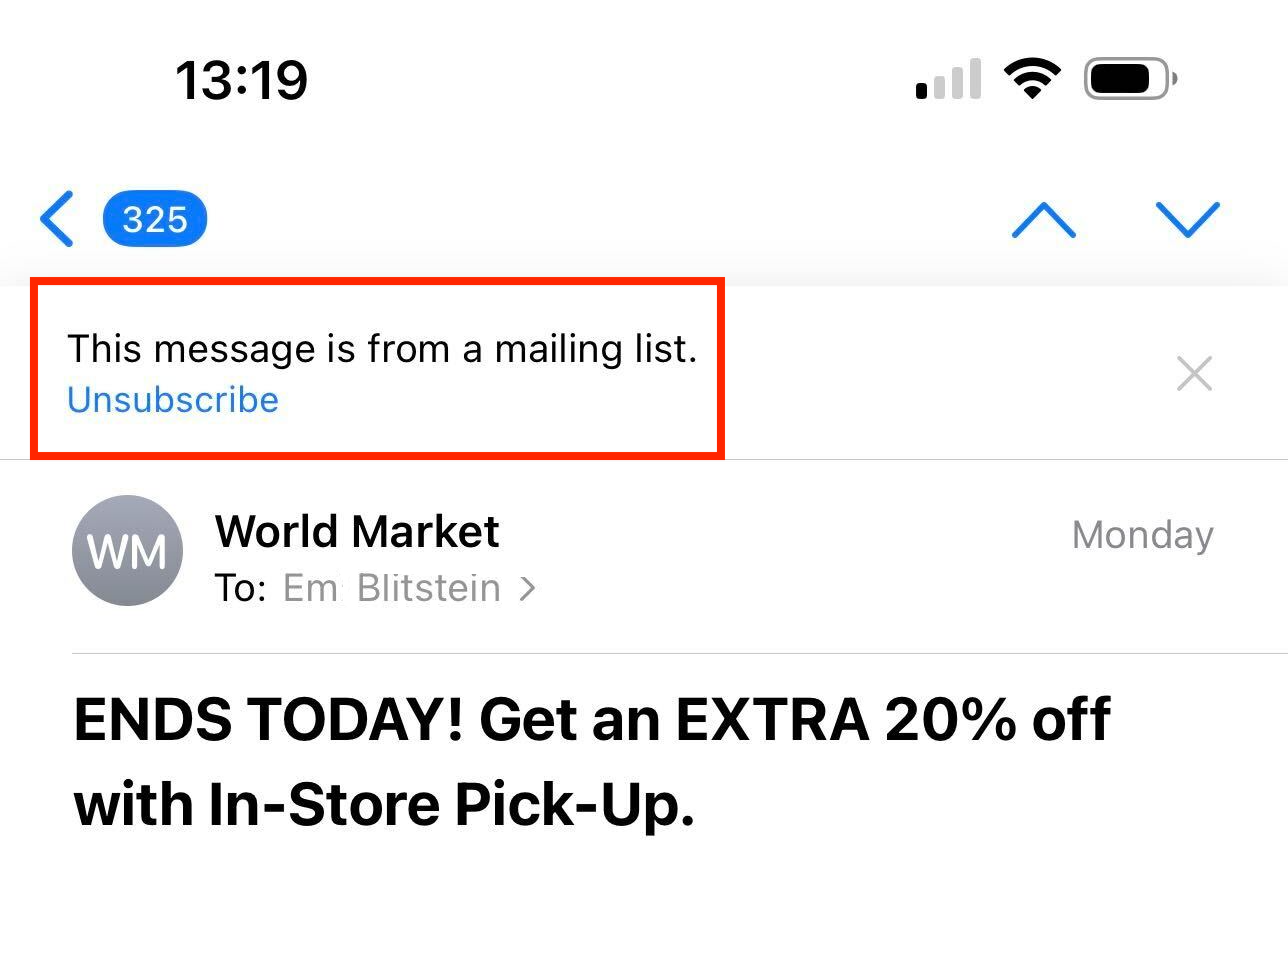
Wenn der Nutzer über die Benutzeroberfläche des Anbieters auf den Abmeldelink klickt, schließt der ISP den Abmeldeprozess für ihn ab. Anschließend ist der Absender dafür verantwortlich, die Abmeldedaten zu verarbeiten und seine E-Mail-Liste innerhalb von 48 Stunden nach der Aktion zu aktualisieren. Wie hilft Ihnen das also als Absender? Die Antwort liegt im Nutzererlebnis und darin, die Dinge für den Nutzer einfacher zu machen.
Es ist viel wahrscheinlicher, dass sich ein Nutzer von einer Nachricht abmeldet, wenn die Option in der Benutzeroberfläche sichtbar ist, anstatt eine E-Mail zu öffnen, ganz nach unten zu scrollen, auf einen Abmeldelink zu klicken, die E-Mail zu bestätigen und so weiter. Viele Nutzer machen diese vielen Schritte nicht mit und neigen eher dazu, unerwünschte Nachrichten als Spam zu markieren, nur weil dieser Prozess einfacher ist.
„Wir möchten, dass sich Nutzer von Nachrichten abmelden, die sie nicht wünschen; wir wollen nicht, dass sie diese als Spam markieren und so der Reputation des Absenders schaden. Wir haben durch die Implementierung dieser Abmeldeoption in der Benutzeroberfläche festgestellt, dass die Spam-Markierungen zurückgehen und in einigen Fällen um 30 bis 40 % reduziert werden.“
Nachdem wir nun die Grundlagen der angekündigten Posteingang-Anforderungen behandelt haben, versuchen einige Absender möglicherweise als Erstes, einen Weg zu finden, diese zu umgehen. Wir verstehen das. Es klingt einschüchternd und zeitaufwändig, DMARC zu implementieren, den RFC-8058-Standard zu übernehmen und gleichzeitig die Spam-Beschwerderate unter 0,3 % zu halten. Vielleicht denken Sie sogar, dass es Möglichkeiten gibt, nicht als Massenabsender angesehen zu werden und sich diesen Anforderungen ganz zu entziehen, aber hier gibt es keine einfache Alternative.
Das System austricksen: Gibt es Schlupflöcher für Massenabsender?
Das ist das Internet, und es gibt immer Abkürzungen. Wenn es um die Posteingang-Updates geht, raten Branchenführende, es sich zweimal zu überlegen, bevor man eine Hintertür nutzt. Wenn Sie gerne Regeln in Frage stellen oder nach geheimen Tunneln und Schlupflöchern suchen, um diese Anforderungen zu umgehen: Lassen Sie es lieber.
Es gibt einige klassische Methoden, mit denen betrügerische Personen traditionell Versandlimits umgehen, oder Praktiken, die sie anwenden, um unter dem Radar zu bleiben und sich als Absender mit geringem Volumen auszugeben. Hier sind einige der bekanntesten, die Sie vielleicht (auch unbewusst) anwenden oder in Versuchung geraten könnten auszuprobieren, ohne zu erkennen, dass es sich um spammiges Verhalten handelt, das Ihre Reputation ruinieren wird.
Snowshoeing
Die Verwendung vieler verschiedener IP-Adressen, um die Last zu verteilen, sodass Sie weit unter dem Massenabsender-Limit pro IP-Adresse bleiben. Selbst wenn Sie sich wie ein Spam-Versender verhalten und Ihre IP-Adresse (über eine getunnelte Verbindung) verbergen, verfügen ISPs über viele Methoden, um diese Art von Verhalten zu erkennen und zu identifizieren.
People to people
Die Verwendung verschiedener E-Mail-Adressen derselben Domain, um direkt an viele andere Personen zu senden, oder die Nutzung der Felder CC und BCC. Im Wesentlichen ist das wie delegiertes Verteilen von Flyern. Wenn Sie 1.000 E-Mails von 10 verschiedenen Adressen derselben Domain senden, versenden Sie immer noch 10.000 E-Mails von dieser Domain, und das macht Sie zu einem Massenabsender.
Warum passiert das jetzt?
Wir haben es in diesem Beitrag bereits mehrmals erwähnt, aber diese Anforderungen sind keine neuen Standards. Jedes Element dieser Updates ist seit Jahren eine empfohlene Vorgehensweise, und viele Absender haben diese Anforderungen bereits implementiert. Warum also diese Durchsetzung genau jetzt?
„Man kann sehr philosophisch darüber werden, warum ausgerechnet jetzt. Ich erinnere mich daran, wie ich vor zehn Jahren mit einer Gruppe über diese Änderungen sprach, und wir sagten: ‚Keine Authentifizierung, kein Einlass‘. Darauf sollten wir hinarbeiten, denn es ist absolut sinnvoll, identifizieren zu können, wer eine E-Mail versendet. So können wir Ihre Reputation Ihrer Identität zuordnen. Das E-Mail-Volumen nimmt stetig zu. Gleichzeitig gibt es immer mehr Störfaktoren und böswillige Akteure, die von der guten Reputation der Absender profitieren möchten. Irgendwann mussten wir als E-Mail-Anbieter einfach sagen: Okay, jetzt reicht es.“
Das Ziel ist es, den Posteingang zu einem besseren und sichereren Erlebnis für Nutzer zu machen. Und denken Sie daran, dass diese Nutzer gemeinsame Kunden von Absendern und E-Mail-Anbietern sind. Diese Anforderungen tragen nicht nur dazu bei, Posteingang-Nutzer vor Spam und unerwünschten Nachrichten zu schützen, sondern erleichtern es E-Mail-Anbietern auch, seriöse Absender zu unterstützen – wenn diese Absender alle diese Anforderungen übernehmen, um den E-Mail-Anbietern die Verwaltung von Posteingängen zu erleichtern.
Wir unterdrücken den Drang, „Circle of Life“ anzustimmen.
Zusammenfassung
Wenn es einschüchternd klingt, diese Änderungen zu implementieren und auch nur Ihr E-Mail-Programm zu überprüfen, um zu sehen, ob Sie die Anforderungen erfüllen, ist das in Ordnung. Tatsächlich ist dies eine häufige Reaktion, seit diese Anforderungen angekündigt wurden. Sie müssen das nicht alleine herausfinden. Sinch Mailgun ist stolz darauf, unseren Nutzern Fachleute für Zustellbarkeit wie Jonathan Torres und sein Team zur Seite zu stellen. Dieses Team isst Probleme bei der Zustellbarkeit zum Frühstück.
Ressourcen
Wenn Sie weitere Informationen zu den Posteingang-Änderungen von Gmail und Yahoo suchen, sehen Sie sich diese Ressourcen an, einschließlich unseres Kamingespräch-Webinars mit Gmail und Yahoo. Alternativ können Sie sich an unsere Profis für Zustellbarkeit wenden, um personalisierte Einblicke zu erhalten.



