Deliverability
Entendendo os requisitos para remetentes do Yahoo: insights de Marcel Becker do Yahoo

Marcel Becker, diretor sênior de gestão de produtos no Yahoo, participou do nosso podcast, Email’s Not Dead, para compartilhar seus insights sobre os requisitos de caixa de entrada do Yahoo e esclarecer por que essas mudanças estão acontecendo agora e o que elas significam para o relacionamento entre remetentes e provedores de caixa de correio.
Novos requisitos para remetentes do Yahoo
Os ESPs (incluindo nós) têm falado muito sobre esses requisitos de caixa de entrada desde que foram anunciados pela primeira vez em outubro de 2023. Para recapitular, Tanto o Yahoo quanto o Gmail estão implementando atualizações que exigirão que os remetentes sigam estes padrões essenciais:
- Autenticar: os remetentes deverão verificar suas identidades de remetente com protocolos padrão, como SPF, DKIM e DMARC.
- Ativar o cancelamento de inscrição com 1 clique: os remetentes precisarão implementar um link para cancelar a assinatura com um único clique nos cabeçalhos de e-mail usando o list-unsubscribe (se ainda não tiverem feito isso), para permitir que os destinatários cancelem facilmente.
- Enviar apenas e-mails que os usuários desejam: o Gmail e o Yahoo estão levando a sério o monitoramento de spam, e os remetentes precisarão garantir que estão se mantendo abaixo de um limite estabelecido de taxa de spam.
Esses requisitos são transformadores para o setor, mas, ao mesmo tempo, nem tanto. Vamos falar mais sobre isso abaixo, mas ter um processo de cancelamento de inscrição e manter taxas de reclamação de spam baixas já faziam parte das práticas recomendadas tanto por provedores de caixa de correio quanto por ESPs.
Provavelmente, o mais significativo desses requisitos é a autenticação – especialmente a adoção do DMARC, que antes era uma autenticação opcional para remetentes em massa. Mas, à medida que analisamos esses requisitos, é importante saber que nada está realmente mudando em termos de como os provedores de caixa de correio lidam e tratam os e-mails. Tudo isso está apenas sendo definido com mais clareza, aplicado com mais rigor e discutido mais publicamente.
“Podemos resumir rapidamente as atualizações pendentes. Serão três mudanças: autenticação, autenticação, autenticação.”
Ouça o episódio completo do podcast no Email’s Not Dead
Remetentes em massa: entendendo os requisitos
Vamos começar com quem é afetado por esses requisitos. As atualizações afetam remetentes em massa, mas o que é um remetente em massa? Para essas atualizações, o Google define como remetente em massa um remetente que envia 5.000 ou mais mensagens promocionais em um dia. O Yahoo evitou intencionalmente colocar um número na definição de remetente em massa, pois a realidade é que 5.000 é mais uma referência do que uma regra inflexível.
“O número não é 5.000, nem 6.000, nem 4.000. Se você enviar 4.999 mensagens, ainda terá que seguir os requisitos. A realidade é mais simples. Se você estiver enviando o mesmo e-mail para muitas pessoas, você é um remetente em massa, ponto final.”
No que diz respeito à definição de um remetente em massa, a quantidade de mensagens enviadas pode ser uma referência, mas há um fato inquestionável: assim que você recebe a designação de remetente em massa, é um título do qual não há como se livrar. Temos alguns mantras de e-mail reconfortantes para você ao longo deste post para ajudar a entender algumas das nuances de atualização da caixa de entrada. Aqui está o primeiro:
“Uma vez remetente em massa, sempre remetente em massa.”
Assim que você atingir o ponto na sua jornada de envio em que estiver distribuindo um grande volume (na faixa de 5.000 e-mails), parabéns, você entrou para o clube dos remetentes em massa, e a adesão é vitalícia. Deste ponto em diante, você deverá cumprir os padrões de caixa de entrada que regem o envio em massa.
Autenticação: aplicando o DMARC
Fazer com que os remetentes utilizem o DMARC não apenas ajuda a proteger as próprias marcas contra falsificação, mas também ajuda os usuários a realmente terem certeza de que estão recebendo e-mails legítimos de uma marca específica. O DMARC foi projetado para esse tipo de validação, mas ele é um pouco mais difícil de implementar do que outras autenticações padrão exigidas, como SPF e DKIM.
Então, vamos falar sobre a principal diferença entre o DMARC e outras autenticações, e como ele ajuda os provedores de caixa de correio a combater os spammers que gostam de falsificar domínios legítimos.
“Entender as políticas do DMARC, o que a aplicação da política significa e os relatórios que retornam pode ser algo técnico. Queremos garantir que essas informações técnicas sejam ouvidas, pois existem ótimos recursos e empresas fazendo um bom trabalho para ajudar as pessoas a implementar processos DMARC e aprender o que está acontecendo com seus programas de e-mail. Você com certeza gostaria de saber se alguém estivesse se passando pela sua marca no mundo, e o DMARC protege os remetentes que se preocupam com isso.”
Mas, afinal, o que é o DMARC? A Autenticação de Mensagens Baseada em Domínio, Relatório e Conformidade (DMARC) é um método de autenticação projetado para impedir que agentes mal-intencionados se passem por você. Basicamente, é apenas uma linha de código que vai no seu registro TXT de DNS, e você (como remetente) tem a opção de definir uma política nela (p=none, p=quarantine ou p=reject). Essa política informa aos servidores de e-mail receptores o que fazer com os e-mails que não passam na validação.
- p=none: registra a entrada, mas não executa nenhuma ação.
- p=quarantine: filtra para a caixa de spam.
- p=reject: gera devolução da mensagem de e-mail.
Existem três autenticações de e-mail principais: SPF, DKIM e DMARC. Muitos remetentes ainda não adotaram o DMARC, talvez por causa das etapas extras de implementação e da natureza mais técnica do processo. No ano passado, nosso Estado da entregabilidade de e-mail relatório revelou que menos da metade dos remetentes entrevistados (42,5%) tinha certeza de que o DMARC estava sendo usado para autenticação.
O DMARC depende do SPF e do DKIM para ajudar a autenticar mensagens, mas vai um passo além e informa aos servidores receptores como lidar com mensagens que falham na autenticação. Essa é a peça que faltava para ajudar os provedores de caixa de correio a eliminar mais spammers da caixa de entrada.
Taxa de reclamação de spam: não é um número aleatório
Vamos nos usar como exemplo. Aqui na Sinch Mailgun, nossa Política de Uso Aceitável já exige que os remetentes que usam a plataforma sigam uma taxa de reclamação de spam máxima de 0,08%. Isso porque queremos garantir que spammers não estejam usando Mailgun Send, e precisamos proteger a reputação de nossos remetentes que usam IPs compartilhados.
Uma rápida pesquisa no Google revela que 0,1% é uma referência padrão para uma taxa de reclamação de spam saudável. Uma taxa de spam de 0,1% significa que 1 pessoa marcou você como spam em 1.000 mensagens enviadas. Então, por que o Yahoo e o Gmail estão adotando 0,3% nesses requisitos?
“Escolhemos 0,3% porque existem outras empresas e programas no mercado que já exigem 0,3% ou menos. Se o seu tráfego mantém uma taxa de spam acima de 0,3%, você provavelmente já está enfrentando muitos problemas. Em geral, buscamos números muito menores, mas 0,3% faz sentido para o setor, então decidimos torná-lo público.”
O setor sempre considerou as taxas de spam como um indicador de um remetente em massa confiável, mas agora que isso tem mais peso, aqui vai outro mantra para você:
“Mais de um dia, menos de um ano.”
Se, por algum motivo, você atingir um pico no percentual de reclamações em uma campanha, isso não será necessariamente usado contra você. Talvez você tenha cometido um erro como remetente ou escrito uma linha de assunto com cara de spam. Talvez alguns destinatários a mais do que o normal tenham marcado sua mensagem como spam. Seja qual for o motivo, os provedores de caixa de correio analisarão sua taxa ao longo de um “período razoável”, de semanas ou até meses, para ver qual é o volume médio. Manter continuamente uma taxa de spam ruim terá um impacto em você. Mas as pessoas que cometem infrações raras com problemas fora do comum não serão penalizadas.
Cancelamento de inscrição: simplificando a experiência do usuário
Muitos remetentes já incluem um link para cancelar a assinatura no texto do rodapé dos e-mails, o que é uma prática comum e uma configuração padrão para quem usa qualquer tipo de modelo de e-mail. Esse tipo de link para cancelar a assinatura não é o processo de cancelamento de inscrição com um clique exigido por essas atualizações. O que é exigido é que os remetentes coloquem os cabeçalhos list-unsubscribe-post no cabeçalho dos e-mails, conforme especificado no RFC 8058.
Se isso pareceu uma linguagem codificada de missão do Top Gun, você não é a única pessoa. A parte do cancelamento de inscrição com um clique nesses requisitos tem gerado muitas dúvidas nos remetentes de forma geral. Veja o que isso significa e por que é importante.
Se você estiver enviando um e-mail para um provedor de caixa de entrada, como o Yahoo ou o Gmail, ou para um aplicativo de e-mail compatível com o padrão RFC 8058, o usuário verá uma opção de cancelamento de inscrição acima da mensagem na IU do aplicativo de e-mail.
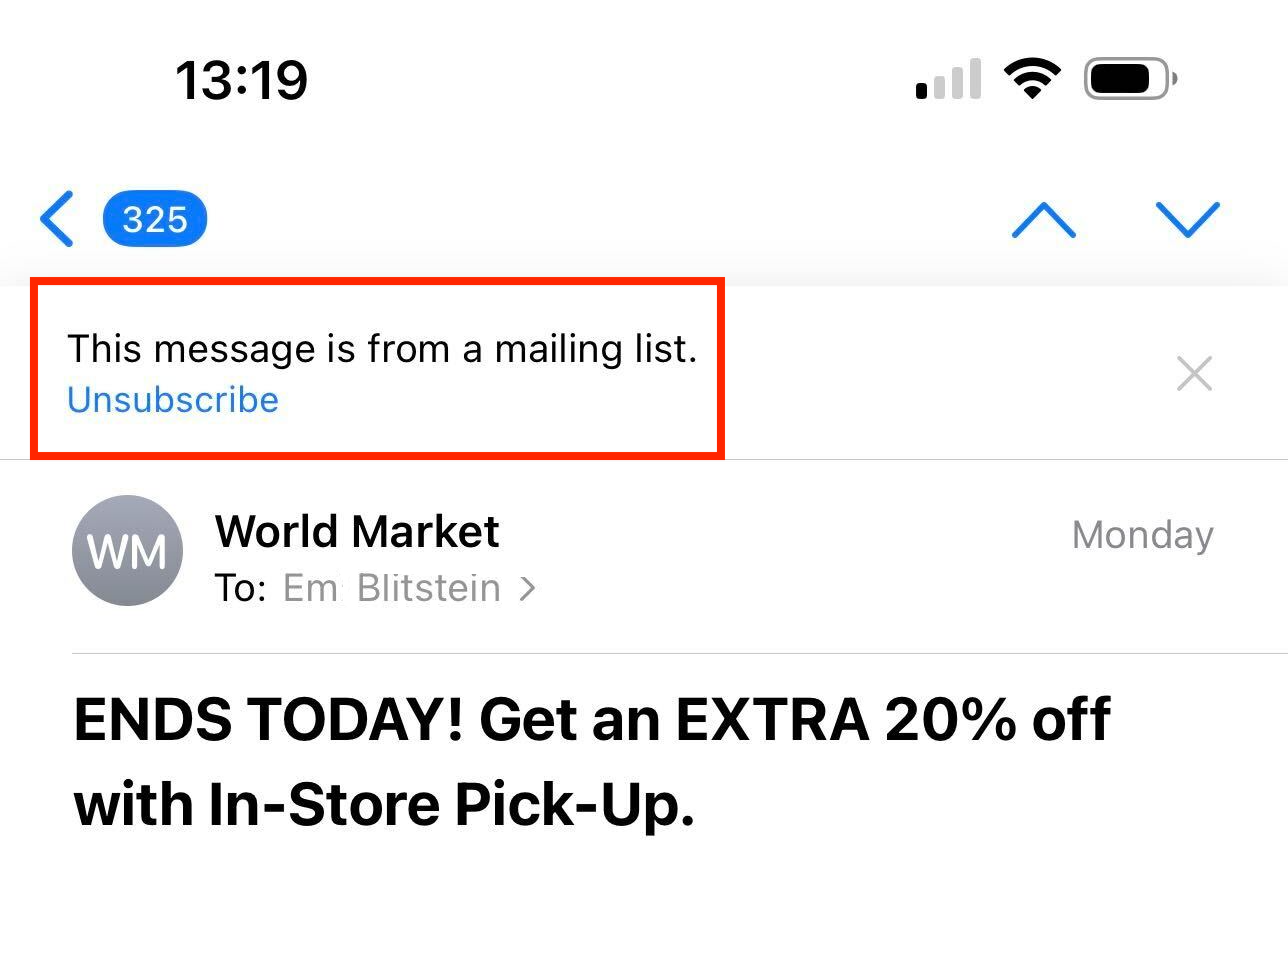
Quando o usuário clica no link para cancelar a assinatura pela IU do provedor, o ISP conclui o processo de cancelamento de inscrição por ele. Depois disso, o remetente tem a responsabilidade de processar os dados do cancelamento de inscrição e atualizar sua lista de e-mails em até 48 horas após a ação de cancelamento. Então, como isso ajuda você como remetente? A resposta tem a ver com a experiência do usuário e em tornar as coisas mais fáceis para o usuário.
É muito mais provável que um usuário cancele a inscrição de uma mensagem se a opção estiver visível dentro da IU, em vez de ter que abrir um e-mail, rolar até o fim da página, clicar em um link para cancelar a assinatura, confirmar o e-mail, etc. Muitos usuários não têm paciência para passar por tantas etapas e são mais propensos a marcar mensagens indesejadas como spam só porque é um processo mais fácil.
“Queremos que os usuários cancelem a inscrição de mensagens que não querem; não queremos que eles as marquem como spam e prejudiquem a reputação do remetente. Vimos que, ao implementar essa facilidade de cancelamento de inscrição na IU, as marcações de spam caem e, em alguns casos, chegam a diminuir de 30 a 40%.”
Agora que abordamos os aspectos básicos dos requisitos de caixa de entrada anunciados, uma das primeiras coisas que alguns remetentes podem fazer é tentar encontrar uma forma de fugir deles. A gente entende. Parece algo intimidante e demorado implementar o DMARC e adotar o padrão RFC 8058 e ainda ter que manter a taxa de reclamação de spam abaixo de 0,3%. Você pode até pensar que há maneiras de evitar a imagem de remetente em massa e, assim, escapar totalmente desses requisitos, mas essa não é uma situação de pílula vermelha e pílula azul.
Burlando o sistema: existem brechas para remetentes em massa?
Estamos na internet, e sempre existem atalhos. No que diz respeito às atualizações da caixa de entrada, grandes líderes do setor sugerem que você pense duas vezes antes de tentar usar brechas. Se você gosta de desafiar as regras ou está procurando esconderijos e brechas para contornar esses requisitos, não faça isso.
Existem algumas formas clássicas pelas quais os golpistas tradicionalmente contornam os limites de envio, ou práticas que eles utilizam para passar despercebidos e se disfarçar de remetentes de pequeno volume. Abaixo, apresentamos as principais delas que você talvez esteja fazendo (ou com vontade de tentar) sem perceber que são comportamentos de spam que vão afundar sua reputação.
Snowshoeing
Usar vários endereços IP diferentes para distribuir a carga e ficar bem abaixo do limite do remetente em massa por IP. Mesmo que você tente dar uma de esperto como um spammer e ocultar seu IP (usando uma conexão com túnel), os ISPs têm muitos métodos para detectar e identificar esse tipo de comportamento.
De pessoa para pessoa
Usar diferentes endereços de e-mail de um mesmo domínio para enviar diretamente para muitas outras pessoas, ou usar os campos CC e CCO. Na prática, isso é como distribuir panfletos delegando a tarefa. Se você estiver enviando 1.000 e-mails de dez endereços diferentes no mesmo domínio, ainda estará enviando 10.000 e-mails desse domínio, e isso faz de você um remetente em massa.
Por que isso está acontecendo agora?
Já dissemos algumas vezes neste post, mas esses requisitos não são padrões novos. Cada elemento dessas atualizações já é uma prática recomendada há anos, e muitos remetentes já implementaram esses requisitos. Então, por que essa exigência está acontecendo agora?
“Podemos ser muito filosóficos sobre o porquê de tudo isso agora. Lembro-me de conversar sobre essas mudanças há dez anos com um grupo, e dissemos “sem autenticação, sem entrada”. É para isso que devemos trabalhar, porque faz todo o sentido conseguir identificar quem envia um e-mail. Isso nos ajuda a atribuir sua reputação à sua identidade. O volume de e-mails continua aumentando, e há muito ruído e muita gente mal-intencionada se aproveitando da boa reputação dos remetentes. Em algum momento, do lado do provedor de caixa de correio, só precisávamos dizer “ok, já chega”.
O objetivo é tornar a caixa de entrada uma experiência melhor e mais segura para os usuários. E lembre-se: esses usuários são clientes compartilhados entre remetentes e provedores de caixa de correio. Esses requisitos não apenas ajudam a proteger os usuários da caixa de entrada contra spammers e e-mails indesejados, mas também facilitam o suporte dos provedores de caixa de correio a remetentes com boa reputação, se todos eles adotarem esses requisitos para ajudar os provedores de caixa de correio a gerenciar as caixas de entrada.
Estamos resistindo à vontade de cantar o Ciclo sem Fim.
Conclusão
Se parece algo assustador implementar essas mudanças e até mesmo apenas verificar seu programa de e-mail para ver se está atendendo aos requisitos, não tem problema. Na verdade, essa tem sido uma reação comum desde o anúncio desses requisitos. Você não precisa descobrir o que fazer por conta própria. A Sinch Mailgun tem o orgulho de oferecer à nossa base de usuários especialistas em entregabilidade como Jonathan Torres e sua equipe. Eles resolvem problemas de entregabilidade com muita facilidade.
Recursos
Se você estiver em busca de mais informações sobre as mudanças nas caixas de entrada do Gmail e do Yahoo, confira estes recursos, incluindo nosso webinar em formato de bate-papo com o Gmail e o Yahoo, ou entre em contato com nossa equipe especialista em entregabilidade para obter alguns insights personalizados.



