IT & Engineering
O que é login único e como ele funciona?

O login único é “um anel para a todos governar” na segurança da internet. Um anel para encontrá-los, um anel para a todos trazer e prender os outros anéis por meio do Gerenciamento de Identidade e Acesso (IAM).
Outra forma menos nerd de ver isso é como um sinal de escalabilidade que atrai clientes para seu aplicativo. Por quê? O SSO reduz o atrito desde o primeiro passo: o cadastro.
Adicionar o SSO ao seu software ou aplicativo pode ser um processo complexo. Neste post, guiaremos você pelo cenário do SSO e responderemos a algumas de suas principais dúvidas. Como o SSO funciona? Quais protocolos de segurança você pode usar? E qual é a importância do SSO, afinal?
O que é SSO?
É um pedido de ajuda no mar. Ah, não… isso é SOS.
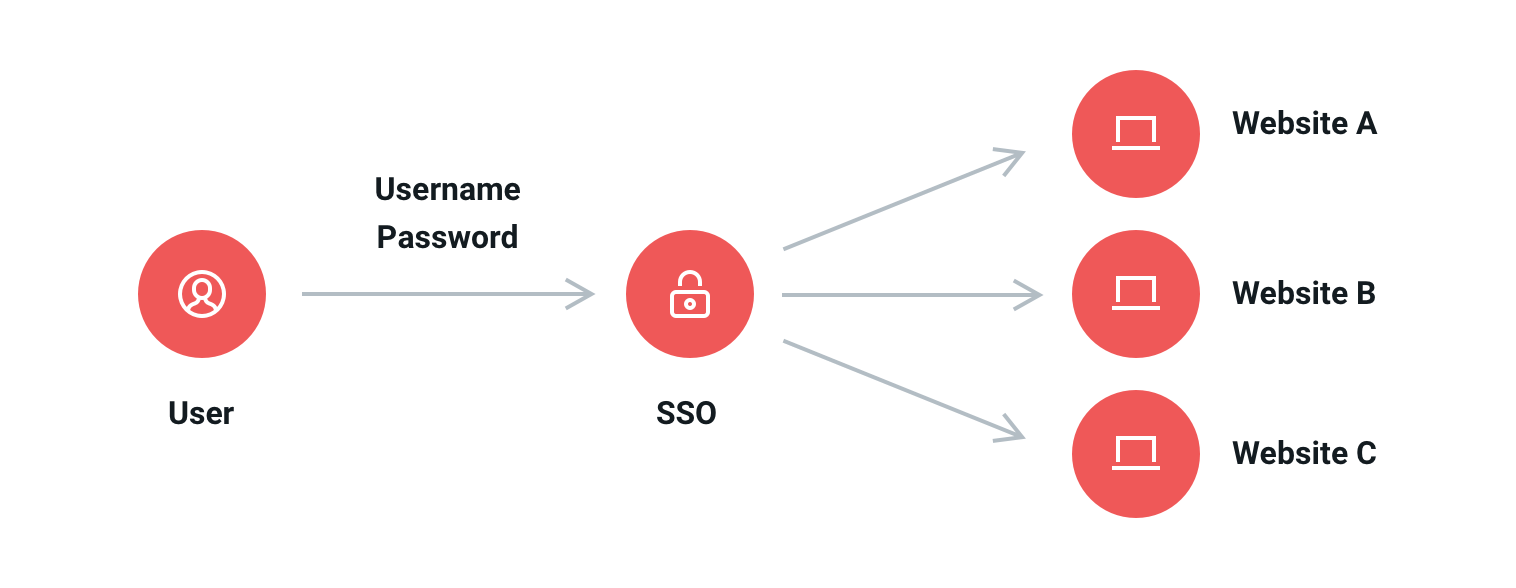
O SSO é um esquema de autenticação que permite que os usuários façam login em vários aplicativos usando um único conjunto de credenciais de login. É uma ótima escolha para empresas, pois centralizar os processos de autenticação não apenas aumenta a segurança, mas também facilita o monitoramento e a manutenção. Com uma única senha complexa, os usuários podem acessar diversos serviços a partir de uma só plataforma, eliminando a fadiga de senhas (a criação de várias senhas que precisam ser armazenadas de forma segura ou memorizadas).
Como o SSO funciona?
Ótima pergunta.
O login único é um método de autenticação de usuários e funciona compartilhando e validando as credenciais de login entre os provedores de serviços. Em vez de memorizar senhas para todas as suas contas, você pode vincular essas contas a um provedor de SSO. A implementação do SSO pode ser tão fácil quanto se cadastrar em um serviço. Com um único ponto de login de SSO, você ganha acesso seguro a todas as assinaturas e aplicativos configurados.
Pensando bem, o SSO não é tanto um protocolo autônomo que você insere no seu processo de login, mas sim um serviço independente, com banco de dados e infraestrutura próprios, com o qual você se integra. As soluções de login único (também conhecidas como provedores de identidade ou IdPs) constroem uma relação de confiança com os provedores de serviços (SPs) — que é você, ou outros aplicativos baseados na web —, mantendo segura a integridade das mensagens entre um serviço e um provedor de identidade por meio de certificados e criptografia de chave pública.
Protocolos de autenticação e autorização
O gerenciamento de identidade é ótimo, mas agora precisamos de uma forma de levar os dados de login do ponto A ao ponto B.
Os IdPs precisam de uma forma segura para transmitir dados. O Security Assertion Markup Language (SAML 2.0) é um framework de autenticação para a troca de informações de identidade entre parceiros online. Esse é um padrão aberto, o que significa que está disponível publicamente e é mantido de forma colaborativa pela comunidade de desenvolvimento em todo o mundo.
O SAML resolve alguns problemas fundamentais para um IdP:
- Fornece um único ponto de autenticação (enviada apenas diretamente ao IdP).
- Não exige que as credenciais de usuários sejam sincronizadas entre diretórios.
As credenciais de usuários precisam ser armazenadas e transferidas com segurança entre um IdP e um serviço. O SAML 2.0 é um framework baseado em XML que gerencia essa transferência de dados. O navegador do usuário tem um papel central nessa troca de informações. Veja como o SAML 2.0 normalmente funciona:
- O usuário tem um IdP (por exemplo, Okta).
- O usuário faz login em um aplicativo da web, como um CRM, por um navegador.
- O aplicativo gera uma solicitação SAML.
- O provedor de SSO (Okta) analisa a solicitação para autenticar as credenciais do usuário.
- Se o usuário ainda não estiver logado na plataforma de SSO, o provedor de SSO solicitará o login com suas credenciais de SSO; caso contrário, essa etapa é ignorada.
- Após o login, o provedor de SSO gera uma resposta SAML e a envia de volta ao aplicativo por meio do navegador do usuário.
- O aplicativo verifica a resposta usando o certificado público do IdP e conclui o login do usuário.
O protocolo mais conhecido compatível com SSO é o SAML 2.0, mas essa não é a única opção. Ao analisar as opções, há duas coisas importantes que você deve ter em mente. Primeiro, se uma empresa decidirá usar ou não o seu aplicativo pode depender de como você se integra à infraestrutura dela. Segundo, você não se limita a usar apenas o SAML: é possível combiná-lo com algo como o OAuth para atingir um mercado mais amplo.
OAuth 2.0
O OAuth 2.0 é um protocolo padrão para autorização de identidade. Ele é mais usado em organizações onde a equipe utiliza aplicativos nativos (aplicativos móveis e desktop). Diferente do SAML 2.0, ele não depende do navegador para logar o usuário em aplicativos diferentes.
Nos SSOs baseados no OAuth 2.0, o fluxo de trabalho mais comum é um pouco diferente em comparação aos SSOs baseados em SAML. Nesses SSOs, o cliente é chamado mais uma vez. Veja como funciona:
- Quando um usuário tenta acessar um aplicativo, o app inicia uma concessão de autorização (um código temporário usado para obter um token de acesso).
- O provedor de identidade (SSO) emite um token de acesso após receber a concessão de autorização.
- O aplicativo recebe o token de acesso e entra em contato novamente com o provedor de SSO.
- O provedor de SSO confirma a identidade do usuário e o acesso ao aplicativo é liberado.
OpenID Connect
O OpenID Connect (OIDC) é uma camada de identidade sobre o OAuth 2.0. Ele opera como o SAML (por meio de tokens de autenticação e solicitações). Ao colocar uma camada de identidade sobre o OAuth 2.0, ele ajuda usuários a atenderem tanto aplicativos baseados na web quanto aplicativos nativos. Diferente do SAML 2.0 que usa tokens, aqui as informações são trocadas em JSON (JavaScript Object Notation), outro formato para armazenar dados.
Prós e contras do SSO
Não seríamos nós mesmos se não avaliássemos os pontos positivos e negativos de cada ferramenta em nossa pilha, muito menos das opções que recomendamos. Aqui estão nossos principais prós e contras.
O SSO é uma tecnologia flexível de gerenciamento de identidades que pode ser configurada com outros métodos de autenticação, como autenticação de dois fatores (2FA), ou autenticação multifator (MFA). Uma fonte única de autenticação e gerenciamento de identidades de usuários. O SSO seria bom demais para ser verdade? Confira nossos prós e contras abaixo:
| Prós do SSO | Contras do SSO |
|---|---|
| Gerenciamento centralizado de vários sistemas | Bloqueio do sistema se o SSO cair |
| Melhoria na experiência do usuário e na produtividade | Ponto único de falha em caso de violação |
| Redução da carga sobre os recursos de TI e Desenvolvimento | Ponto único de entrada em caso de violação |
| Aumento na segurança e na conformidade |
Prós do SSO
Nós adoramos o SSO e achamos que ele é obrigatório para organizações que operam online. Vamos ver o porquê.
Gerenciamento centralizado de vários sistemas
O controle de acesso aos aplicativos pode ser gerenciado centralmente por administradores. Os usuários podem ser agrupados no provedor de identidade com permissões gerenciadas. O acesso a determinados aplicativos pode ser concedido a grupos ou a usuários finais individualmente.
Melhoria na experiência do usuário e na produtividade
O caminho mais rápido para aumentar a produtividade é o de menor resistência. E não há nada que leve menos tempo do que um acesso com um toque. O SSO torna o acesso do usuário tão fácil quanto abrir aplicativos baixados no seu desktop.
Redução da carga sobre os recursos de TI e Desenvolvimento
O SSO também facilita a vida da TI. Eles recebem menos solicitações de redefinição e recuperação de senhas para vários aplicativos toda semana. O SSO simplifica a revogação do acesso a todas as contas de um usuário de uma só vez, caso uma conta seja comprometida ou algum membro da equipe deixe a organização.
Os IdPs reduzem ou eliminam a necessidade de gastar recursos de desenvolvimento na criação de programas internos de gerenciamento de segurança. Devido à natureza configurável das soluções SAML e SSO, terceirizar esses serviços é uma decisão prática com benefícios escaláveis.
Aumento na segurança e na conformidade
O SSO é uma solução focada em segurança que é configurável e escalável. Embora não seja explicitamente exigido no momento em regulamentos como GDPR ou CPAA, ele facilita muito a implementação dos padrões de segurança definidos por esses regulamentos. O SSO foi desenvolvido para ser adaptável, permitindo que você incorpore outros métodos de segurança conforme necessário, como 2FA, e faça atualizações rápidas em toda a empresa à medida que os regulamentos evoluem.
Contras do SSO
E quanto aos contras? Ironicamente, há algumas questões de segurança a se ter em mente caso você considere implementar o login único.
Acesso restrito durante uma interrupção
Uma das maiores desvantagens do SSO é que, ao sair de um aplicativo, você sai de todos. Além disso, se o serviço de SSO cair, você ficará sem acesso aos seus serviços, mesmo que todos os seus aplicativos estejam funcionando.
Ponto único de falha
Por ser a principal fonte de verificação de identidade na sua organização, o SSO também se torna um ponto único de falha. Se invasores chegarem ao seu provedor de soluções de SSO, todos os dados da sua empresa estarão em risco.
Ponto único de entrada
Um ponto único de falha também significa um ponto único de entrada para riscos de segurança. Se as credenciais de SSO de um membro da equipe forem comprometidas, uma ameaça externa pode acessar rapidamente toda a sua pilha. Porém, sejamos honestos, essa verdade é válida mesmo se o SSO não fizer parte da sua solução. Uma senha comprometida é uma senha comprometida.
As mais recentes técnicas de autenticação, como WebAuthN, Yubikeys, biometria, etc., são fáceis de integrar ao SSO, e essas técnicas avançadas de autenticação podem não ser compatíveis com provedores de serviços menores.
Principais fornecedores de SSO
Apesar de os protocolos de SSO serem relativamente estáveis e consistentes, existem muitos provedores de SSO por aí oferecendo pequenas variações em recursos, custo e suporte. Vamos dar uma olhada em alguns líderes do setor:
Okta
A Okta oferece suporte ao gerenciamento seguro de senhas, autenticação e autorização para seus aplicativos e serviços. É personalizável e escalável para programas de segurança em evolução e oferece uma camada adicional de segurança com seu recurso ThreatInsights que detecta IPs maliciosos em toda a base de clientes da própria Okta.
- A Okta é compatível com mais de 7.000 aplicativos locais e na nuvem.
- Alguns dos clientes da Okta relataram um ROI de 600%.
- A Okta oferece suporte a 25 idiomas no mundo todo.
- Você pode começar a usar o SSO da Okta por US$ 2 por usuário por mês.
Auth0
O Auth0 fornece autorização e autenticação, mas historicamente é um IdP mais focado em desenvolvedores e pode ser mais flexível e configurável para empresas de pequeno e médio porte ou em fase de startup.
- O Auth0 é compatível com 15 aplicativos baseados na nuvem pré-integrados.
- O Auth0 se orgulha de um ROI de 548% em menos de seis meses.
- Eles oferecem suporte a 39 idiomas.
- Eles têm um plano gratuito compatível com até 7.000 usuários.
OneLogin
O OneLogin é comparável à Okta e apresenta fácil geração de senhas, um plano de assinatura transparente, ampla base de conhecimento e integração de clientes, além de serviços expandidos de suporte global.
- OneLogin é um provedor global de SSO que oferece suporte a 21 idiomas no mundo todo.
- Eles oferecem suporte a 6.000 aplicativos pré-integrados.
- Eles afirmam que você pode obter um ROI de 482% ao usar seus serviços de identidade.
- O SSO do OneLogin também custa US$ 2 por usuário por mês.
Se você estiver procurando um provedor de SSO no mercado, confira as avaliações de usuários dos três, bem como do Azure AD SSO, Ping Identity e AWS SSO.
Quais tipos de empresas devem implementar o SSO?
SSO para todos.
Os IdPs resolvem problemas de diversos casos de uso: desde indivíduos que desejam gerenciar suas credenciais pessoais até empresas de todas as escalas. Mas é particularmente útil para estes tipos de organizações:
Empresas de SaaS remotas ou híbridas
As empresas que têm grande parte da sua equipe trabalhando remotamente podem reduzir os riscos e melhorar a cibersegurança usando o SSO junto à autenticação de dois fatores ou multifator. Os membros da equipe que fazem login de casa terão de autenticar suas credenciais para ter acesso à pilha de tecnologias da empresa. A autenticação multifator garantirá que as credenciais da equipe não sejam usadas incorretamente, e o suporte de TI terá a capacidade de revogar o acesso caso a credencial de alguém seja comprometida.
Empresas com pilhas de tecnologias abrangentes
Empresas que trabalham com vários aplicativos e ferramentas podem proporcionar uma experiência perfeita de acesso por meio do SSO. Essas empresas também podem eliminar a chance de a equipe ficar sem acesso a diferentes aplicativos devido à perda de credenciais.
Por que o Mailgun implementou o SSO
Não estamos aqui apenas para pregar um sermão de 2.000 palavras sobre por que você deve considerar o SSO.
Praticamos o que pregamos. O Mailgun usa o SSO internamente para gerenciar nossas próprias equipes, serviços e aplicativos. Essa é uma das muitas maneiras de mantermos nossos dados e sistemas protegidos.
O SSO significa facilidade de integração para as empresas gerenciarem as identidades de usuários com o IdP de preferência. Então, quando nossa comunidade de usuários pediu que implementássemos o login único via SAML, foi realmente uma escolha óbvia.
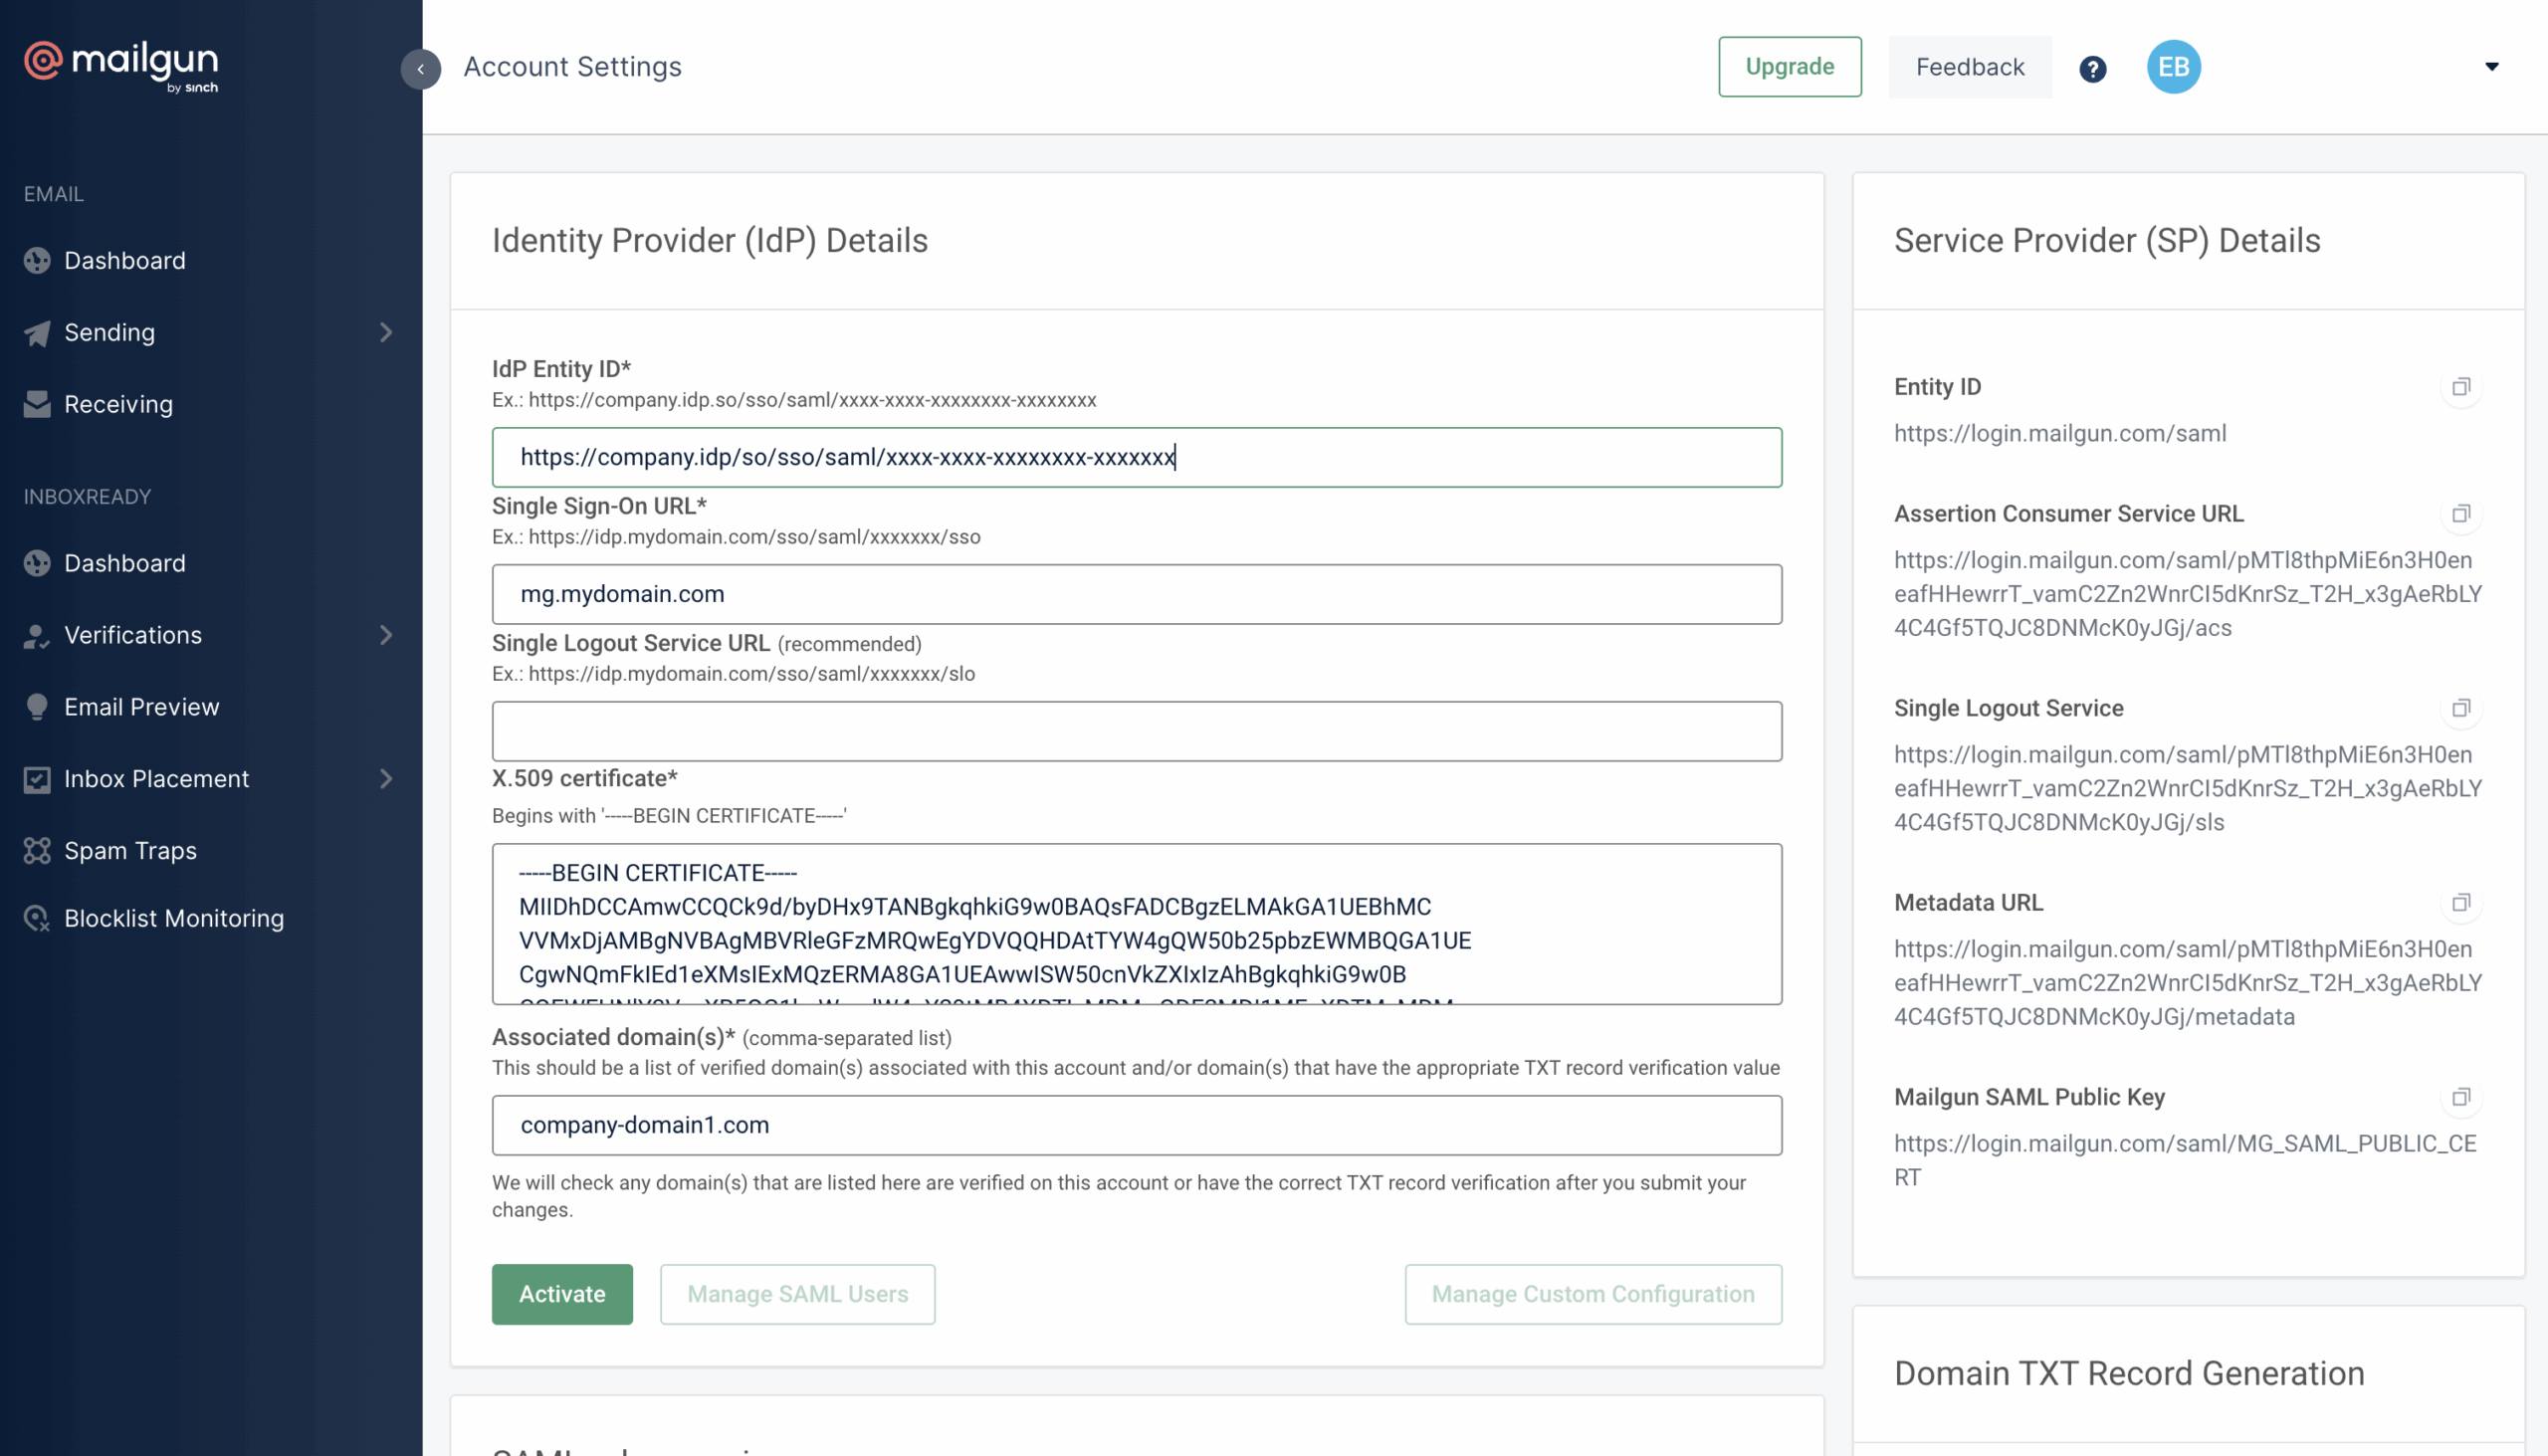
A integração com seu IdP para autenticar usuários via SSO é simples. Para começar, você só precisa configurar o SAML dentro da sua conta do Mailgun para um domínio verificado e seguir as instruções detalhadas em nossa documentação do SAML SSO.
Você chegou ao fim
O texto foi longo, mas esperamos que tenha ajudado.
No Mailgun, somos sempre impulsionados pelo desejo de tornar nosso produto o mais prático e acessível possível, e o SSO tem um papel fundamental para alcançar isso. Com o trabalho remoto e o crescimento das soluções baseadas na nuvem, “um anel” para governar seu gerenciamento de acessos é uma forma fácil de integrar e escalar uma segurança complexa. Apenas certifique-se de que o seu anel seja compatível com biometria.
Somos nerds quando o assunto é segurança. Não acredita em nós? Confira nosso e-book para um mergulho profundo que você não sabia que estava precisando.



