IT & Engineering
Qu’est-ce que l’authentification unique et comment fonctionne-t-elle ?

L’authentification unique est l’« Anneau unique pour les gouverner tous » de la cybersécurité. Un Anneau pour les trouver, un Anneau pour les amener tous et lier les autres anneaux grâce à la gestion des identités et des accès (IAM).
Une autre façon (moins geek) de voir les choses est qu’il s’agit d’un signal d’évolutivité qui attire la clientèle vers votre application. Pourquoi ? Le SSO réduit les frictions dès la première étape : l’inscription.
L’ajout du SSO à votre logiciel ou application peut être un processus complexe. Dans cet article, nous vous guiderons à travers le paysage du SSO et répondrons à certaines de vos questions les plus pressantes. Comment fonctionne le SSO ? Quels protocoles de sécurité pouvez-vous utiliser ? Et quelle est l’importance du SSO, au fait ?
Qu’est-ce que le SSO ?
C’est un appel à l’aide en mer. Oh attendez… ça, c’est le signal SOS.
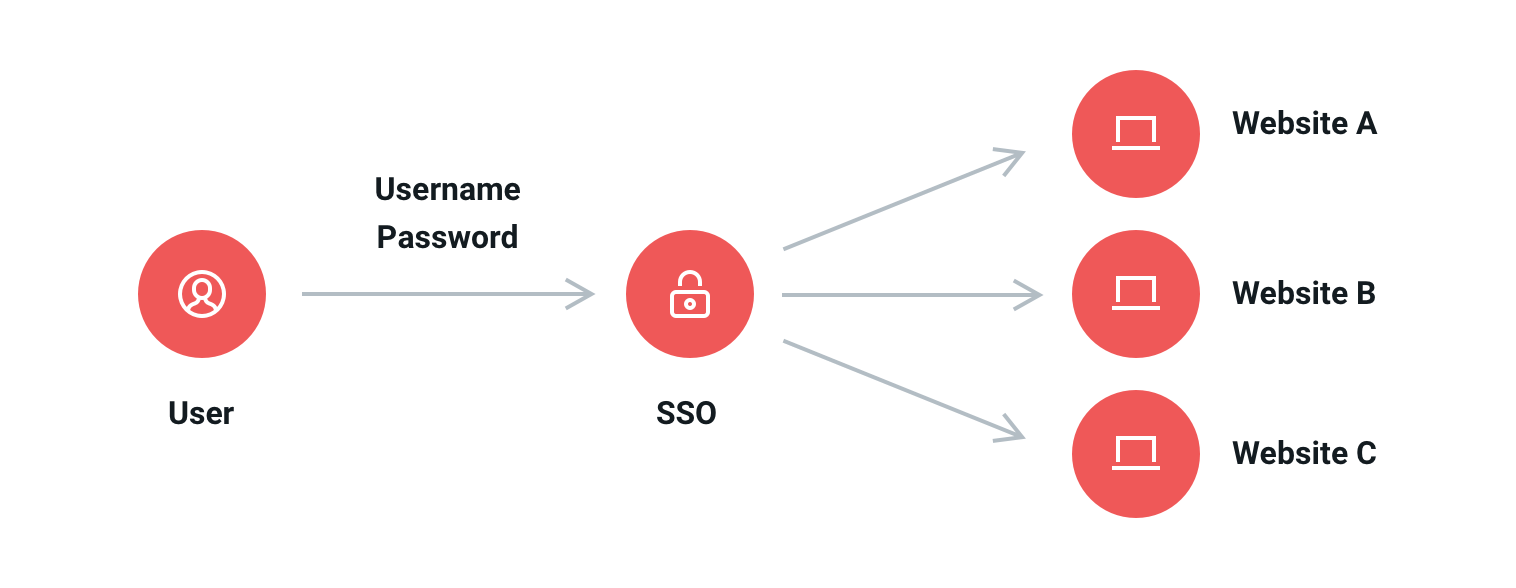
Le SSO est un système d’authentification qui permet de se connecter à plusieurs applications en utilisant un seul jeu d’identifiants de connexion. C’est un excellent choix pour les entreprises, car la centralisation des processus d’authentification augmente non seulement la sécurité, mais facilite également leur surveillance et leur maintenance. Avec un seul mot de passe complexe, il est possible de se connecter à plusieurs services depuis une seule plateforme, ce qui élimine la fatigue des mots de passe : la création de multiples mots de passe devant être mémorisés ou stockés en toute sécurité.
Excellente question.
L’authentification unique est une méthode d’authentification des utilisateurs, et fonctionne en partageant et en validant les identifiants de connexion entre les fournisseurs de services. Au lieu de mémoriser les mots de passe de tous vos comptes, vous pouvez associer ces comptes à un fournisseur SSO. L’implémentation du SSO peut être aussi simple que de s’inscrire à un service. Avec un point de connexion SSO unique, vous obtenez un accès sécurisé à tous les abonnements et applications configurés.
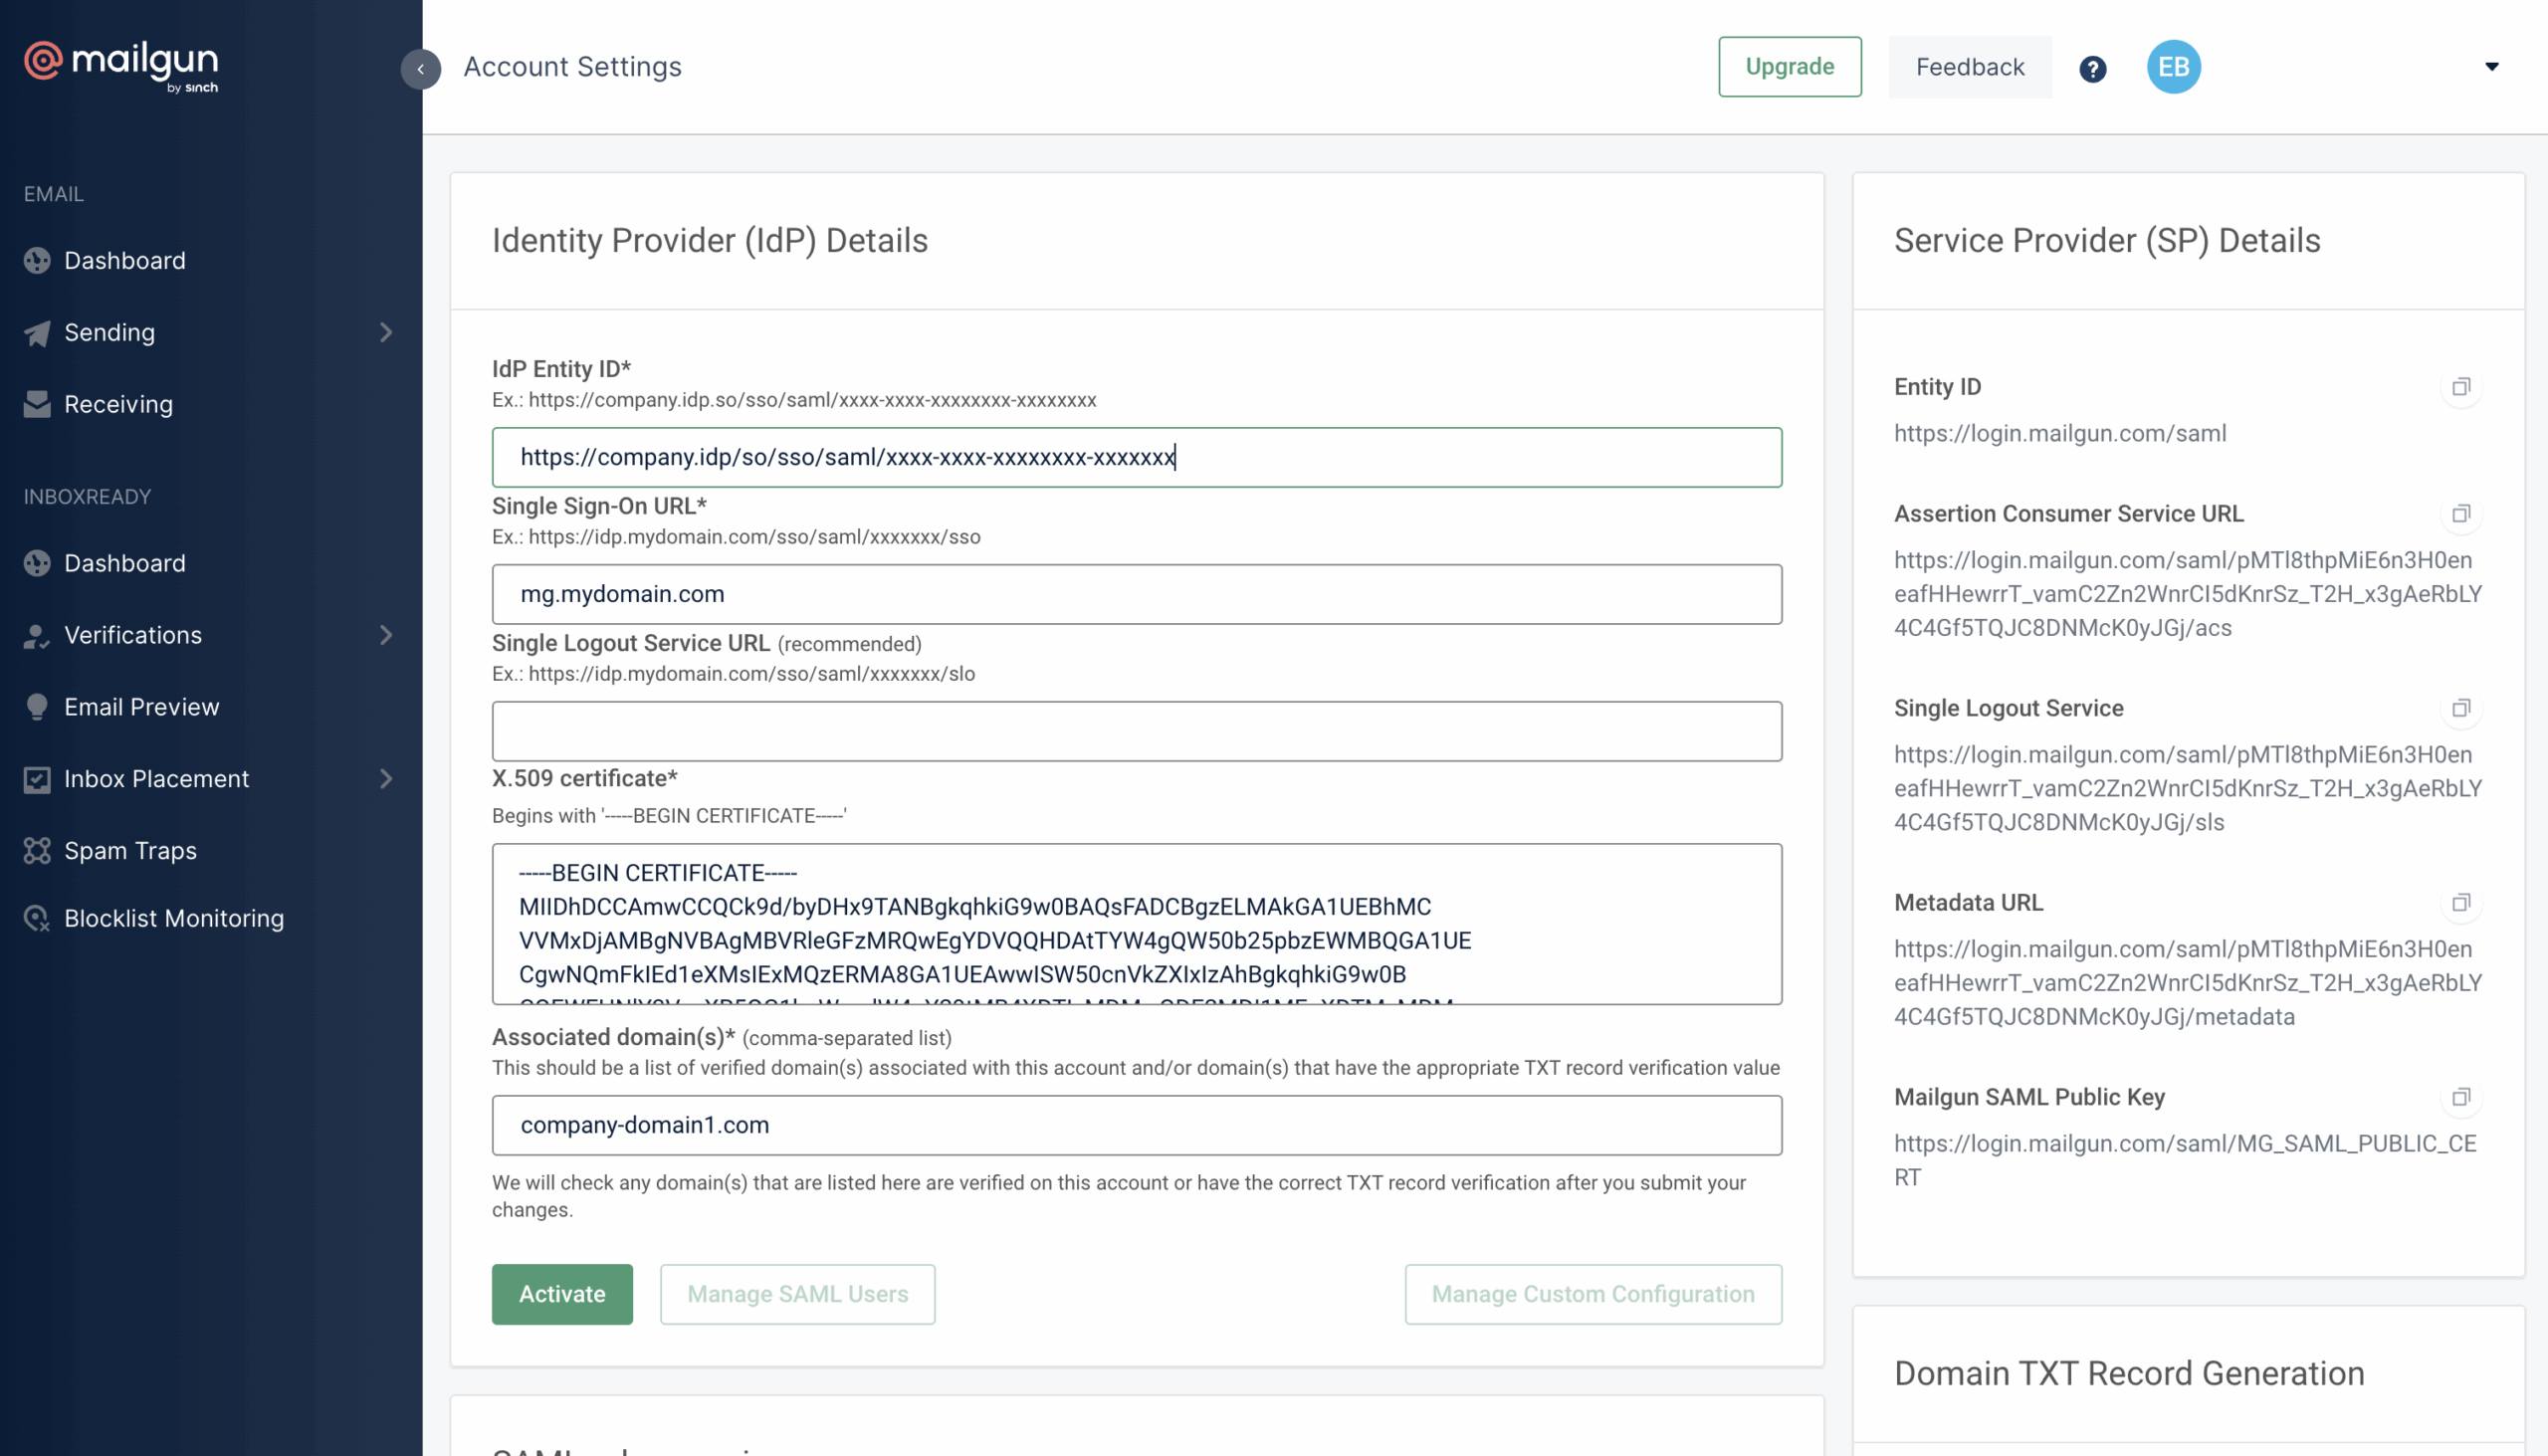
À bien y réfléchir, le SSO n’est pas tant un protocole autonome que vous insérez dans votre processus de connexion qu’un service indépendant, doté de sa propre base de données et de son infrastructure, avec lequel vous vous intégrez. Les solutions d’authentification unique (également connues sous le nom de fournisseurs d’identité, ou IdP) établissent une relation de confiance avec les fournisseurs de services (SP) – c’est-à-dire vous, ou d’autres applications web – en préservant l’intégrité et la sécurité des messages entre un service et un fournisseur d’identité grâce à des certificats et au chiffrement à clé publique.
Protocoles d’authentification et d’autorisation
La gestion des identités est formidable, mais il nous faut maintenant un moyen de transférer les données de connexion du point A au point B.
Les IdP ont besoin d’un moyen sécurisé pour transmettre les données. Le Security Assertion Markup Language (SAML 2.0) est un framework d’authentification pour l’échange d’informations d’identité entre des partenaires en ligne. Il s’agit d’une norme ouverte, ce qui signifie qu’elle est accessible au public et maintenue en collaboration par des équipes de développement du monde entier.
Le SAML résout quelques problèmes clés pour un IdP :
- Il fournit un point d’authentification unique (envoyé directement et uniquement à l’IdP).
- Il ne nécessite pas la synchronisation des identifiants des utilisateurs entre les répertoires.
Les identifiants des utilisateurs doivent être stockés et transférés en toute sécurité entre un IdP et un service. SAML 2.0 est un framework basé sur XML qui gère ce transfert de données. Le navigateur de l’utilisateur joue un rôle central dans cet échange d’informations. Voici comment fonctionne généralement SAML 2.0 :
- L’utilisateur dispose d’un IdP (par exemple, Okta).
- L’utilisateur se connecte à une application web, comme un CRM, depuis un navigateur.
- L’application génère une requête SAML.
- Le fournisseur SSO (Okta) analyse la requête pour authentifier les identifiants de l’utilisateur.
- Si l’utilisateur n’est pas déjà connecté à la plateforme SSO, le fournisseur SSO l’invite à se connecter à l’aide de ses identifiants SSO ; sinon, cette étape est ignorée.
- Une fois la connexion établie, le fournisseur SSO génère une réponse SAML et la renvoie à l’application via le navigateur de l’utilisateur.
- L’application vérifie la réponse à l’aide du certificat public de l’IdP et connecte l’utilisateur.
Le protocole le plus connu prenant en charge le SSO est SAML 2.0, mais ce n’est pas la seule option. Lors de l’évaluation des options, il y a deux points essentiels à garder à l’esprit. Premièrement, la décision d’une entreprise d’utiliser votre application peut dépendre de la façon dont vous vous intégrez à son infrastructure. Deuxièmement, vous n’êtes pas limité à l’utilisation du SAML : vous pouvez le combiner avec d’autres protocoles comme OAuth pour cibler un marché plus vaste.
OAuth 2.0
OAuth 2.0 est un protocole standard pour l’autorisation d’identité. Il est principalement utilisé dans les organisations où le personnel utilise des applications natives (applications mobiles et de bureau). Contrairement à SAML 2.0, il ne dépend pas du navigateur pour connecter l’utilisateur à différentes applications.
Dans les SSO basés sur OAuth 2.0, le flux de travail le plus courant est légèrement différent de celui des SSO basés sur SAML. Dans ces SSO, le client est appelé une fois de plus. Voici comment cela fonctionne :
- Lorsqu’un utilisateur tente d’accéder à une application, celle-ci initie une concession d’autorisation (un code temporaire utilisé pour obtenir un jeton d’accès).
- Le fournisseur d’identité (SSO) émet un jeton d’accès après avoir reçu la concession d’autorisation.
- L’application reçoit le jeton d’accès et contacte à nouveau le fournisseur SSO.
- Le fournisseur SSO confirme l’identité de l’utilisateur, ce qui lui permet d’accéder à l’application.
OpenID Connect
OpenID Connect (OIDC) est une couche d’identité superposée à OAuth 2.0. Il fonctionne comme SAML (via des requêtes et des jetons d’authentification). En plaçant une couche d’identité sur OAuth 2.0, il aide les utilisateurs à répondre aux besoins des applications web ainsi que des applications natives. Contrairement à SAML 2.0 qui utilise des jetons, les informations ici sont échangées en JSON (JavaScript Object Notation), un autre format de stockage de données.
Avantages et inconvénients du SSO
Nous ne serions pas nous-mêmes si nous ne pesions pas le pour et le contre de chaque outil de notre stack, et encore plus des options que nous recommandons. Voici nos principaux avantages et inconvénients.
Le SSO est une technologie flexible de gestion des identités qui peut être configurée avec d’autres méthodes d’authentification, telles que authentification à deux facteurs (2FA), ou l’authentification multifacteurs (MFA). Source unique d’authentification et de gestion des identités des utilisateurs, le SSO est-il trop beau pour être vrai ? Découvrez nos avantages et inconvénients ci-dessous :
| Avantages du SSO | Inconvénients du SSO |
|---|---|
| Gestion centralisée de multiples systèmes | Blocage du système en cas de panne du SSO |
| Amélioration de l’expérience utilisateur et de la productivité | Point de défaillance unique en cas de faille |
| Réduction de la charge sur les ressources IT et de développement | Point d’entrée unique en cas de faille |
| Sécurité et conformité accrues |
Avantages du SSO
Nous adorons le SSO et pensons qu’il est incontournable pour les organisations opérant en ligne. Voyons pourquoi.
Gestion centralisée de multiples systèmes
Le contrôle d’accès aux applications peut être géré de manière centralisée par l’équipe d’administration. Les utilisateurs peuvent être regroupés dans le fournisseur d’identité avec des autorisations gérées. L’accès à certaines applications peut être accordé à des groupes ou à des utilisateurs finaux individuels.
Amélioration de l’expérience utilisateur et de la productivité
Le moyen le plus rapide d’augmenter la productivité est d’emprunter la voie de la moindre résistance. Et rien ne prend moins de temps qu’un accès en un seul clic. Le SSO rend l’accès des utilisateurs aussi simple que l’ouverture d’applications téléchargées sur votre bureau.
Réduction de la charge sur les ressources IT et de développement
Le SSO facilite également la vie du service informatique. Il reçoit chaque semaine moins de demandes de réinitialisation et de récupération de mots de passe pour de multiples applications. Le SSO simplifie la révocation de l’accès à tous les comptes d’un utilisateur d’un seul coup si un compte est compromis ou si un membre du personnel quitte l’organisation.
Les IdP réduisent, voire éliminent, la nécessité de consacrer des ressources de développement à la création de programmes de gestion de la sécurité en interne. Grâce à la nature configurable des solutions SAML et SSO, l’externalisation de ces services est une décision pratique offrant des avantages évolutifs.
Sécurité et conformité accrues
Le SSO est une solution axée sur la sécurité, qui est configurable et évolutive. Bien qu’il ne soit pas actuellement explicitement exigé par des réglementations telles que le RGPD ou la CPAA, il facilite grandement la mise en œuvre des normes de sécurité définies par ces réglementations. Le SSO est conçu pour être adaptable, ce qui vous permet d’incorporer d’autres méthodes de sécurité telles que l’authentification à deux facteurs (2FA) selon les besoins, et d’effectuer des mises à jour rapides dans toute votre entreprise au fil de l’évolution des réglementations.
Inconvénients du SSO
Qu’en est-il des inconvénients ? Paradoxalement, il y a quelques aspects de sécurité à garder à l’esprit si vous envisagez de mettre en place l’authentification unique.
Accès restreint en cas de panne
L’un des plus grands inconvénients du SSO est que lorsque vous vous déconnectez d’une application, vous vous déconnectez de toutes les autres. De plus, si votre service SSO est en panne, vous perdez l’accès à vos services, même si toutes vos applications fonctionnent parfaitement.
Point de défaillance unique
En tant que source principale de vérification d’identité dans votre organisation, le SSO devient également un point de défaillance unique. Si des cyberattaquants atteignent votre fournisseur de solutions SSO, toutes les données de votre entreprise seront menacées.
Point d’entrée unique
Un point de défaillance unique signifie également un point d’entrée unique pour les risques de sécurité. Si les identifiants SSO d’un membre du personnel sont compromis, une menace externe pourrait très rapidement accéder à l’ensemble de votre stack. Mais soyons francs : cette vérité s’applique même si le SSO ne fait pas partie de votre solution. Un mot de passe compromis est un mot de passe compromis.
Les dernières techniques d’authentification telles que WebAuthN, YubiKeys, la biométrie, etc., sont faciles à intégrer au SSO, et ces techniques d’authentification avancées peuvent ne pas être prises en charge par les petits fournisseurs de services.
Principaux fournisseurs SSO
Même si les protocoles SSO sont relativement stables et cohérents, il existe de nombreux fournisseurs SSO sur le marché proposant de légères variations en termes de fonctionnalités, de coûts et de support. Jetons un œil à quelques leaders du secteur :
Okta
Okta prend en charge la gestion sécurisée des mots de passe, l’authentification et l’autorisation pour vos applications et services. Il est personnalisable et évolutif pour s’adapter à l’évolution des programmes de sécurité, et offre une couche de sécurité supplémentaire avec sa fonctionnalité ThreatInsights qui détecte les adresses IP malveillantes sur l’ensemble de la clientèle d’Okta.
- Okta prend en charge plus de 7 000 applications sur site et dans le cloud.
- Une partie de la clientèle d’Okta a signalé un ROI de 600 %.
- Okta prend en charge 25 langues à travers le monde.
- Vous pouvez commencer à utiliser le SSO d’Okta pour 2 $ par utilisateur et par mois.
Auth0
Auth0 fournit l’autorisation et l’authentification, mais il s’agit historiquement d’un IdP davantage axé sur le développement, ce qui peut s’avérer plus flexible et configurable pour les PME ou les entreprises en phase de démarrage.
- Auth0 prend en charge 15 applications cloud pré-intégrées.
- Auth0 se targue d’un ROI de 548 % en moins de six mois.
- Ils prennent en charge 39 langues.
- Il existe un abonnement gratuit qui prend en charge jusqu’à 7 000 utilisateurs.
OneLogin
OneLogin est comparable à Okta et propose une génération de mots de passe simplifiée, un abonnement transparent, une base de connaissances exhaustive, un onboarding client performant et des services de support étendus à l’échelle mondiale.
- OneLogin est un fournisseur SSO mondial qui offre un support dans 21 langues à travers le monde.
- Ils prennent en charge 6 000 applications pré-intégrées.
- Ils affirment que vous pouvez obtenir un ROI de 482 % en utilisant leurs services d’identité.
- Le SSO de OneLogin coûte également 2 $ par utilisateur et par mois.
Si vous êtes à la recherche d’un fournisseur SSO, consultez les avis des utilisateurs pour ces trois prestataires ainsi que pour Azure AD SSO, Ping Identity et AWS SSO.
Quels types d’entreprises devraient mettre en place le SSO ?
Le SSO pour tout le monde.
Les IdP résolvent des problèmes pour divers cas d’usage, des particuliers souhaitant gérer leurs identifiants personnels aux entreprises de toutes tailles. Mais il s’avère particulièrement utile pour ces types d’organisations :
Entreprises SaaS en télétravail/hybrides
Les entreprises dont une grande partie du personnel travaille à distance peuvent réduire les risques et améliorer la cybersécurité en utilisant le SSO en plus de l’authentification à deux facteurs ou multifacteurs. Le personnel se connectant depuis son domicile devra authentifier ses identifiants pour accéder à la stack technologique de l’entreprise. L’authentification multifacteurs garantira que les identifiants ne sont pas utilisés à mauvais escient, et le centre d’assistance IT aura la possibilité de révoquer l’accès si les identifiants d’un membre du personnel sont compromis.
Entreprises disposant de stacks technologiques étendues
Les entreprises travaillant avec de nombreuses applications et de multiples outils peuvent offrir une expérience fluide pour accéder à ces ressources grâce au SSO. Ces entreprises peuvent également éliminer le risque que des membres de leur personnel soient exclus de diverses applications en raison de la perte de leurs identifiants.
Pourquoi Mailgun a mis en place le SSO
Nous ne sommes pas seulement ici pour vous livrer un sermon de 2 000 mots sur les raisons pour lesquelles vous devriez envisager le SSO.
Nous prêchons par l’exemple. Mailgun utilise le SSO en interne pour gérer ses propres équipes, services et applications. C’est l’un des nombreux moyens par lesquels nous protégeons nos données et nos systèmes.
Le SSO est synonyme de facilité d’intégration pour les entreprises souhaitant gérer l’identité de leurs utilisateurs avec leur IdP préféré. Ainsi, lorsque notre communauté d’utilisateurs a demandé la mise en place de l’authentification unique SAML, ce fut un choix évident pour nous.
L’intégration à votre IdP pour authentifier les utilisateurs via le SSO est simple. Pour commencer, il vous suffit de configurer SAML dans votre compte Mailgun pour un domaine vérifié et de suivre les instructions détaillées de notre documentation sur le SSO SAML.
Vous voici à la fin
Cet article était long, mais nous espérons qu’il vous a été utile.
Chez Mailgun, nous sommes toujours animés par la volonté de rendre notre produit aussi ergonomique et accessible que possible, et le SSO y contribue grandement. Avec le télétravail et l’essor des solutions basées sur le cloud, disposer d’un « Anneau unique » pour gouverner votre gestion des accès est un moyen simple d’intégrer et de faire évoluer une sécurité complexe. Assurez-vous simplement que cet Anneau unique prenne en charge la biométrie.
Nous sommes des geeks en matière de sécurité. Vous ne nous croyez pas ? Découvrez notre ebook pour une exploration approfondie dont vous ne soupçonniez pas avoir besoin.




Comment fonctionne le SSO ?