Deliverability
Autenticación de emails: tu documento de identidad para realizar envíos

La autenticación de emails permite a los proveedores de servicios de email saber que eres un remitente de confianza y que eres quien dices ser. Como gestor técnico de cuentas en Mailgun, hablo a menudo con mis clientes sobre cómo protegerse frente al fraude, el spoofing o suplantación, las estafas de phishing y cómo evitar la carpeta de spam. Una de las mejores prácticas es proteger tu programa de email marketing con la autenticación de emails.
Pero hay otra razón clave por la que los profesionales del email marketing deberían realizar el proceso con SPF, DKIM, DMARC y BIMI. (No te preocupes, te explicaré estas siglas en un momento). Los proveedores de buzones de email más importantes como Gmail, Yahoo, y ahora Microsoft exigirán que los remitentes masivos (aquellos que envían más de 5000 mensajes al día) autentiquen su email. Si quieres enviar emails a los suscriptores que utilizan estos conocidos servicios, realizar una autenticación de emails correcta ya no es opcional, sino fundamental.
Al preguntar a los remitentes sobre sus prácticas de autenticación para nuestro informe sobre el estado de la entregabilidad del email, descubrimos que alrededor del 40 % de los remitentes no aplican SPF ni DKIM o no lo tienen claro, y entre quienes utilizan DMARC, el 40 % no sabe con seguridad cuál es su política. Vamos a solucionarlo. En este artículo, te guiaremos por el proceso de autenticación de emails para que puedas proteger tu programa de email marketing y mejorar tu entregabilidad:
¿Qué es la autenticación de emails?
La autenticación de emails verifica la identidad del remitente empleando diversos métodos para separar los mensajes que envían los remitentes reales de los falsificados. Asumir la propiedad y el control de tu email y servidor demuestra a los proveedores de servicios de email que eres un remitente legítimo. Y dificulta mucho más a los spammers que te suplanten en la bandeja de entrada. Es como un documento de identidad virtual para tu dominio, tal y como explica Jonathan Torres en este vídeo.

Establecer la legitimidad de la marca con la autenticación de emails no es la parte más atractiva del envío de emails. No es tan emocionante como diseñar plantillas o redactar el mensaje, pero sin ella, es más probable que tus emails acaben en la carpeta de spam. Una mejor entregabilidad del email empieza desde el principio con la configuración inicial y la autenticación.
Cada proveedor puede exigir unas configuraciones de autenticación distintas. Los requisitos como qué protocolos de autenticación necesitas y qué condiciones debes configurar pueden variar, pero no realizar la autenticación puede hacer que te clasifiquen como remitente falso aunque no lo seas. (Y nosotros recomendamos cumplir todos los requisitos, en cualquier caso).
Además, contar con la autenticación de emails adecuada permite que proveedores de servicios de email como Gmail detecten más rápido a los phishers y los emails falsos, algo que todos apoyamos.
Cómo funciona la autenticación de emails
La autenticación de emails utiliza registros DNS para verificar distintos aspectos de tu identidad como remitente. Algunos registros permiten que el servidor receptor valide los hosts que tienen permiso para enviar mensajes desde un dominio específico, y otros verifican la identidad del remitente con claves públicas y firmas electrónicas. La política que configures dependerá de ti y de los tipos de registro que escojas.
El proceso de autenticación funciona así:
- Una empresa crea una política para gestionar cómo se autentica el email que se envía desde su nombre de dominio.
- El remitente del email configura sus servidores de correo para aplicar y hacer cumplir la política.
- El servidor del destinatario autentica el mensaje que recibe comparándolo con la política de autenticación de la empresa.
Si se autentica, el servidor del destinatario acepta el mensaje. Si no supera la autenticación, el mensaje se gestiona en función de la política establecida:
- Entregarlo en la bandeja de entrada de todos modos
- Admitir el mensaje pero enviarlo a la carpeta de spam
- Rechazar el mensaje (bloqueando su entrega)
Hacer esto mejora tu entregabilidad, ya que indica a los proveedores de servicios de email que estás enviando emails legítimos porque has implementado los protocolos de autenticación de emails adecuados. Esto significa que tu mensaje debería llegar directamente a la bandeja de entrada en vez de acabar en la carpeta de spam, a menos que el suscriptor te haya marcado como tal.
Los remitentes pueden elegir entre distintos métodos de autenticación para que esto suceda. ¿Nuestra recomendación? Implementarlos todos protege totalmente tu programa de email marketing, mejora tu entregabilidad y te ayuda a cumplir con las nuevas normativas de la bandeja de entrada. Los procesos de autenticación se complementan entre sí para solucionar las carencias que pueda tener un solo método de autenticación.
A continuación te explicamos cómo realizar cada uno:
Métodos de autenticación de emails
Un método de autenticación de emails es cualquier estándar técnico que hace posible la autenticación de emails basada en dominios. Los elementos que se verifican pueden variar según el método, pero todos se diseñaron como estándares para respaldar Protocolo simple de transferencia de email (SMTP) – el protocolo principal (al margen de la API) utilizado para enviar emails. SMTP funciona bien, pero no cuenta con seguridad integrada, por lo que existen los métodos de autenticación.
Ahora mismo, proveedores de servicios de email como Gmail, Yahoo y Microsoft exigen que configures SPF, DKIM y DMARC. Pero hay un cuarto protocolo de autenticación de emails al que merece la pena echar un vistazo, llamado BIMI. A continuación te explicamos cómo completar el proceso para cada uno:
Cómo funciona Sender Policy Framework (SPF)
Convenio de remitentes (SPF) fue el primer intento real de un protocolo de autenticación de emails; creado a principios de los años 2000, SPF utiliza un registro TXT del sistema de nombres de dominio (DNS) para especificar qué orígenes de email son remitentes de email válidos para el dominio en cuestión y qué hacer con los mensajes que no provienen de esos orígenes. Actúa como un portero de discoteca digital; si no estás en la lista, es probable que te echen a la calle (o que acabes en la carpeta de spam).
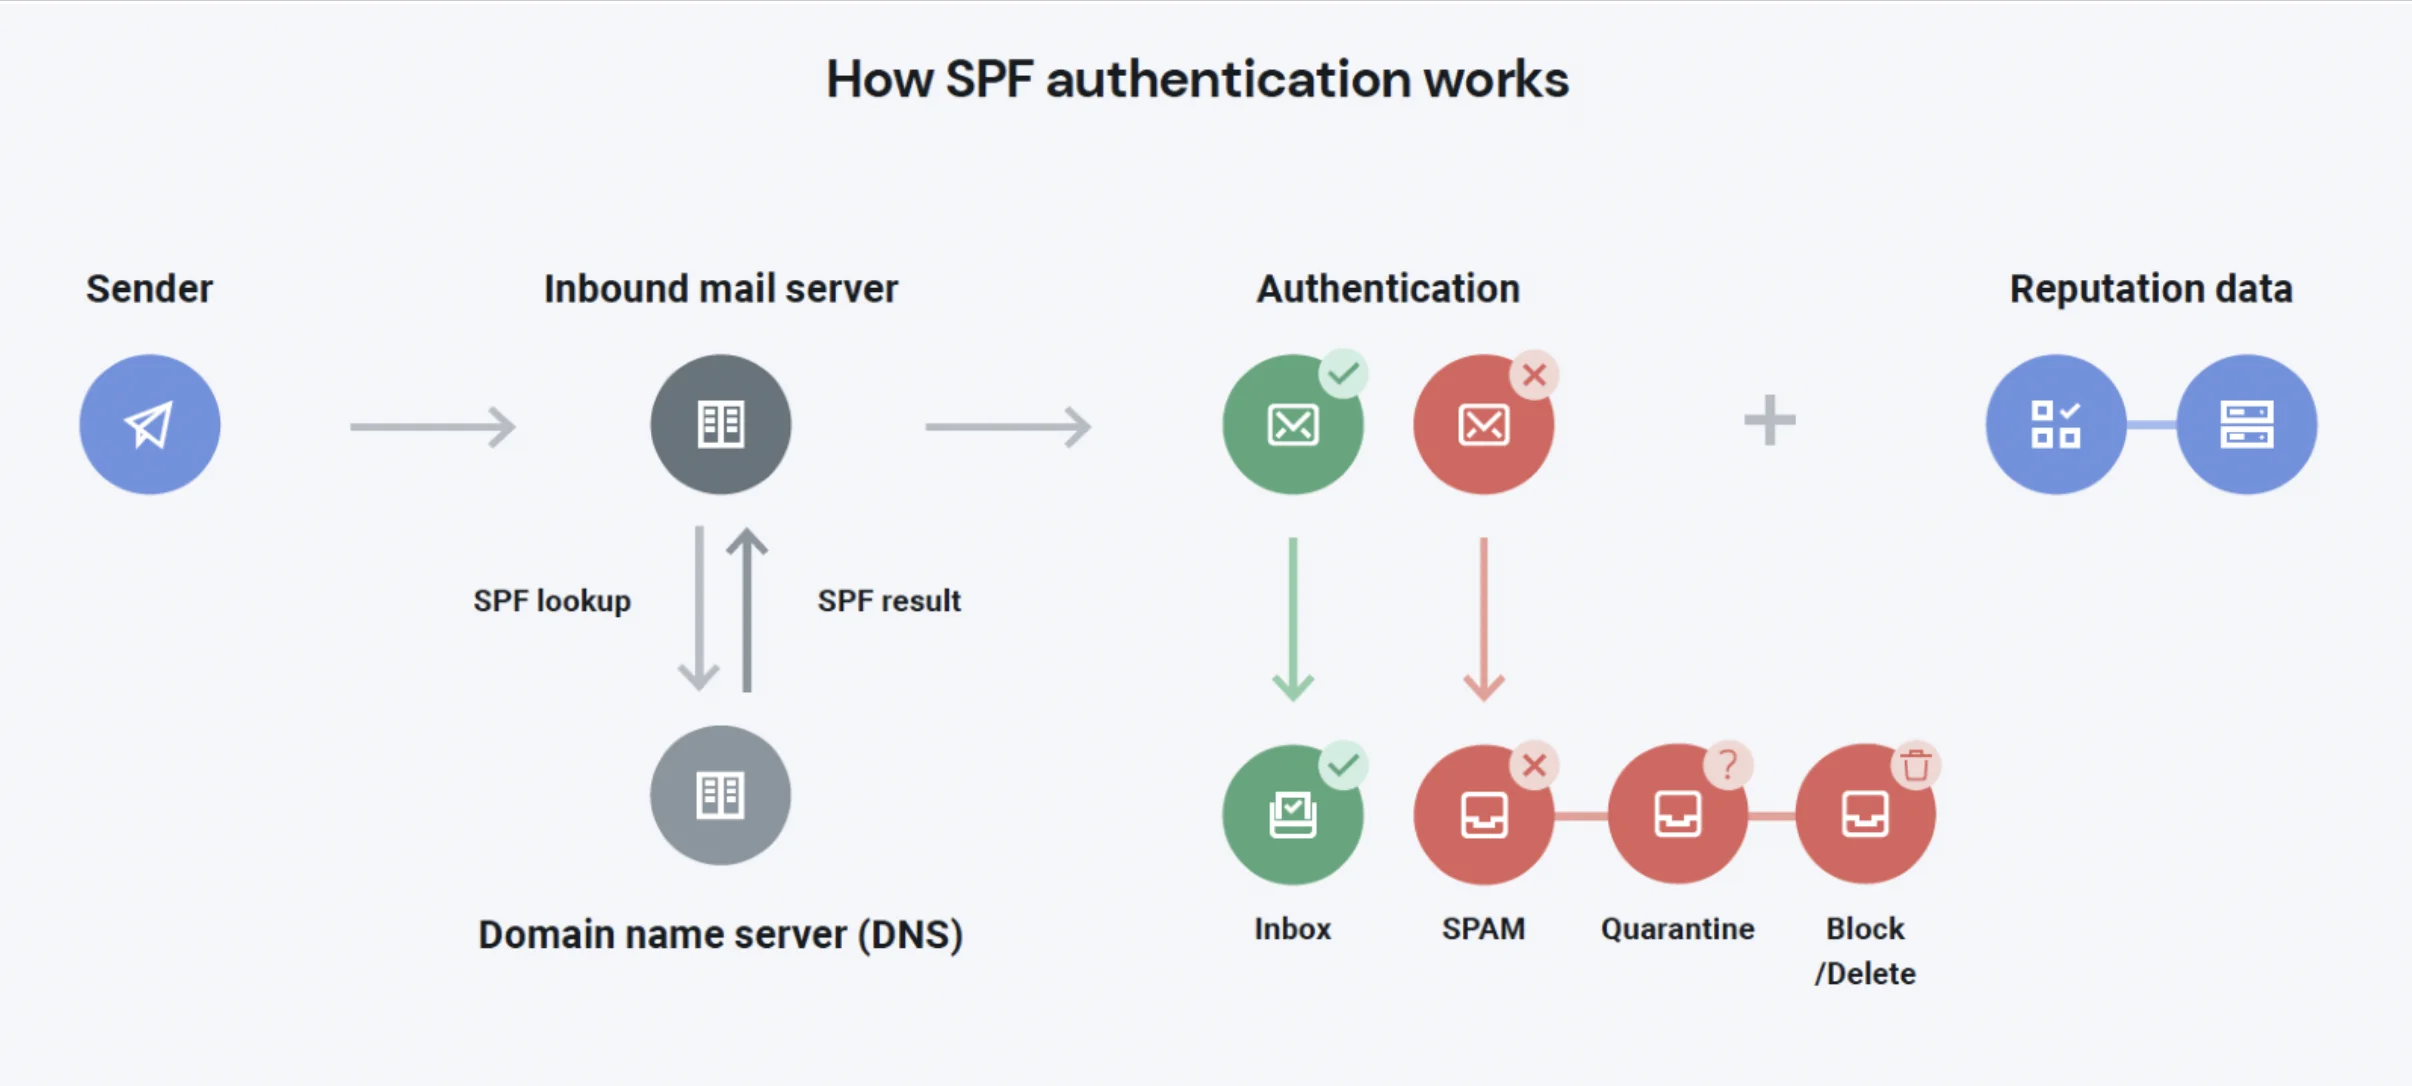
Un registro SPF consta de un conjunto de mecanismos y calificadores que indican a los proveedores de servicios de email quién debe enviar emails en nombre de un dominio. Los mecanismos identifican los servidores de email, mientras que los calificadores nos dicen qué hacer con ellos. La mayoría de ESP cubren los requisitos de SPF (nosotros en Mailgun lo hacemos).
Al configurar tus registros SPF, ten en cuenta lo siguiente:
- Solo se permite un registro SPF válido por dominio. Varios registros pueden confundir a los sistemas del destinatario.
- La implementación de SPF DEBE limitar el número de mecanismos y modificadores que realizan búsquedas de DNS a un máximo de 10 por comprobación de SPF. (Esto tiene en cuenta los mecanismos INCLUDE y REDIRECT).
- Recomendamos usar
~allcomo entrada final en el registro, pero también admitimos-all. - Admitimos el encadenamiento de registros SPF para las listas de permitidos. Consulta este blog para obtener más información.
Aunque SPF funciona bien en la mayoría de las situaciones, hay algunas circunstancias en las que se queda corto, como en el caso de los mensajes reenviados. Los mensajes reenviados tendrán el mismo dominio de envío original, pero probablemente se enviarán desde un servidor que no se especifica en el registro SPF del dominio de envío. El resultado más probable es que los mensajes se etiqueten como spam sin querer o que se rechacen por completo.
Pero el mayor problema de la autenticación SPF es que los atacantes pueden aprovecharse de ella con un dominio falso en la dirección Return Path (ruta de retorno) y falsificando la dirección From (remitente) para que el email parezca legítimo. Es decir SPF no es la forma más eficaz de detener el spoofing o suplantación de la marca.
En conclusión: aunque sin duda debes autenticar tus emails con SPF, también debes asegurarte de implementar los demás protocolos de autenticación de emails para solventar esta carencia
Cómo funciona DomainKeys Identified Mail (DKIM)
La autenticación DKIM es un protocolo de autenticación de emails que empareja una clave pública con una clave privada para verificar que el mensaje fue autorizado por el propietario del dominio desde el que se envió. Utiliza esta clave privada para crear una firma DKIM, un encabezado cifrado que se añade a tu email y que los servidores de email receptores pueden verificar utilizando la clave pública correspondiente a fin de confirmar que el mensaje se envió desde tu dominio y que no se ha modificado.
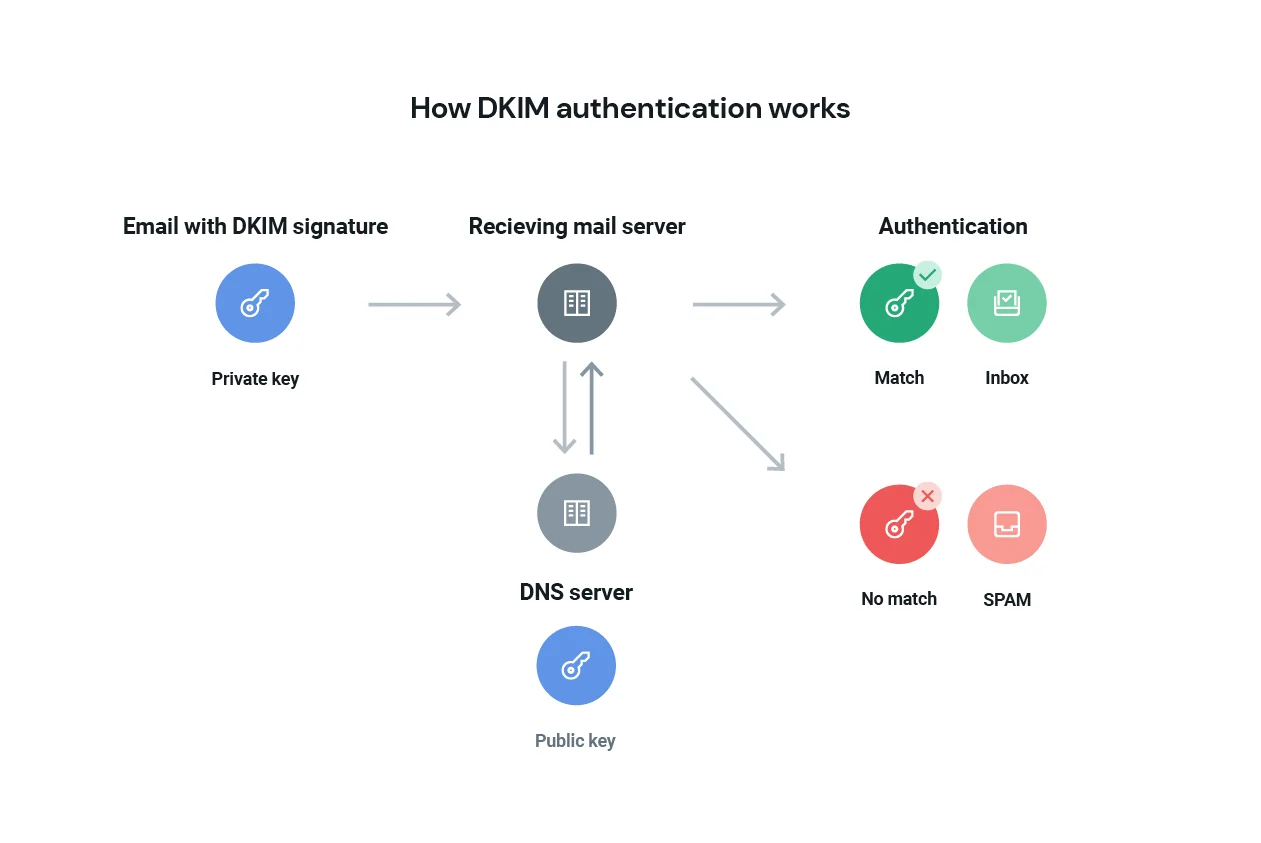
DKIM es un recurso excelente para que un proveedor de servicios de envío de emails (ESP) analice la reputación de un dominio porque firmar mensajes a través de DKIM se considera fiable. Como ESP, nosotros nos encargamos del trabajo duro de DKIM por ti; sin embargo, hay algunas opciones de personalización que deberías conocer.
En Mailgun, nuestra recomendación general es que el dominio de envío sea un subdominio de tu dominio raíz principal. Por ello, nuestros clientes tienen la opción de configurar la autoridad de DKIM para que sea ese subdominio o el dominio raíz (con la condición de que ambos dominios estén configurados en tu cuenta de Mailgun).
Supongamos que el nombre de tu dominio raíz principal es losgatosmandan.org (porque los gatos, en efecto, mandan), pero has configurado el nombre de tu dominio de envío de Mailgun como mg.losgatosmandan.org. Por defecto, nuestro sistema querrá establecer la autoridad de DKIM para ambos dominios en losgatosmandan.org. Puedes anular esta configuración utilizando nuestra API y hacer que mg.losgatosmandan.org tenga su propio valor. Este valor se puede modificar en cualquier momento, pero ten en cuenta que puede tener repercusiones para la reputación de tu dominio.
Al crear tu registro DKIM, en la firma, puedes especificar campos concretos del encabezado del mensaje y componentes que te gustaría incluir en la firma. No obstante, el campo “From” (remitente) es el único aspecto del mensaje que debe incluirse en la firma de forma obligatoria. En caso de duda, las claves DKIM más largas equivalen a una mayor protección frente a los spammers. Nuestro tamaño de clave por defecto actual es de 1024 bits, pero hace poco hemos actualizado nuestro sistema para poder generar y usar claves de 2048 bits. Las claves de 2048 bits ofrecen un cifrado más sólido, pero en consecuencia generarán un registro TXT más grande, por lo que puede que tengas que consultar a tu proveedor de servicios de DNS acerca del formato.
Cómo funciona Domain-based Message Authentication Reporting and Conformance (DMARC)
No existía nada para vincular SPF y DKIM hasta que apareció DMARC. Autenticación, informes y conformidad de mensajes basada en dominios (DMARC) ofrece a los propietarios de dominios un mayor control sobre SPF y DKIM, y facilita la gestión de estas políticas.
DMARC se basa en los protocolos de seguridad de SPF y DKIM, y va un paso más allá proporcionando a los propietarios de dominios la capacidad de definir cómo deben gestionar los servidores receptores los mensajes que no superan la autenticación. No puedes configurar una política de DMARC sin implementar antes SPF y DKIM. ¿La buena noticia? La mayoría de ESP cubren los aspectos básicos de SPF y DKIM (¡de nada!).
Los registros DMARC cubren tres áreas principales:
- Autenticación: indica si existe la autenticación SPF o DKIM para el dominio.
- Conformidad: sugiere cómo gestionar los mensajes que no cumplen con esos protocolos.
- Informes: indica cómo ofrecer información de retorno al remitente.
A continuación hablaremos de cada una de ellas:
Configuración de tu política de DMARC
Una política de DMARC se centra principalmente en la coherencia del campo “From:” (remitente) con los mecanismos de autenticación incluidos en la política SPF o DKIM para el dominio. En otras palabras, DMARC ayuda a garantizar que los destinatarios sepan exactamente qué hacer con un mensaje que no supera SPF o DKIM, a la vez que permite al destinatario notificar al remitente el rendimiento del mensaje mediante la función de informes.
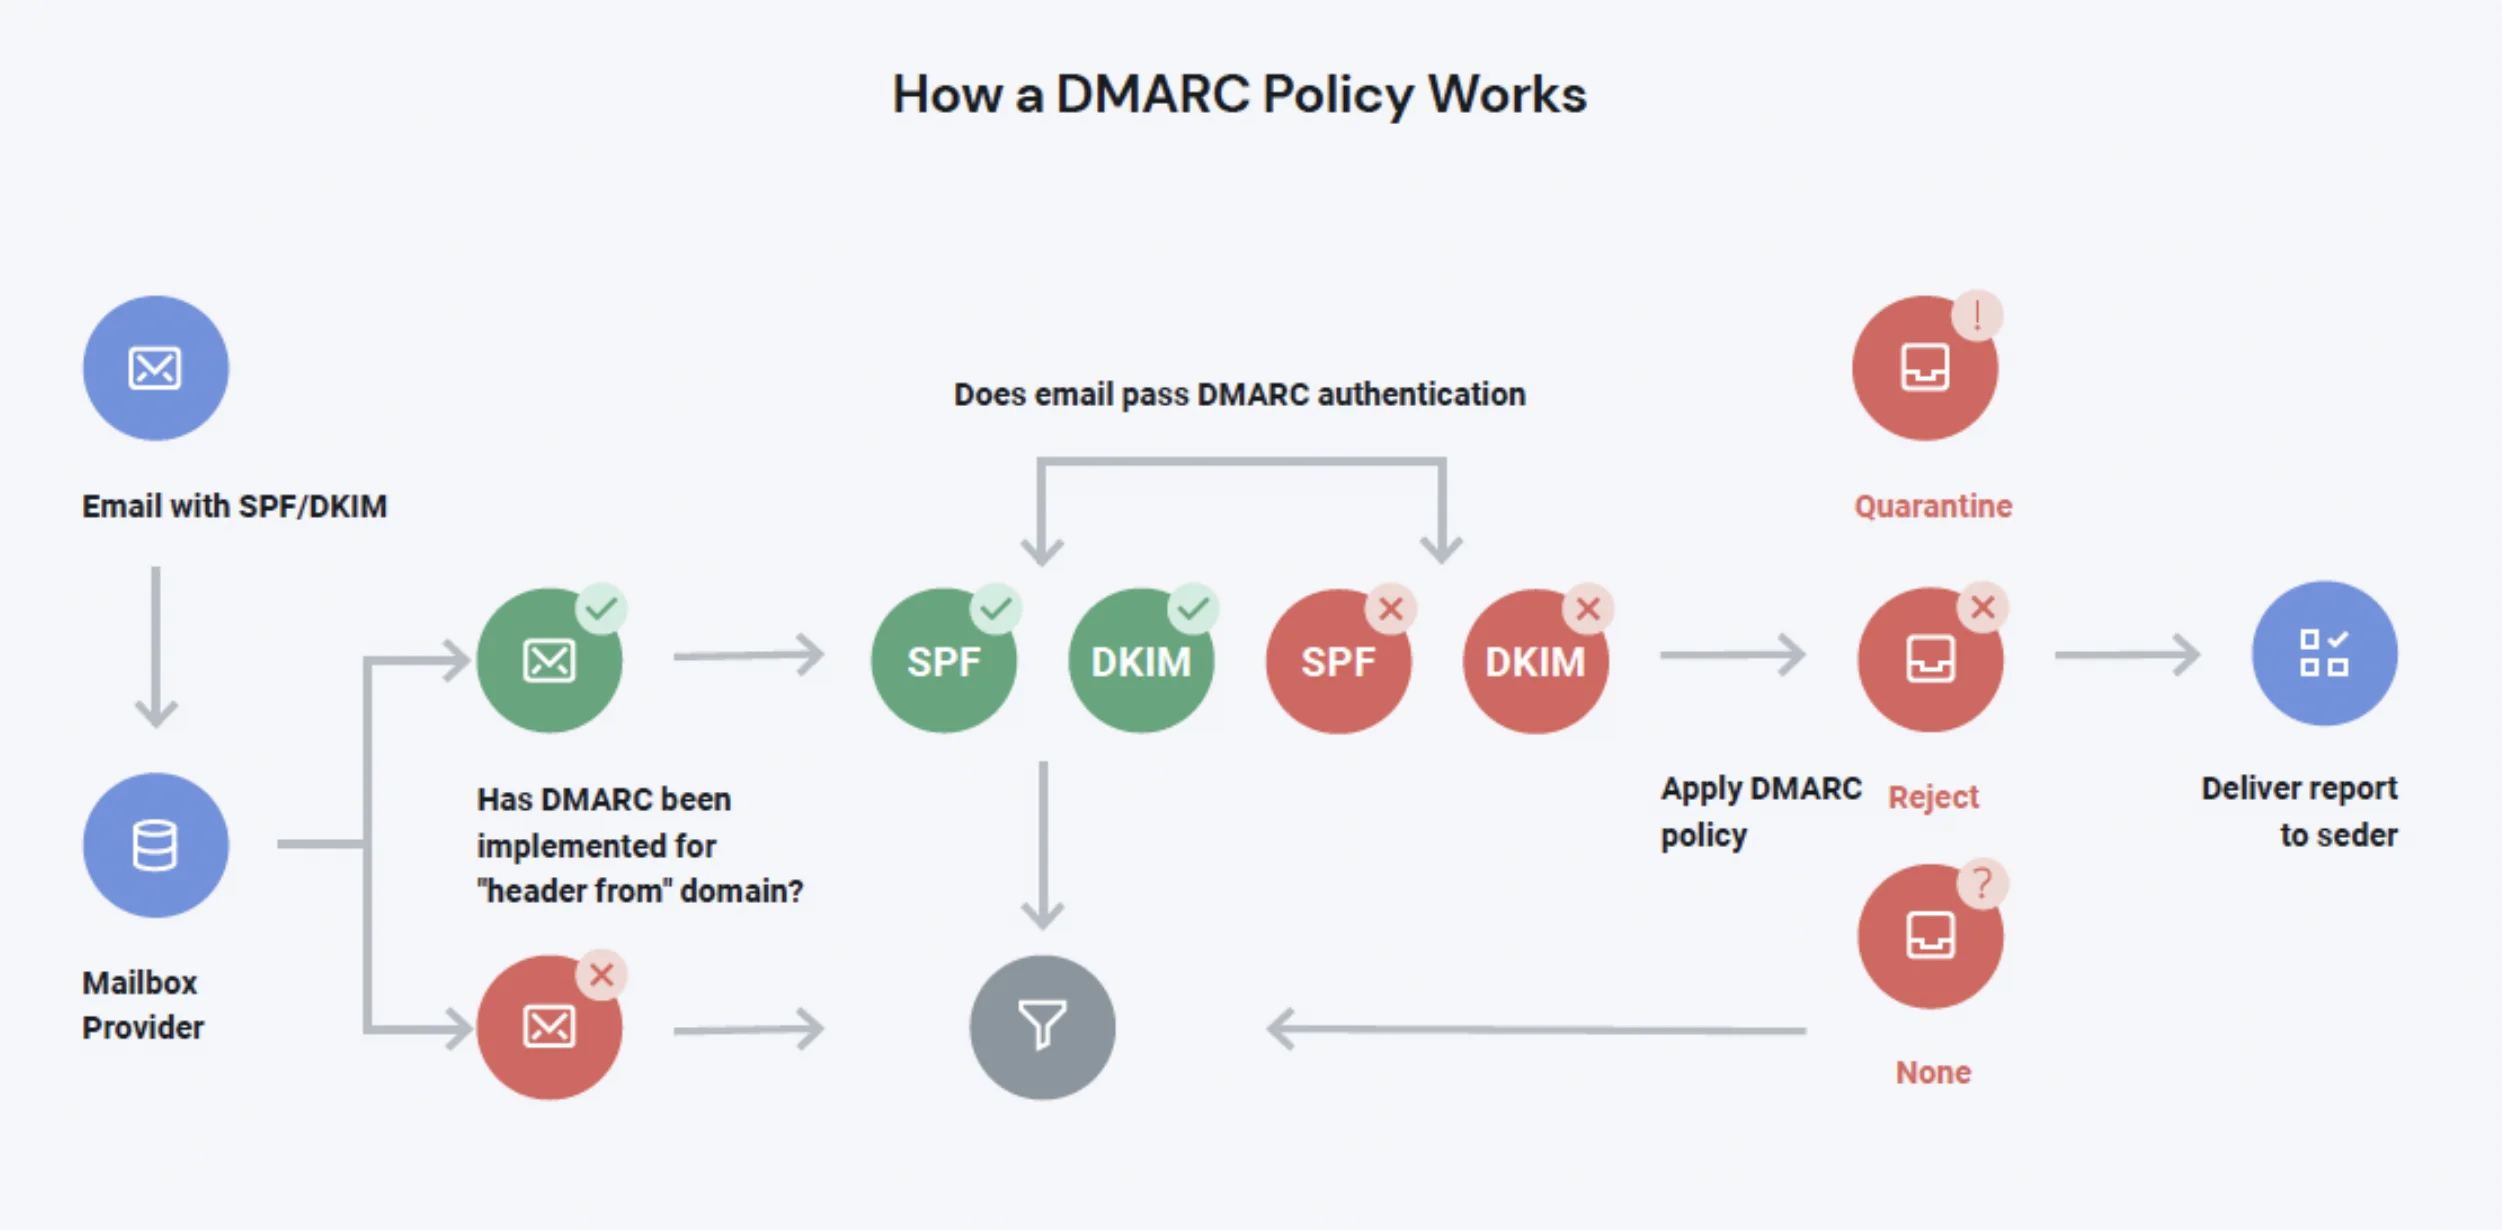
DMARC es una línea de código que se añade a tu registro DNS y que está diseñada para ayudar a los proveedores de servicios de email a eliminar un mayor número de spammers de la bandeja de entrada del destinatario. Los profesionales del email marketing tienen tres opciones a la hora de aplicar una política de DMARC:
p=none, que garantiza que los mensajes se escaneen de acuerdo con las especificaciones de cumplimiento de tu política de DMARC, pero no se realiza ninguna acción con ellos. Es decir, la política none indica al proveedor de email de tu destinatario que no tome medidas respecto a tu mensaje si no supera el DMARC.p=quarantine, que separa los emails sospechosos y los coloca en un lugar como la carpeta de spam en vez de la bandeja de entrada.p=reject, que ordena al proveedor bloquear cualquier email que no supere el DMARC. Con la política reject, los mensajes que no superen el DMARC nunca llegarán a la bandeja de entrada.
Si es la primera vez que implementas DMARC, empieza usando p=none mientras haces las pruebas de calidad (QA). El valor de utilizar la política none es que se seguirán generando informes para esos dominios. Puedes emplear los informes para verificar las políticas de cumplimiento de SPF y DKIM. Una vez confirmes que DMARC funciona correctamente, debes actualizar la política e indicar a los servidores de email receptores que, de ahí en adelante, pongan en cuarentena (quarantine) o rechacen (reject) los errores.
Según el dmarc.org, más de dos tercios de las políticas de DMARC activas están configuradas como p=none. Una política p=none relajada no contribuye a que tu autenticación sea más robusta ni a que la bandeja de entrada sea un lugar más seguro para los suscriptores. Con los nuevos requisitos del protocolo de autenticación de Gmail y Yahoo – e incluso otros más recientes por parte de Microsoft para 2025 , el sector avanza hacia una política p=reject estándar.
Establecer la política en p=reject indica a los proveedores de servicios de email que vas en serio. Es la mejor manera de proteger a tus suscriptores del spam y a tu marca del spoofing o suplantación. Si has configurado el resto de tus políticas de autenticación, como SPF y DKIM, además de DMARC, un p=reject no debería perjudicar tus posibilidades de llegar a la bandeja de entrada. En todo caso, te ayudará.
El objetivo final ideal es contar con una política p=reject. Para eso sirve DMARC. Para asegurarse de que tu dominio no pueda ser suplantado y proteger a nuestros clientes mutuos del abuso.
Configuración de registros DNS inverso/Pointer (PTR)
Configurar tus registros DNS/PTR inversos es el primer paso a la hora de implementar DMARC. El DNS inverso funciona resolviendo el DNS (nombre) de un dominio en una dirección IP, en lugar de resolver una dirección IP en un nombre de dominio. El último paso de la autenticación se produce en el lado del servidor con los registros DNS inversos o Pointer (PTR).
Todos los servidores de correo tendrán una dirección IP de envío que se utilizará para comunicarse con otros servidores, pero también recomendamos vincular un nombre fácil de entender a esa dirección IP. Los registros DNS inversos y los registros PTR facilitan la identificación del servidor al examinar los registros de envío (logs) y los encabezados de los emails, para que no tengas que memorizar direcciones IP.
En Mailgun, todo nuestro espacio de IP compartidas y dedicadas incluye un registro PTR preconfigurado. Por lo tanto, sea cual sea tu tipo de cuenta o IP, estás cubierto por defecto.
Elige tu estructura de informes
Hay dos tipos de informes de DMARC que los destinatarios pueden enviar a los propietarios de dominios autenticados con DMARC:
- Los informes agregados suelen enviarlos a diario los servidores de los destinatarios y recopilan diversas estadísticas de un dominio de envío. Un informe agregado típico tiene formato XML e incluye información sobre la IP de envío, las aprobaciones o fallos de cumplimiento de SPF/DKIM y el dominio FROM (remitente) del encabezado, junto con el recuento de cada mensaje.
- Los informes forenses muestran en tiempo real los fallos de cumplimiento de los mensajes DMARC e incluyen una copia editada del mensaje original que provocó el fallo. Los propietarios de los dominios deben utilizar estos “informes de fallos” para entender sus errores (de los mensajes, no personales o profesionales) y resolver los posibles problemas detectados.
A diferencia de SPF y DKIM, DMARC ofrece a los remitentes una mayor visibilidad sobre su entregabilidad, por lo que con independencia del tipo de informes que elijas, presta atención a qué ocurre con tu DMARC para solucionar cualquier problema antes de que perjudique tu reputación como remitente.
Cómo funciona Brand Indicators for Message Identification (BIMI)
A diferencia de SPF, DKIM y DMARC, Gmail, Yahoo y Microsoft (todavía) no exigen BIMI. ¡Pero espera! Pero espera, BIMI es una de las formas más recientes de autenticación y la que más puede ayudar a tu marca en la bandeja de entrada.
BIMI te permite incluir una imagen de remitente de marca utilizando el logotipo de tu marca junto con tu mensaje. BIMI no solo permite reconocer la marca de un vistazo, sino que además es un registro TXT del DNS que proporciona una autenticación adicional. Según el reciente informe de Sinch sobre el estado de la comunicación con los clientes, el 53 % de los consumidores afirma haber recibido emails legítimos de marcas en los que no confiaba. Ahora que el phishing se encuentra en máximos históricos, las certificaciones como BIMI pueden ayudar a fomentar visualmente la confianza en la marca dentro de la bandeja de entrada, a la vez que añaden una capa adicional de autenticación.
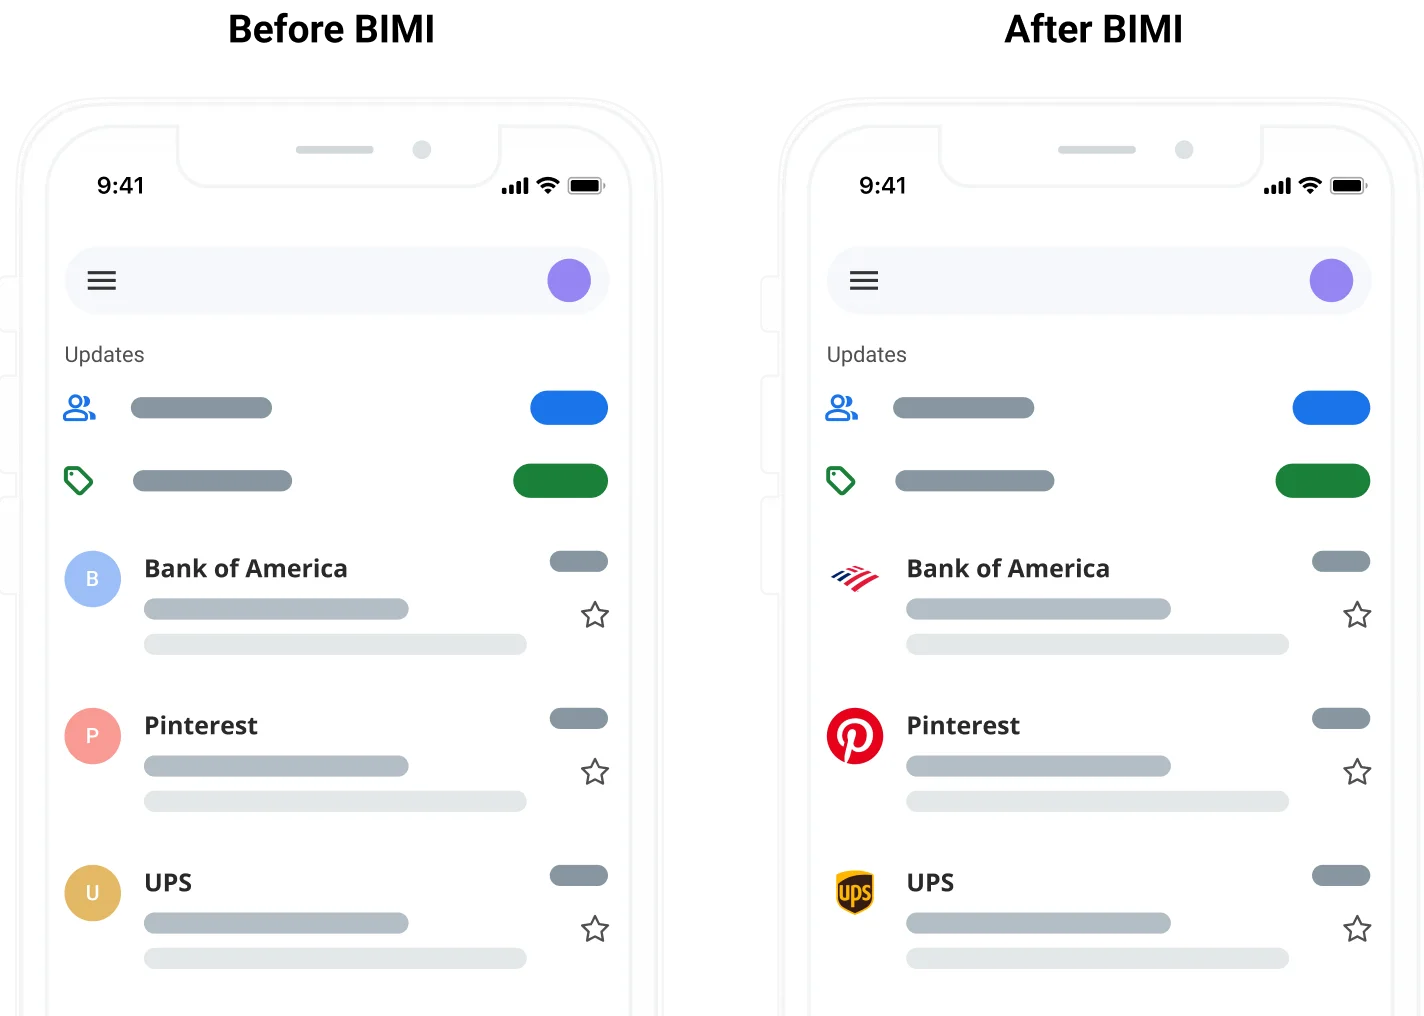
Considera que BIMI es la guinda del pastel. Después de superar los obstáculos y configurar todos tus estándares de autenticación, cumples los requisitos para obtener un registro BIMI, pero hay una condición. Para que BIMI funcione, tu política de DMARC debe estar configurada en cuarentena (quarantine) o rechazo (reject).
Autenticación de emails: la última línea de defensa
La autenticación de emails no solo sirve para proteger tu identidad, sino que es un factor determinante a la hora de filtrar mensajes. Al final del viaje de tu email, cuando los ISP deciden si dejan entrar o no el mensaje en la bandeja de entrada, la autenticación es lo que consigue que el mensaje supere los filtros de spam y llegue a las bandejas de entrada de los suscriptores. Es un tema muy de actualidad en este momento, y por una buena razón.
La verdadera pregunta no es si debes o no realizar el proceso de autenticación de emails, sino si te puedes permitir el lujo de no hacerlo.
La autenticación de emails abarca la entregabilidad, la reputación y la seguridad. La implementación y comprensión de los protocolos de autenticación de emails da para mucho más, y la seguridad va mucho más allá de la autenticación. ¿Tienes curiosidad por conocer otras formas de asegurar tu programa de emails? Nosotros también. Tanta, de hecho, que hemos reunido a nuestros expertos más apasionados por la seguridad del email y la entregabilidad para crear una completa guía. Consúltala para descubrir todo lo que necesitas saber sobre la seguridad del email y su cumplimiento.