Deliverability
Comment implémenter DMARC – Un guide étape par étape

L’usurpation d’email sévit sur Internet. Les emails frauduleux prennent la forme d’escroqueries, de ransomwares et même de manipulation boursière. Nous voyons des entreprises perdre des millions de dollars chaque année au profit de pirates malveillants – même les associations caritatives ne sont pas à l’abri. Même si vous êtes propriétaire d’un domaine et que vous configurez une sécurité des emails stricte, votre adresse d’expédition (« from ») peut toujours être usurpée sans DMARC.
Mais qu’est-ce que le protocole DMARC et pourquoi est-ce si important ? Dans cet article, nous partagerons tout ce que vous devez savoir sur cette authentification des emails et les étapes à suivre pour l’implémenter.
Qu’est-ce que le protocole DMARC ?
Respirez profondément – cet acronyme est long.
Le protocole DMARC (Domain-based Message Authentication, Reporting, and Conformance) est une méthode d’authentification conçue pour empêcher les personnes malveillantes d’usurper votre identité.
Développé en 2012, le protocole DMARC est devenu une norme de l’industrie et constitue votre première ligne de défense contre les emails malveillants sur votre programme d’expéditeur. Vous ne savez pas si vous avez déjà configuré le protocole DMARC ? Utilisez cet outil pour effectuer une vérification rapide du protocole DMARC.
Pourquoi le protocole DMARC est-il si important ?
Bien que l’email soit aussi ancien qu’Internet lui-même, l’authentification des emails est un processus en constante évolution. Avant DMARC, les fournisseurs de messagerie comme Google s’appuyaient sur des filtres stricts et les retours des utilisateurs pour identifier les spammeurs. Tellement stricts, en fait, qu’ils pouvaient bloquer des expéditeurs et des domaines d’email légitimes.
Grâce à DMARC, un expéditeur peut analyser les rapports de boucle de rétroaction pour développer un protocole d’authentification strict qui indique aux serveurs de réception quelles IP de votre domaine sont les vôtres. Une politique DMARC demandera aux FAI de rejeter les emails provenant d’IP frauduleuses qui tentent d’utiliser votre domaine.
Tout cela semble très bien, mais pourquoi s’en soucier si vos emails arrivent actuellement sans problème dans la boîte de réception ? La réponse est double, à commencer par la sécurité. 90 % des attaques réseau sont menées via l’infrastructure d’email et deviennent de plus en plus sophistiquées. Votre réputation auprès des FAI, vos taux de délivrabilité et votre réputation de marque sont tous gravement endommagés en cas d’attaque par hameçonnage. Le protocole DMARC permet de protéger vos utilisateurs et votre identité d’expéditeur.
La deuxième raison est que DMARC est désormais une exigence pour les expéditeurs en masse – du moins pour ceux qui envoient des messages vers des messageries Gmail ou Yahoo. Ces fournisseurs de messagerie ont annoncé en octobre 2023 qu’ils imposeraient des normes plus strictes aux expéditeurs, y compris des authentifications plus robustes. Cela implique le protocole DMARC.
En savoir plus : nous avons détaillé tout ce que vous devez savoir sur les changements des boîtes de réception Gmail et Yahoo en 2024. Allez plus loin avec notre article : les protections des boîtes de réception Gmail et Yahoo de 2024 et ce qu’elles impliquent pour votre programme d’emailing.
Pour faire simple, DMARC est une ligne de code qui s’insère dans votre enregistrement TXT DNS. Pourtant, le protocole DMARC est bien plus que du code – c’est un processus qui a lieu avant, pendant et après l’implémentation pour garantir que votre système d’email continue de fonctionner correctement. Passons en revue trois composants clés de DMARC pour mieux comprendre cette norme d’authentification.
Avant DMARC : utiliser SPF et DKIM
Pour comprendre le protocole DMARC, nous devons d’abord comprendre ses prédécesseurs, Le protocole SPF (Sender Policy Framework) et Le protocole DKIM (DomainKeys Identified Mail).
SPF est une méthode d’authentification permettant aux expéditeurs de publier les adresses IP des serveurs SMTP de confiance autorisés à envoyer depuis un domaine. Le serveur de réception croise ensuite cet enregistrement pour valider l’email et l’envoyer dans la boîte de réception. L’authentification DKIM, quant à elle, est une signature qui s’insère dans vos enregistrements DNS publics, vérifiée avec une clé privée dans votre en-tête d’email.
Pourquoi sont-ils si importants pour DMARC ? Parce que le protocole DMARC accepte ou rejette un message en fonction de l’alignement de SPF et DKIM.
Pendant DMARC : décomposer l’enregistrement
Un enregistrement DMARC est composé de balises et de valeurs relativement simples. Seuls deux champs sont obligatoires, les autres étant facultatifs. Dans cet article, nous couvrirons les exigences minimales. Cependant, Google propose une liste avec toutes les balises avancées.
Voici un exemple d’un enregistrement DMARC simple :
v=DMARC1; p=reject; rua=mailto:postmaster@example.com;
La première balise v= est simple. Elle doit toujours être DMARC1. Il n’existe aucune autre version pour le moment, utilisez donc toujours 1.
La deuxième balise p= est une instruction au serveur d’email du destinataire pour les emails qui ne passent pas l’authentification. Voici vos options :
None: consigne l’entrée mais ne prend aucune action.Quarantine: marque comme spam.Reject: rejette le message.
Si vous utilisez BIMI, la balise p= doit être définie sur quarantine ou reject car BIMI ne prend pas en charge none.
La troisième balise est rua= ou l’adresse email de rapport. Il s’agit de la messagerie dédiée où vos rapports DMARC sont envoyés.
Si vous ne souhaitez pas créer l’enregistrement vous-même, Dmarcian propose un générateur d’enregistrement DMARC gratuit.
Après DMARC : examiner les rapports DMARC
Enfin, nous avons la phase de reporting de DMARC. Une fois le protocole DMARC implémenté avec succès, les rapports commenceront à affluer dans votre boîte de réception assignée. Ces rapports vous indiqueront :
- Quels serveurs ou tiers envoient des emails depuis votre domaine et s’ils sont acceptés ou rejetés.
- Comment chaque serveur d’email de réception réagit aux messages non authentifiés.
- Le pourcentage total de réussite DMARC.
Une balise de reporting facultative ruf= indique aux FAI où renvoyer les rapports d’échec ou d’analyse. Bien que cette balise ne soit pas prise en charge par tous les fournisseurs de messagerie pour des raisons de données (suivez notre regard, Gmail…), elle peut vous donner plus d’informations sur le contenu de l’email qui a échoué par rapport à un rapport agrégé standard.
Les résultats de ces rapports vous aideront à ajuster votre politique DMARC. Par exemple, si la plupart des messages passent par les serveurs d’email du destinataire, vous aurez besoin d’une politique plus stricte pour attraper les fraudeurs. Chaque jour, vous devrez analyser vos rapports et résoudre les problèmes que vous rencontrez, comme des emails légitimes envoyés dans le dossier spam. Maintenant que nous comprenons mieux DMARC, passons en revue une liste de contrôle des étapes pour l’implémenter.
DMARC et délivrabilité
Si vous souhaitez sérieusement améliorer votre délivrabilité, l’implémentation de DMARC n’est pas optionnelle, elle est essentielle. Des vérifications d’authentification fortes aident à protéger votre marque, et elles commencent par une compréhension claire des protocoles d’authentification DMARC. Que vous examiniez les données agrégées DMARC ou que vous exploriez les rapports d’échec, l’objectif est le même : assurez-vous que vos messages arrivent dans la boîte de réception et non dans le dossier spam.
C’est pourquoi nous avons établi un partenariat avec Red Sift. En combinant leur plateforme de protection de domaine avec le puissant service d’emailing de Mailgun, nous rendons l’implémentation de DMARC plus rapide, plus simple et plus intelligente. De la configuration à l’application, vous bénéficierez d’un support de bout en bout, d’une visibilité complète sur les résultats de l’authentification DMARC et d’informations claires provenant de vos rapports agrégés et d’échec. Ce partenariat vous aide à respecter les normes de sécurité actuelles sans ralentir vos envois, ni votre équipe.
Comment configurer DMARC
Vous vous demandez comment configurer DMARC ? Voici un guide détaillé pour vous aider à l’implémenter.
1. Préparer votre domaine avant de configurer DMARC
Nous savons que vous avez hâte de déployer votre nouvelle politique DMARC, mais il y a d’abord une certaine préparation à entreprendre.
Configurer SPF et DKIM pour votre domaine
Comme mentionné ci-dessus, vous devez avoir activé SPF et DKIM pour pouvoir exécuter DMARC.
Pour le SPF, cela nécessite l’ajout d’un Enregistrement DNS TXT trouvé dans les paramètres de votre service d’emailing à votre fournisseur DNS. Pour les signatures DKIM, le processus est similaire – copiez le enregistrement DKIM de votre service d’emailing et collez-le dans votre fichier DNS TXT dans les paramètres de votre fournisseur DNS.
Configurer un groupe ou une messagerie pour les rapports
Les rapports XML qui suivent les emails vers chaque emplacement et FAI vont s’accumuler rapidement. Vous aurez donc besoin d’une messagerie indépendante des autres adresses fonctionnelles. Pour les petites entreprises, il peut s’agir de quelques-uns, et pour une grande organisation, de quelques milliers. Envisagez d’utiliser un service tiers pour gérer et décoder ces rapports.
Auditer vos domaines d’envoi
Même un prodige des échecs aurait du mal à retenir une liste d’adresses IP. Ainsi, lorsque vos rapports DMARC commenceront à affluer, vous voudrez avoir une liste de vos domaines d’envoi à portée de main afin de pouvoir distinguer les faux de ceux que vous connaissez.
Une fonction de gestion de domaine est un processus d’audit de vos domaines. Effectuer cette étape en premier vous fera gagner beaucoup de temps et vous évitera des maux de tête, en particulier pour les grandes organisations qui nécessitent une collaboration transversale entre les équipes. Heureusement, nos amis chez Dmarcian ont créé une vidéo pratique sur la gestion de projet DMARC.

2. Choisir une politique
Avant DMARC, il incombait aux fournisseurs de messagerie de décider du sort de votre email. Désormais, les expéditeurs d’emails peuvent prendre le volant en définissant leur politique d’authentification. Autrement dit, quelle action Microsoft doit-il entreprendre lorsqu’un message provenant de votre nom de domaine ne correspond pas à l’enregistrement DMARC. Imaginez votre politique comme un système de feux de circulation dans le but de la faire passer du vert (none) à l’orange (quarantine) pour enfin arriver au rouge (reject). Bien qu’une politique p=none soit un excellent début pour tester DMARC, vous ne devriez pas vous arrêter là, comme l’expliquent Kate Nowrouzi et Jonathan Torres, experts en délivrabilité chez Mailgun, dans cette vidéo.

Aucun
Pour le moment, p=none est la spécification minimale requise. La balise p=none n’apporte aucune modification à votre configuration existante – les serveurs d’email de réception transmettront le message normalement au destinataire. C’est un bon point de départ, car cela vous permet de surveiller les premiers rapports DMARC en mode sans échec.
N’oubliez pas – BIMI ne prend pas en charge les politiques DMARC avec l’option p=none.
Quarantaine
À ce stade, nous devrions tous savoir ce qu’est une politique de quarantaine. Pour DMARC, cela signifie envoyer les emails non qualifiés dans le dossier spam jusqu’à ce que vous soyez sûr à 100 % de l’origine de ces emails.
Rejeter
p=reject est l’objectif final de DMARC. Bien que la mise en quarantaine soit un bon début, vous ne voulez pas que des emails usurpés restent éternellement dans le dossier spam de vos clients. Cela dit, choisir cette politique trop tôt peut entraîner le rejet d’emails légitimes. N’activez donc la politique reject qu’une fois que vous avez passé vos rapports au peigne fin (voir l’étape cinq).
Volume
Pour contrôler le flux de votre déploiement d’authentification, envisagez d’appliquer votre politique à un faible pourcentage de vos messages pour commencer, en utilisant cette balise : pct=5
Le chiffre cinq représente 5 % du nombre total de messages envoyés depuis votre domaine. Prenez en compte votre temps, vos ressources et votre tolérance au risque pour déterminer comment vous souhaitez définir cette valeur. Commencer petit et augmenter lentement cette valeur progressivement est l’approche la plus sûre. Le volume d’authentification par défaut sera de 100 % si vous n’ajoutez pas cette balise.
3. Publier votre enregistrement TXT
Maintenant que vous avez défini votre politique DMARC, il est temps de passer à l’action.
- Accédez aux paramètres DNS de l’hébergeur de votre domaine dans la console de gestion.
- Sous le nom d’hôte DNS, saisissez le nom de l’enregistrement :
_dmarc.votredomaine.com - Sous la valeur de l’enregistrement DNS, saisissez votre enregistrement DMARC (voir « décomposer l’enregistrement » ci-dessus).
- Enregistrez les modifications.
4. Analyser vos rapports
Vous avez désormais un enregistrement DMARC en place et des rapports ont commencé à arriver dans votre messagerie. Ces données vous indiquent quels messages réussissent ou échouent à l’authentification SPF et DKIM. Un rapport DMARC XML brut ressemble à ceci :
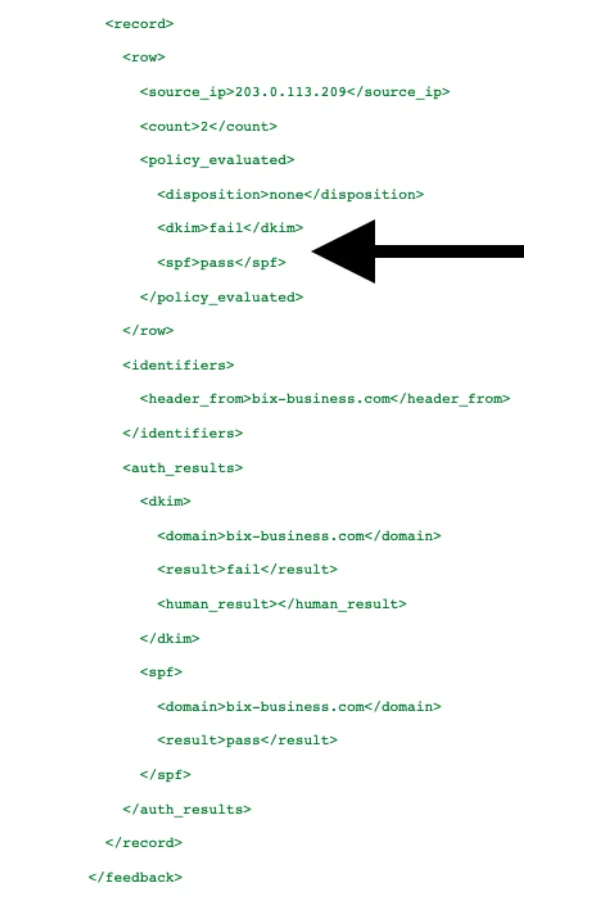
Remarque : cet enregistrement est paraphrasé.
Les fichiers Extensible Markup Language (XML) de ce type sont réellement conçus pour une lecture par machine et peuvent être difficiles et chronophages à lire pour les humains. Il existe quelques méthodes pour apporter de la clarté à ces rapports :
- Convertissez les enregistrements au format tabulaire en utilisant une base de données relationnelle.
- Convertissez le XML en HTML en appliquant une feuille de style XSL.
- Utilisez un fournisseur SaaS tiers pour recevoir, stocker et analyser vos rapports.
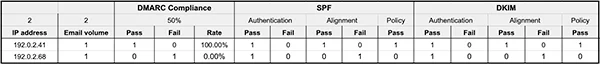
Nous ne sommes pas des robots – nous aimons nos rapports au format tabulaire.
Nous étions perdus, mais maintenant nous y voyons plus clair. Espérons que nous reconnaissons les adresses IP dans la colonne de gauche comme étant les nôtres. Cependant, il est peu probable que vous vous souveniez de toutes les IP de vos applications tierces. Il existe un processus en trois étapes pour traiter ces flux d’emails :
- Évaluer : auditez vos adresses IP d’expéditeur et croisez-les avec les IP figurant sur vos rapports.
- Remédier : ajoutez des enregistrements DMARC à toutes les sources d’envoi vérifiées.
- Maintenir : assurez-vous que le déploiement est réussi – si ce n’est pas le cas, alors commencez à résoudre les problèmes.
5. Déployer votre stratégie lentement
La politique DMARC (p=) que vous avez choisie devrait évoluer progressivement comme un feu de circulation, de p=none à p=quarantine pour enfin arriver à p=reject. Cela vous donne le temps de collecter des données et d’analyser méthodiquement vos rapports quotidiens. Un déploiement sûr ressemblerait à ceci :
v=DMARC1; p=none; pct=100; rua=mailto:postmaster@example.com;
En commençant par cet enregistrement, les messages sont livrés normalement et des rapports sont émis par le FAI, vous permettant d’identifier les expéditeurs sûrs sur votre domaine. Six semaines devraient suffire pour collecter des données avant de passer à l’étape suivante :
v=DMARC1; p=quarantine; pct=5; rua=mailto:postmaster@example.com;
Augmentez lentement le pct= au fur et à mesure que vous recueillez des informations, jusqu’à atteindre 100 %. Lorsque vous êtes satisfait de la mise en quarantaine des messages, passez à l’étape suivante :
v=DMARC1; p=reject; pct=5; rua=mailto:postmaster@example.com;
Augmentez lentement le pct= et assurez-vous que tous les emails légitimes arrivent dans la boîte de réception, jusqu’à ce que vous atteigniez 100 %. Félicitations, vous avez implémenté DMARC en toute sécurité et avec succès !
6. Surveiller votre taux de réussite de l’authentification
Particulièrement avec les nouvelles normes de Gmail et Yahoo, il est essentiel de surveiller votre taux de réussite d’authentification, à savoir le pourcentage de vos emails qui passent l’authentification par rapport à l’ensemble du trafic reçu. Pour Google, nous avons facilité la tâche avec notre Intégration Google Postmaster Tools qui permet une surveillance pratique de votre statut d’authentification sur tous vos domaines pendant une période sélectionnée.
Utiliser DMARC avec Mailgun
Mailgun est à la pointe de l’authentification des emails en exigeant des enregistrements DKIM et SPF par défaut avant que vous ne puissiez commencer à envoyer. Par conséquent, si vous utilisez déjà Mailgun, vous n’êtes plus qu’à un pas de compléter le puzzle de l’authentification avec DMARC. Ce processus peut également améliorer d’autres aspects de votre programme d’emailing, comme l’identification des IP sûres grâce à la fonction de gestion de domaine.
Mais l’histoire ne s’arrête pas là – un FAI est toujours en droit d’envoyer vos messages dans les spams si vous ne respectez pas les bonnes pratiques d’envoi d’emails. Alors pourquoi s’arrêter en si bon chemin ? Jetez un œil à ces bonnes pratiques de délivrabilité des emails pour éviter que vos emails ne finissent dans le dossier spam et inscrivez-vous à notre newsletter pour recevoir ces conseils dans votre boîte de réception chaque semaine !


Comment fonctionne DMARC ?