IT & Engineering
Pourquoi l’amélioration de la sécurité de l’email aide à protéger l’économie mondiale

L’économie est un système complexe et interconnecté avec de nombreux rouages. Dans le climat économique mondial actuel, nous avons un peu l’impression d’être ballottés par une tempête imprévisible. Cependant, les professionnels de l’informatique et des technologies peuvent agir pour lutter contre l’un des facteurs qui plombent l’économie.
Selon le cabinet Cybersecurity Ventures, la cybercriminalité a coûté au monde plus de 6 000 milliards de dollars en 2021, et devrait dépasser les 7 000 milliards de dollars en 2022. Si les cybercriminels possédaient leur propre pays, ils dirigeraient la troisième économie mondiale, juste derrière les États-Unis et la Chine. Et ce n’est pas tout. Cybersecurity Ventures prévoit que le coût des cyberattaques atteindra 10 500 milliards de dollars en 2025.
La cybercriminalité est une véritable entreprise : une activité sombre et illégale qui opère sur le dark web, mais une entreprise malgré tout. Elle a même son propre acronyme technique : La cybercriminalité en tant que service (CaaS). Malgré cela, on entend rarement parler de sujets comme l’hameçonnage et la sécurité de l’email lors de débats sur l’économie.
Cybersécurité et économie
Nous avons récemment mené une enquête auprès d’expéditeurs d’emails du monde entier pour recueillir leurs avis et impressions sur l’état de l’économie mondiale, ainsi que sur son impact sur leur entreprise. Dans un rapport spécial de Mailgun, « L’email dans une économie en évolution : la perspective technologique », nous nous sommes concentrés sur les réponses des professionnels de l’informatique et de l’ingénierie.
Invités à choisir trois facteurs économiques susceptibles d’avoir un impact négatif sur leur entreprise au cours de l’année à venir, les participants ont le plus souvent sélectionné les coupables habituels. L’inflation (55,9 %), la baisse des dépenses de consommation (40,6 %) et les coûts de l’énergie et des transports (29,3 %) sont arrivés en tête de notre enquête, comme dans de nombreux autres sondages sur l’économie mondiale.
Un peu plus bas dans la liste figurent les cyberattaques. Si environ 15 % de l’ensemble des personnes interrogées ont choisi cette option comme une situation susceptible d’avoir un impact négatif sur leur organisation l’année prochaine, ce chiffre grimpe à un peu plus de 20 % chez les professionnels de l’informatique et de l’ingénierie.

Même avec des taux d’inflation records, un marché du travail tendu, une pandémie toujours en cours, une guerre en Europe de l’Est et la flambée des prix de l’énergie, un cinquième de ce segment estime que la cybercriminalité figure parmi les trois principaux facteurs pouvant nuire à son activité. Cela suggère que les équipes informatiques et les autres professionnels des technologies sont plus conscients de l’impact potentiel des cyberattaques que les autres secteurs.
En fait, lorsque l’on compare les résultats de l’enquête concernant l’informatique et l’ingénierie avec d’autres rôles, la différence est encore plus frappante. Les personnes qui traitent régulièrement des questions de cybersécurité étaient nettement plus susceptibles de s’inquiéter des cybermenaces.

Alors, que savent ces professionnels dont les autres services n’ont peut-être pas conscience ? Examinons d’autres études sur la cybersécurité pour en savoir plus sur l’impact de la cybercriminalité et le prix à payer si vous n’améliorez pas la sécurité de l’email.
Le coût d’une sécurité de l’email médiocre
Dans « Le guide de Mailgun sur la sécurité et la conformité des emails », nous avons rassemblé une série de statistiques sur la cybersécurité provenant de diverses sources fiables. Cela inclut IBM, qui a publié un rapport estimant que le coût moyen d’une seule fuite de données en 2022 s’élevait à 4,35 millions de dollars.
Il s’agit toutefois de la moyenne mondiale. Aux États-Unis, IBM indique qu’une fuite de données typique pourrait coûter 9,44 millions de dollars aux entreprises, soit plus du double de la moyenne et le montant le plus élevé au monde.
Il est important de garder à l’esprit que l’email constitue le principal vecteur de menaces et que ce canal se trouve souvent au cœur de nombreuses fuites de données et tentatives de cyberattaques. En réalité, on estime que 91 % des cyberattaques commencent par un email d’hameçonnage. Selon une étude de Proofpoint, les menaces impliquant l’email sont signalées plus souvent que toute autre méthode. Les cyberattaques via la boîte de réception d’emails ont occupé les quatre premières places du rapport de Proofpoint, qui a également révélé que 83 % de toutes les tentatives d’hameçonnage réussissent.

Au vu de ces statistiques, il est facile de comprendre comment un manque de sécurité de l’email peut causer des problèmes financiers dans de nombreuses entreprises. Le grand nombre d’attaques par hameçonnage réussies combiné au coût d’une faille de cybersécurité montre clairement à quel point les cybermenaces peuvent avoir de graves conséquences sur l’économie. La cybercriminalité nuit aux entreprises de tous types et de toutes tailles.
Lors d’une récession mondiale, comme celle que nous semblons traverser actuellement, il y aura toujours des entreprises qui ne survivront pas à un tel ralentissement économique. Quand tant d’organisations rencontrent des difficultés financières, la dernière chose que vous souhaitez est une faille qui vous coûte soudainement des millions de dollars.
Nous savons que cela peut sembler alarmiste. Mais à vrai dire… c’est vraiment effrayant.
Heureusement, toute organisation peut prendre des mesures pour améliorer la sécurité de l’email, défendre son activité, protéger ses utilisateurs et réduire les risques de catastrophe en matière de cybersécurité.
Parmi le personnel des secteurs de l’informatique et de l’ingénierie, plus de 20 % affirment que les cyberattaques pourraient avoir un impact négatif sur leur entreprise dans les 12 prochains mois.
Quatre conseils pour améliorer la sécurité de l’email
Comme on dit, « mieux vaut prévenir que guérir. » Parfois, nous ne nous préoccupons de résoudre un problème que lorsqu’il commence à causer de réels dommages, et l’éviter dès le départ est la meilleure approche. Cela vaut autant pour la sécurité de l’email que pour la santé.
Voici quelques mesures importantes que vous pouvez prendre pour prévenir les problèmes de sécurité de l’email, allant bien au-delà de l’utilisation de mots de passe sécurisés.
1. Utiliser l’authentification multifacteur et le SSO
Bien que ce ne soit pas infaillible, l’authentification multifacteur ou l’authentification à deux facteurs (2FA) est l’un des moyens les plus simples, mais néanmoins les plus efficaces, de bloquer une attaque par hameçonnage et de sécuriser les applications. En effet, même si des cybercriminels parviennent à convaincre quelqu’un de révéler les identifiants de son compte, ils ont toujours besoin d’accéder à l’autre méthode d’authentification, comme l’appareil mobile de l’utilisateur.
L’authentification multifacteur (MFA) peut également inclure :
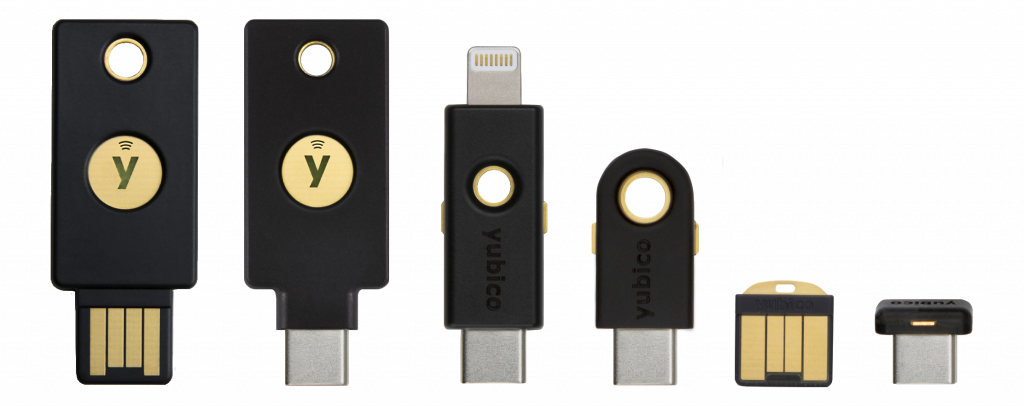
- Des jetons matériels : des télécommandes ou des clés USB qui génèrent régulièrement différents codes numériques d’accès.
- Des codes de vérification par SMS : des codes envoyés sur l’appareil mobile d’un utilisateur sous forme de SMS.
- Des notifications push : des alertes informant les utilisateurs des tentatives de connexion, qui peuvent être confirmées ou refusées.
- Des jetons logiciels : des mots de passe générés par logiciel pour un usage unique.
Un l’authentification unique (SSO) constitue une autre solution utile offrant une couche de sécurité supplémentaire à l’entreprise. Elle permet au personnel d’accéder plus facilement à un ensemble d’applications sans avoir à créer, mémoriser, stocker et potentiellement exposer des mots de passe.
2. Configurer l’authentification des emails
Si la MFA protège les utilisateurs, le personnel et l’entreprise contre la cybercriminalité, les protocoles d’authentification des emails existent pour aider à protéger les personnes qui reçoivent vos emails. L’authentification est le meilleur moyen de contrer la forme d’hameçonnage connue sous le nom d’usurpation de marque par email.
L’authentification des emails offre aux fournisseurs de messagerie un moyen d’identifier vos emails comme étant des messages légitimes provenant d’un expéditeur digne de confiance. Sans elle, les spammeurs et les escrocs peuvent se faire passer pour votre entreprise et inciter les gens à fournir des informations sensibles.
L’authentification des emails comprend quatre spécifications principales, qui sont des enregistrements TXT DNS auxquels les serveurs de messagerie de réception se référeront pour décider comment filtrer les messages entrants :
- Sender Policy Framework (le protocole SPF)
- DomainKeys Identified Mail (DKIM)
- Domain-based Message Authentication Reporting and Conformance (DMARC)
- Brand Indicators for Message Identification (BIMI)
Chez Mailgun, nous exigeons de chaque expéditeur sur notre plateforme qu’il utilise au minimum SPF et DKIM. Toutefois, nous recommandons vivement d’appliquer une politique DMARC stricte et sommes de grands adeptes de BIMI, qui permet aux expéditeurs d’afficher un logo officiel dans la boîte de réception.
3. Former le personnel et les utilisateurs
Les escrocs par email sont trompeurs et doués dans ce qu’ils font. Même les personnes ayant une solide expérience en cybersécurité peuvent tomber dans leurs pièges, surtout lorsque la tentative implique des techniques comme l’ingénierie sociale.
L’une des meilleures façons d’améliorer la sécurité de l’email est d’apprendre aux gens à quoi s’attendre avec les tentatives d’hameçonnage. En fait, Mimecast a découvert que les membres du personnel qui reçoivent une formation en cybersécurité sont cinq fois plus susceptibles de repérer et d’éviter les liens malveillants dans les emails.
L’équipe de sécurité de Mailgun attribue en partie à notre programme de formation et de sensibilisation du personnel le mérite d’avoir aidé l’entreprise à déjouer une attaque d’hameçonnage par SMS à grande échelle.
Si vous ne pouvez pas former directement vos utilisateurs ou votre clientèle, vous pouvez les informer de ce à quoi ils doivent s’attendre (ou non). Par exemple, si vous savez que des escrocs tentent d’usurper l’identité de votre marque, envoyez un avertissement pour que vos utilisateurs restent à l’affût de toute activité suspecte.
4. Évaluer la sécurité des partenaires technologiques
Enfin, votre cybersécurité n’est pas plus forte que son maillon le plus faible. Cela signifie que vous devez prêter une attention particulière aux pratiques de sécurité des prestataires et des fournisseurs de solutions auxquels votre organisation fait appel.
Si l’un de vos partenaires traite des données sensibles de votre entreprise ou de vos utilisateurs, assurez-vous qu’il possède les bonnes certifications et se soumet à des audits de sécurité réguliers. Renseignez-vous sur leurs certifications ISO 27001 et ISO 27701, ainsi que sur leurs rapports SOC 2. Au-delà de l’évaluation de la sécurité, ces audits et certifications peuvent vous indiquer si un partenaire technologique potentiel respecte les lois sur la confidentialité des données, telles que le RGPD.
Une meilleure sécurité de l’email aide-t-elle vraiment l’économie ?
Peut-être vous sentez-vous un peu sceptique. Nous vous comprenons. Améliorer la sécurité de l’email dans votre entreprise ne sortira probablement pas le monde d’une récession, mais et si nous envisagions l’email de la même manière que l’environnement ? Certes, une personne qui recycle ou conduit un véhicule électrique ne fera pas vraiment la différence. C’est lorsque des millions de personnes passent à l’action qu’un véritable changement commence à s’opérer. Nous devons donc tous apporter notre pierre à l’édifice.
En améliorant la sécurité de l’email, vous évitez que de l’argent ne finisse dans les poches des cybercriminels. Au lieu de cela, cet argent reste dans les poches et sur les comptes bancaires des consommateurs et des entreprises du monde entier. En prévenant les cybermenaces, vous protégez votre entreprise contre des dépenses imprévues à une époque marquée par une forte incertitude financière.
Si vous êtes prêt à prendre la sécurité de l’email au sérieux, Sinch Mailgun est à vos côtés pour faire la différence. En savoir plus sur L’engagement de Mailgun envers la sécurité et consultez notre Portail de sécurité. Vous pourrez y demander l’accès à nos certifications ISO, nos rapports SOC 2 et d’autres documents importants.


