IT & Engineering
Gestion des vulnérabilités : collaborer avec la communauté pour corriger les failles de sécurité

La cybersécurité est une lutte sans fin. Plus votre entreprise se développe, plus vous attirez les cybercriminels et plus il devient difficile de garder une longueur d’avance sur les attaques. Cependant, la cybercriminalité ne se limite pas aux grandes organisations : selon une complète, près de la moitié (45 %) des entreprises américaines ont déjà subi une fuite de données.
Pour prévenir les menaces potentielles, les entreprises doivent adopter une approche globale de la cybersécurité et placer la communauté au cœur de leurs efforts de sécurité. Vous vous demandez comment créer un programme solide de gestion des vulnérabilités et améliorer la sécurité globale de votre organisation ? Voici nos conseils.
Pourquoi la gestion des vulnérabilités est-elle si importante ?
Malgré tous nos efforts, il est tout simplement impossible de garantir qu’un système soit inviolable. Les défaillances du système, les évolutions technologiques et même les erreurs humaines peuvent exposer les programmes de sécurité les plus aboutis, et ignorer les risques peut avoir des conséquences désastreuses pour n’importe quelle entreprise. L’équipe responsable du système doit toujours partir du principe qu’il existe des vulnérabilités critiques non découvertes.
C’est pourquoi la gestion des vulnérabilités est un aspect clé de tout programme de cybersécurité. Les programmes de gestion des vulnérabilités permettent aux entreprises d’identifier les menaces et les angles morts de leurs produits et de leur infrastructure. Ils permettent aux équipes de sécurité en interne d’évaluer les risques et l’impact potentiel de ces vulnérabilités afin de les prioriser et d’atténuer rapidement les menaces critiques.
Plus une entreprise croît rapidement, plus elle devient une cible de choix pour les cybercriminels. Un programme de gestion des vulnérabilités empêche le nombre croissant de menaces de sécurité de passer inaperçues et protège l’intégrité de votre application.
Créer un programme abouti de gestion des vulnérabilités
Vous ne pouvez pas protéger votre application et votre infrastructure si vous ne gardez pas une longueur d’avance sur les pirates. C’est tout l’enjeu de la gestion des vulnérabilités : créer un système solide permettant aux entreprises d’anticiper et de détecter les cyberattaques avant qu’elles ne puissent nuire à leur organisation.
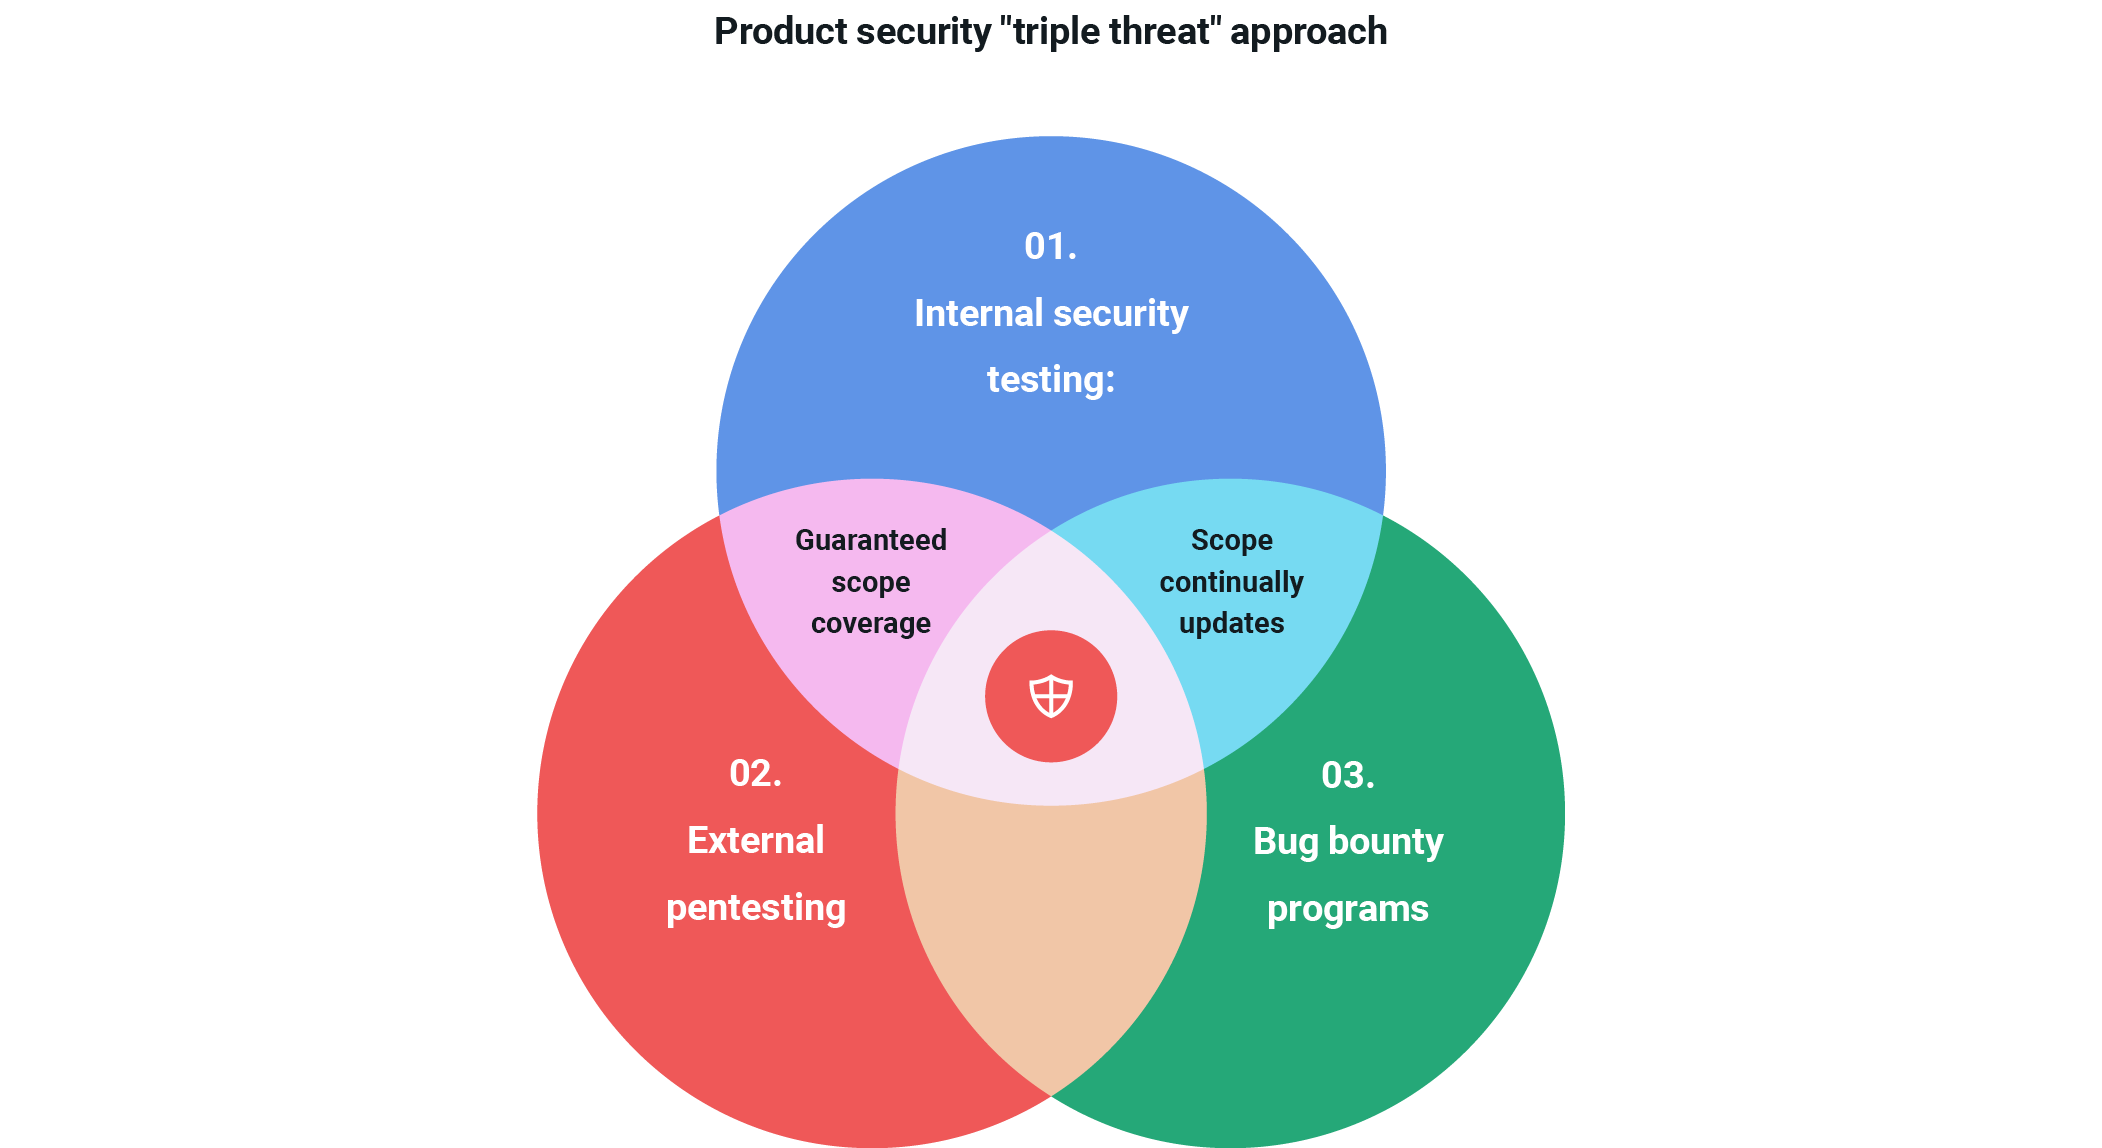
Toutefois, en l’absence de boule de cristal, il est plus facile à dire qu’à faire de garder en permanence cette longueur d’avance. L’établissement d’une stratégie aboutie de gestion des vulnérabilités nécessite une approche pluridimensionnelle qui inclut une équipe d’expertise interne pour les tests de sécurité, des entreprises tierces pour les tests d’intrusion externes, et des programmes de bug bounty pour attirer la communauté de la recherche en sécurité.
Collaborer avec la communauté pour renforcer la sécurité
Les évolutions technologiques constantes et les défaillances du système empêchent les équipes de sécurité en interne d’anticiper et d’identifier toutes les menaces potentielles. Les attaques informatiques sont de plus en plus sophistiquées, c’est pourquoi faire appel à la communauté est le meilleur moyen pour les organisations d’adopter une approche proactive en matière de cybersécurité. Les hackers du monde entier ont des points de vue différents, et la communauté de la recherche peut apporter cette diversité indispensable au programme de sécurité d’une entreprise.
Les programmes de bug bounty sont un moyen efficace pour les organisations de faire évoluer leurs programmes de gestion des vulnérabilités et de mettre en lumière des failles inconnues afin de les corriger. Grâce aux programmes de bug bounty, les entreprises récompensent la communauté de la recherche en sécurité (aussi appelée « hackers éthiques ») pour la découverte de vulnérabilités ou d’erreurs de configuration de sécurité dans leurs applications.
Il existe différentes approches des programmes de bug bounty. Ils peuvent être publics et ouverts à tous, bien que de nombreuses entreprises optent pour des programmes privés où elles contrôlent les personnes invitées à tester leurs produits. Les entreprises peuvent également créer leurs propres règles pour leurs programmes de bug bounty. Certaines peuvent donc demander à la communauté de la recherche en sécurité de se concentrer sur un produit ou un service en particulier, tandis que d’autres limitent leur programme à certains problèmes de sécurité.
L’approche de Mailgun en matière de gestion des vulnérabilités
La sécurité est essentielle chez Mailgun. Nous traitons un grand nombre de données personnelles, et leur protection est cruciale pour notre activité. Afin d’offrir le plus haut niveau de protection à sa clientèle, Mailgun s’appuie sur une stratégie pluridimensionnelle de gestion des vulnérabilités. Notre approche en trois volets comprend une solide équipe de sécurité interne qui collabore avec notre équipe de développement pour tester la sécurité des produits, de la conception à la publication, des spécialistes externes des tests d’intrusion capables d’exploiter rapidement les vulnérabilités du système, ainsi qu’un programme public de bug bounty qui récompense la communauté de la recherche en sécurité pour l’identification et le signalement des menaces.
Dans un secteur technologique en constante évolution, il faut un effort collectif pour sécuriser notre produit et notre infrastructure. C’est pourquoi les contributions de notre programme de bug bounty font partie intégrante de notre programme de gestion des vulnérabilités. Notre engagement continu et proactif auprès de la communauté de la recherche en sécurité nous a permis d’identifier des bugs et des vulnérabilités avant qu’ils ne puissent être exploités par des cybercriminels, ce qui est essentiel pour garantir la sécurité de notre plateforme.
Toutefois, cela ne s’arrête pas à nous : la cybersécurité est totalement interconnectée et les programmes de bug bounty d’autres entreprises peuvent parfois aussi aider à révéler et à corriger des erreurs de configuration dans notre propre application.
Collaborer avec la communauté pour corriger les menaces de sécurité
L’été dernier, par exemple, l’un de nos clients nous a signalé un bug sur notre plateforme, découvert par le programme de bug bounty de sa propre clientèle. Ce problème particulier pouvait permettre à un compte de contourner la vérification du domaine dans des circonstances précises. Un compte capable de contourner la vérification pouvait envoyer des messages signés DKIM qui passaient la vérification SPF pour le sous-domaine nouvellement créé.
Pour que cela se produise, deux conditions devaient être remplies :
- Un domaine validé ciblé par le contournement devait avoir un sous-domaine de suivi des ouvertures ou des clics pointant vers mailgun.org.
- L’apex du nom de domaine ciblé par le contournement ne devait pas déjà exister sur la plateforme.
Bien que ce bug n’ait pas permis l’exfiltration d’informations de compte ou de données personnelles stockées sur la plateforme, il aurait permis à des personnes malveillantes d’envoyer, depuis notre plateforme, des emails qui auraient contourné de nombreuses politiques DMARC mises en place pour empêcher le spam ou le hameçonnage.
Grâce à la communauté des spécialistes de la recherche de bugs et au travail de nos équipes en interne, nous avons pu rapidement traiter et atténuer cette menace avant qu’elle ne soit exploitée à des fins malveillantes. Les comptes de la clientèle de Mailgun n’ont été ni impactés ni consultés d’aucune manière, et notre équipe a pu mener une enquête approfondie pour s’assurer que notre clientèle n’avait pas été directement ciblée. Les seules tentatives d’exploitation de cette vulnérabilité étaient directement liées à des membres connus de la recherche en sécurité.
Promouvoir l’adoption de ces programmes de bug bounty au sein des organisations et encourager une culture de la collaboration en matière de cybersécurité peut contribuer à créer un espace plus sûr pour tout le monde.
Conclusion
La gestion des vulnérabilités n’est pas chose aisée, mais établir des bases solides en matière de cybersécurité dès le début reste le meilleur moyen de vous protéger contre les attaques. Dans un esprit de collaboration, voici nos meilleurs conseils pour créer un solide programme de gestion des vulnérabilités pour votre organisation :
- Effectuez régulièrement des tests d’intrusion externes et internes pour identifier les menaces potentielles avant les cybercriminels.
- Constituez une équipe d’expertise en sécurité capable de collaborer avec votre équipe de développement pour tester votre application avant chaque nouvelle version.
- Faites appel à un prestataire externe pour réaliser un test d’intrusion ponctuel de vos ressources.
- Créez un programme de bug bounty invitant la communauté de la recherche en sécurité du monde entier à tester continuellement vos produits. Commencez par un programme privé jusqu’à ce que vous ayez établi une méthode efficace pour gérer l’afflux de rapports.
Chez Pathwire, nous sommes infiniment reconnaissants envers la communauté de la recherche en sécurité. Leur travail nous permet de garder une longueur d’avance et d’offrir le plus haut niveau de cybersécurité à notre clientèle ; sans cette communauté, Mailgun et Mailjet ne seraient pas les solutions sécurisées que vous connaissez et auxquelles vous faites confiance. Un grand bravo à cette communauté qui fait d’Internet un espace plus sûr pour tout le monde !
Découvrez pourquoi plus de 100 000 clients font appel à Pathwire pour créer des applications et des programmes d’emailing exceptionnels.