Deliverability
Qu’est-ce qu’un enregistrement SPF et comment fonctionne-t-il ? Tout ce que vous devez savoir
Le SPF ne fait pas référence au temps que vous pouvez attendre avant de remettre de la crème solaire (sérieusement, allez en chercher). Le terme « SPF » fait plutôt référence à une mesure de sécurité qui aide à protéger votre ID d’expéditeur et votre domaine.
Aujourd’hui, nous allons tout apprendre sur les enregistrements SPF, pourquoi ils sont importants et comment les mettre en œuvre.
Prêts ? Commençons.
Les enregistrements SPF expliqués
En termes simples, un enregistrement SPF garde une trace de toutes les sources qui peuvent envoyer des messages à partir d’un nom de domaine particulier.
Vous l’entendrez peut-être aussi appeler « enregistrement SPF DNS » car il s’agit d’un type d’enregistrement TXT DNS.
Le sigle SPF signifie Sender Policy Framework et garantit qu’une entité non autorisée n’a pas le pouvoir d’envoyer un email sous l’identité de votre domaine. Si les enregistrements SPF n’existaient pas, l’usurpation d’email (le fait de prétendre envoyer à partir de l’adresse email de quelqu’un d’autre) serait hors de contrôle car n’importe qui pourrait prétendre envoyer un message au nom d’une organisation légitime, souvent dans le but de faire du hameçonnage. Mais quelle que soit l’intention de l’auteur, ne pas protéger l’utilisation de votre domaine peut nuire à votre entreprise et à votre réputation.
Les enregistrements SPF sont une invention relativement récente, car ils ont été développés au début des années 2000, probablement pendant que vous écoutiez Britney Spears sur TRL ou que vous regardiez le dernier film de Harry Potter. Cependant, ils ont été largement adoptés en un laps de temps relativement court grâce à leurs avantages et à leur facilité d’utilisation.
Le SPF n’est que l’un des nombreux les protocoles d’authentification des emails qui contribuent à protéger les abonnés et à garder la boîte de réception gérable. DKIM, DMARC, et le BIMI en sont d’autres que vous devriez connaître.
Les enregistrements SPF sont essentiels pour garantir l’authenticité des emails et prévenir l’usurpation. Ces enregistrements sont créés par le propriétaire du domaine pour spécifier quels serveurs de messagerie sont autorisés à envoyer des emails à partir de son domaine. Voici comment ils fonctionnent :
Lorsqu’un email est envoyé, le serveur de messagerie de réception vérifie l’enregistrement SPF dans le DNS pour vérifier si l’adresse IP de l’expéditeur de l’email est autorisée. L’enregistrement SPF se compose de qualificatifs tels que « include », « a » et « mx », qui indiquent les mécanismes de validation de l’identité de l’expéditeur. Ce processus est connu sous le nom de validation SPF. La validation SPF est particulièrement critique pour les grands services de messagerie comme Gmail, Yahoo et Microsoft, qui appliquent des politiques strictes pour lutter contre le spam et garantir la délivrabilité.
En examinant l’en-tête SPF et en le comparant au chemin de retour dans l’email, le serveur de réception peut déterminer si l’expéditeur est légitime selon les règles définies dans l’enregistrement SPF. Ce protocole est crucial pour respecter les normes RFC et garantir la sécurité et la fiabilité des emails.
Pourquoi avons-nous besoin d’enregistrements SPF ?
Un enregistrement SPF est comme une pièce d’identité lorsque vous essayez de passer le videur d’un club chic. Il vérifie que vous êtes bien la personne que vous prétendez être.
Lorsqu’un serveur de messagerie entrant d’un fournisseur de messagerie reçoit un message, il peut vérifier qu’il a été envoyé par une source autorisée à utiliser ce domaine. C’est important car sinon, quelqu’un pourrait usurper une adresse et prétendre envoyer depuis une source légitime (comme une institution financière ou même un client de confiance) alors qu’il s’agit en réalité d’un escroc espérant inciter l’abonné à divulguer des informations personnelles ou à télécharger un fichier malveillant.
En tant qu’expéditeur, l’inclusion du SPF dans vos enregistrements DNS augmente considérablement les chances que votre email parvienne dans la boîte de réception, et non dans un dossier spam. Car bien sûr, vous pouvez dire au videur que vous avez 21 ans, mais sans pièce d’identité, il risque de ne pas vous croire.
De plus, l’inclusion d’un enregistrement SPF correctement formaté et lié à votre adresse d’expédition peut considérablement réduire le risque d’usurpation d’identité liée au hameçonnage. Les fournisseurs de messagerie s’appuient sur les protocoles d’authentification des emails comme les enregistrements SPF pour aider à protéger leurs utilisateurs (vos abonnés) contre le spam, l’usurpation, les attaques par hameçonnage et bien plus encore. Cela les aide à fournir un meilleur service et à fidéliser leur clientèle.
De quelles autres authentifications avez-vous besoin pour l’email ?
L’authentification SPF n’est que l’une des nombreuses les protocoles d’authentification des emails qui contribuent à protéger les abonnés et à garder la boîte de réception gérable. DKIM, DMARC (qui est plutôt un protocole), et le BIMI sont d’autres éléments que vous devriez connaître.
| Type d’authentification | Définition |
|---|---|
| DKIM | DKIM (https://www.mailgun.com/blog/deliverability/understanding-dkim-how-it-works/), qui signifie DomainKeys Identified Mail, est un protocole d’authentification des emails qui permet à un serveur de réception de vérifier qu’un message a été envoyé et autorisé par le domaine d’envoi. |
| DMARC | DMARC (https://www.mailgun.com/blog/deliverability/implement-dmarc/) est un protocole qui vous protège contre les acteurs malveillants essayant d’usurper l’identité de votre marque. Il fonctionne en permettant aux FAI et aux serveurs de messagerie de valider l’identité d’un expéditeur. |
| BIMI | Le BIMI (https://www.mailgun.com/blog/deliverability/bimi-more-than-funny-name/) signifie Brand Indicators for Message Identification. C’est une certification qui nécessite d’abord d’adopter le protocole DMARC, et qui vous récompense ensuite par l’identification de votre logo dans la boîte de réception. |
Les authentifications des emails sont votre carte d’identité pour l’envoi. Elles protègent votre marque en sécurisant votre identité. Obtenir notre guide ici.
Comment fonctionnent les enregistrements SPF ?
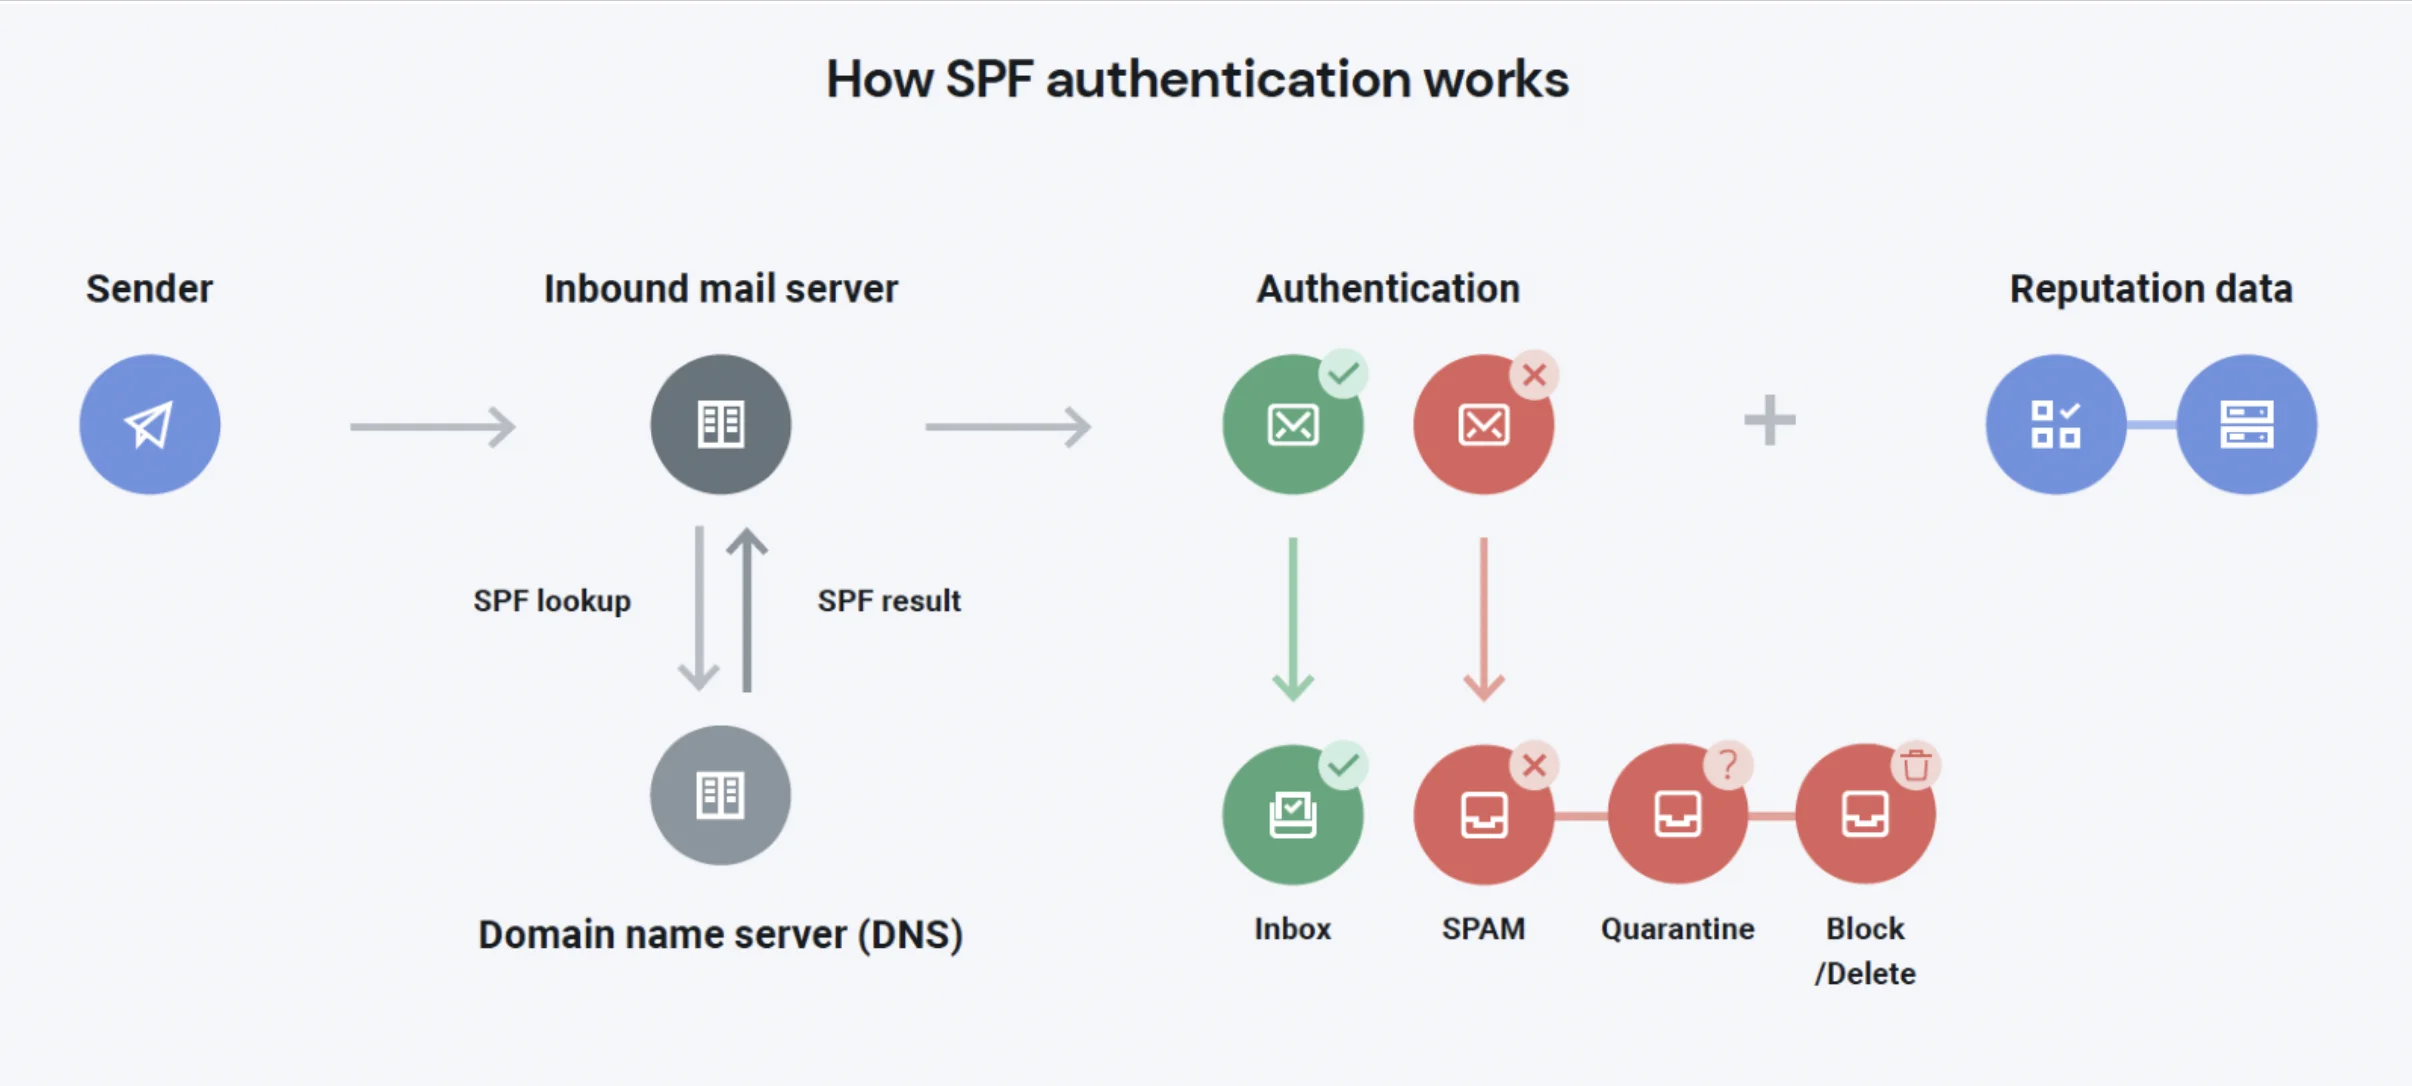
Le processus de fonctionnement d’un enregistrement SPF via SMTP est assez simple. Lorsqu’un message est envoyé, le serveur de messagerie d’envoi (vous) établit une connexion avec le serveur de messagerie de réception (votre destinataire, si ce n’était pas évident). Le serveur de votre destinataire peut voir votre adresse IP, et les deux serveurs échangent des informations pertinentes avant que votre serveur n’envoie votre email SMTP. Le serveur de messagerie de votre destinataire peut alors utiliser l’enregistrement SPF de votre domaine d’envoi ou nom d’hôte pour confirmer que l’adresse IP est autorisée à envoyer des emails au nom de votre domaine.
Si l’adresse est autorisée, la validation est terminée et le serveur du destinataire accepte le message et la livraison de l’email. C’est pourquoi configurer correctement votre enregistrement SPF dans les paramètres DNS de votre domaine est si crucial. Une syntaxe SPF incorrecte peut entraîner l’échec de la validation et le rejet de l’email.
Quels sont les avantages de l’utilisation d’un enregistrement SPF ?
Maintenant que nous avons tous abandonné la technologie encombrante des années 2000 (adieu, bipeurs) et que nous utilisons régulièrement l’email, nous avons tous commencé à apprécier l’importance d’une boîte de réception sûre et bien organisée. Et la sécurité des emails est l’objectif principal, et le principal avantage, des enregistrements SPF.
Les enregistrements SPF ajoutent une couche supplémentaire de sécurité à votre domaine d’envoi en authentifiant les adresses IP qui lui sont associées.
En bref, les enregistrements SPF aident à protéger les expéditeurs contre le spam, l’usurpation et les attaques par hameçonnage.
Ce faisant, ils contribuent à protéger votre réputation contre ceux qui pourraient utiliser votre domaine à des fins malveillantes. Vous pouvez passer moins de temps à vous soucier de la sécurité et des dommages causés à votre crédibilité, et plus de temps à utiliser votre domaine et vos messages pour renforcer votre programme d’emailing et atteindre vos objectifs commerciaux.
Plus précisément, le SPF peut vous aider à :
- Prévenir l’usurpation et attaques de hameçonnage. Les enregistrements SPF aident les serveurs de messagerie entrants à contrecarrer les faux messages de cybercriminels cherchant à arnaquer ou tromper les abonnés, ou même les employés, du domaine qu’ils tentent d’usurper.
- Renforcer votre crédibilité. En démontrant votre engagement à suivre les bonnes pratiques en matière d’email, l’inclusion d’enregistrements SPF dans vos enregistrements DNS renforce la confiance avec les destinataires et les organisations de listes de blocage.
- Garder votre réputation intacte. Lorsque les escrocs ne peuvent pas utiliser votre nom pour faire des ravages, ils ne vous entraîneront pas dans leur chute et ne vous feront pas atterrir sur des listes de blocage.
- Bonus : améliorer la délivrabilité des emails. En maintenant une réputation d’expéditeur saine et en augmentant votre crédibilité auprès des organisations clés, vous améliorez vos chances d’arriver dans la boîte de réception plutôt que dans le dossier spam. En d’autres termes, vous pouvez améliorer votre délivrabilité. Et, comme vous le savez, lorsque plus d’abonnés voient réellement votre message, vos efforts n’en sont que plus efficaces.
Vous êtes donc convaincu de la nécessité de configurer un enregistrement SPF. Et maintenant ?
Comment créer un enregistrement SPF ?
Créer un enregistrement SPF est plus simple qu’il n’y paraît au premier abord. Voici ce que vous devrez faire :
1. Identifier toutes les sources légitimes d’emails
Commencez par dresser une liste de toutes les adresses IP, noms d’hôtes ou enregistrements a associés aux sources autorisées à envoyer des emails en votre nom. Cela devrait tout inclure : oui, le service d’emailing que vous utilisez pour l’email marketing de masse, mais aussi des éléments comme les logiciels de marketing automation et les services d’emailing des employés.
2. Configurer votre enregistrement SPF
Une fois que vous avez identifié les sources légitimes d’emails, vous pouvez commencer à créer l’enregistrement.
Commencer l’enregistrement
Vous devrez commencer par v=spf1
Ajouter des sources autorisées
Ensuite, sur une nouvelle ligne, vous ajouterez les sources autorisées. Vous pouvez :
- Lister les adresses IP spécifiques des expéditeurs autorisés
- Demander au serveur de messagerie entrant de se référer à l’enregistrement
ad’un domaine (cela indique au serveur entrant que tant que l’adresse IP utilisée pour envoyer l’email se trouve dans l’enregistrementa, elle est autorisée) - Utiliser
mxavant de lister un domaine pour indiquer au serveur de messagerie entrant de se référer à la fois à tous les enregistrementsaet aux enregistrements MX d’un domaine pour vérifier une adresse IP associée.
Selon la méthode que vous choisissez (vous pouvez en choisir plusieurs), vous inclurez l’un des préfixes correspondants :
- «
ip4» ou «ip6» - «
a» - «
mx»
Si vous souhaitez ajouter des tiers à votre liste autorisée, ils devront être signalés par la balise « include« , ce qui donnerait à peu près ceci :
"include:insert-third-party-domain-name.com here"
Placez un espace entre chaque source. Ainsi, votre enregistrement pourrait maintenant ressembler à ceci :
V=spf1rnip4:61.949.100.188 ip6:98.422.200.766
Indiquer au serveur de messagerie entrant comment traiter les résultats
Pour terminer votre enregistrement, vous inclurez « all ». Cependant, le préfixe que vous choisissez pour accompagner « all » déterminera la façon dont les serveurs de messagerie réagiront aux résultats.
–all Si aucune correspondance exacte n’est trouvée, le serveur de messagerie entrant doit rejeter complètement le message.
~all – C’est ce qu’on appelle un « softfail ». Si vous utilisez ceci et que le serveur de messagerie entrant ne peut pas authentifier l’expéditeur, le message sera tout de même envoyé mais ira très probablement dans un dossier spam.
+all Cela permet en réalité à n’importe quel serveur d’envoyer depuis votre domaine spécifique. Cela contrecarre essentiellement la plupart des objectifs du SPF et n’est probablement pas le meilleur choix.
?all Cela renvoie un résultat neutre. « Je ne peux ni confirmer ni infirmer ! » Cela revient presque à ne pas en avoir du tout.
Désormais, votre enregistrement SPF devrait ressembler à ceci :
V=spf1rnip4:61.949.100.188 ip6:98.422.200.766 ~all
Assurez-vous que la syntaxe de votre enregistrement SPF est correctement formatée avant de continuer. Des balises mal placées ou des espaces manquants peuvent entraîner l’échec de la validation SPF.
Remarque : votre enregistrement SPF ne peut pas dépasser 255 caractères et vous ne pouvez utiliser que jusqu’à dix balises ou recherches « include« .
3. Publier le nouvel enregistrement SPF dans vos enregistrements DNS
Maintenant que vous avez configuré votre enregistrement SPF, vous pouvez le publier sur votre DNS. Une fois que les enregistrements auront été propagés (ce qui peut prendre jusqu’à 48 heures), l’enregistrement SPF sera opérationnel et votre domaine bénéficiera officiellement d’une couche supplémentaire de sécurité.
Comment vérifier un enregistrement SPF ?
Vous pouvez effectuer une vérification SPF à l’aide d’un outil en ligne tel que le vérificateur SPF de MxToolbox ou Google Admin Toolbox. Il vous suffit de saisir votre nom de domaine, et le site vous renverra l’enregistrement SPF actuel qui lui est associé.
Vous pouvez également rechercher d’éventuelles erreurs susceptibles de causer un problème avec votre enregistrement SPF. Par exemple, si l’enregistrement SPF est trop long ou s’il y a trop de balises « include », vous en serez informé afin de pouvoir apporter des modifications.
Ajouter des enregistrements SPF avec Mailgun
Suivez le tutoriel ci-dessous pour découvrir comment ajouter des enregistrements SPF avec Mailgun. (Ensuite, vous pourrez peut-être remettre un peu de la crème solaire dont nous parlions tout à l’heure…)
Vérifier votre domaine
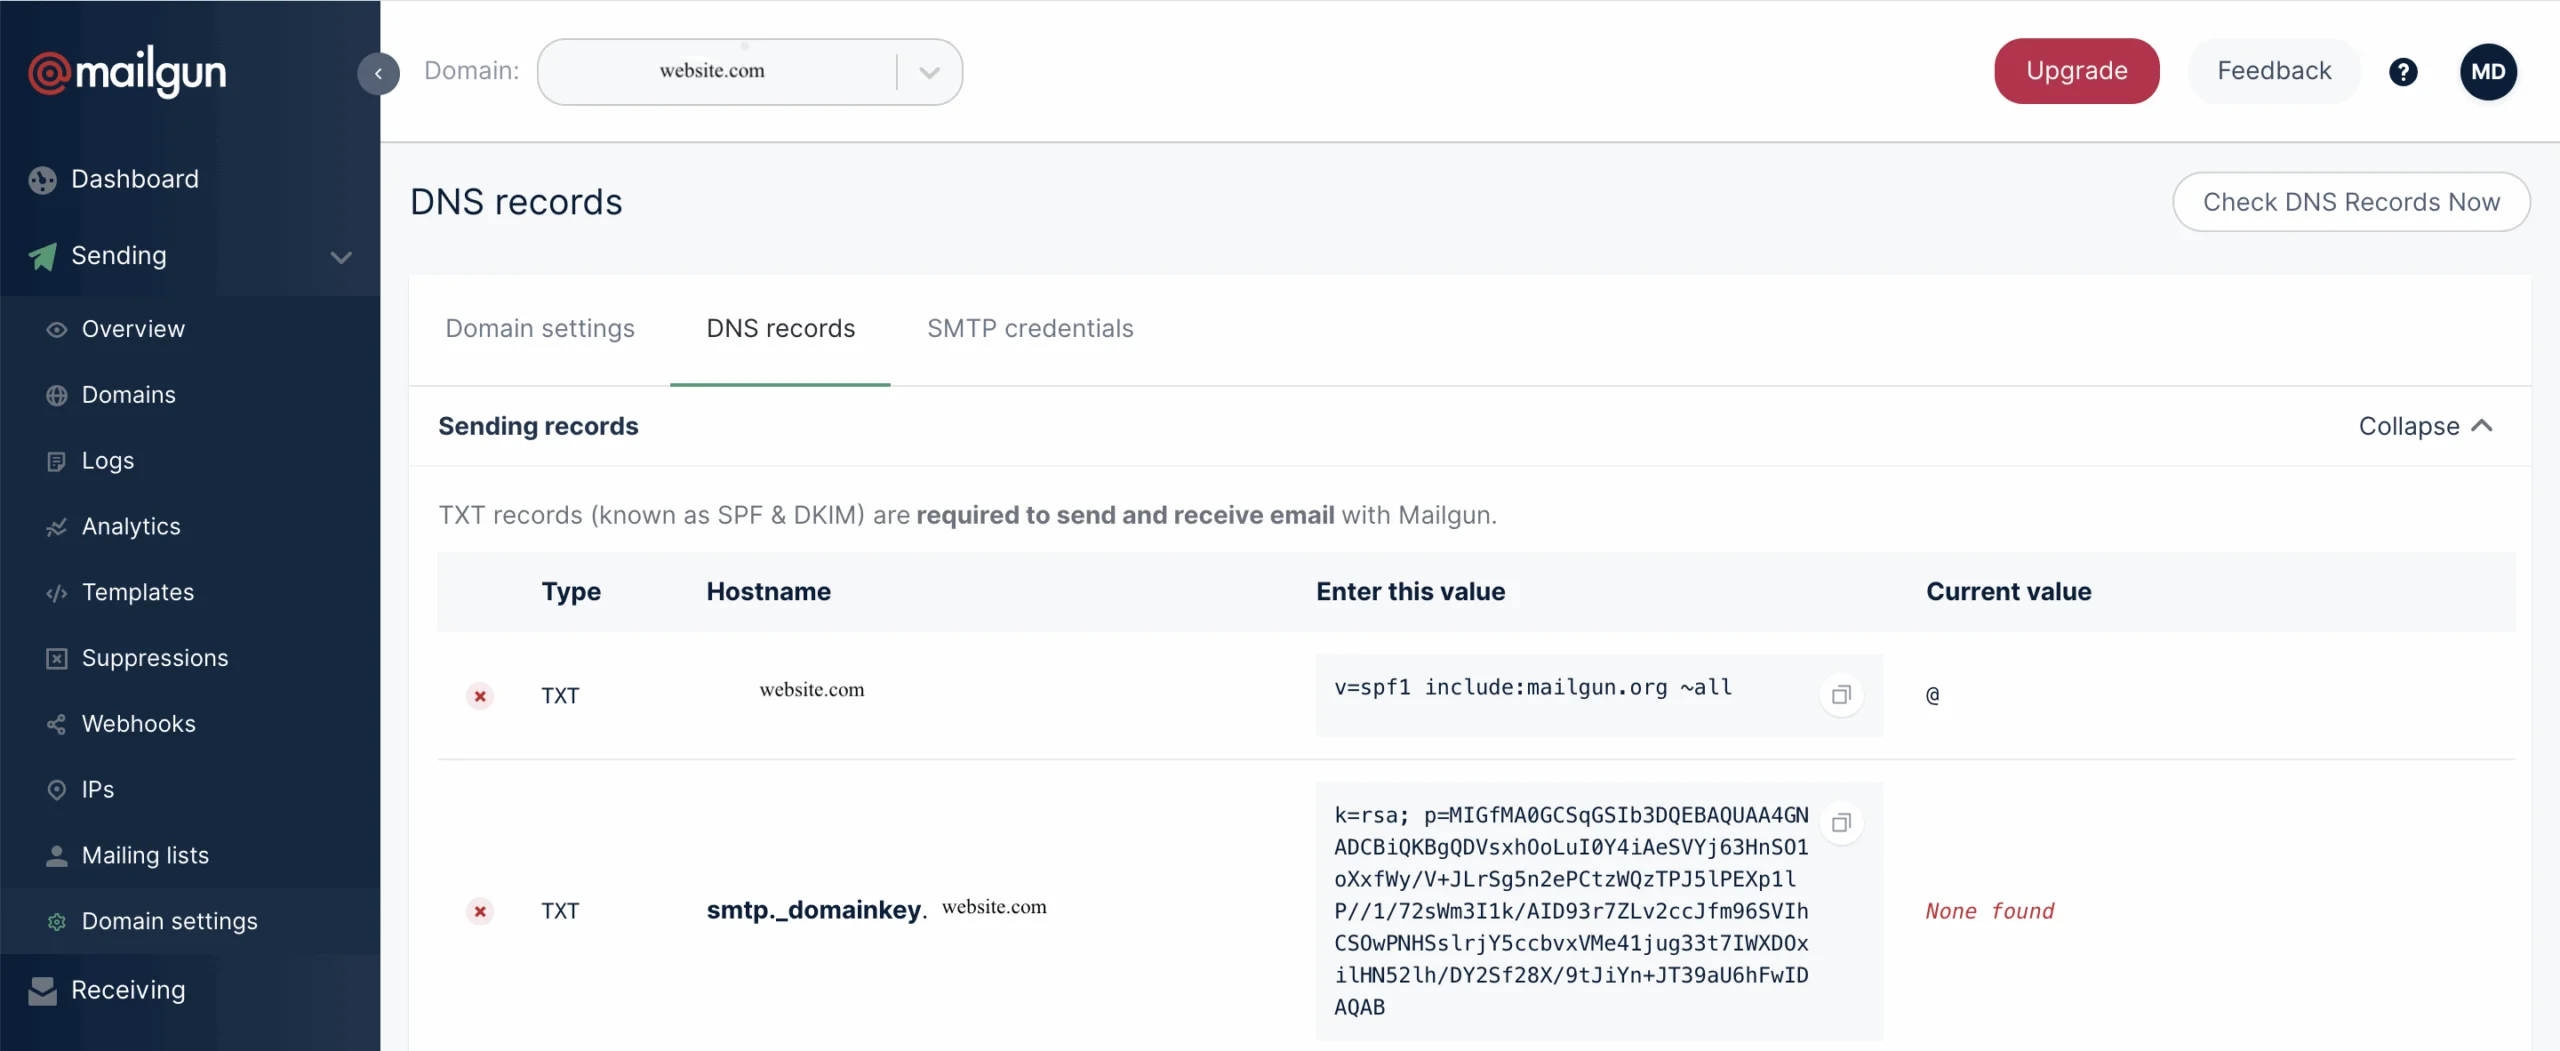
Ajoutez un domaine que vous possédez et vérifiez-le en configurant l’enregistrement TXT DNS que nous fournissons (il s’agit de l’enregistrement SPF) chez votre fournisseur DNS. En voici un exemple :
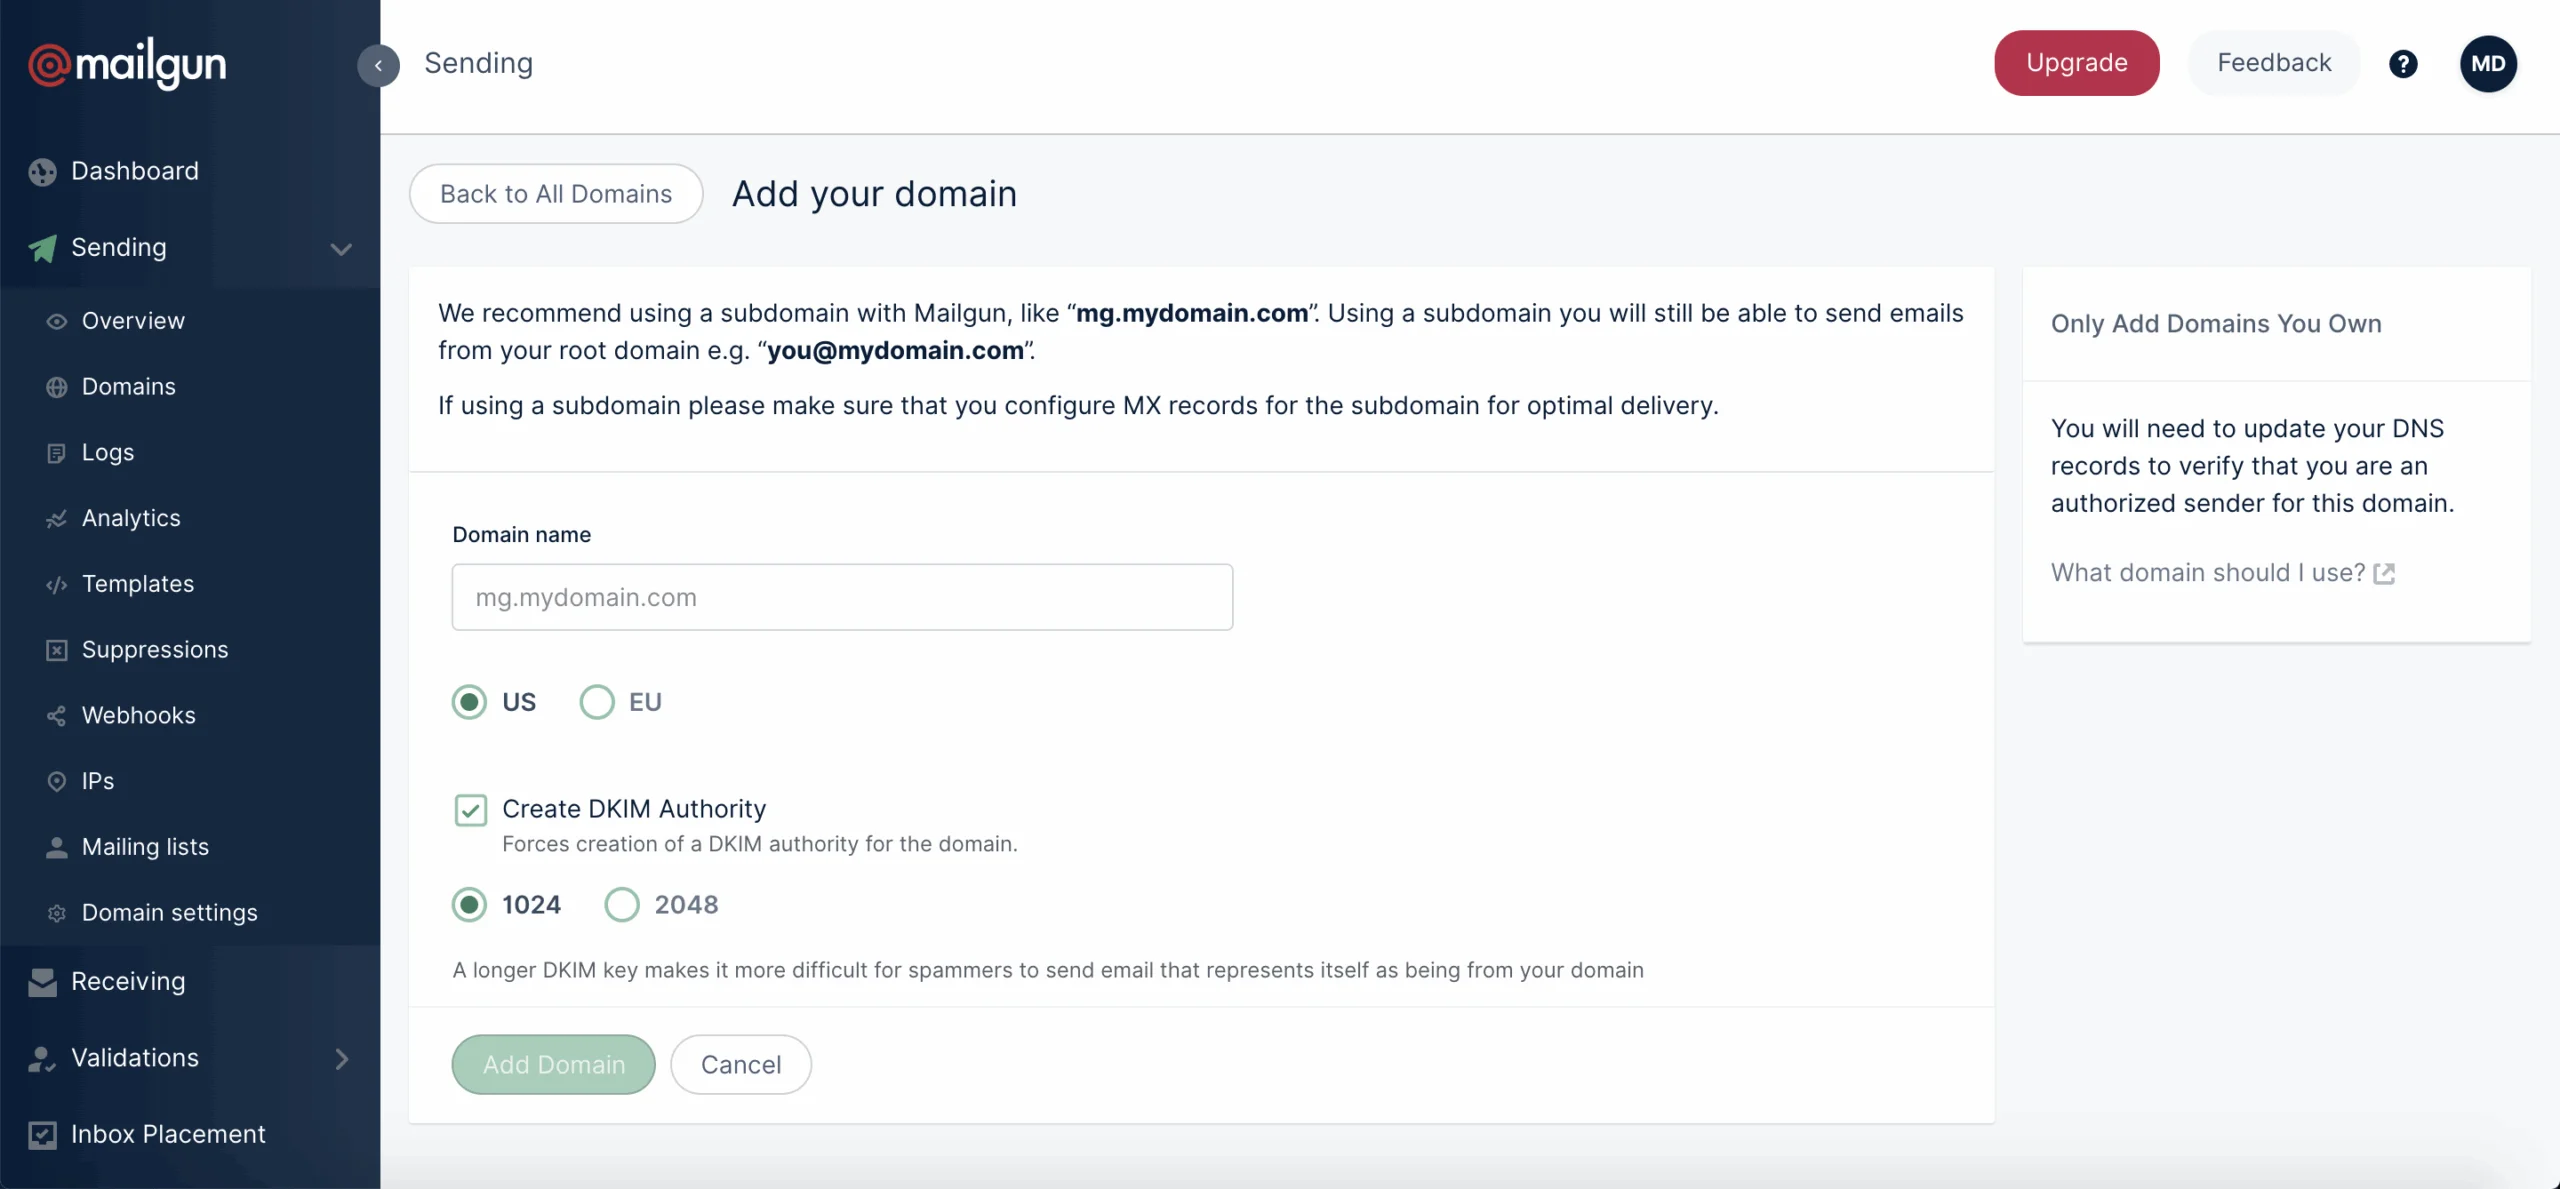
1. Ajoutez votre domaine ou sous-domaine dans l’onglet Domaines du panneau de contrôle Mailgun.
2. Ouvrez votre fournisseur DNS et ajoutez l’enregistrement TXT SPF fourni (illustré dans la première ligne ci-dessous où la valeur commence par « v= ». Le deuxième type d’enregistrement TXT est un enregistrement DKIM). Vous trouverez cet enregistrement dans la section Vérification du domaine et DNS de la page des paramètres de domaine du panneau de contrôle Mailgun.
3. Si vous souhaitez que Mailgun suive les clics et les ouvertures, vous pouvez également ajouter l’enregistrement CNAME.
4. Les enregistrements MX doivent également être ajoutés, à moins que vous n’ayez déjà des enregistrements MX pour votre domaine pointant vers un autre service d’emailing (par ex. Gmail).
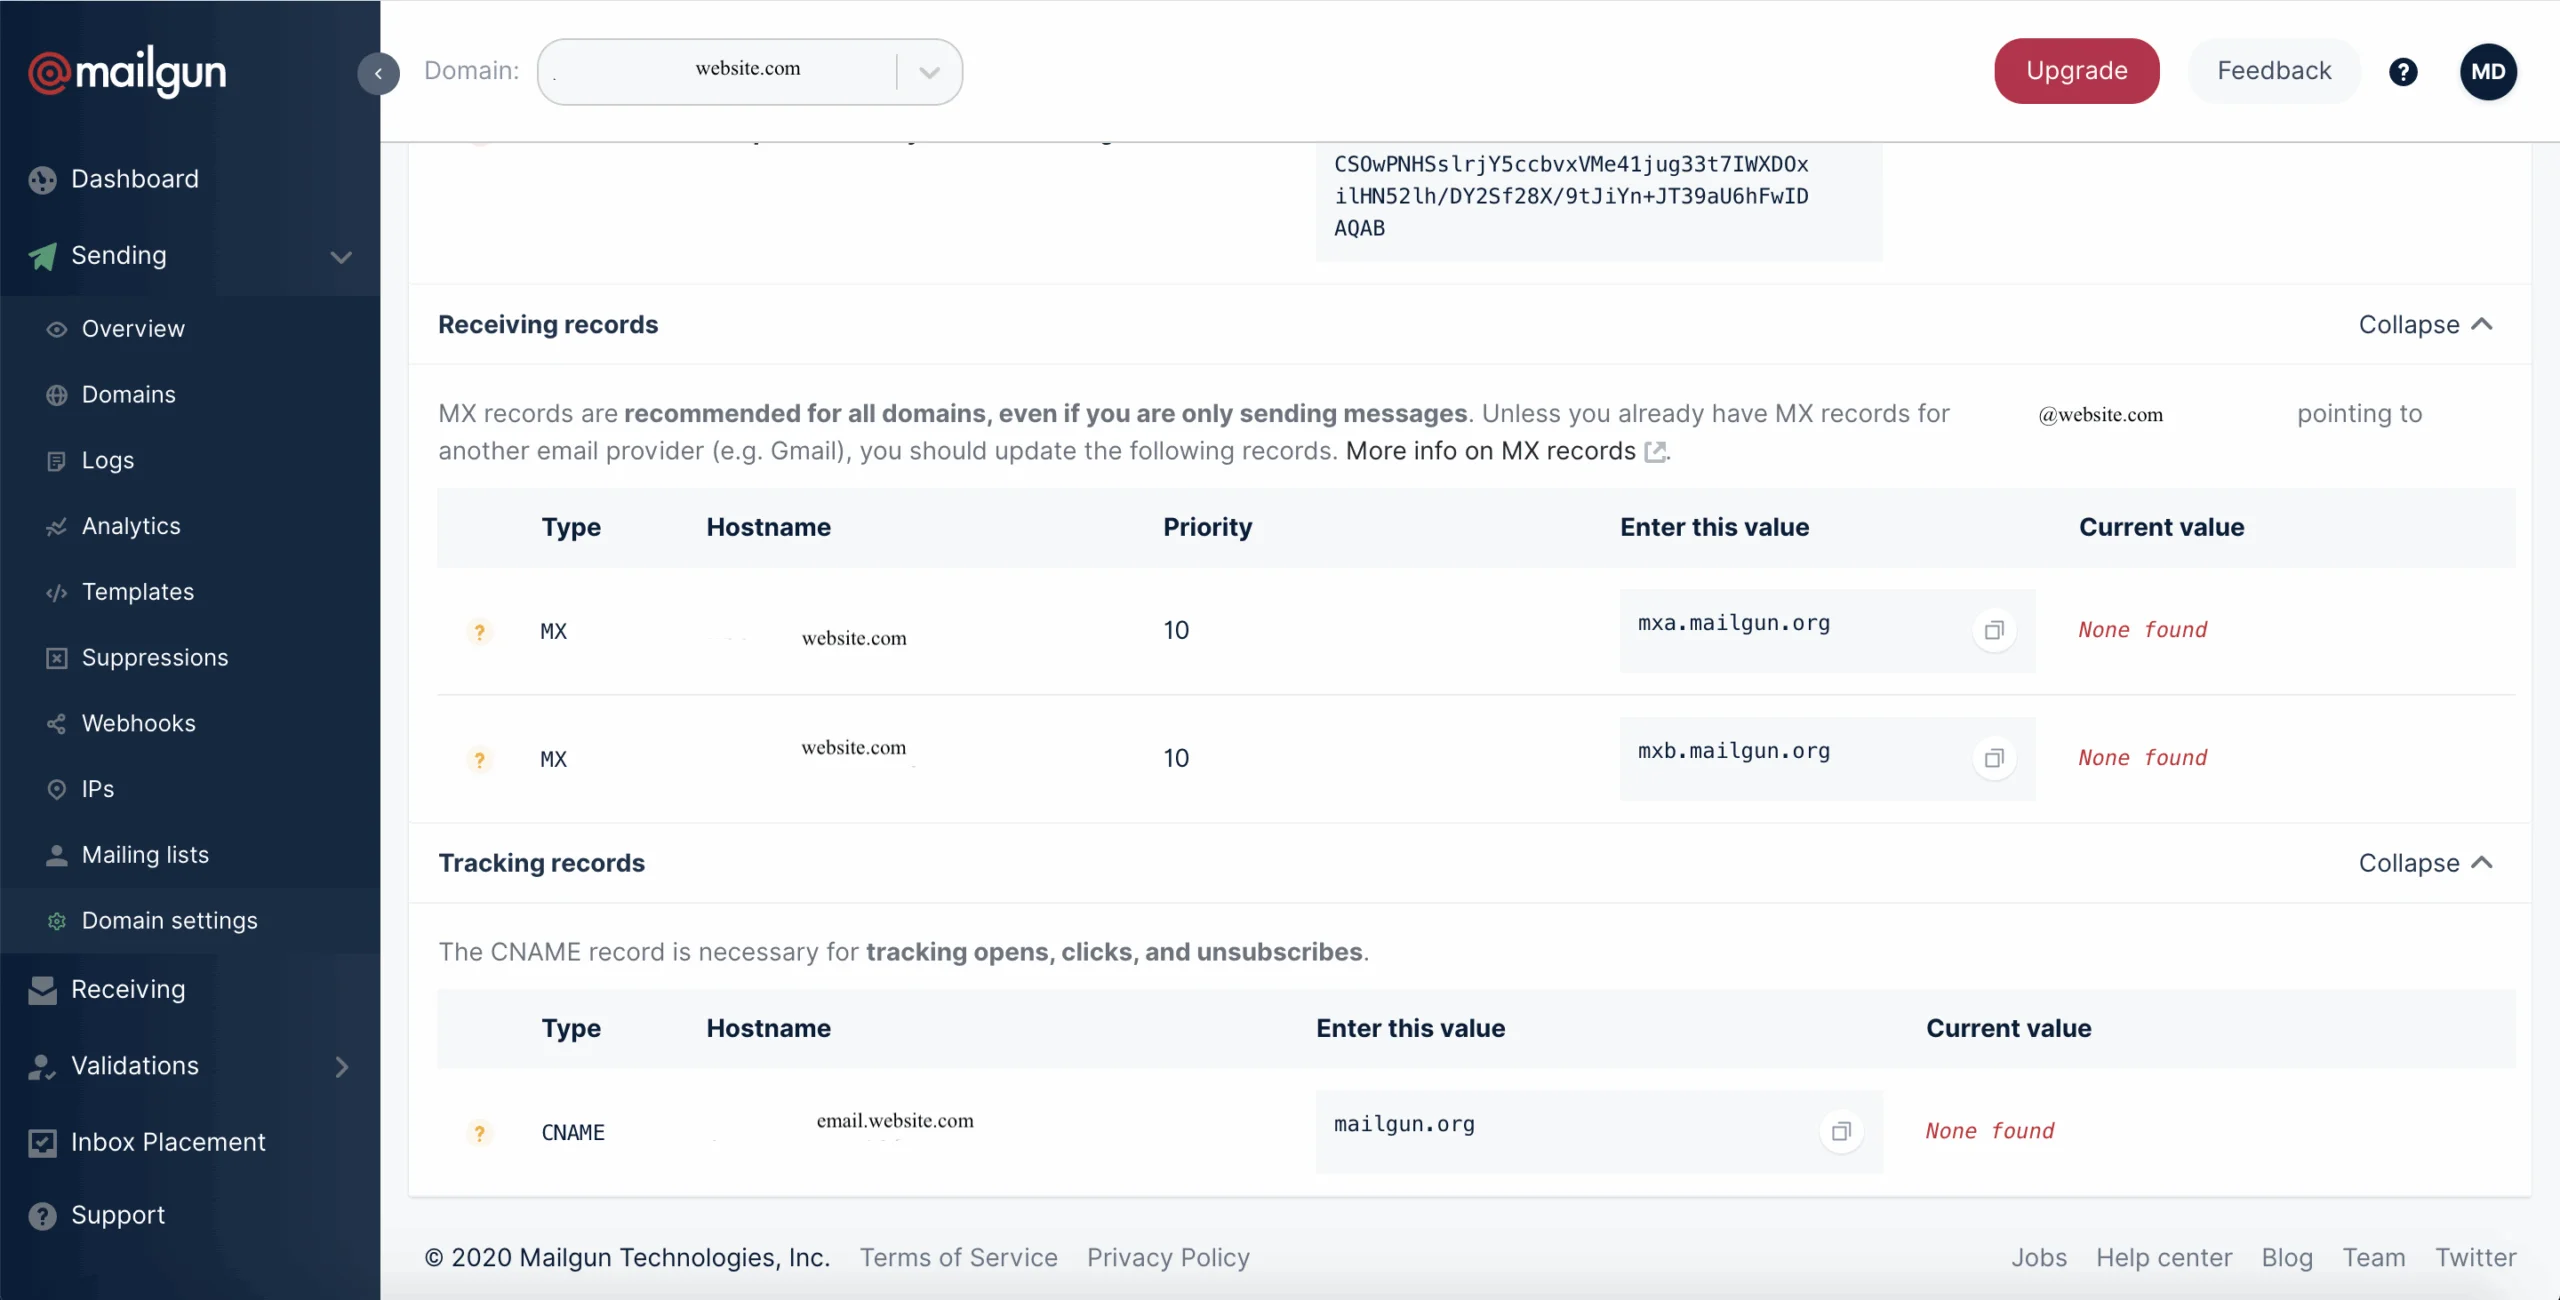
Une fois que vous avez ajouté les enregistrements et qu’ils se sont propagés, votre domaine sera vérifié. Rappel : la vérification des modifications DNS peut prendre de 24 à 48 heures.
Documentation des principaux fournisseurs DNS
Les fournisseurs les plus courants sont répertoriés ci-dessous. Si le vôtre n’y figure pas, contactez votre fournisseur DNS pour obtenir de l’aide :
- GoDaddy : MX –CNAME –TXT
- NameCheap : Tous les enregistrements
- Network Solutions : MX –CNAME –TXT
- Rackspace Email & Apps : Tous les enregistrements
- Rackspace Cloud DNS : Guide du développeur
- Amazon Route 53 : Guide du développeur
Tout est prêt ! Avec Mailgun, vous pouvez utiliser vos enregistrements SPF pour rester protégé et en sécurité. Vous trouverez toutes les autres informations nécessaires (ou pour satisfaire votre curiosité !) dans notre documentation.
Ce qu’il faut retenir sur les enregistrements SPF
Il est désormais évident qu’une mauvaise sécurité des emails est aussi dépassée que la panique du bogue de l’an 2000. Les enregistrements SPF contribuent à offrir une meilleure sécurité des emails en vérifiant les adresses qui peuvent envoyer depuis votre domaine, et en s’assurant que la réputation de votre ID d’expéditeur est protégée contre l’utilisation non autorisée par des spammeurs et des tentatives d’usurpation. En les utilisant, vous pouvez passer moins de temps à vous soucier de votre réputation et plus de temps à vous concentrer sur vos emails.
En cas de doute, c’est toujours une bonne idée de s’assurer d’être bien protégé. Alors, qu’il s’agisse du SPF (solaire) ou du SPF (email), essayez-le et voyez comment il peut vous aider à faire face à la chaleur. Curieux de connaître d’autres moyens de protéger votre identité et de sécuriser votre programme d’emailing ? Nous avons exploré le sujet en profondeur, consultez notre ebook pour obtenir toutes les informations que vous devez connaître.

Comment fonctionnent les enregistrements SPF ?