Règlement général sur la protection des données (RGPD) : pourquoi est-ce important ?

Les données valent de l’or, et face à cette nouvelle ruée vers l’or, les législateurs européens ont mis en place le Règlement général sur la protection des données (RGPD) pour promouvoir une meilleure protection des données personnelles.
Vous ne savez pas comment aborder la conformité RGPD dans vos pratiques d’email ? Pas de panique ! Ci-dessous, nous allons démystifier cette loi sur la confidentialité des données et vous en dire plus sur ce que fait Mailgun pour vous aider à rester en conformité.
Qu’est-ce que la conformité RGPD ?
Le RGPD est une loi de l’Union européenne (UE) de 2018 sur la confidentialité et la sécurité des données qui réglemente le traitement des données personnelles pour donner aux consommateurs plus de transparence et de contrôle sur celles-ci.
En bref, le RGPD détaille une série de réglementations que les entreprises doivent respecter lors de la collecte et du traitement des données personnelles des personnes résidant dans l’UE, qu’elles soient ou non citoyennes de l’UE. Dans le cadre du RGPD, les individus disposent d’un droit d’accès leur permettant de demander une copie de leurs données personnelles collectées. Le RGPD vise également à responsabiliser les entreprises quant à la manière dont elles utilisent les données des consommateurs.
L’application du RGPD dépend de si votre organisation traite les données personnelles de personnes situées dans l’UE, même si votre entreprise opère en dehors de la région.
Même si votre entreprise n’est pas basée en Europe, vous avez l’obligation légale d’être en conformité avec le RGPD si vous interagissez avec des données de personnes situées dans l’UE. Par exemple, imaginons que vous soyez une entreprise américaine avec des abonnés email au Danemark. Étant donné que votre entreprise interagit avec les données personnelles d’un résident de l’UE, vous êtes tenu d’être en conformité avec le RGPD.
Cette obligation inclut également la désignation d’un délégué à la protection des données (DPO) si vos activités principales impliquent une surveillance à grande échelle ou le traitement de catégories particulières de données, telles que des données de santé ou biométriques. Le DPO supervise les efforts de conformité et agit comme point de contact pour votre autorité de contrôle locale.
Le non-respect de ces règles entraîne de lourdes amendes. Les sanctions peuvent atteindre 20 millions d’euros ou 4 % de votre chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu. De plus, les personnes dont vous avez collecté ou traité les données ont le droit de demander réparation pour les dommages subis.
Avec de tels enjeux, examinons en détail les exigences du RGPD pour nous assurer que vous fassiez les choses correctement. Ci-dessous, nous allons parcourir brièvement l’histoire du RGPD, revoir certains termes et définitions clés, discuter de la manière dont vous pouvez atteindre la conformité RGPD, et de ce que Mailgun fait pour rester en conformité avec le RGPD également.
Quelle est l’histoire du RGPD ?
Les violations et l’utilisation abusive des données se sont propagées à une vitesse fulgurante au cours de la dernière décennie. Des affaires très médiatisées impliquant les réseaux sociaux comme le scandale Cambridge Analytica ont suscité un intérêt massif du grand public pour la cybersécurité et la confidentialité des données.
Bien que la directive européenne sur la protection des données de 1995 ait posé les bases de la confidentialité des données, les législateurs de l’UE ont continué à négocier des règles uniformes pour tous les États membres afin de garantir la protection des données. Le Parlement européen a adopté le RGPD avec succès en 2016, et depuis le 25 mai 2018, ces réglementations sont activement appliquées par l’autorité de protection des données (DPA) ou l’autorité de contrôle de chaque pays.
Depuis lors, le RGPD a inspiré des principes de protection des données et des réglementations en matière de sécurité de l’information similaires dans de nombreux pays en dehors de l’UE, notamment en Argentine, au Brésil, au Chili, au Japon, à l’Île Maurice, en Afrique du Sud, en Corée du Sud et en Turquie. De plus, le Data Protection Act du Royaume-Uni et la California Consumer Privacy Act (CCPA) partagent de nombreuses similitudes avec le RGPD.
Le RGPD et d’autres lois similaires deviennent la nouvelle référence en matière de protection des données des consommateurs.
Quelles sont les critiques adressées au RGPD ?
Bien que le RGPD ait relevé le niveau d’exigence en matière de sécurité des données, il a fait face aux critiques suivantes depuis son adoption :
- Le RGPD est vague et difficile à interpréter.
- Le RGPD n’est pas appliqué de manière uniforme. En tant que réglementation, l’interprétation et l’application du RGPD sont laissées à la discrétion des États membres de l’UE.
- Les anciennes réglementations sur la protection des données dans les États membres de l’UE produisent des normes contradictoires qu’il est difficile pour les entreprises internationales de respecter.
- Le RGPD manque de clarté, ce qui crée des incertitudes concernant les flux de données internationaux.
Certaines entreprises soulignent également la lourdeur administrative liée à la nomination d’un DPO et à la réalisation d’analyses d’impact relatives à la protection des données (AIPD), qui sont requises lorsque de nouvelles technologies ou un traitement à grande échelle pourraient présenter des risques élevés pour les droits individuels.
Quels sont les concepts clés du RGPD ?
Le RGPD compte 88 pages et est truffé de jargon juridique. Commençons par examiner quelques concepts clés pour comprendre la conformité RGPD.
Qu’est-ce qu’une personne physique ?
Une personne physique est tout être humain. En langage juridique, l’expression « personne physique » est utilisée pour la distinguer d’une « personne morale », qui peut être une organisation privée telle qu’une entreprise ou une organisation publique telle que le gouvernement. Une personne morale n’est pas un être humain. Par exemple, vous, vos abonnés et vos utilisateurs êtes tous des personnes physiques. Le RGPD cherche à protéger les droits des personnes physiques.
Que sont les informations personnellement identifiables (PII) ?
Le RGPD s’articule autour de la protection des informations personnellement identifiables (PII). Les PII désignent toute donnée personnelle pouvant être utilisée pour identifier une personne physique. Dans le cadre de vos pratiques commerciales, vous pouvez interagir avec certains types de PII, notamment les noms, les adresses email, les informations de localisation, les adresses IP, les données biométriques, les données génétiques, les opinions politiques, les croyances religieuses et le genre.
Qu’est-ce que le traitement des données ?
Le traitement des données désigne toute action effectuée sur des données. Ces actions incluent la collecte, l’enregistrement, l’organisation, la structuration, le stockage, l’effacement ou l’utilisation des données. Le RGPD réglemente le traitement des données pour s’assurer que les entreprises fassent preuve de plus de transparence quant à la manière dont elles collectent et utilisent les PII des consommateurs.
Qu’est-ce qu’une personne concernée ?
Le RGPD définit une personne concernée comme une personne physique dont les PII sont traitées. Si vos abonnés et vos utilisateurs vous fournissent leurs PII, tels que leurs noms et adresses email, ils sont vos personnes concernées.
Qu’est-ce qu’un responsable du traitement des données ?
Le responsable du traitement des données est celui qui décide des finalités et des moyens du traitement des PII ; vous êtes considéré comme un responsable du traitement des données si vous interagissez avec des informations uniques sur vos utilisateurs.
Qu’est-ce qu’un sous-traitant des données ?
Un sous-traitant des données est un tiers, comme Mailgun, qui mène des activités de traitement des données pour le compte d’un responsable du traitement des données. Parfois, les sous-traitants des données ne peuvent pas traiter les données personnelles de manière indépendante et s’appuient sur des sous-traitants ultérieurs pour faire le plus gros du travail. Les mêmes principes de conformité RGPD lient les sous-traitants ultérieurs que le sous-traitant des données principal. Chez Mailgun, nous faisons appel à des sous-traitants ultérieurs tels qu’Amazon Web Services, Rackspace, Google Cloud Platform et Softlayer. Ces entités fournissent l’infrastructure sous-jacente sur laquelle nous hébergeons Mailgun et doivent également être en conformité avec le RGPD.
Comme vous pouvez le constater, le RGPD a un impact sur vos pratiques commerciales puisque vous collectez et traitez des données dans le cadre de vos campagnes d’emailing. Examinons les principes de protection des données énoncés dans le RGPD afin que vous puissiez rester en conformité.
Quels sont les principes de protection des données du RGPD ?
Le RGPD énonce sept principes de protection des données et de responsabilité que les responsables du traitement des données et les sous-traitants des données doivent respecter pour être en conformité avec le RGPD :
- Licéité, loyauté et transparence : vous devez traiter les données de manière licite, loyale et transparente vis-à-vis de la personne concernée.
- Limitation des finalités : vous devez traiter les données à des fins d’intérêts légitimes pour la conduite de vos activités. Lorsque vous collectez ses PII, vous devez spécifier explicitement ces finalités à la personne concernée.
- Minimisation des données : vous devez limiter au strict minimum la quantité de données que vous collectez et traitez pour vos intérêts légitimes.
- Exactitude : vous devez vous assurer que les PII sont exactes et à jour.
- Limitation de la conservation : vous ne pouvez conserver les PII que le temps nécessaire à la finalité spécifiée.
- Intégrité et confidentialité : vous devez traiter les PII de manière sécurisée afin de garantir leur intégrité et leur confidentialité. Par exemple, vous pouvez utiliser un chiffrement de bout en bout et d’autres mesures organisationnelles pour empêcher tout accès non autorisé.
- Responsabilité : les responsables du traitement des données et les sous-traitants des données ont la responsabilité de démontrer leur conformité RGPD vis-à-vis de l’ensemble de ces principes.
Outre ces principes de protection des données, le RGPD définit également des droits spécifiques pour les personnes concernées.
Quels sont les droits des personnes concernées dans le cadre du RGPD ?
En tant que responsable du traitement des données ou sous-traitant des données, il est essentiel de connaître les droits des personnes concernées auprès desquelles vous collectez des données personnelles. Le RGPD énumère les droits suivants, qui confèrent aux personnes concernées un plus grand contrôle sur les données personnelles qu’elles confient aux fournisseurs de services :
- Le droit à l’information
- Le droit d’accès
- Le droit de rectification
- Le droit à l’effacement, alias le droit à l’oubli
- Le droit à la limitation du traitement
- Le droit à la portabilité des données
- Le droit d’opposition
- Les droits relatifs à la prise de décision automatisée et au profilage
En gardant ces droits à l’esprit, nous allons passer en revue quelques bonnes pratiques pour assurer la conformité RGPD en tant que responsable du traitement des données.
Qu’implique le RGPD pour les responsables du traitement des données ?
Dans le jargon du RGPD, quiconque collecte des PII est considéré comme un responsable du traitement des données. Enregistrez-vous des informations uniques sur vos contacts, telles que leur localisation, leur adresse postale, leur numéro de téléphone ou leur email ? Si tel est le cas, vous êtes un responsable du traitement des données.
En tant que responsable du traitement des données, vous devez respecter les principes de protection des données ci-dessus. Vous avez deux responsabilités principales : la divulgation complète et la transparence.
Quelles sont les bonnes pratiques pour assurer une divulgation complète ?
Vous devez divulguer clairement que vous collectez des PII chaque fois que vous demandez à vos utilisateurs ou abonnés de fournir leurs données personnelles. De plus, vous devez indiquer à vos utilisateurs pourquoi vous avez besoin des données personnelles qu’ils vous fournissent. Nous savons que les données et les statistiques dynamisent votre entreprise, mais si vous ne pouvez pas préciser pourquoi vous avez besoin d’une donnée personnelle en particulier, il est probablement préférable de ne pas la demander.
Dans certains cas, vous pouvez utiliser des méthodes de pseudonymisation, des techniques rendant plus difficile l’identification d’une personne à partir de ses attributs de contact individuels. La pseudonymisation masque les valeurs de votre base de données afin de dissimuler l’identité de la personne concernée, en se concentrant plutôt sur des valeurs faciles à trouver à partir d’autres sources.
Gardez à l’esprit que la pseudonymisation ne se suffit pas à elle-même. Cependant, vous pouvez l’associer à d’autres mesures de sécurité, telles que le chiffrement de bout en bout. Même avec ces mesures supplémentaires, il subsiste toujours un risque que quelqu’un remonte à partir des PII pour identifier la personne concernée. Par conséquent, une divulgation appropriée auprès de vos personnes concernées est nécessaire pour la conformité RGPD.
Quelles sont les bonnes pratiques pour maintenir la transparence ?
En tant que responsable du traitement des données, vous devez également maintenir la transparence. Vous devez vous assurer que les personnes concernées donnent leur consentement en toute connaissance de cause pour la collecte et le traitement de leurs données personnelles. Vous pouvez utiliser des mesures de double opt-in pour vous assurer que vos utilisateurs souhaitent bien recevoir des emails de votre part. Après avoir reçu ce consentement explicite, fournissez des déclarations de consentement claires lors de chaque interaction avec votre utilisateur.
Enfin, veillez à proposer aux personnes concernées une option évidente et facilement accessible pour retirer leur consentement relatif à toute collecte ou traitement ultérieur de données. En d’autres termes, vous devez proposer une option de désinscription dans vos emails.
Confirmer le consentement des utilisateurs existants et sécuriser correctement leurs données personnelles peut sembler une tâche ardue, mais ce qui compte au bout du compte, c’est de tenir vos utilisateurs informés de ce que vous faites avec leurs données personnelles. Il est judicieux de conserver une trace écrite claire pour pouvoir le prouver lors d’éventuels audits de conformité.
En respectant les principes du RGPD, vous jouez votre rôle de responsable du traitement des données qui protège les données personnelles de vos utilisateurs.
Maintenant que vous disposez des outils pour jouer votre rôle en tant que responsable du traitement des données, examinons les changements que nous avons apportés chez Mailgun pour atteindre la conformité RGPD en tant que sous-traitant des données.
Qu’implique le RGPD pour les sous-traitants des données comme Mailgun ?
Les responsables du traitement des données ne sont pas les seuls à devoir protéger les données entrantes. Les sous-traitants des données, comme Mailgun, sont également tenus de mettre en place ces mesures de protection des données. Nous devons également être prêts à expliquer quelles données personnelles sont collectées et comment elles sont traitées légalement. En bref, Mailgun ne traitera les données que sur la base d’instructions explicites, telles que les requêtes API et SMTP que nous recevons de nos clients.
Nous avons travaillé d’arrache-pied pour doter notre plateforme de fonctionnalités permettant à nos clients de gérer eux-mêmes et d’examiner les données personnelles stockées sur notre plateforme. De cette manière, si les clients de Mailgun souhaitent que des données personnelles soient supprimées ou corrigées, ils peuvent lancer la procédure directement avec notre équipe.
Consultez le tableau ci-dessous pour voir combien de temps nous conservons les données personnelles :
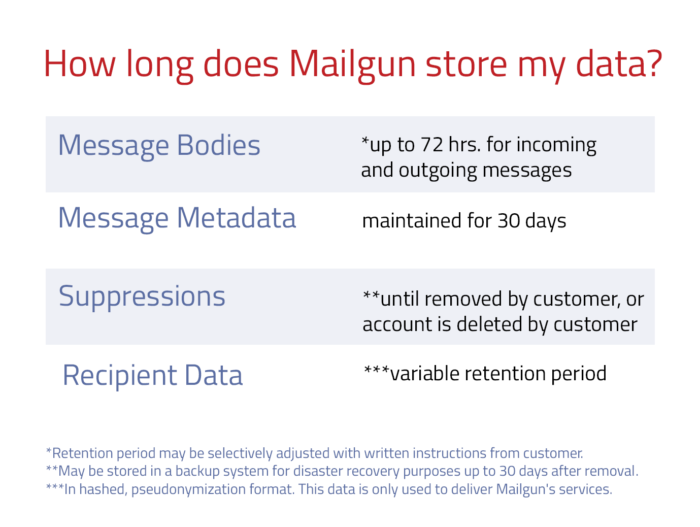
Conformément au RGPD, nous traitons les données des clients sur une période de temps définie.
Nous savons que la gestion de campagnes d’emailing implique inévitablement des données personnelles, mais chez Mailgun, nous nous engageons à vous fournir les meilleurs outils pour être en conformité avec le RGPD. Nous prenons très au sérieux la confidentialité des données des consommateurs et nous avons mis à jour nos accords sur le traitement des données personnelles pour être en conformité avec le RGPD.
Prochaines étapes
Se conformer aux principes de protection des données et respecter les droits des personnes concernées peut sembler une tâche intimidante, mais nous savons que vous êtes à la hauteur. Chez Mailgun, nous nous engageons pour la protection des données des utilisateurs, et vous disposez désormais des outils et des bonnes pratiques pour être en conformité avec le RGPD.
Découvrez comment nous atteignons la conformité RGPD.
Avis de non-responsabilité : les lois européennes sur la protection des données, y compris le RGPD, sont complexes. Cet article de blog ne doit pas être considéré comme un avis juridique. Veuillez consulter un professionnel du droit pour obtenir des informations sur l’impact du RGPD sur votre cas d’entreprise spécifique.

