Regulamento Geral de Proteção de Dados (GDPR): por que você deveria se importar?

Os dados são o novo ouro e, com essa nova corrida do ouro, os legisladores europeus implementaram o Regulamento Geral sobre a Proteção de Dados (GDPR) para defender uma maior proteção de dados pessoais.
Você não tem certeza de como lidar com a conformidade com o GDPR em suas práticas de e-mail? Não se preocupe! A seguir, desmistificaremos essa lei de privacidade de dados e contaremos mais sobre o que o Mailgun está fazendo para ajudar você a manter a conformidade.
O que é a conformidade com o GDPR?
O GDPR, implementado em 2018 pela União Europeia (UE), é uma lei de privacidade e segurança de dados que regulamenta o processamento de dados pessoais para dar aos consumidores mais transparência e controle sobre seus dados pessoais.
Em suma, o GDPR detalha uma série de regulamentos que as empresas devem seguir ao coletar e processar os dados pessoais de indivíduos que vivem na UE, sejam eles cidadãos da UE ou não. De acordo com o GDPR, as pessoas têm o direito de acesso para solicitar uma cópia dos seus dados pessoais coletados. O GDPR também busca responsabilizar as empresas sobre como elas usam os dados dos consumidores.
A aplicação do GDPR depende de se a sua organização processa dados pessoais de indivíduos na UE, mesmo que o seu negócio atue fora da região.
Mesmo que a sua empresa não esteja sediada na Europa, você tem a obrigação legal de estar em conformidade com o GDPR se interagir com dados de pessoas na UE. Por exemplo, digamos que você seja uma empresa americana com assinantes de e-mail na Dinamarca. Como a sua empresa interage com os dados pessoais de residentes da UE, você precisa estar em conformidade com o GDPR.
Essa obrigação também inclui a designação de um Encarregado de Proteção de Dados (DPO, na sigla em inglês), se as suas atividades principais envolverem o monitoramento ou o processamento em grande escala de categorias especiais de dados, como dados de saúde ou biométricos. O DPO supervisiona os esforços de conformidade e atua como um ponto de contato para a sua Autoridade Supervisora local.
O não cumprimento resulta em multas pesadas. As penalidades chegam a 20 milhões de euros ou 4% da sua receita anual global, o que for maior. Além disso, os indivíduos cujos dados você coletou ou processou têm o direito de buscar compensação por danos.
Com tanto em jogo, vamos nos aprofundar nos requisitos do GDPR para garantir que você faça isso corretamente. A seguir, apresentaremos um breve histórico do GDPR, analisaremos alguns termos e definições principais, discutiremos como você pode atender à conformidade com o GDPR e o que o Mailgun também está fazendo para se manter em conformidade.
Qual é a história do GDPR?
Violações e o uso indevido de dados se espalharam como pólvora na última década. Casos de grande repercussão nas redes sociais como o escândalo da Cambridge Analytica despertaram interesse público em grande escala em segurança cibernética e privacidade de dados.
Embora a Diretiva de Proteção de Dados da UE de 1995 tenha estabelecido as bases para a privacidade de dados, os legisladores da UE continuaram a negociar regras uniformes em todos os estados-membros para salvaguardar a proteção de dados pessoais. O Parlamento Europeu aprovou com sucesso o GDPR em 2016 e, a partir de 25 de maio de 2018, os regulamentos foram ativamente aplicados pela Autoridade de Proteção de Dados (DPA, na sigla em inglês) ou pela Autoridade Supervisora de cada país.
Desde então, o GDPR inspirou princípios de proteção de dados e regulamentos de segurança da informação semelhantes em muitos países fora da UE, incluindo África do Sul, Argentina, Brasil, Chile, Coreia do Sul, Ilhas Maurício, Japão e Turquia. Além disso, a Lei de Proteção de Dados do Reino Unido e a Lei de Privacidade do Consumidor da Califórnia (CCPA) compartilham muitas semelhanças com o GDPR.
O GDPR e leis semelhantes estão se tornando o novo padrão ouro para a proteção de dados dos consumidores.
Quais são algumas das críticas ao GDPR?
Embora o GDPR tenha elevado o nível da segurança de dados, ele tem enfrentado as seguintes críticas desde a sua adoção:
- O GDPR é vago e difícil de interpretar.
- O GDPR não é aplicado uniformemente. Como um regulamento, a interpretação e a aplicação do GDPR são deixadas a cargo dos estados-membros da UE.
- Os regulamentos de proteção de dados mais antigos nos estados-membros da UE produzem padrões contraditórios que são difíceis para as empresas internacionais seguirem.
- O GDPR carece de orientação e apresenta incertezas em relação aos fluxos de dados internacionais.
Algumas empresas também observam a carga administrativa de nomear um DPO e realizar Avaliações de Impacto sobre a Proteção de Dados (DPIAs, na sigla em inglês), que são exigidas quando novas tecnologias ou processamento em grande escala podem representar altos riscos aos direitos individuais.
Quais são alguns dos principais conceitos do GDPR?
O GDPR tem 88 páginas e está repleto de termos jurídicos. Vamos começar analisando alguns conceitos fundamentais para entender a conformidade com o GDPR.
O que é uma pessoa natural?
Uma pessoa natural é qualquer ser humano individual. Na linguagem jurídica, “pessoa natural” é usado para distinguir de uma “pessoa jurídica”, que pode ser uma organização privada, como uma empresa, ou uma organização pública, como o governo. Uma pessoa jurídica não é um ser humano. Por exemplo, você, seus assinantes e a sua base de usuários são todos pessoas naturais. O GDPR busca proteger os direitos das pessoas naturais.
O que são informações de identificação pessoal (PII)?
O GDPR é focado na proteção de informações de identificação pessoal (PII). PII é qualquer dado pessoal que possa ser usado para identificar uma pessoa natural. Em suas práticas de negócios, você pode interagir com alguns tipos de PII, incluindo nomes, endereços de e-mail, informações de localização, endereços IP, dados biométricos, dados genéticos, opiniões políticas, crenças religiosas e gênero.
O que é processamento de dados?
Processamento de dados é qualquer ação realizada sobre os dados. Essas ações incluem coleta, registro, organização, estruturação, armazenamento, exclusão ou uso de dados. O GDPR regulamenta o processamento de dados para garantir que as empresas ofereçam mais transparência sobre como coletam e usam as PII dos consumidores.
O que é um titular dos dados?
O GDPR define um titular dos dados como uma pessoa natural cujas PII são processadas. Se a sua base de usuários e assinantes fornecerem a você suas PII, como nomes e endereços de e-mail, eles são os seus titulares de dados.
O que é um controlador de dados?
Um controlador de dados é o tomador de decisões sobre o motivo e a forma como as PII são processadas; você é considerado um controlador de dados se interage com detalhes exclusivos sobre a sua base de usuários.
O que é um operador de dados?
Um operador de dados é um terceiro, como o Mailgun, que conduz atividades de processamento de dados em nome de um controlador de dados. Às vezes, os operadores de dados não conseguem processar dados pessoais de forma independente e contam com subprocessadores para fazer o trabalho pesado. Os mesmos princípios de conformidade com o GDPR vinculam os subprocessadores da mesma forma que o operador de dados principal. No Mailgun, usamos subprocessadores como Amazon Web Services, Rackspace, Google Cloud Platform e Softlayer. Essas entidades fornecem a infraestrutura subjacente na qual hospedamos o Mailgun e também devem estar em conformidade com o GDPR.
Como você pode ver, o GDPR afeta as práticas da sua empresa, pois você coleta e processa dados como parte de suas campanhas de e-mail. Vamos dar uma olhada nos princípios de proteção de dados estabelecidos no GDPR para que você possa se manter em conformidade.
Quais são os princípios de proteção de dados no GDPR?
O GDPR estabelece sete princípios de proteção e responsabilização de dados que os controladores de dados e os operadores de dados devem seguir para estarem em conformidade com o GDPR:
- Legalidade, justiça e transparência: você deve processar os dados de forma legal, justa e transparente para o titular dos dados.
- Limitação de finalidade: você deve processar os dados para interesses legítimos na condução de seus negócios. Ao coletar as PII, você deve especificar explicitamente essas finalidades ao titular dos dados.
- Minimização de dados: você deve minimizar a quantidade de dados que coleta e processa para os seus interesses legítimos.
- Precisão: você deve manter as PII precisas e atualizadas.
- Limitação de armazenamento: você só pode armazenar as PII pelo tempo necessário para a finalidade especificada.
- Integridade e confidencialidade: você deve processar as PII com segurança para garantir a sua integridade e confidencialidade. Por exemplo, você pode usar criptografia de ponta a ponta e outras medidas organizacionais para impedir o acesso não autorizado.
- Responsabilização: os controladores de dados e os operadores de dados são responsáveis por demonstrar a conformidade com o GDPR em todos esses princípios.
Além desses princípios de proteção de dados, o GDPR também estabelece direitos específicos para os titulares dos dados.
Quais direitos os titulares de dados têm de acordo com o GDPR?
Como um controlador de dados ou operador de dados, é essencial estar ciente dos direitos dos titulares de dados de quem você coleta dados pessoais. O GDPR lista os seguintes direitos, que dão aos titulares de dados mais controle sobre os dados pessoais que eles emprestam aos provedores de serviços:
- O direito de ser informado
- O direito de acesso
- O direito de retificação
- O direito de exclusão, ou seja, o direito de ser esquecido
- O direito de restringir o processamento
- O direito à portabilidade de dados
- O direito de oposição
- Direitos relacionados à tomada de decisão automatizada e à criação de perfis
Tendo esses direitos em mente, analisaremos algumas práticas recomendadas para atender à conformidade com o GDPR como um controlador de dados.
O que o GDPR significa para os controladores de dados?
No jargão do GDPR, qualquer pessoa que colete PII é considerada um controlador de dados. Você salva detalhes exclusivos sobre seus contatos, como localização, endereço residencial, número de telefone ou e-mail? Se sim, você é um controlador de dados.
Como um controlador de dados, você deve seguir os princípios de proteção de dados acima. Você tem duas responsabilidades principais: divulgação completa e transparência.
Quais são algumas práticas recomendadas para fornecer divulgação completa?
Você precisa divulgar totalmente que está coletando PII toda vez que pedir à sua base de usuários ou assinantes que forneçam seus dados pessoais. Além disso, você deve informar à sua base de usuários por que precisa dos dados pessoais fornecidos por eles. Sabemos que os dados e as análises potencializam a sua empresa, mas se você não conseguir especificar por que precisa de um dado pessoal em particular, provavelmente é melhor não pedi-lo.
Em alguns casos, você pode usar a pseudonimização, uma técnica que dificulta a identificação de uma pessoa a partir de seus atributos de contato individuais. A pseudonimização oculta valores no seu banco de dados para esconder a identidade do titular dos dados, focando em valores que são fáceis de encontrar em outras fontes.
Lembre-se de que a pseudonimização não é suficiente por si só. No entanto, você pode combiná-la com outras medidas de segurança, como criptografia de ponta a ponta. Mesmo com essas medidas adicionais, ainda existe o risco de que alguém possa rastrear a partir das PII para identificar o titular dos dados. Como tal, a divulgação adequada aos seus titulares de dados é necessária para a conformidade com o GDPR.
Quais são algumas práticas recomendadas para manter a transparência?
Como um controlador de dados, você também deve manter a transparência. Você precisa garantir que os titulares de dados consintam de forma consciente com a coleta e o processamento de seus dados pessoais. Você pode usar medidas de duplo opt-in para ter certeza de que a sua base de usuários deseja receber e-mails de você. Após receber esse consentimento explícito, acompanhe com declarações de consentimento claras para cada interação com a sua base de usuários.
Por fim, certifique-se de fornecer aos titulares de dados uma opção óbvia e prontamente disponível para remover o consentimento deles em relação à coleta ou ao processamento adicional de dados. Em outras palavras, você deve fornecer uma opção de cancelamento de inscrição nos seus e-mails.
Confirmar o consentimento com a sua base de usuários atual e proteger adequadamente os dados pessoais deles pode parecer assustador, mas o que importa no final das contas é manter a sua base de usuários informada sobre o que você está fazendo com seus dados pessoais. É recomendável manter um registro documental claro para comprovar isso em possíveis auditorias de conformidade.
Ao seguir os princípios do GDPR, você faz a sua parte como um controlador de dados que protege os dados pessoais da sua base de usuários.
Agora que você tem as ferramentas para fazer a sua parte como controlador de dados, vamos analisar as alterações que fizemos no Mailgun para atender à conformidade com o GDPR como um operador de dados.
O que o GDPR significa para os operadores de dados como o Mailgun?
Os controladores de dados não são os únicos que devem proteger os dados recebidos. Os operadores de dados, como o Mailgun, também são obrigados a ter essas medidas de proteção de dados em vigor. Também devemos estar preparados para explicar quais dados pessoais são coletados e como estão sendo processados de acordo com a lei. Resumindo, o Mailgun processará dados apenas com base em instruções explícitas, como as solicitações de API e SMTP que recebemos da nossa clientela.
Trabalhamos arduamente para preparar a nossa plataforma com recursos que ajudem a nossa clientela a se autogerenciar e analisar os dados pessoais armazenados na nossa plataforma. Dessa forma, se a clientela do Mailgun quiser que os dados pessoais sejam removidos ou corrigidos, poderá iniciar o processo diretamente com a nossa equipe.
Confira a tabela abaixo para ver por quanto tempo armazenamos dados pessoais:
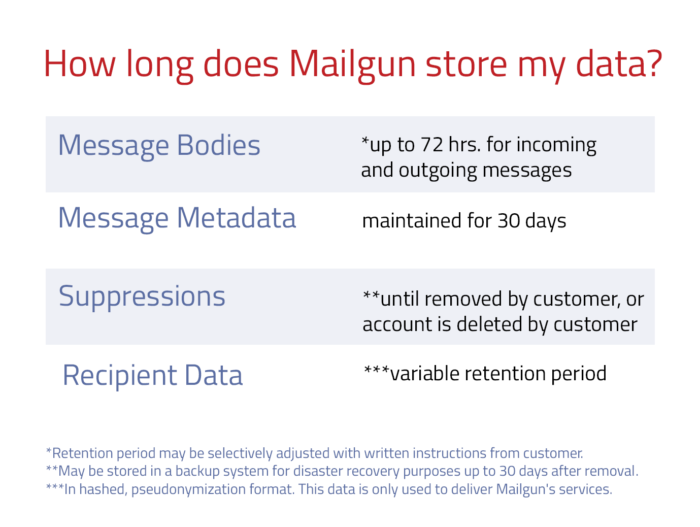
Seguindo o GDPR, processamos os dados da clientela em um período de tempo finito.
Sabemos que realizar campanhas de e-mail inevitavelmente envolve dados pessoais, mas no Mailgun, temos o compromisso de fornecer a você as melhores ferramentas para estar em conformidade com o GDPR. Levamos a privacidade de dados dos consumidores a sério e atualizamos nossos contratos de processamento de dados para estarem em conformidade com o GDPR.
Próximos passos
Cumprir os princípios de proteção de dados e respeitar os direitos dos titulares dos dados pode parecer uma tarefa assustadora, mas sabemos que você dá conta. No Mailgun, temos o compromisso com a proteção de dados da base de usuários, e agora você também tem as ferramentas e as práticas recomendadas para estar em conformidade com o GDPR.
Saiba mais sobre como estamos atendendo à conformidade com o GDPR.
Aviso legal: as leis de proteção de dados da UE, incluindo o GDPR, são complexas. Esta postagem do blog não deve ser considerada aconselhamento jurídico. Consulte um profissional da área jurídica para obter detalhes sobre como o GDPR afeta o seu caso de negócios específico.

