Reglamento General de Protección de Datos (RGPD): ¿por qué te interesa?

Los datos son oro y, ante esta nueva fiebre del oro, los legisladores europeos han implementado el Reglamento General de Protección de Datos (RGPD) para promover una mayor protección de datos personales.
¿No tienes claro cómo abordar el cumplimiento del RGPD en tus prácticas de email? ¡No te preocupes! A continuación, desmitificaremos esta ley de privacidad de los datos y te contaremos más sobre lo que está haciendo Mailgun para ayudarte a cumplirla.
¿Qué es el cumplimiento del RGPD?
El RGPD es una normativa de la Unión Europea (UE) de 2018 sobre privacidad y seguridad de los datos que regula el tratamiento de información personal para ofrecer a los consumidores más transparencia y control sobre sus datos personales.
En pocas palabras, el RGPD detalla una serie de normativas que las empresas deben cumplir al recopilar y tratar los datos personales de las personas que residen en la UE, sean o no ciudadanas de la UE. En virtud del RGPD, las personas tienen derecho de acceso para solicitar una copia de los datos personales que se han recopilado. El RGPD también busca responsabilizar a las empresas sobre el uso que hacen de los datos de los consumidores.
La aplicación del RGPD depende de si tu organización trata datos personales de individuos de la UE, incluso si tu empresa opera fuera de la región.
Incluso si tu empresa no tiene su sede en Europa, tienes la obligación legal de cumplir el RGPD si interactúas con datos de personas en la UE. Por ejemplo, imagina que tienes una empresa estadounidense con suscriptores de email en Dinamarca. Dado que tu empresa interactúa con los datos personales de una persona residente en la UE, tienes la obligación de cumplir el RGPD.
Esta obligación también incluye designar un delegado de protección de datos (DPO, por sus siglas en inglés) si tus actividades principales implican el seguimiento o tratamiento a gran escala de categorías especiales de datos, como los datos médicos o biométricos. Esta figura supervisa los esfuerzos de cumplimiento y actúa como punto de contacto para la autoridad de control local.
El incumplimiento conlleva cuantiosas multas. Las sanciones ascienden hasta 20 millones de euros o el 4 % de tus ingresos anuales globales, la cifra que sea mayor. Además, las personas cuyos datos hayas recopilado o tratado tienen derecho a solicitar una indemnización por daños y perjuicios.
Con tanto en juego, profundicemos en los requisitos del RGPD para asegurarnos de que lo haces bien. A continuación, repasaremos brevemente la historia del RGPD, analizaremos algunos términos y definiciones clave, hablaremos sobre cómo puedes lograr el cumplimiento del RGPD y sobre lo que hace Mailgun para mantener también su cumplimiento.
¿Cuál es la historia del RGPD?
Las filtraciones y el uso indebido de los datos se han propagado como la pólvora en la última década. Casos tan mediáticos en las redes sociales como el escándalo de Cambridge Analytica han despertado un gran interés público en la ciberseguridad y la privacidad de los datos.
Aunque la Directiva de Protección de Datos de la UE de 1995 sentó las bases de la privacidad de los datos, los legisladores de la UE siguieron negociando normas uniformes en todos los estados miembros para salvaguardar la protección de datos. El Parlamento Europeo aprobó con éxito el RGPD en 2016 y, desde el 25 de mayo de 2018, la autoridad de protección de datos (DPA, por sus siglas en inglés) o la autoridad de control de cada país ha aplicado activamente la normativa.
Desde entonces, el RGPD ha inspirado principios de protección de datos y normativas de seguridad de la información similares en muchos países fuera de la UE, entre ellos Argentina, Brasil, Chile, Japón, Mauricio, Sudáfrica, Corea del Sur y Turquía. Además, la Ley de Protección de Datos y la Ley de Privacidad del Consumidor de California (CCPA) comparten muchas similitudes con el RGPD.
El RGPD y otras leyes similares se están convirtiendo en el nuevo estándar de oro para la protección de datos de los consumidores.
¿Cuáles son algunas de las críticas al RGPD?
A pesar de que el RGPD ha elevado el nivel de la seguridad de los datos, se ha enfrentado a las siguientes críticas desde su adopción:
- El RGPD es ambiguo y difícil de interpretar.
- El RGPD no se aplica de manera uniforme. Como normativa, la interpretación y aplicación del RGPD recaen en los estados miembros de la UE.
- Las normativas de protección de datos más antiguas de los estados miembros de la UE generan estándares contradictorios que son difíciles de seguir para las empresas internacionales.
- El RGPD carece de orientación y crea incertidumbre respecto a los flujos internacionales de datos.
Algunas empresas también señalan la carga administrativa que supone nombrar a un DPO y realizar evaluaciones de impacto de protección de datos (EIPD), que son obligatorias cuando las nuevas tecnologías o el tratamiento a gran escala pueden plantear altos riesgos para los derechos individuales.
¿Cuáles son los conceptos clave del RGPD?
El RGPD tiene 88 páginas y está lleno de lenguaje jurídico. Empecemos analizando algunos conceptos clave para entender el cumplimiento del RGPD.
¿Qué es una persona física?
Una persona física es cualquier ser humano individual. En términos jurídicos, “persona física” se utiliza para distinguirla de una “persona jurídica”, que puede ser una organización privada, como una empresa, o una organización pública, como el gobierno. Una persona jurídica no es un ser humano. Por ejemplo, tú, tus suscriptores y tus usuarios sois personas físicas. El RGPD busca proteger los derechos de las personas físicas.
¿Qué es la información de identificación personal (PII)?
El RGPD se centra en la protección de la información de identificación personal (PII, por sus siglas en inglés). La PII es cualquier dato personal que pueda utilizarse para identificar a una persona física. En tus prácticas empresariales, podrías interactuar con algunos tipos de PII, como nombres, direcciones de email, información de ubicación, direcciones IP, datos biométricos, datos genéticos, opiniones políticas, creencias religiosas y género.
¿Qué es el tratamiento de datos?
El tratamiento de datos es cualquier acción que se realice sobre los datos. Estas acciones incluyen la recopilación, el registro, la organización, la estructuración, el almacenamiento, la supresión o el uso de los datos. El RGPD regula el tratamiento de datos para garantizar que las empresas ofrezcan más transparencia sobre cómo recopilan y utilizan la PII de los consumidores.
¿Qué es un interesado?
El RGPD define a un interesado como una persona física cuya PII se procesa. Si tus suscriptores y usuarios te proporcionan su PII, como nombres y direcciones de email, son tus interesados.
¿Qué es un responsable del tratamiento?
Un responsable del tratamiento es quien toma las decisiones sobre por qué y cómo se trata la PII; se te considera responsable del tratamiento si interactúas con detalles únicos sobre tus usuarios.
¿Qué es un encargado del tratamiento?
Un encargado del tratamiento es un tercero, como Mailgun, que lleva a cabo actividades de tratamiento de datos en nombre de un responsable del tratamiento. A veces, los encargados del tratamiento no pueden procesar los datos personales de forma independiente y dependen de subencargados que realizan el trabajo más pesado. Los mismos principios de cumplimiento del RGPD vinculan tanto a los subencargados como al encargado del tratamiento principal. En Mailgun, utilizamos subencargados como Amazon Web Services, Rackspace, Google Cloud Platform y Softlayer. Estas entidades proporcionan la infraestructura subyacente en la que alojamos Mailgun y también deben cumplir el RGPD.
Como puedes ver, el RGPD influye en las prácticas de tu empresa, ya que recopilas y tratas datos como parte de tus campañas de email. Echemos un vistazo a los principios de protección de datos establecidos en el RGPD para que puedas mantener su cumplimiento.
¿Cuáles son los principios de protección de datos del RGPD?
El RGPD establece siete principios de protección de datos y responsabilidad proactiva que los responsables y encargados del tratamiento de datos deben seguir para cumplir el RGPD:
- Licitud, lealtad y transparencia: debes tratar los datos de forma lícita, leal y transparente para el interesado.
- Limitación de la finalidad: debes tratar los datos con fines legítimos para el desarrollo de tu actividad. Al recopilar su PII, debes especificar de forma explícita estos fines al interesado.
- Minimización de datos: debes minimizar la cantidad de datos que recopilas y tratas para tus intereses legítimos.
- Exactitud: debes mantener la PII exacta y actualizada.
- Limitación del plazo de conservación: solo puedes almacenar la PII durante el tiempo necesario para el fin especificado.
- Integridad y confidencialidad: debes tratar la PII de forma segura para garantizar su integridad y confidencialidad. Por ejemplo, puedes utilizar cifrado de extremo a extremo y otras medidas organizativas para evitar el acceso no autorizado.
- Responsabilidad proactiva: los responsables y encargados del tratamiento de datos tienen el deber de demostrar el cumplimiento del RGPD en relación con todos estos principios.
Además de estos principios de protección de datos, el RGPD también establece derechos específicos para los interesados.
¿Qué derechos tienen los interesados en virtud del RGPD?
Como responsable o encargado del tratamiento, es fundamental conocer los derechos de los interesados de los que recopilas datos personales. El RGPD enumera los siguientes derechos, que otorgan a los interesados un mayor control sobre los datos personales que ceden a los proveedores de servicios:
- Derecho a la información
- Derecho de acceso
- Derecho de rectificación
- Derecho de supresión, también conocido como derecho al olvido
- Derecho a la limitación del tratamiento
- Derecho a la portabilidad de los datos
- Derecho de oposición
- Derechos relativos a las decisiones automatizadas y la elaboración de perfiles
Teniendo en cuenta estos derechos, repasaremos algunas mejores prácticas para cumplir el RGPD como responsable del tratamiento.
¿Qué supone el RGPD para los responsables del tratamiento?
En la jerga del RGPD, cualquier persona o entidad que recopile PII se considera responsable del tratamiento. ¿Guardas detalles únicos sobre tus contactos, como su ubicación, dirección postal, número de teléfono o email? Si es así, eres responsable del tratamiento.
Como responsable del tratamiento, debes seguir los principios de protección de datos mencionados anteriormente. Tienes dos responsabilidades principales: divulgación completa y transparencia.
¿Cuáles son algunas de las mejores prácticas para ofrecer una divulgación completa?
Debes revelar plenamente que estás recopilando PII cada vez que pidas a tus usuarios o suscriptores que proporcionen sus datos personales. Además, debes explicar a tus usuarios por qué necesitas los datos personales que proporcionan. Sabemos que los datos y las analíticas potencian tu negocio, pero si no puedes especificar por qué necesitas un dato personal concreto, probablemente sea mejor no pedirlo.
En algunos casos, puedes utilizar la seudonimización y otras técnicas que dificulten la identificación de una persona a partir de sus atributos de contacto individuales. La seudonimización oculta valores en tu base de datos para esconder la identidad del interesado, y se centra en valores que son fáciles de encontrar en otras fuentes.
Ten en cuenta que la seudonimización no es suficiente por sí sola. Sin embargo, puedes combinarla con otras medidas de seguridad, como el cifrado de extremo a extremo. Incluso con estas medidas adicionales, sigue existiendo el riesgo de que alguien pueda hacer el proceso inverso a partir de la PII para identificar al interesado. Por lo tanto, la divulgación adecuada a los interesados es necesaria para el cumplimiento del RGPD.
¿Cuáles son algunas de las mejores prácticas para mantener la transparencia?
Como responsable del tratamiento, también debes mantener la transparencia. Debes asegurarte de que los interesados den su consentimiento de forma consciente para que sus datos personales se recopilen y traten. Puedes utilizar medidas de opt in doble para asegurarte de que tus usuarios quieren recibir tus emails. Tras recibir este consentimiento explícito, haz un seguimiento con declaraciones de consentimiento claras para cada interacción con tu usuario.
Por último, asegúrate de proporcionar a los interesados una opción evidente y fácilmente disponible para revocar su consentimiento a una mayor recopilación o tratamiento de datos. En otras palabras, debes ofrecer una opción para darse de baja en tus emails.
Confirmar el consentimiento con los usuarios actuales y proteger adecuadamente sus datos personales puede parecer abrumador, pero, al fin y al cabo, lo que importa es mantener a tus usuarios informados sobre lo que haces con sus datos personales. Es recomendable mantener un rastro documental claro para demostrarlo en posibles auditorías de cumplimiento.
Al seguir los principios del RGPD, cumples con tu papel como responsable del tratamiento que salvaguarda los datos personales de tus usuarios.
Ahora que tienes las herramientas para hacer tu parte como responsable del tratamiento, vamos a repasar los cambios que hemos implementado en Mailgun para lograr el cumplimiento del RGPD como encargado del tratamiento.
¿Qué supone el RGPD para los encargados del tratamiento como Mailgun?
Los responsables del tratamiento no son los únicos de los que se espera que protejan los datos entrantes. A los encargados del tratamiento, como Mailgun, también se les exige que apliquen estas medidas de protección de datos. También debemos estar preparados para explicar qué datos personales se recopilan y cómo se tratan de forma lícita. En resumen, Mailgun solo tratará datos en base a instrucciones explícitas, como las solicitudes de la API y SMTP que recibimos de nuestros clientes.
Hemos estado trabajando duro preparando nuestra plataforma con funciones para ayudar a nuestros clientes a autogestionarse y revisar los datos personales almacenados en nuestra plataforma. De esta forma, si los clientes de Mailgun desean que se eliminen o corrijan sus datos personales, pueden iniciar el proceso directamente con nuestro equipo.
Consulta la siguiente tabla para ver cuánto tiempo almacenamos los datos personales:
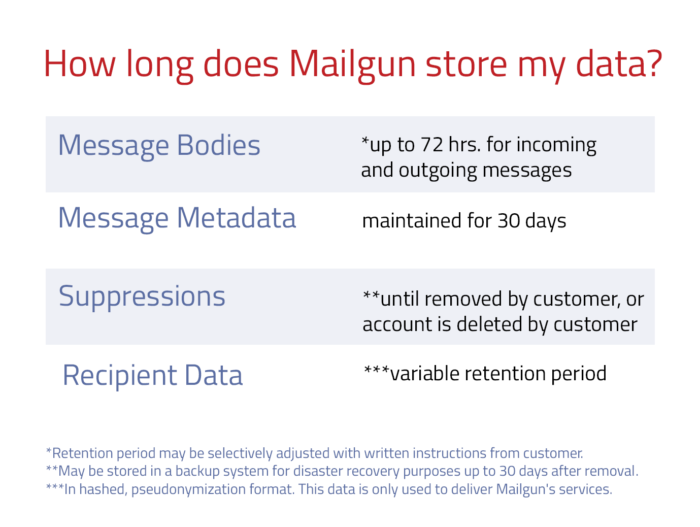
Siguiendo el RGPD, tratamos los datos de los clientes dentro de un periodo de tiempo determinado.
Sabemos que realizar campañas de email implica, inevitablemente, datos personales, pero en Mailgun nos comprometemos a ofrecerte las mejores herramientas para que cumplas el RGPD. Nos tomamos en serio la privacidad de los datos de los consumidores y hemos actualizado nuestros acuerdos de procesamiento de datos para cumplir el RGPD.
Siguientes pasos
Cumplir los principios de protección de datos y respetar los derechos de los interesados puede parecer una tarea titánica, pero sabemos que eres capaz de lograrlo. En Mailgun, nos comprometemos a proteger los datos de los usuarios, y ahora tú también tienes las herramientas y mejores prácticas para cumplir el RGPD.
Descubre más sobre cómo estamos cumpliendo el RGPD.
Aviso legal: las leyes de protección de datos de la UE, incluido el RGPD, son complejas. Esta publicación del blog no debe considerarse como asesoramiento legal. Consulta a un profesional legal para conocer los detalles sobre cómo influye el RGPD en tu caso empresarial concreto.