Chapter 3
Während generative künstliche Intelligenz (Gen. KI) viel für die Zukunft verspricht, erschwert sie auch, zu unterscheiden, was echt ist und was nicht – besonders in den falschen Händen. Während E-Mail-Absender KI nutzen, um die Effizienz zu steigern und Marketingideen zu entwickeln, haben Betrüger und Spammer ihre eigenen böswilligen Verwendungszwecke dafür gefunden.
Phishing ist seit vielen Jahren ein großes Problem. Böswillige Akteure können jetzt mit generativen KI-Tools schnell täuschend echte E-Mails erstellen, die so aussehen, als kämen sie von einer bestimmten Marke. Sie können auch große Sprachmodelle (LLMs) verwenden, um Betrugsmaschen für ein überzeugenderes Social Engineering zu personalisieren.
Protokolle zur E-Mail-Authentifizierung helfen E-Mail-Anbietern, Sie als legitimen Absender zu identifizieren. Damit wird nachgewiesen, dass Sie sind, wer Sie vorgeben zu sein, dass man Ihren Nachrichten vertrauen kann und dass sie im Posteingang zugestellt werden sollten. Aber verwenden genug Absender die E-Mail-Authentifizierung?
der Absender wissen, dass sie sowohl SPF als auch DKIM für die E-Mail-Authentifizierung verwenden.
Anstieg von Absendern, die im Vergleich zu unserer Umfrage im Jahr 2023 wissen, dass sie DMARC verwenden.
derjenigen, die mehr als 100.000 E-Mails pro Monat versenden, wissen, dass sie DMARC für die E-Mail-Authentifizierung verwenden (20 % sind nicht sicher).
der Absender, die DMARC verwenden, wissen, dass sie es mit der Richtlinie „Reject“ oder „Quarantine“ durchsetzen.
Die Authentifizierung ist einer der eher technischen Aspekte der E-Mail-Zustellbarkeit. Dazu gehören DNS-Einträge, auf die empfangende E-Mail-Server verweisen müssen, bevor Nachrichten zugestellt werden.
Als kurzer Überblick sind hier die folgenden DNS-TXT-Einträge in Verbindung mit der E-Mail-Authentifizierung und die Grundlagen ihrer Funktion aufgeführt:
Sender Policy Framework: SPF gibt an, welche IP-Adressen berechtigt sind, E-Mails im Namen einer Domain zu versenden. Dies hilft bei der Überprüfung, ob eine gültige Quelle die E-Mail gesendet hat.
DomainKeys Identified Mail: DKIM verwendet eine kryptografische digitale Signatur, die es empfangenden E-Mail-Servern ermöglicht zu überprüfen, ob die E-Mail wirklich von der Domain kommt, von der sie angeblich stammt.
Domain-based Message Authentication, Reporting and Conformance: DMARC baut auf SPF und DKIM auf und bietet den Eigentümern von Domains die Möglichkeit anzugeben, wie empfangende E-Mail-Server mit Authentifizierungsfehlern umgehen sollen.
Brand Indicators for Message Identification: BIMI baut auf DMARC auf und ermöglicht es Marken, im Posteingang des Empfängers ein verifiziertes Logo neben E-Mails anzuzeigen, wenn DMARC durchgesetzt wird.
Verwendet Ihr Unternehmen SPF und/oder DKIM für die E-Mail-Authentifizierung?
Die SPF- und DKIM-Protokolle sind für die E-Mail-Authentifizierung unerlässlich. Absender mit geringem Volumen können zwar den E-Mail-Posteingang möglicherweise auch nur mit einem der beiden Protokolle erreichen, doch es wird dringend empfohlen, beide zu verwenden. Massenversender müssen SPF und DKIM verwenden, um die Anforderungen von Gmail und Yahoo von 2024 zu erfüllen.
Fast zwei Drittel aller Absender (66,2 %) geben an, dass sie sowohl SPF als auch DKIM für die E-Mail-Authentifizierung verwenden. 25,7 % der Befragten waren nicht sicher, wie ihre Unternehmen DKIM und SPF nutzen. Weniger als 9 % gaben an, dass sie nur das eine oder das andere verwenden.
Wenn wir diese Ergebnisse nach Versandvolumen filtern, sind mehr als 75 % der Befragten, die mehr als 50.000 E-Mails pro Monat versenden, sicher, dass sie beide Protokolle verwenden. Der höchste Grad an Unsicherheit in Bezug auf SPF und DKIM kam von den Absendern mit geringem Volumen mit weniger als 50.000 E-Mails pro Monat.
Bei denjenigen, die bezüglich der SPF- und DKIM-Authentifizierung nicht sicher sind, ist es wahrscheinlich, dass sie mindestens eines davon verwenden. Die meisten E-Mail-Service-Provider (ESPs) verlangen, dass diese Protokolle konfiguriert sind, bevor E-Mails gesendet werden. In manchen Fällen kann ein ESP seine eigenen SPF- und DKIM-Einträge im Namen kleinerer Absender über gemeinsam genutzte IP-Adressen verwenden.
Ungefähr wie oft rotieren Sie DKIM-Schlüssel?
Das DKIM-Protokoll beinhaltet ein Schlüsselpaar aus einem öffentlichen und einem privaten Schlüssel, die zur Authentifizierung einer Absenderdomain verwendet werden. Der private Schlüssel enthält die verschlüsselte digitale Signatur und wird zusammen mit E-Mail-Nachrichten gesendet. Der öffentliche Schlüssel befindet sich im DNS und wird mit dem privaten Schlüssel abgeglichen, um die Authentizität der Nachricht zu überprüfen.
DKIM-Schlüssel müssen regelmäßig geändert werden. Diese Praxis wird als Rotation von DKIM-Schlüsseln bezeichnet. Es ist notwendig, da diese Schlüssel kompromittiert werden können, was böswilligen Akteuren die Tür öffnet, um echten Schaden anzurichten.
Die Rotation von DKIM-Schlüsseln ist eine ähnliche Maßnahme wie das Ändern Ihrer persönlichen Kontopasswörter, um deren Sicherheit zu gewährleisten. Leider scheinen Absender es sich nicht angewöhnt zu haben, DKIM-Schlüssel zu rotieren.
47,7 % der Absender, die DKIM verwenden, geben zu, dass sie Schlüssel erst nach einem Sicherheitsproblem rotieren. Bis dahin kann es jedoch schon zu spät sein. Weitere 40 % der Absender in unserer Umfrage geben an, dass sie sich bezüglich der Praktiken zur Rotation von DKIM-Schlüsseln nicht sicher sind.
Insgesamt geben nur 12 % der Absender an, dass sie einen ungefähren Zeitrahmen für die Rotation von DKIM-Schlüsseln haben. Die restlichen 88 % könnten ihre Kunden und Abonnenten sowie die Reputation ihrer Marke gefährden.
Wenn jemand Ihre DKIM-Schlüssel stiehlt, muss er nicht einmal Spoofing verwenden. Sie sind damit buchstäblich in der Lage, E-Mails so zu signieren, als ob sie von Ihrer Domain gesendet worden wären.
Es gilt als Best Practice, DKIM-Schlüssel mindestens alle 6 bis 12 Monate zu rotieren. Wenn Ihre DKIM-Schlüssel durchsickern oder es einem böswilligen Akteur gelingt, sie zu entschlüsseln, ändern Sie die Schlüssel so schnell wie möglich. Besuchen Sie das Helpcenter von Sinch Mailgun, um zu erfahren, wie Sie Ihre DKIM-Schlüssel aktualisieren oder rotieren können.
Absender, die DMARC für die E-Mail-Authentifizierung verwenden (2023 und 2024 im Vergleich)
Man kann mit Recht behaupten, dass die DMARC-Anforderung der wichtigste Aspekt der neuen Regeln von Google und Yahoo für Massenversender ist. DMARC bietet eine Möglichkeit, sowohl die Leistungsfähigkeit von SPF als auch die von DKIM für eine starke E-Mail-Authentifizierung zu nutzen.
Unsere Umfrageergebnisse zeigen einen Anstieg bei der Verwendung von DMARC im Vergleich zu den Ergebnissen, die wir in Stand der Zustellbarkeit von E-Mails 2023 veröffentlicht hatten. Im Jahr 2024 gaben 53,8 % der Absender an, dass sie DMARC verwenden. Das entspricht einer Zunahme von 11 % im Vergleich zu den 42,6 %, die DMARC im Jahr 2023 implementiert hatten.
Absender, die DMARC im Jahr 2024 verwenden (Vergleich des monatlichen Volumens)
Wie zu erwarten war, scheint der Anstieg aufgrund der DMARC-Anforderung von Google bei den Massenversendern noch stärker zu sein. Während im Jahr 2023 etwa 56 % der Absender mit dem höchsten Volumen DMARC eingerichtet hatten, taten dies im Jahr 2024 etwa 70 % oder mehr.
Bei der Einrichtung von DMARC müssen Absender eine bestimmte Richtlinie wählen, die empfangenden E-Mail-Servern mitteilt, wie sie mit Nachrichten umgehen sollen, bei denen SPF oder DKIM fehlschlagen. So funktionieren die drei Richtlinien:
1. None (p=none): Diese DMARC-Richtlinie weist die empfangenden E-Mail-Server an, nichts zu unternehmen, wenn eine Nachricht die Authentifizierung nicht besteht.
2. Quarantine (p=quarantine): Diese DMARC-Richtlinie weist die empfangenden E-Mail-Server an, Authentifizierungsfehler in den Spam-Ordner zu filtern.
3. Reject (p=reject): Dies ist die strengste DMARC-Richtlinie. Sie weist die empfangenden E-Mail-Server an, dass bei Authentifizierungsfehlern überhaupt keine Zustellung erfolgen soll.
Was ist Ihre aktuelle DMARC-Richtlinie?
Die DMARC-Anforderung von Yahoo und Google schrieb lediglich vor, dass Absender die Richtlinie p=none verwenden. Das liegt daran, dass die E-Mail-Anbieter an dieser Stelle versuchen, Absender dazu zu bringen, den ersten Schritt in Richtung Durchsetzung zu machen.
Die Richtlinie p=none war die von Absendern am häufigsten verwendete Richtlinie im Jahr 2023, und das ist in unserer neuesten Umfrage gleich geblieben. 31,8 % der Absender, die DMARC verwenden, haben ihre Richtlinie auf „None“ festgelegt, 19,3 % verwenden „Quarantine“ und 17,7 % haben eine Richtlinie, die auf „Reject“ eingestellt ist.
Implementierung von DMARC-Richtlinien (2023 und 2024)
Im Jahr 2023 hatten etwa 23 % der Absender DMARC-Richtlinien, die auf „None“ eingestellt waren. Die auffälligste Veränderung war jedoch ein Rückgang bei den Absendern, die nicht sicher sind, welche Richtlinie verwendet wird. Während in der diesjährigen Umfrage 31,3 % der Absender sich über ihre DMARC-Richtlinie nicht sicher sind, ist dies ein Rückgang gegenüber den mehr als 40 % im Jahr 2023.
Dieses Ergebnis lässt darauf schließen, dass die neuen Anforderungen für Absender nicht nur die Einführung von DMARC gefördert haben, sondern auch das Bewusstsein für den Standard und seine spezifischen Richtlinien erhöht haben.
„DMARC füllt tatsächlich eine Lücke, die SPF und DKIM beide sozusagen hinterlassen haben, indem es das Konzept der Abgleichung einführt… es schließt diese Lücke und stellt sicher, dass Sie sind, wer Sie vorgeben zu sein. Sie können eine DMARC-Richtlinie festlegen, die Folgendes besagt: ablehnen, in Quarantäne verschieben oder überwachen. Im Moment verlangen die E-Mail-Anbieter nichts Strengeres als p=none, aber das könnte sich ändern.“
Es gibt ein Problem bei der Verwendung der DMARC-Richtlinie p=none. Sie trägt nicht gerade viel zur Verbesserung Ihrer Authentifizierung bei. Nachrichten, die DKIM oder SPF nicht bestehen, können trotzdem in E-Mail-Posteingängen zugestellt werden. In technischer Hinsicht erzwingen Sie DMARC erst, wenn Sie die Richtlinie p=quarantine oder p=reject implementieren.
Werden Absender, die p=none verwenden, im nächsten Jahr eine strengere DMARC-Richtlinie implementieren?
Die Richtlinie p=none ist dazu gedacht, DMARC während der Einrichtung zu testen. Letztendlich sollen die Absender die Richtlinie ändern. Ist das also, was die Absender in unserer Umfrage vorhaben?
Die Ergebnisse zeigen, dass insgesamt 25,5 % der Absender, die p=none verwenden, planen, die Richtlinie innerhalb des nächsten Jahres zu aktualisieren. Allerdings werden 61 % dies nur tun, wenn sie dazu aufgefordert werden, und 13 % haben nicht vor, eine Aktualisierung vorzunehmen, da sie die aktuellen DMARC-Anforderungen erfüllen.
„Das Endziel ist idealerweise die Richtlinie p=reject. Dafür ist DMARC da. Um sicherzustellen, dass Ihre Domain nicht gespooft werden kann, und um unsere gemeinsamen Kunden vor Missbrauch zu schützen.“
Absender, die abwarten möchten, bis die Durchsetzung von DMARC erforderlich ist, müssen möglicherweise nicht mehr lange warten. Vertreter von Gmail und Yahoo haben uns mitgeteilt, dass sie letztendlich eine strengere Richtlinie fordern werden. Absender, die bereits Schritte zur Durchsetzung von DMARC unternommen haben, sind den anderen voraus – und sie tun das Richtige.
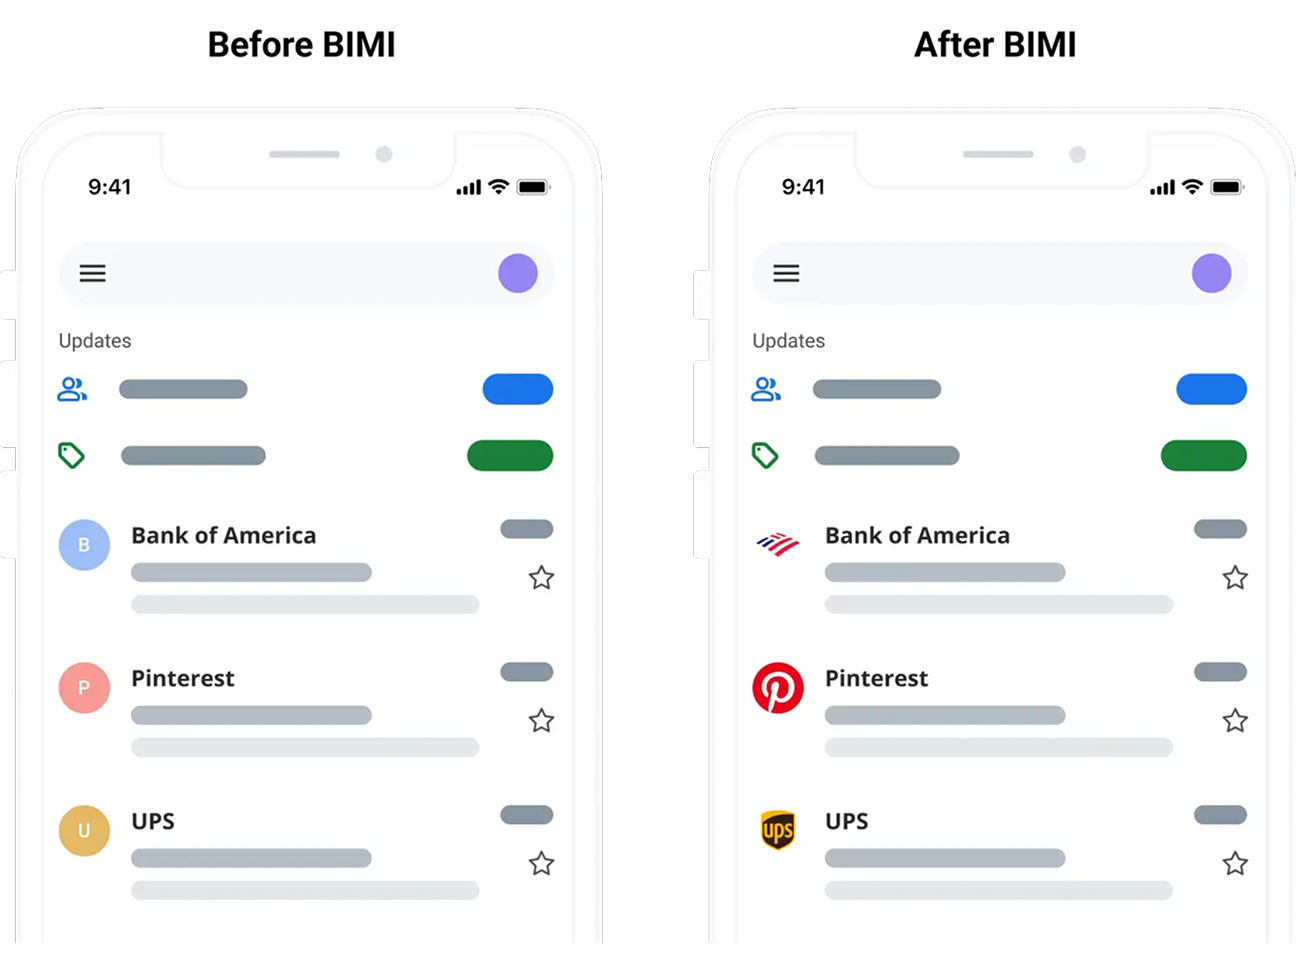
Wenn Sie einen weiteren Grund benötigen, eine strengere DMARC-Richtlinie zu wählen, ist BIMI vielleicht die Lösung. Diese Spezifikation ermöglicht es Absendern, ein verifiziertes Logo neben ihren E-Mails anzuzeigen. Um sich jedoch für ein BIMI-Logo zu qualifizieren, müssen Sie DMARC mit der Richtlinie „Reject“ oder „Quarantine“ durchsetzen.
Gmail, Apple Mail und Yahoo Mail unterstützen alle BIMI, Outlook jedoch derzeit nicht. So könnte ein BIMI-Logo im Posteingang aussehen:
Haben Sie BIMI für ein verifiziertes Logo im Posteingang eingerichtet?
Wie beliebt ist BIMI also? Die Website BIMI Radar überwacht mehr als 72 Millionen Domains auf das, was sie „BIMI-Readiness“ (BIMI-Bereitschaft) nennt. Zu dem Zeitpunkt, an dem dieser Beitrag verfasst wird, gibt die Website an, dass nur 3,8 % dieser Domains für ein BIMI-Logo im Frage kämen. Das bedeutet, dass die überwiegende Mehrheit DMARC nicht verwendet oder keine ausreichend starke Richtlinie hat.
In unserer jüngsten Umfrage wurden E-Mail-Absender gefragt, ob sie BIMI bereits implementiert hätten. Die Ergebnisse zeigen, dass 5,7 % der Befragten BIMI verwenden, während weitere 11,4 % an der Implementierung der Spezifikation arbeiten. Dennoch verwenden fast 60 % der Absender BIMI nicht.
BIMI wirkt sich nicht direkt auf die Zustellbarkeit aus und trägt nicht zur Authentifizierung Ihrer E-Mails bei. Dennoch wird es mit Authentifizierung in Verbindung gebracht, da nur Absender, die den Aufwand für DMARC betrieben haben, ein verifiziertes Logo im Posteingang anzeigen können. Wie Sie sich vorstellen können, hat dies für viele Marken Vorteile.
Vertrauen von Kunden/Abonnenten
Schutz der Markenreputation
Aufbau der Markenbekanntheit
E-Mail-Sicherheit
Wir wollten herausfinden, was die Absender, die BIMI verwenden, dazu veranlasst hat, ein Logo im Posteingang anzustreben. Was haben sie sich davon erhofft? Das geben diese Absender als Hauptgrund für die Implementierung von BIMI an:
Ein Logo im Posteingang sorgt sicherlich für ein gewisses zusätzliches Branding über Ihre E-Mails. Während BIMI selbst nichts zur Erhöhung der E-Mail-Sicherheit beiträgt, ist es ein Beweis dafür, dass ein Absender andere Schritte in diese Richtung unternommen hat. Es ist wahrscheinlicher, dass Empfänger E-Mails mit einem Logo im Posteingang öffnen und mit ihnen interagieren, weil dies vertrauenswürdiger erscheint.
7,4 % der Befragten gaben an, dass sie BIMI angestrebt haben, um die E-Mail-Interaktion zu steigern. Und das könnte tatsächlich stimmen. Eine Studie aus dem Jahr 2021 über Logos im Posteingang deutet darauf hin, dass sie sich positiv auf Interaktionsmetriken wie die Öffnungsraten auswirken.
So profitieren Absender von der E-Mail-Authentifizierung:
• Verhindert, dass Ihre Marke gespooft wird.
• Schützt Kunden vor Sicherheitsbedrohungen.
• Unterstützt eine gute Absenderreputation.
• Führt zu einer besseren Posteingangsplatzierung.
So hilft die E-Mail-Authentifizierung E-Mail-Anbietern:
• Trägt dazu bei, legitime Absender zu identifizieren und von bösartigen Nachrichten zu unterscheiden
• Unterstützt die Integrität ihres Produkts
• Sorgt dafür, dass Menschen E-Mail weiterhin für die Markenkommunikation nutzen
• Bietet eine Anleitung zum Filtern von Authentifizierungsfehlern
So unterstützt die E-Mail-Authentifizierung die Empfänger:
• Verhindert, dass Phishing-E-Mails, Spam und Malware ihre Posteingänge erreichen
• Schafft Vertrauen für Marken, von denen sie hören möchten
• Verbessert das Erlebnis im Posteingang durch Reduzierung unerwünschter E-Mails
Die Einrichtung der E-Mail-Authentifizierung kann komplex sein, aber der Aufwand zahlt sich aus. Es ist ein Gewinn für alle Beteiligten … außer für Spammer und Betrüger.
Unsere Umfrageergebnisse zeigen, dass die E-Mail-Community bei der Authentifizierung und der Sicherheit im Posteingang Fortschritte macht, aber es gibt noch Spielraum für Verbesserungen.
Mit den Services von Sinch Mailgun zur Optimierung der Zustellbarkeit erhalten Sie Ihren eigenen Technical Account Manager (TAM), der Ihnen hilft, die Komplexität beim Erreichen der Posteingangsplatzierung zu bewältigen. Kontaktieren Sie uns, um mehr zu erfahren.