IT & Engineering
¿Qué son los ataques de inundación SYN y cómo puedes defenderte de ellos?
“¡Nos atacan!” Es una frase que muy bien podría sacarse directamente de Star Wars o The Matrix, pero también es una realidad en la ciberseguridad. Estos ataques no solo son sigilosos, sino que pueden ser increíblemente sofisticados y estar diseñados para dirigirse a tu infraestructura específica.
Los ataques de inundación SYN (sincronización) entran definitivamente en la categoría de ataques sofisticados y son difíciles de defender, por lo que es importante entender cómo funcionan y cómo mantener tus redes protegidas. Sigue leyendo para descubrir qué son las inundaciones SYN, cómo funcionan y cómo puedes defender a tu organización.
¿Qué es un ataque de inundación SYN?
Un ataque de inundación SYN es un tipo de ciberataque que se dirige a una red informática, normalmente con el objetivo de interrumpir el servicio. Suena apocalíptico, pero por lo general no está diseñado para deshabilitar todo tu servicio. Para entender cómo funciona un ataque de inundación SYN, debes comprender un poco cómo gestionan los servidores las conexiones entrantes.
Los ataques de inundación SYN son uno de los tipos más comunes de ataques de denegación de servicio distribuido (DDoS), y funcionan aprovechando el protocolo de enlace de tres vías estándar que se usa en el Protocolo de control de transmisión (TCP).
Cuando un cliente normal quiere iniciar una conexión, envía un paquete SYN a un servidor remoto. El servidor registra la solicitud SYN en una cola, y luego envía una respuesta llamada SYN/ACK a la dirección IP del cliente. Durante un ataque, el atacante (cliente) envía múltiples paquetes SYN a un servidor utilizando direcciones IP falsas. Dado que las IP no son genuinas, el servidor no puede responder y se sobrecarga, lo que afecta su capacidad para comunicarse con solicitudes legítimas.
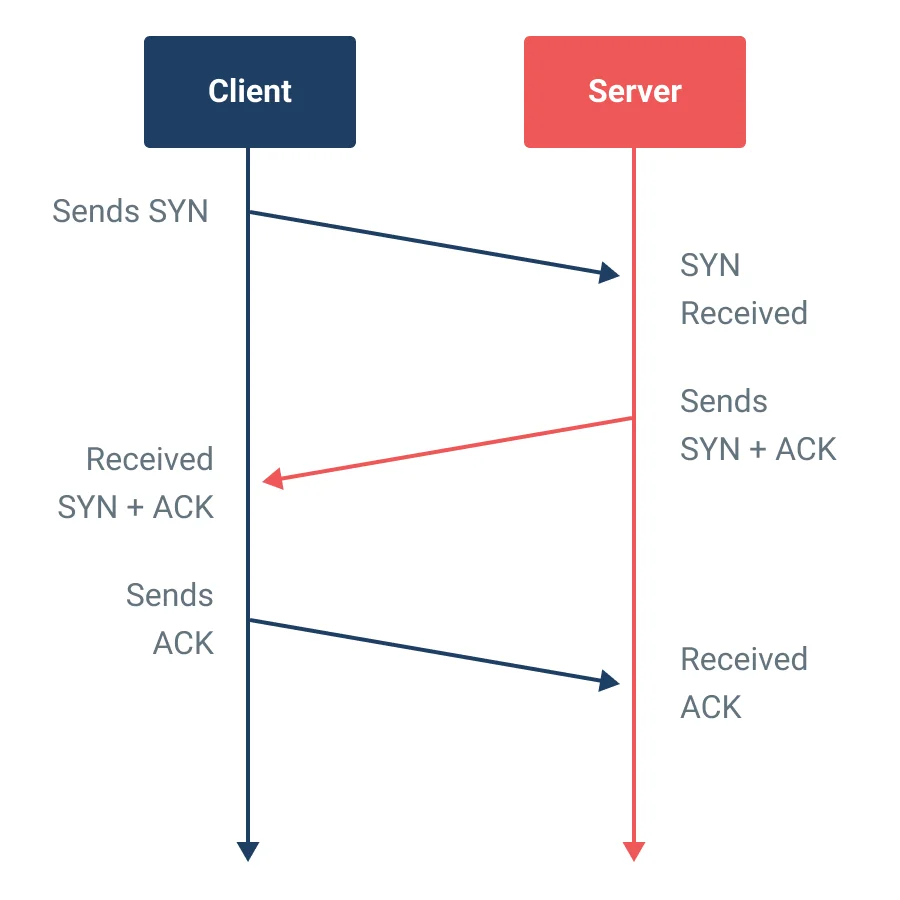
¿Cómo funciona un ataque de inundación SYN?
Este tipo de ataques puede ocurrir sin previo aviso y ser difícil de detectar (ya dijimos que eran sigilosos), por lo que ayuda saber cómo funcionan.
- Paso uno: el atacante envía múltiples paquetes o solicitudes SYN a un servidor que ha sido configurado para responder a cada solicitud con un ACK.
- Paso dos: a continuación, el atacante hace un spoofing o suplantación de la dirección IP de estas solicitudes para que las respuestas no lleguen a ninguna parte y el sistema objetivo no pueda responder.
Así es como un ataque de inundación SYN explota la cola SYN e inunda el servidor con paquetes SYN. El atacante no tiene ninguna intención de responder a los paquetes SYN/ACK enviados por el servidor. Cuando la cola SYN está llena, decimos que se desborda y, como resultado, el servidor descarta la solicitud SYN y nunca responde al cliente con un SYN/ACK.
El objetivo de este tipo de ataque es sencillo: sobrecargar los recursos de un sistema con tráfico malicioso y provocar una interrupción o cierre total. La forma más rápida de hacerlo es enviar simultáneamente una gran cantidad de paquetes SYN a la máquina objetivo, lo que consume todos sus recursos disponibles. Esto hace que el sistema quede inutilizable. En algunos casos, los atacantes también pueden utilizar otros métodos como algoritmos de inundación o fragmentación de paquetes para interrumpir aún más el servicio.
¿Cuáles son los indicios de un ataque de inundación SYN?
Un aumento de carga en tus servidores puede ser un indicio de una inundación SYN u otro ataque DDoS, pero no todos los picos en los servidores son ataques. Internet es un lugar extraño, y con las redes sociales sirviendo de incubadoras virales, es posible que los picos de tráfico significativos sean totalmente legítimos. Entonces, ¿cómo puedes distinguir los picos maliciosos de los genuinos, y cuáles son algunos de los indicios que deberías vigilar? Hablamos con nuestros especialistas de Mailgun para tomar prestada su experiencia.
«Dado que un ataque de inundación SYN está diseñado para explotar el proceso de enlace TCP y sobrecargar la infraestructura con una avalancha de solicitudes SYN, tu infraestructura puede verse superada y no se podrán atender las solicitudes legítimas. La mejor manera de gestionar una inundación SYN es asegurarte de poder detectarla si está ocurriendo y prepararte lo mejor posible para mitigar el tráfico del ataque.»
Para identificar un ataque de inundación SYN y protegerte de él, la monitorización es fundamental. Debes prestar atención a cualquier pico repentino o cambio en los patrones de tráfico. Los ataques de inundación SYN funcionan como un disparador para que los servidores envíen paquetes SYN/ACK en respuesta a cada solicitud SYN enviada con el ataque. En un ciclo típico, estas respuestas se devuelven al cliente, pero por diseño, una estrategia de ataque puede ser hacer un spoofing o suplantación de las direcciones de retorno por otras direcciones IP conocidas en internet.
Los registros del servidor deben revisarse de forma regular en busca de cualquier actividad sospechosa, mientras que se deben utilizar escáneres de puertos para detectar puertos abiertos que puedan ser vulnerables. Además, las organizaciones deben analizar la red en busca de direcciones IP maliciosas que podrían utilizarse como parte de un ataque.
Esta es nuestra breve lista de elementos clave a monitorizar:
- Mayor tráfico de red entrante: un ataque de inundación SYN genera una cantidad muy grande de tráfico de red, lo que provocará un aumento significativo en el número de conexiones entrantes.
- Rendimiento de red lento: el aumento de tráfico puede hacer que la red se ralentice, lo que resulta en tiempos de respuesta lentos para los usuarios legítimos.
- Colas SYN inundadas: vigila el recuento de conexiones atascadas en la cola SYN. Si la cola se está llenando y no se aceptan conexiones, es un buen indicador de que ocurre algo sospechoso.
- Servidores que no responden: si las solicitudes llegan a la cola SYN en los servidores backend, estos pueden verse sobrecargados por la inundación de solicitudes SYN. Entonces, los servidores pueden dejar de responder y no ser capaces de gestionar ninguna solicitud.
Cómo prevenir un ataque de inundación SYN
Aparte de la monitorización regular, puedes prepararte para prevenir los ataques de inundación SYN instalando un sistema de prevención de intrusiones, configurando tu firewall, instalando equipos de red actualizados y utilizando herramientas de monitorización comerciales.
Firewalls y balanceadores de carga
Ciertos tipos de balanceadores de carga y otros equipos de red están diseñados para gestionar todo el protocolo de enlace TCP SYN/SYN-ACK/ACK y son capaces de deshacerse de la inundación SYN antes de que pueda afectar a tus servidores backend.
Limitación de frecuencia
La limitación de velocidad también es una herramienta importante para prevenir un ataque de inundación SYN. Limitación de frecuencia limita intencionalmente el número de solicitudes que un servidor recibe de cada dirección IP individual durante un cierto período de tiempo. Establecer límites de conexión para el tráfico entrante puede ayudar a evitar que una inundación de solicitudes SYN sobrecargue el servidor.
Reducir los reintentos SYN
Si tienes habilitados los reintentos SYN y el tráfico de inundación SYN afecta a tus servidores, estos intentarán reintentar el protocolo de enlace N cantidad de veces (siendo N cualquier número al que esté configurado el recuento de reintentos). Si un atacante estuviera haciendo un spoofing o suplantación de direcciones IP, esto podría causar un ataque de reflexión que podría meter tus IP públicas en una lista de abuso. Tener habilitados los reintentos SYN es normal, pero asegúrate de que el recuento no sea demasiado alto; estos ajustes serán específicos de tu propio entorno, pero es algo que deberías considerar optimizar si es posible.
El uso de cookies SYN es otra estrategia útil para prevenir estos ataques. Las cookies SYN son una técnica de mitigación de ataques que puede ayudar a mitigar el impacto de un ataque de inundación SYN al permitir que el servidor responda a las solicitudes legítimas mientras ignora la inundación de solicitudes SYN.
Honeypots y honeynets
Implementar honeypots o honeynets también puede ayudar a prevenir las inundaciones SYN. Estas herramientas también pueden ayudar a desviar a los atacantes de los recursos críticos. Un honeypot es un señuelo. Es un único equipo o servicio que reside en tu red y funciona para atraer a los atacantes como moscas. Una honeynet funciona con el mismo principio, pero en lugar de atrapar a los atacantes, estudia y aprende su comportamiento a través de una serie de honeypots plantados.
Reflexiones finales
A pesar de su eficacia, los ataques de inundación SYN por sí solos no son suficientes para derribar por completo todo un sistema. Sin embargo, cuando se combinan con otras técnicas como inundar los recursos del objetivo o usar malware, estos ataques pueden utilizarse para debilitar significativamente tu postura de seguridad.
Todas estas recomendaciones variarán en función de tu entorno, los patrones de tráfico y los requisitos. La mejor protección contra los ataques DDoS, los ataques de inundación SYN y otras variantes es el conocimiento. Hemos adquirido nuestra experiencia a través de la práctica. ¿Quieres subir de nivel? Asegúrate de suscribirte a nuestra newsletter y compartiremos todo lo que sabemos.